
GenPT
Siemba · Programação
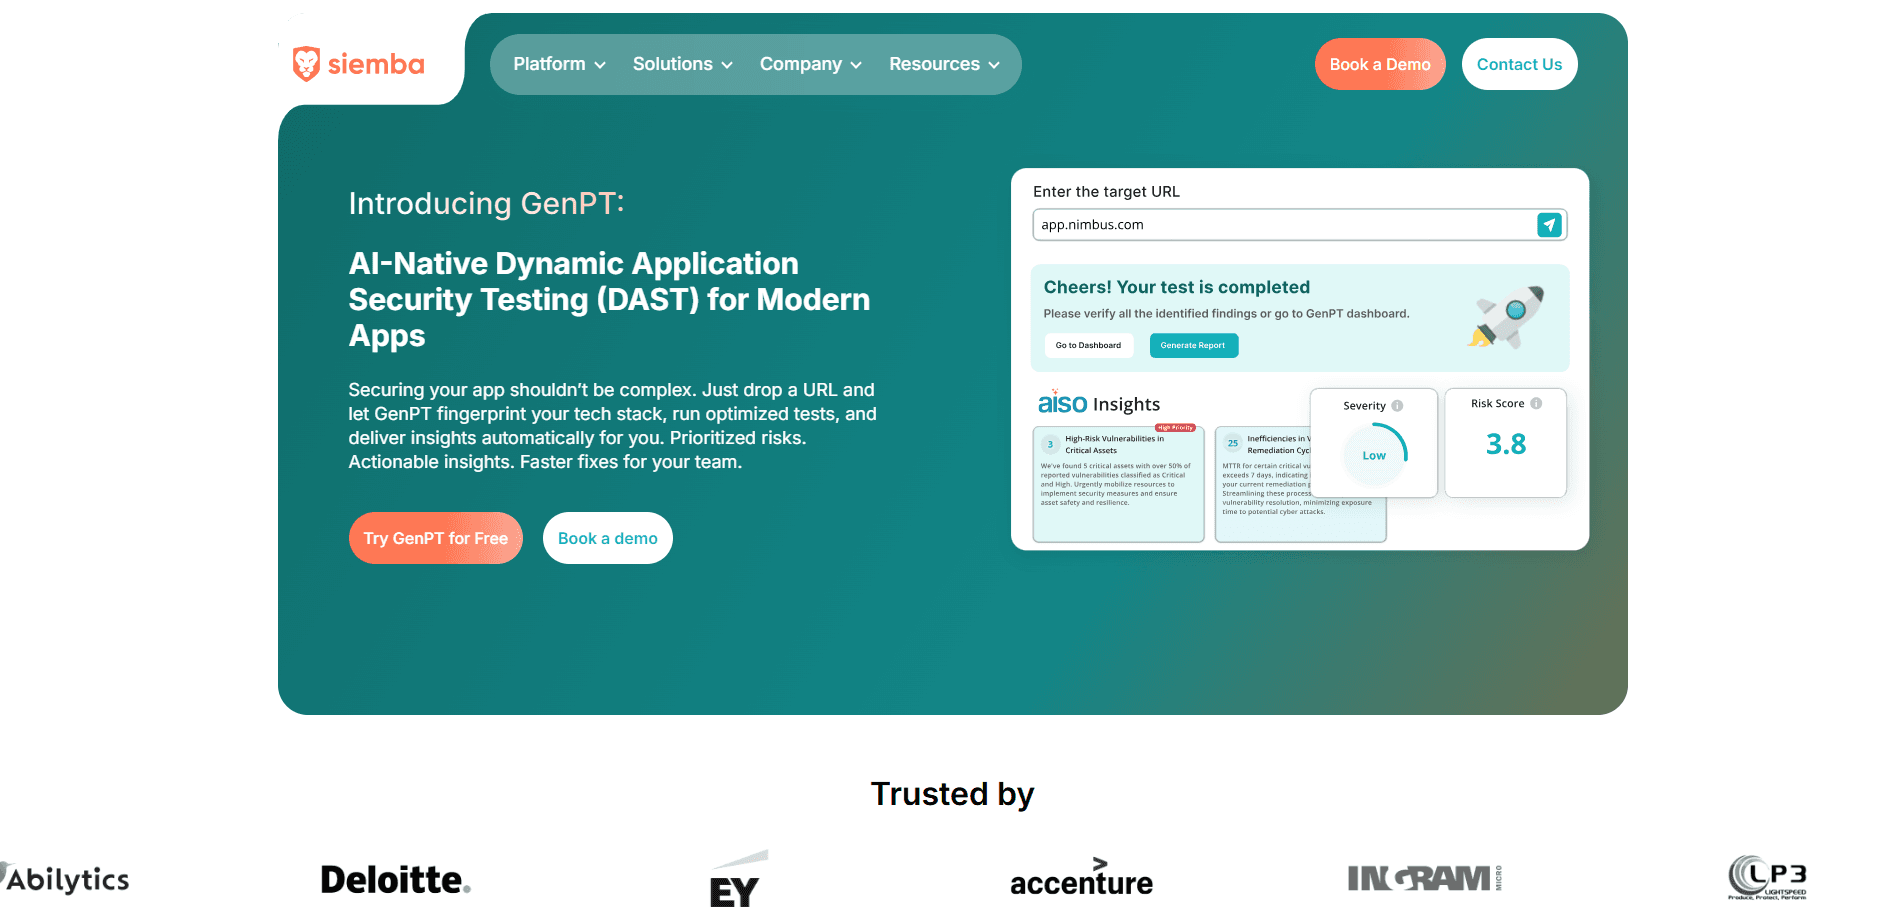
O GenPT é o motor DAST nativo de IA da Siemba. Ele aponta para um aplicativo web ou API em execução e caça falhas exploráveis. Você fornece uma URL. Ele identifica a stack de tecnologia, dispara ataques automatizados em mais de 30.000 casos de teste e devolve achados sobre os quais dá para agir. É o motor de testes dentro da plataforma Autonomous Pentesting da Siemba, então roda em cada deploy de CI/CD. Cobre os riscos web clássicos e a superfície de ataque de IA mais recente.
Sobre GenPT
O que é o GenPT
O GenPT é uma ferramenta DAST criada pela Siemba, sigla de testes de segurança de aplicativos que rodam contra um aplicativo implantado e em execução. Ferramentas DAST testam um app em funcionamento de fora, como um atacante faria, em vez de ler o código-fonte. O GenPT automatiza essa tarefa com IA, então você dá uma URL e ele identifica a tecnologia por trás do app antes de disparar uma bateria de verificações de segurança em endpoints reais.
O problema que ele ataca é a velocidade. Scanners tradicionais rodam uma vez por ano enquanto os atacantes trabalham todos os dias, e um scan limpo não é um atestado de saúde quando uma brecha no sexto mês ainda recai sobre você. O GenPT foi feito para disparar em cada deploy, fugindo por completo do calendário anual. Uma vulnerabilidade nova aparece no commit que a introduziu, não numa auditoria meses depois.
Ele também ataca uma superfície que as ferramentas mais antigas ignoram, já que a cobertura da Siemba inclui injeção de prompt, falhas em servidores MCP, testes de IA agêntica e segurança em pipelines RAG. A maioria dos scanners nunca toca em nada disso. O limite principal é que ele é um motor de testes dentro de uma plataforma paga, não uma ferramenta gratuita isolada, e os testes profundos conduzidos por especialistas ficam num nível separado da Siemba. Quer saber o preço por execução de teste? Consulte o plano Autonomous Pentesting, que começa em 500 dólares por mês.
Como começar
- Cadastre-se na plataforma da Siemba e escolha o plano Autonomous Pentesting, que inclui o motor GenPT.
- Adicione os apps web ou APIs que você quer testar e aponte o GenPT para uma URL de destino.
- Deixe que ele identifique a stack de tecnologia e lance a execução de teste automatizada contra seu ambiente em produção.
- Revise os achados ou puxe-os direto para seu LLM pela conexão com o servidor MCP.
- Conecte o CI/CD para que o GenPT teste de novo em cada deploy e sinalize problemas que reaparecem.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de GenPT.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Engenheiros de segurança em empresas de produto
- Startups com menos de 50 funcionários
- Times de dev que lançam recursos de IA
Tarefas
- Testes contínuos de segurança de apps web e APIs
- Cobertura do OWASP Top 10 e do OWASP LLM Top 10
- Coleta de evidências de conformidade
- Revalidação de vulnerabilidades
Cenários
- Um sprint adiciona um novo endpoint de API
- Chega a temporada de auditoria
- Você quer rodar scans do seu próprio assistente de IA
- Um risco de injeção de prompt entra num chatbot novo
Principais recursos
Motor DAST nativo de IA
O GenPT é o núcleo de testes da plataforma da Siemba, feito para rodar contra apps web e APIs em produção. Ele identifica a stack de tecnologia primeiro e depois roda testes direcionados em vez de um rastreamento cego. Segundo a Siemba, cobre mais de 30.000 casos de teste automatizados.
Cobertura ampla de web e APIs
O motor cobre o OWASP Top 10 mais APIs REST e GraphQL, com fuzzing de parâmetros e verificações de bypass de autenticação integradas. Ele também testa falhas de lógica de negócio, IDOR e acesso a dados entre locatários. São o tipo de problema que os comparadores de padrões puros costumam deixar passar, e muitas vezes são os que os atacantes realmente usam.
Testes de superfície de ataque de IA
As ferramentas DAST tradicionais nunca foram feitas para testar recursos de LLM, por isso a maioria dos scanners passa direto pelo tratamento de prompt de um chatbot. O GenPT cobre a injeção de prompt, tanto direta quanto indireta, além do vazamento do prompt de sistema. Ele também sonda vulnerabilidades de servidores MCP, IA agêntica com IDOR entre subagentes e segurança em pipelines RAG.
Testes contínuos em cada deploy
O GenPT dispara em cada deploy de CI/CD em vez de seguir um calendário anual. Essa mudança importa. Uma vulnerabilidade aparece no commit que a criou, não meses depois durante uma revisão, e o time que escreveu o bug ainda está por perto para corrigi-lo.
Integração com servidor MCP
Você pode rodar testes do GenPT e puxar resultados do seu próprio LLM por uma conexão com o servidor MCP. Para times que já trabalham dentro de um assistente de IA, isso mantém o scan no mesmo lugar que o resto do fluxo de trabalho.
Fechamento verificado
Quando um achado é marcado como corrigido, o GenPT o revalida automaticamente e sinaliza tudo que reaparece, o que importa porque a Siemba diz que 60% das vulnerabilidades "corrigidas" voltam em silêncio. Essa verificação é a diferença entre um ticket fechado e um risco fechado.
Relatórios de conformidade com um clique
O GenPT gera relatórios mapeados para SOC 2, ISO, PCI, HIPAA e NIST com um único clique, poupando o trabalho de mapeamento manual que costuma consumir semanas de preparação antes de um ciclo de auditoria começar.
Integrações com ferramentas
Ele se conecta ao Jira, ServiceNow, Slack e GitHub, dá suporte a pipelines de CI/CD e cuida do SSO por meio do Okta. Os achados chegam onde seu time já olha. Nenhum painel novo para conferir.
Prós e contras
Prós
- Roda em cada deploy, então os testes de segurança acompanham a velocidade com que você publica.
- Cobre tanto os riscos web clássicos quanto a superfície de ataque de IA mais recente num único motor.
- A revalidação automática pega correções que reaparecem em silêncio em produção.
- O suporte a MCP deixa você disparar testes e ler resultados do seu próprio LLM.
- Relatórios já mapeados para SOC 2, ISO, PCI, HIPAA e NIST reduzem o tempo de preparação de auditorias.
Contras
- Sem plano gratuito, e o preço avulso começa em 500 dólares por mês.
- Os testes profundos conduzidos por especialistas não vêm no motor; isso fica num nível separado e mais caro da Siemba.
- É um componente de plataforma, então você não compra o GenPT como ferramenta isolada.
- Os testes de superfície de ataque de IA pressupõem que seu produto realmente usa LLMs, RAG ou agentes.
Perguntas frequentes
O GenPT é um motor DAST usado para encontrar falhas exploráveis em apps web e APIs em execução. Você o aponta para uma URL e ele testa a aplicação em produção de fora. Também cobre riscos próprios de IA, como injeção de prompt.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a GenPT.
Alternativas a GenPT

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.