
Kastra
Kastra · Programação
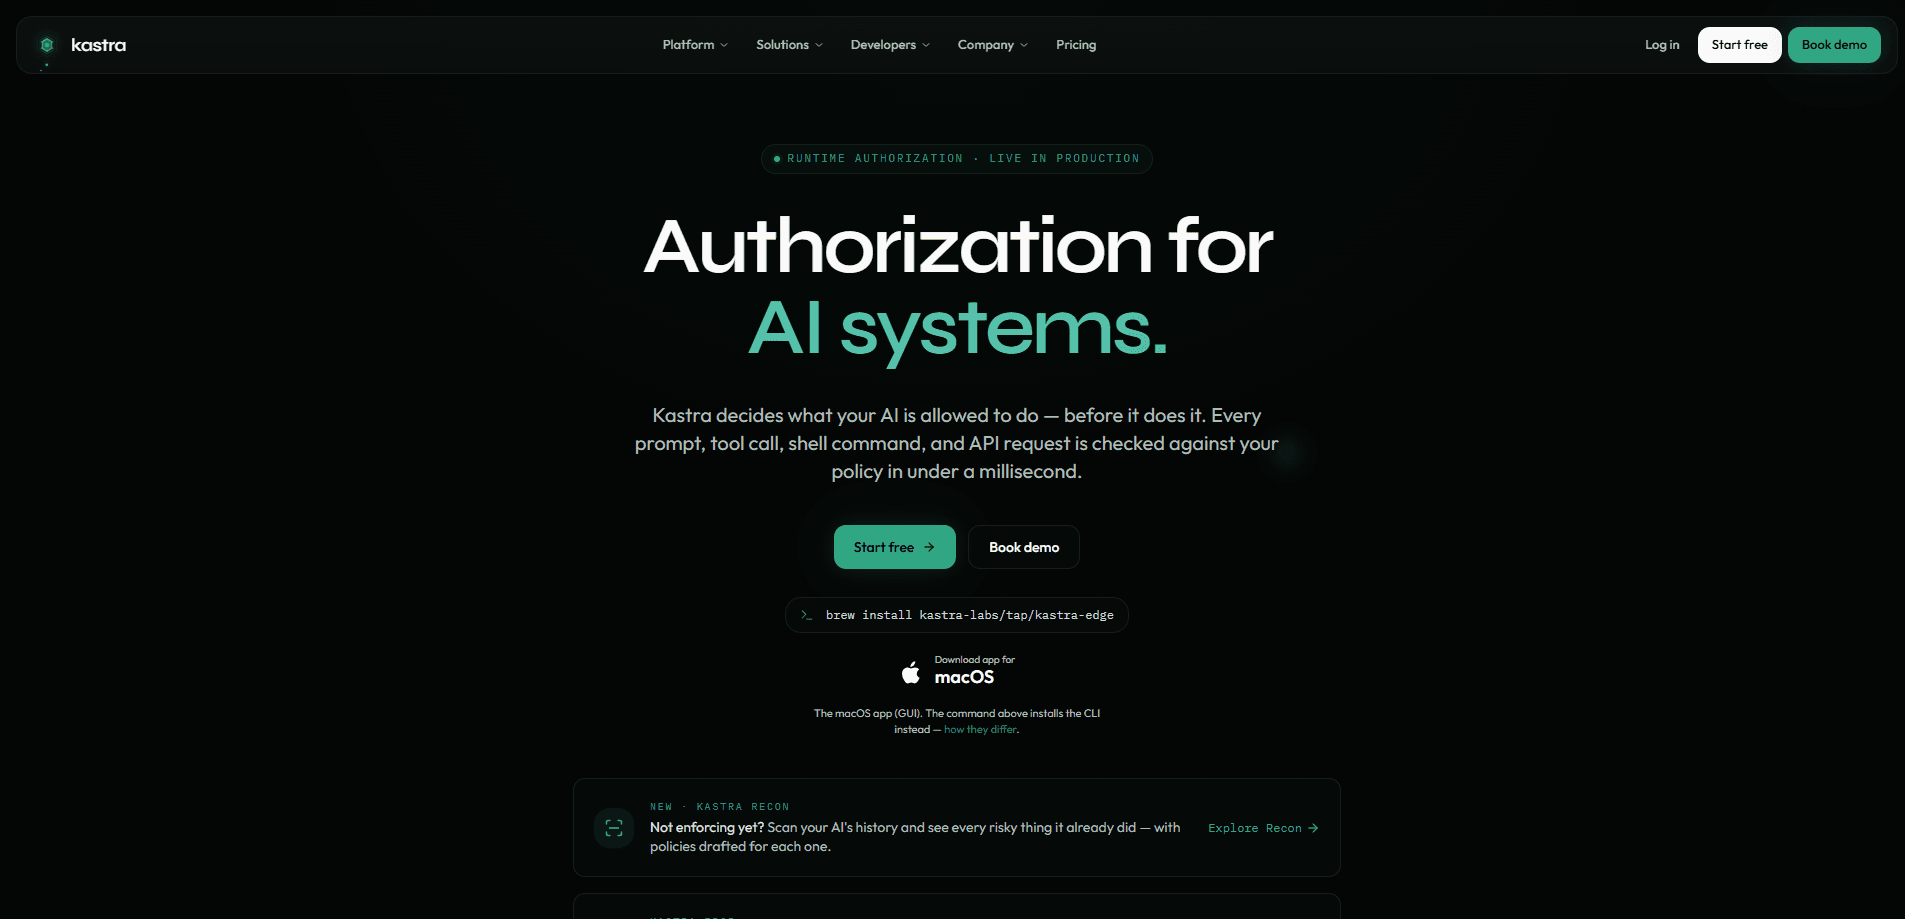
O Kastra é uma camada de autorização em tempo de execução para sistemas de IA. Ele fica no caminho de execução de cada prompt, chamada de ferramenta, comando de shell, consulta a banco de dados e requisição de API que um agente de IA faz, e devolve uma decisão de permitir ou negar em menos de um milissegundo antes que qualquer ação real rode. Em vez de observar um agente depois que ele age, o Kastra decide primeiro o que ele pode fazer, e registra cada decisão numa trilha de auditoria à prova de adulteração. Para equipes que precisam de controle de execução de IA, é a checagem que acontece antes do estrago. Não é o ideal, certo? Quem já deixou um agente de programação solto conhece a sensação. Ele mira desenvolvedores e equipes que rodam agentes de programação como Claude Code, Codex CLI e Cursor, além de empresas que precisam de governança sobre fluxos de trabalho autônomos.
Sobre Kastra
O que é o Kastra
O Kastra é infraestrutura de autorização, não um complemento de monitoramento. A maioria das ferramentas de segurança de IA registra o que um agente fez e aponta os problemas depois. O Kastra adianta essa checagem para antes da ação. No instante em que um agente escolhe o próximo passo, o Kastra o avalia contra a sua política e devolve PERMITIR, NEGAR, REDIGIR ou SEGURAR. Só as ações aprovadas chegam ao banco de dados, à API ou ao shell.
O produto se divide em quatro camadas que compartilham uma única linguagem de políticas: uma entrada que captura requisições por meio de um proxy, um sidecar, um SDK ou um gateway nativo; um motor de políticas determinístico; um cofre de evidências criptografado; e uma camada de implantação que roda como nuvem gerenciada, VPC de inquilino único ou auto-hospedada totalmente isolada. Você pode começar pequeno. O Kastra Edge governa um único notebook e verifica cada comando de shell, edição de arquivo e chamada de API de um agente de programação local. O mesmo motor escala para a aplicação forçada em toda uma organização de engenharia. Esse é o argumento inteiro.
A principal limitação é o escopo. O Kastra governa ações de IA, então não substitui o seu provedor de modelos, o seu framework de agentes ou um SIEM completo. Ele alimenta essas ferramentas. Também não cuida da governança de LLM quanto à seleção de modelos ou ao treinamento. Os SDKs nativos de TypeScript, Python e Go aparecem como em breve, o que significa que as primeiras integrações dependem hoje do caminho do proxy ou da CLI e do MCP.
Primeiros passos
- Cadastre-se em app.kastra.ai com o teste gratuito de 15 dias (sem cartão) ou instale primeiro o Kastra Edge no macOS ou Windows.
- Instale o aplicativo de desktop pela página de download, ou rode
brew install kastra-labs/tap/kastra-edgepara a CLI e os hooks. - Faça login com
kastra-edge logine depois conecte o seu agente com um comando comokastra-edge install-cursor. - Escreva políticas em inglês simples ou em YAML, e deixe o Kastra Recon escanear o histórico do seu agente para redigir regras a partir de ações de risco que ele já cometeu.
- Verifique a aplicação forçada com
kastra-edge statuse veja as decisões fluírem para o Slack, um webhook ou a sua exportação de auditoria.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Kastra.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores que rodam agentes de programação
- Equipes de engenharia que implantam IA em escala
- Empresas reguladas
Tarefas
- Bloquear comandos de shell destrutivos
- Filtrar chamadas de banco de dados e API
- Gerar políticas a partir do histórico real
- Auditar decisões de IA
Cenários
- Deixar um agente de programação trabalhar durante a noite
- Levar a IA para toda uma equipe
- Passar por uma revisão de governança de IA
Principais recursos
Decisões de política em menos de um milissegundo
O Kastra verifica cada ação antes que ela execute e devolve um veredicto em menos de um milissegundo, com um p99 publicado abaixo de 1 ms e um p50 perto de 0,4 ms. A velocidade importa aqui. Um portão lento no caminho de execução travaria cada passo do agente. O motor raciocina sobre identidade, escopo, intenção, conteúdo e destino em vez de apenas comparar padrões simples.
Quatro camadas combináveis
A plataforma empilha a entrada, um motor de políticas de IA, um cofre de evidências e a implantação num único plano de controle, e cada camada pode ser inspecionada por conta própria. Todas compartilham uma única linguagem de políticas, então uma regra que você escreve para um notebook também funciona numa VPC. Você pode adotar uma camada por vez em vez de desmontar o seu stack atual.
Criação de políticas em linguagem simples
Você não precisa escrever YAML para começar. O Kastra transforma regras em inglês simples em políticas aplicáveis, e aceita YAML além da gestão pela interface para equipes que preferem controle de versão. As políticas recarregam a quente, então as mudanças entram em vigor sem reiniciar o motor. Nada de reimplantar.
Kastra Recon
O Recon escaneia o histórico local do seu agente de programação com IA e mostra cada ação de risco que ele já cometeu, e então redige uma política para cada uma. É o caminho mais rápido para ver o que um agente tem feito numa máquina e transformar isso em barreiras de verdade. Cada política redigida é autoverificada. Você ativa as que quiser.
Kastra Edge
O Edge coloca a aplicação forçada no próprio notebook e detecta comandos de shell, edições de arquivo e chamadas de API do Claude Code, Codex CLI e Cursor localmente antes que rodem. Os aplicativos de desktop para macOS e Windows trazem a CLI e o MCP e adicionam uma interface na barra de menus com um pop-up de aprovação. É a camada que a maioria dos desenvolvedores individuais vai tocar primeiro.
Trilha de auditoria à prova de adulteração
Cada decisão é assinada e escrita num log apenas de acréscimo, encadeado por hash e com criptografia por inquilino. Os prompts lacrados ficam criptografados e só abrem por acesso auditado. Nada é editado depois do fato. Os fluxos exportam para ferramentas SIEM como Datadog, Splunk e S3, e o plano Team mantém mais de um ano de retenção.
Integrações amplas com o stack
O Kastra se conecta aos provedores de modelos, frameworks de agentes e ferramentas de observabilidade que as equipes já usam, incluindo OpenAI, Anthropic, Google Gemini, AWS Bedrock, LangChain, LlamaIndex, Vercel AI SDK, Mastra, CrewAI, Kubernetes, Istio e Envoy. Esse alcance significa que você não reconstrói o seu pipeline para adicionar governança.
Implantação flexível
O motor roda como nuvem gerenciada multirregião com SOC 2 Type II e failover ativo-ativo, como VPC de inquilino único na AWS, Azure, GCP ou Oracle, ou como instalação auto-hospedada totalmente isolada. Ambientes regulados e offline recebem o mesmo motor de políticas que todo mundo. As suas chaves continuam suas.
Prós e contras
Prós
- As decisões chegam em menos de um milissegundo, então a aplicação forçada não deixa os agentes mais lentos.
- A aplicação forçada acontece antes da ação, o que detecta comandos destrutivos que o registro posterior deixa passar.
- O Recon transforma o histórico real de um agente em políticas prontas para ativar, cortando o tempo de configuração.
- A trilha de auditoria é encadeada criptograficamente e exportável para ferramentas SIEM.
- As opções de implantação cobrem de notebooks a data centers isolados.
Contras
- Os SDKs nativos de TypeScript, Python e Go ainda aparecem como em breve, então integrações que dependem de SDK precisam esperar.
- O plano Team tem um mínimo de 3 assentos, o que não serve para um desenvolvedor sozinho.
- Depois que o teste de 15 dias acaba, o Kastra continua registrando mas para de bloquear a menos que você pague, então não é um nível de aplicação forçada gratuito.
- Ele governa apenas ações de IA; você ainda precisa de ferramentas separadas para hospedagem de modelos e observabilidade completa.
Perguntas frequentes
O Kastra é uma camada de autorização que decide se uma ação de IA pode acontecer antes que ela rode. Ele verifica prompts, chamadas de ferramentas, comandos de shell, consultas a banco de dados e requisições de API contra a sua política e devolve permitir, negar, redigir ou segurar em menos de um milissegundo.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Kastra.
Alternativas a Kastra
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.