
MCP Snitch
Adversis LLC · Programação
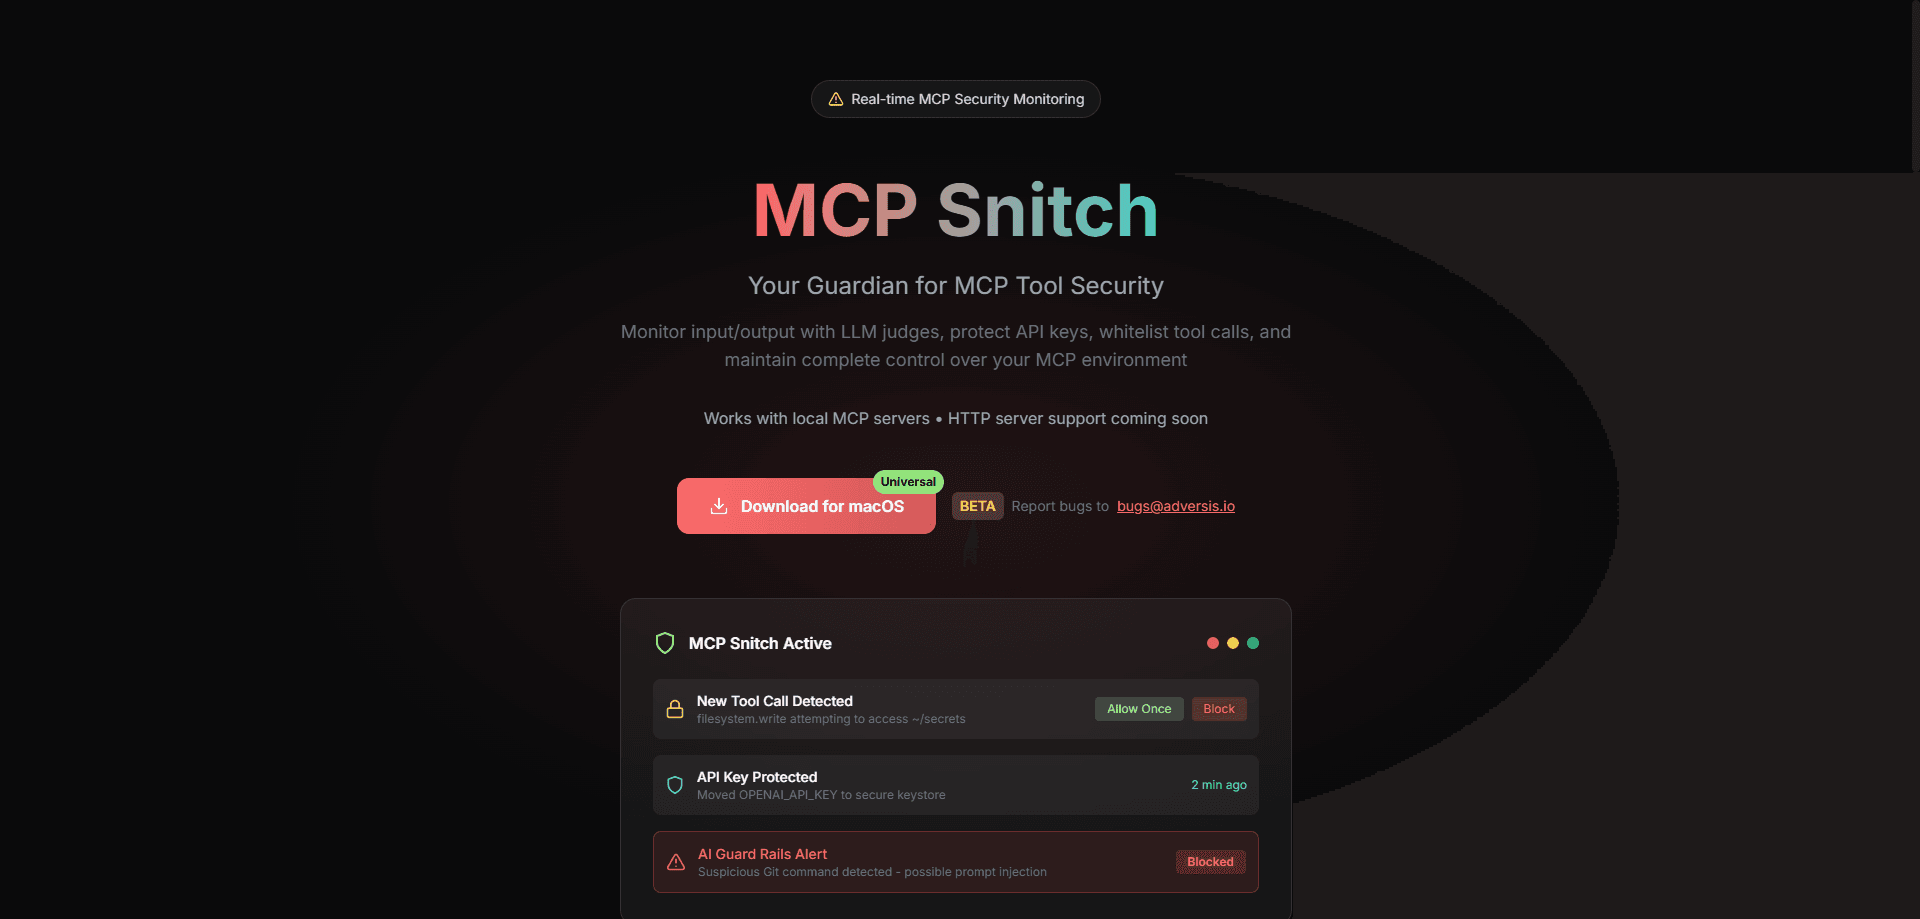
O MCP Snitch é um monitor de segurança para ferramentas MCP que acompanha cada chamada que um agente de IA faz e decide, em tempo real, se deve permiti-la. Criado pela Adversis, ele protege chaves de API, reforça a segurança do servidor MCP e mantém um histórico de auditoria completo que você pode usar para auditar chamadas de ferramentas MCP depois. Roda no macOS, conecta-se ao VS Code e ao Cursor e mantém toda a análise na sua máquina.
Sobre MCP Snitch
O que é o MCP Snitch
O MCP Snitch é um app de segurança para desktop, feito para quem conecta agentes de IA a servidores MCP. O Model Context Protocol deixa as ferramentas lerem arquivos, chamarem APIs e executarem comandos em seu nome. Útil, sim, mas também significa que uma única descrição de ferramenta envenenada ou uma chamada solta do modelo pode alcançar suas chaves SSH ou seu banco de dados. O MCP Snitch fica no meio e verifica cada chamada antes que ela rode.
Por dentro, ele usa um esquema de LLM como juiz. Um segundo modelo lê a entrada e a saída de uma chamada de ferramenta, sinaliza o que parece fora do comum, e o app aplica a política que você definiu. Cada decisão fica registrada, então dá para voltar e ver exatamente qual ferramenta tocou o quê. Tudo roda localmente. Nada sai do seu dispositivo, a menos que você mesmo o aponte para um servidor HTTP.
O porém está no alcance. Hoje é um app de macOS e funciona com servidores MCP locais. O suporte a servidor HTTP está listado como em breve, então equipes que rodam configurações MCP remotas devem esperar. Também é um projeto jovem, publicado pela primeira vez em outubro de 2025, então conte com um conjunto de recursos em movimento.
Como começar
- Baixe o app MCP Snitch do site oficial e instale no seu Mac.
- Instale a extensão complementar para VS Code ou Cursor para que o editor converse com o monitor.
- Abra o painel e revise os servidores e ferramentas MCP detectados.
- Defina suas políticas para a lista de permissão de chamadas, servidores confiáveis e tratamento de chaves de API.
- Deixe rodar. Aprove ou bloqueie novas chamadas conforme os alertas chegam. É isso.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de MCP Snitch.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores que rodam agentes de código com IA
- Equipes de engenharia atentas à segurança
- Criadores solo experimentando com MCP
Tarefas
- Revisar a atividade de chamadas de ferramentas
- Proteger chaves de API
- Controlar o que um agente pode fazer
Cenários
- Sessões de código com um agente que tem acesso ao sistema de arquivos
- Rodar uma mistura de servidores MCP confiáveis e não confiáveis
- Depois de um incidente, rastrear o que aconteceu
Principais recursos
LLM como juiz
O MCP Snitch não se apoia só em regras estáticas. Ele roda uma verificação de LLM sobre a entrada e a saída das chamadas de ferramentas para achar padrões suspeitos conforme acontecem. Isso permite capturar um comportamento estranho que uma lista de permissão comum deixaria passar. Pense numa requisição de aparência normal que carrega algo incomum nos parâmetros. E em quais chamadas ele confia? Só naquelas que sua política libera.
Proteção de chaves de API
Chaves sensíveis saem dos arquivos de configuração em texto puro e vão automaticamente para um cofre seguro. Quando uma ferramenta tenta ler as variáveis de ambiente que guardam essas chaves, a chamada é bloqueada e a chave fica fora de alcance. Se você já se preocupou com um servidor MCP raspando suas credenciais sem que você percebesse, este recurso mira exatamente nisso.
Lista de permissão de chamadas
Você controla quais ferramentas MCP podem rodar, até o nível de cada chamada individual. Chamadas novas ou desconhecidas podem exigir aprovação explícita enquanto as confiáveis continuam funcionando, e essa é a diferença entre um veto geral que mata seu fluxo de trabalho e uma política com a qual dá para conviver no dia a dia.
Alertas em tempo real
Sempre que surge uma nova chamada, você recebe uma notificação com três opções: permitir sempre, permitir uma vez ou bloquear. As notificações nativas evitam que você precise ficar no painel esperando. Decide uma vez. O app lembra da sua escolha.
Servidores MCP confiáveis
O MCP Snitch mantém uma lista de permissão de servidores MCP verificados, então os confirmados rodam sem problemas enquanto qualquer novidade é tratada com desconfiança. Com o tempo, forma-se um quadro claro de em quais servidores seu ambiente realmente confia. É algo pequeno. Mas soma.
Visibilidade completa
Cada interação com uma ferramenta cai num histórico de auditoria, com a entrada, a saída e a decisão que veio depois. Quando uma chamada é bloqueada ou sinalizada, você vê o motivo. É assim que se auditam chamadas de ferramentas MCP sem garimpar registros à mão. Revisar esse histórico é como se ajustam as políticas sem chutar.
Prós e contras
Prós
- A análise só local mantém os dados das ferramentas MCP na sua máquina por padrão.
- O monitoramento com LLM como juiz captura problemas sutis que listas de permissão estáticas deixam passar.
- A aprovação por chamada e uma lista de servidores confiáveis dão controle bem fino.
- O registro de auditoria facilita ver exatamente quais ferramentas rodaram e o que tocaram.
- É gratuito e de código aberto sob a GPL-3.0, com o código no GitHub.
Contras
- Só macOS por enquanto, então usuários de Windows e Linux ficam de fora.
- O suporte a servidor HTTP ainda não existe, o que descarta configurações MCP remotas.
- É um projeto jovem. O conjunto de recursos e a estabilidade ainda estão se firmando.
Perguntas frequentes
Ele monitora chamadas de ferramentas MCP em tempo real e decide se cada uma deve rodar, com base nas políticas que você define. No caminho, protege chaves de API, cria listas de permissão para servidores confiáveis e registra cada interação.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a MCP Snitch.
Alternativas a MCP Snitch
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.