
Opviva
Opviva · Programação
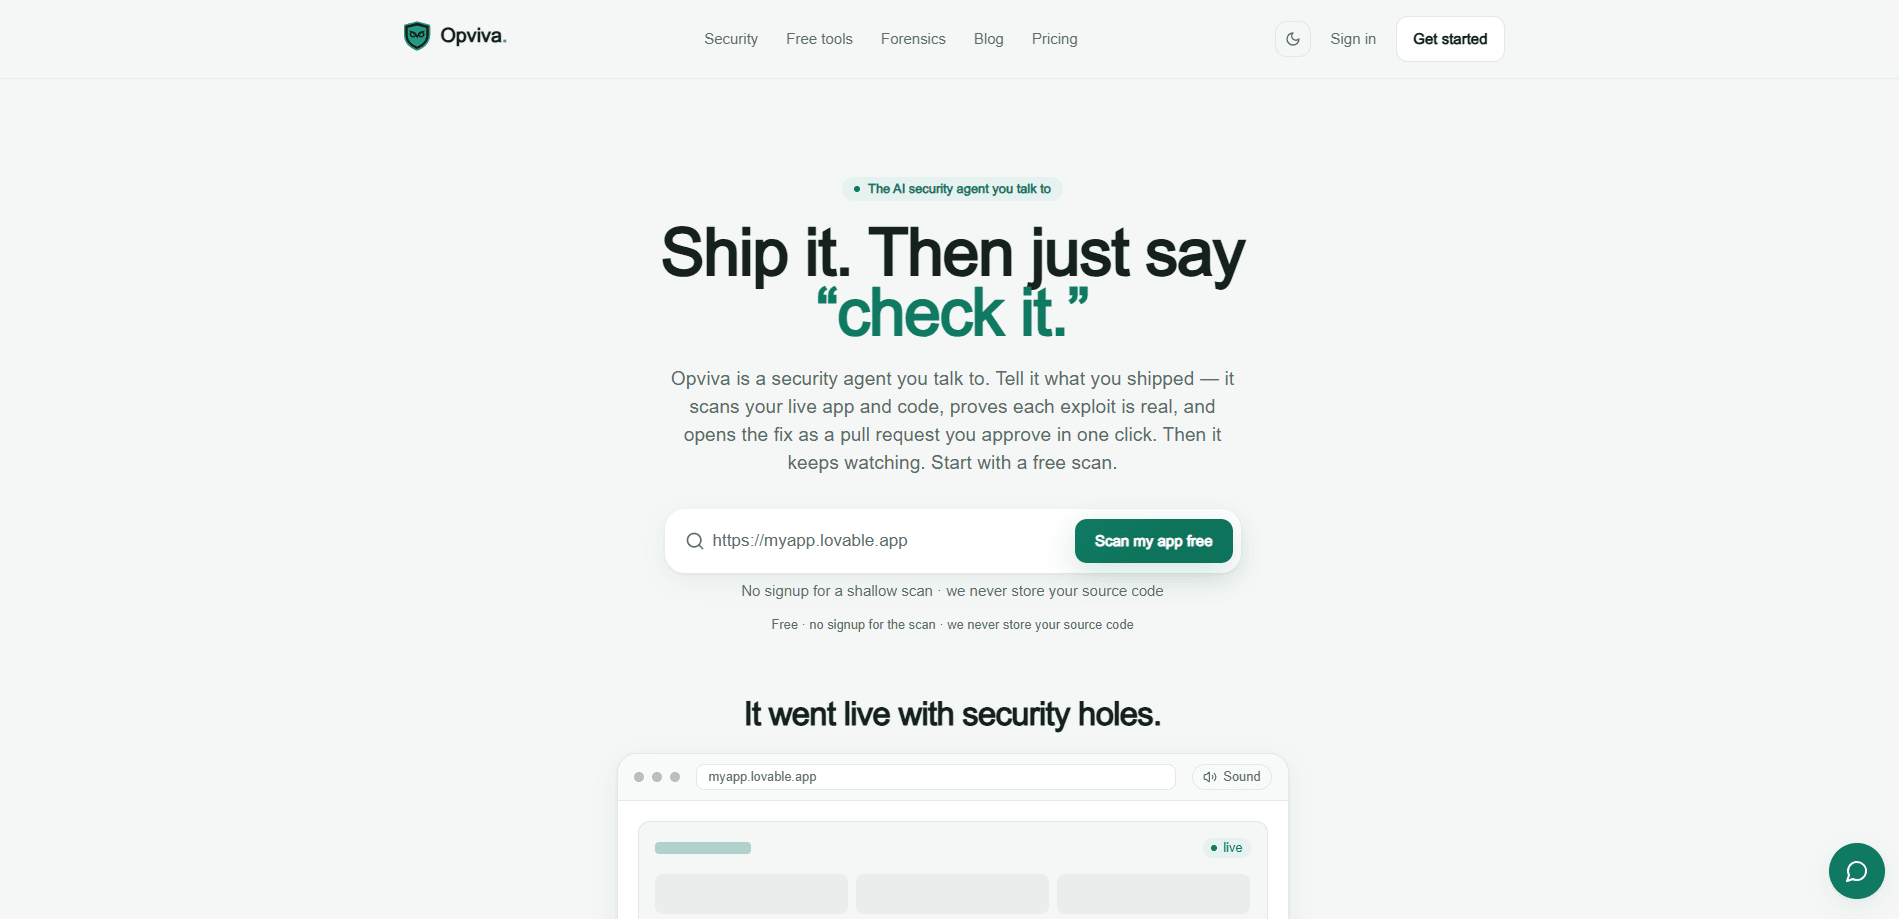
O Opviva é um agente de segurança com IA para apps criados com IA e código improvisado. Em vez de entregar um painel de achados em vermelho, ele escaneia seu site ativo e seu código, reproduz cada vulnerabilidade real e abre a correção como um pull request que você aprova. Cada remediação é reescaneada em um sandbox e assinada com Ed25519, então você tem um scanner de segurança que corrige e comprova em vez de apenas relatar.
Sobre Opviva
O que é o Opviva
O Opviva é um agente de segurança pós-implantação voltado para quem publica apps rápido com ferramentas de IA. Você cola uma URL ativa ou conecta seu repositório do GitHub, e ele classifica o app de A a F enquanto explica cada achado em linguagem clara. A proposta é simples: a IA lança recursos rápido e lança vulnerabilidades na mesma velocidade. O que acontece quando um projeto de fim de semana entra no ar com um banco de dados aberto? Esse é o problema que ele ataca.
A aposta central do produto é que a remediação importa mais que o relatório. Quase todas as ferramentas de varredura param em uma lista de problemas e deixam o trabalho com você. O Opviva escreve a correção como um pull request que você revisa e mescla. Aí está a diferença. Você recebe um software que transforma achados em patches em vez de tarefas pendentes.
Ele também se apoia na prova. Cada correção é reescaneada e assinada em um registro à prova de adulteração, então você ou um auditor podem verificar exatamente o que foi encontrado, o que mudou e se o patch de fato fechou a brecha antes de alguém aprovar. As principais limitações? Planos pagos para corrigir e monitorar, e um modelo de créditos que você precisa orçar.
Primeiros passos
- Acesse a página inicial do Opviva e cole a URL do seu app para obter uma classificação de segurança gratuita na hora. A varredura não exige cadastro nem cartão.
- Se você ainda não tem um site ativo, conecte seu repositório do GitHub. O agente escaneia seu código, suas dependências e seus segredos sem precisar de um domínio.
- Revise sua classificação de A a F e a pontuação de 0 a 100, depois leia cada achado explicado em linguagem clara no Evidence Canvas.
- Faça upgrade para um plano pago para deixar o agente abrir pull requests de correção, depois revise e mescle com um clique.
- Ative o monitoramento 24/7 assim que um domínio verificado estiver conectado, para que novos problemas sejam detectados após o lançamento.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Opviva.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores independentes e criadores que trabalham com ferramentas como Cursor, Lovable, Bolt ou v0 e querem que as chaves expostas e a autenticação ausente sejam detectadas sem formação em segurança.
- Fundadores sem perfil técnico que conseguem descrever o app em linguagem clara e deixar o trabalho de segurança com o agente, desde que estejam dispostos a aprovar as correções.
- Engenheiros de segurança que querem as correções como pull requests revisáveis e evidência assinada para conformidade, com varredura do GitHub compatível com CI.
Tarefas
- Classificar a postura de segurança de um app de A a F e com uma pontuação de 0 a 100 antes do lançamento.
- Transformar uma varredura em pull requests de correção concretos que são reescaneados e assinados.
- Monitorar tempo de atividade, erros e novas CVEs depois que um app entra no ar.
Cenários
- Publicar um projeto de fim de semana e querer saber se segredos ou um banco de dados aberto ficaram expostos.
- Rodar uma varredura de código diária em um projeto pessoal ou app pela metade que ainda não tem domínio.
- Preparar evidência para um auditor que precisa de prova verificável de que uma vulnerabilidade foi corrigida.
Principais recursos
Correções como pull requests, não como PDF
Quase todos os scanners entregam uma lista de problemas e vão embora, deixando você classificar a gravidade, achar o arquivo, escrever o patch e torcer para não quebrar outra coisa. O Opviva escreve a correção como um pull request no seu repositório, e você revisa e mescla com um clique. Correções pequenas podem ser mescladas automaticamente nos planos superiores, então a distância entre "encontrei" e "corrigi" encolhe para uma única aprovação.
Evidência assinada e à prova de adulteração
Cada remediação é reescaneada em um sandbox e assinada com Ed25519, e depois encadeada por hash em um registro que você ou seu auditor podem verificar de forma independente. Esse é o modelo de confiança: prova verificável em vez de uma parede de logos emprestados. Para equipes que preparam uma revisão de conformidade, essa é a diferença entre uma alegação e um registro. Chega de adivinhar.
Agente conversacional em linguagem clara
Você não precisa ler um relatório de segurança. Descreva o que publicou, ou cole uma URL, e o agente planeja a varredura, executa e explica cada achado em linguagem cotidiana. Ele reproduz exploits para provar que são reais, como recuperar os dados de outro usuário de teste para um IDOR em vez de sinalizar um palpite.
Reconhecimento de superfície de ataque em apps ativas
Para apps com um domínio verificado, o Opviva verifica de fora para dentro: endpoints expostos, portas abertas, chaves vazadas e arquivos .env acessíveis. Essa visão externa detecta os erros de configuração que apps criados com IA costumam trazer, que uma revisão só do código deixaria passar. Importa mais quando o app já é público.
Continuous Watch após o lançamento
A segurança pós-implantação não para na primeira varredura. O Continuous Watch monitora tempo de atividade, erros e novas CVEs, e liga os alertas direto à correção automática. Uma vulnerabilidade do dia dois não precisa virar uma brecha do dia sete. É esse o objetivo.
Preços por créditos que você consegue planejar
Tudo funciona com um único saldo de créditos, então os créditos de um plano dizem exatamente quanto você pode fazer. Uma varredura de código custa 50 créditos e uma correção custa 250, e os créditos não usados se acumulam, então você não é obrigado a gastá-los em um único mês.
Prós e contras
Prós
- As correções chegam como pull requests revisáveis, então nada é mesclado sem sua aprovação com um clique.
- Cada correção é reescaneada e assinada com Ed25519 em um registro verificável, útil para auditorias.
- O plano gratuito dá uma varredura de código diária e uma classificação de A a F sem cadastro nem cartão.
- Um repositório pode ser escaneado sem ter um domínio, o que combina com projetos pela metade.
- O agente explica os achados em linguagem clara, então um fundador sem perfil técnico consegue agir sobre eles.
Contras
- Os pull requests de correção e o monitoramento ficam atrás de planos pagos, então o plano gratuito só relata.
- O modelo de créditos obriga os usuários intensos a acompanhar o custo de varreduras e correções em vez de pagar uma tarifa fixa.
- O monitoramento 24/7 exige um domínio verificado, então um projeto só de repositório não recebe vigilância após o lançamento.
- A disponibilidade de API não está documentada no site, o que dificulta planejar integrações personalizadas.
Perguntas frequentes
Sim, existe um plano gratuito que oferece uma varredura de código por dia, uma pontuação de segurança de 0 a 100 e uma classificação por letra sem precisar de cartão. Pull requests de correção e monitoramento 24/7 exigem um plano pago.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Opviva.
Alternativas a Opviva
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.