
Perfai Security
Perfai · Outros
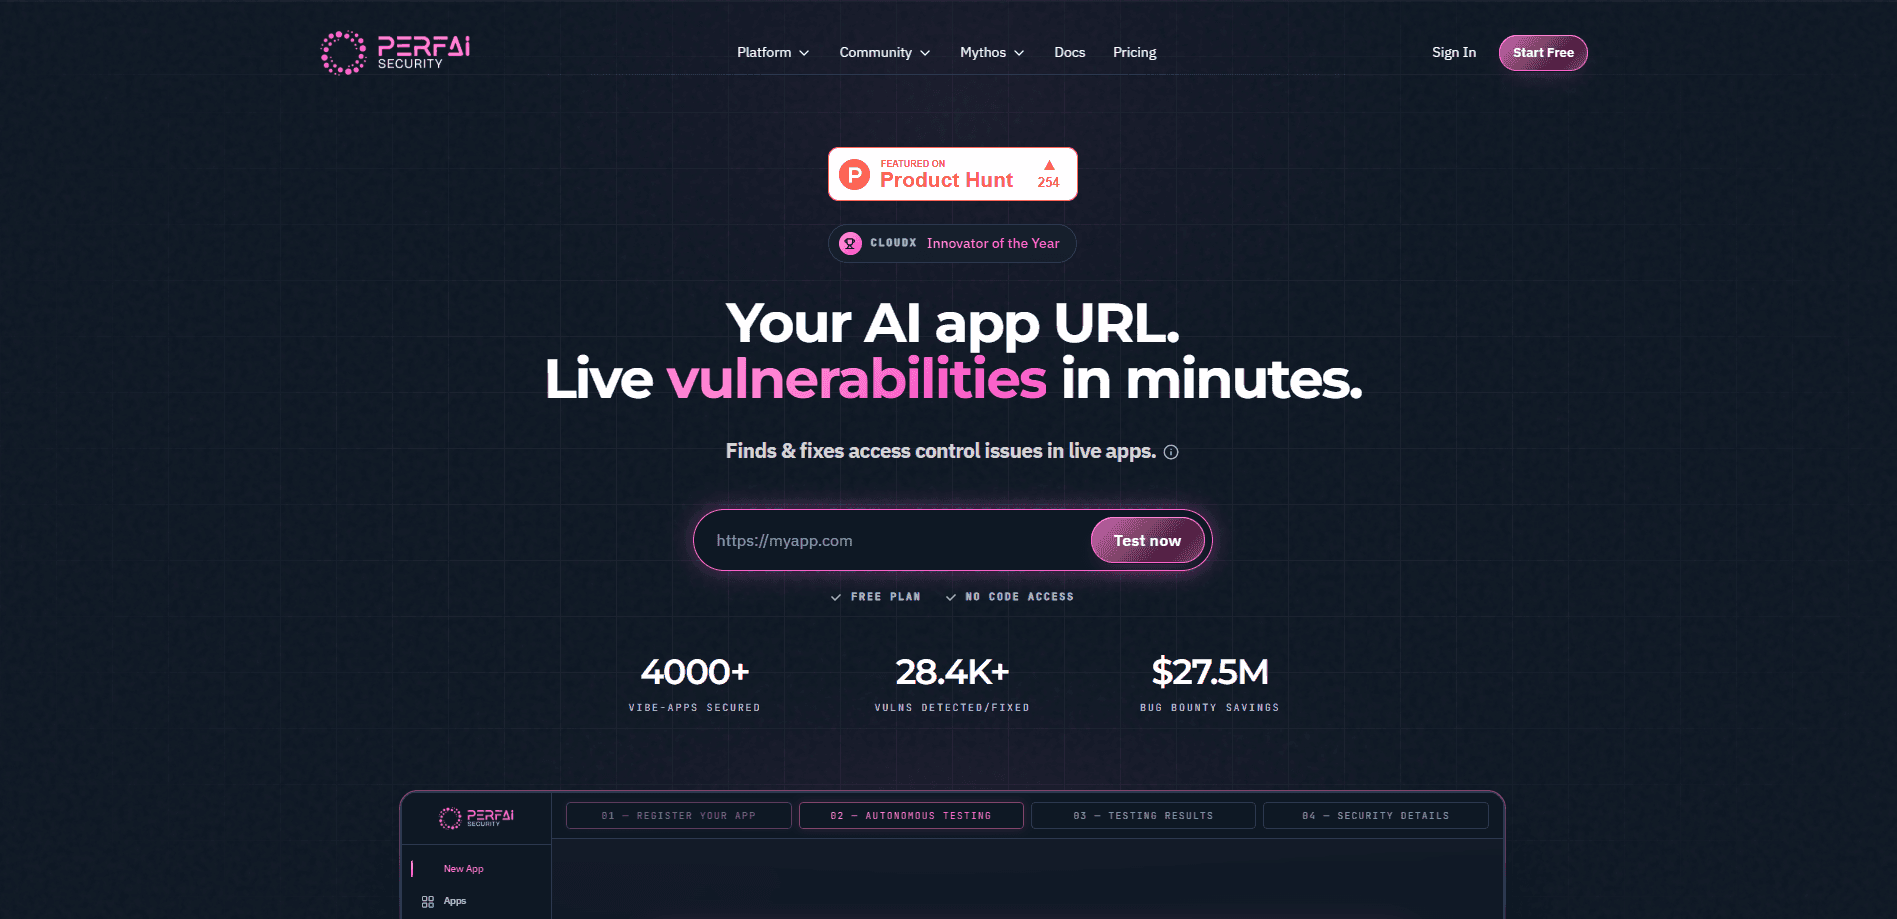
O Perfai Security é uma plataforma autônoma de segurança de aplicações (AppSec) feita para apps criadas com ferramentas de código com IA. Ele mapeia a interface e os endpoints de API de uma app em execução, testa o controle de acesso quebrado e outras falhas reais, verifica cada achado e depois envia as correções validadas como pull requests ou as encaminha para ferramentas como Cursor, Claude Code e Replit. Pense nele como um scanner de vulnerabilidades que também corrige o que encontra. As equipes o usam para detectar lacunas de segurança em apps com IA antes que atacantes ou caçadores de recompensas o façam.
Sobre Perfai Security
O que é o Perfai Security
O Perfai Security é uma plataforma AppSec baseada em agentes voltada a um problema que cresceu rápido com o código com IA: apps criadas com ferramentas como Cursor, Lovable e Replit costumam sair com lacunas de controle de acesso que ninguém checa. Então, o que quebra? Um único prompt mal configurado pode expor silenciosamente dados de clientes ou recursos de administrador. Essas falhas não aparecem numa revisão de código normal. Os testes de segurança de aplicações costumam significar ler código. O Perfai roda agentes contra a app em execução.
A plataforma é desenvolvida pela Perfai, uma equipe com raízes em ferramentas de segurança corporativa e testes de segurança de API. Ele roda na web por meio de cloud.perfai.ai e trabalha em apps implantadas, não apenas no código-fonte, o que importa porque o controle de acesso é um comportamento em tempo de execução, não algo que se lê num diff.
O limite mais claro é o escopo. O Perfai Security foca o controle de acesso e categorias de vulnerabilidade relacionadas, não todo aspecto possível de segurança, e sua automação mais profunda (correção autônoma, bloqueio em CI/CD, implantação privada) fica nos planos pagos mais caros. É um complemento, não um substituto, de uma revisão de segurança completa na maior escala.
Primeiros passos
- Cadastre-se em cloud.perfai.ai com um endereço de e-mail, ou comece o plano Free sem cartão de crédito.
- Cole a URL da sua app em execução para que o Vision Agent mapeie a interface e os endpoints de API que ele precisa testar.
- Escolha o escopo que você quer cobrir e deixe o Security Agent rodar sua passada de testes autônomos.
- Revise os achados que ele retorna, cada um com detalhe completo sobre o que quebrou e por que importa.
- Nos planos pagos, deixe o Fix Agent abrir um pull request ou enviar a correção para sua ferramenta de código, e depois reteste para confirmar que ela se mantém.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Perfai Security.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Fundadores solo que colocam apps em produção
- Equipes de startup diante das primeiras exigências de conformidade
- Equipes de segurança e parceiros em escala
Tarefas
- Encontrar controle de acesso quebrado
- Mapear a superfície da app automaticamente
- Corrigir e retestar automaticamente
Cenários
- Lançar uma app criada com Cursor ou Lovable
- Proteção contínua para um produto em execução
- Limpeza antes do bug bounty
Principais recursos
Mapeamento autônomo da app
O Vision Agent percorre uma app em funcionamento e registra sua interface e seus endpoints de API, montando um mapa do que precisa ser testado. A cobertura escala com seu plano, do mapeamento mensal no Free até o mapeamento contínuo no Enterprise. Você recebe um inventário sem escrevê-lo à mão. Sem planilha.
Testes de controle de acesso
O Security Agent testa funções e permissões contra a app em execução e cobre mais de 90 categorias de vulnerabilidade em todos os níveis pagos. Como os testes rodam contra uma app implantada, eles pegam falhas de acesso em tempo de execução que os scans de código estático deixam passar. Esse é justamente o ponto. Os achados voltam com detalhe completo, em vez de uma lista seca de avisos.
Agente de correção automática
Nos planos superiores, o Fix Agent não apenas relata uma falha: ele propõe um patch e retesta para confirmar que a correção se mantém. Isso é segurança com IA de correção automática, não um relatório que você tria à mão. Ele encaminha as correções para as ferramentas de código que as equipes já usam, incluindo Replit, Lovable, Base44, Cursor, Claude Code e Devin. A ideia é fechar a distância entre um achado e uma mudança já integrada.
Integrações com ferramentas de código
O Perfai se conecta aos assistentes de código com IA com que as pessoas realmente constroem, assim a correção chega onde o trabalho acontece, em vez de num painel de segurança à parte. Os planos Startup e Enterprise também enviam achados e alertas para o Slack e o Teams. O Enterprise adiciona tickets e acesso à API. Simples assim.
Relatórios prontos para conformidade
O plano Startup e os superiores geram relatórios prontos para conformidade que você pode entregar a um cliente, auditor ou investidor. Ele mira equipes que precisam de documentação do que foi testado, não só de uma passada de limpeza. Grande diferença quando um acordo depende disso. O Enterprise mantém os mesmos relatórios em toda uma carteira de apps.
Bloqueio em CI/CD e implantação privada
O Enterprise adiciona bloqueio em CI/CD, então um lançamento pode ser barrado quando falhas críticas permanecem, além de agentes privados e implantação local. O multi-inquilino dá suporte a parceiros que gerenciam a segurança de vários clientes. Isso importa em escala. Esses controles encaixam a segurança num pipeline existente, em vez de rodá-la ao lado dele.
Prós e contras
Prós
- Testa apps em execução, então pega falhas de controle de acesso em tempo de execução que scanners só de código pulam.
- O Fix Agent envia um patch e o retesta, reduzindo a distância entre encontrar e corrigir.
- A integração direta com Cursor, Claude Code, Replit e outros construtores com IA mantém as correções no fluxo de trabalho.
- Um nível gratuito com 500 créditos por mês deixa você testar os agentes Vision e Security antes de pagar.
- Uma degustação de Startup de 15 dias não precisa de cartão de crédito, útil para equipes medindo necessidades de conformidade.
Contras
- O escopo de segurança se concentra no controle de acesso e categorias relacionadas, então não substitui por completo uma revisão de segurança ampla.
- A correção autônoma e o bloqueio em CI/CD ficam atrás de planos pagos; o nível Free só relata 5 achados.
- Os limites de apps por plano (uma app nos níveis mais baixos) fazem com que a cobertura da carteira exija o preço do Enterprise.
Perguntas frequentes
Ele roda agentes autônomos contra sua app em execução para mapear sua superfície, testar o controle de acesso e outras falhas, verificar cada achado e, nos planos pagos, enviar uma correção. Ele mira apps construídas rápido com ferramentas de código com IA, onde lacunas de permissão costumam ficar sem checagem.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Perfai Security.
Alternativas a Perfai Security

Odyssey 3
Odyssey · OutrosOdyssey-3 é o modelo de mundo fundacional da Odyssey. Simula física em tempo real, transforma um texto em ambiente interativo e se adapta a robôs, carros e jogos.

JarvisCore
Prescott Data · Programação · Produtividade · OutrosJarvisCore é um runtime de código aberto em Python em que agentes de IA atuam como pares numa malha, assumem tarefas de um registro compartilhado e chegam a serviços externos por um broker sem confiança.
Clef
Cloudflare · Negócios · OutrosClef é o modelo de decisão open source da Cloudflare para o Workers AI. Devolve probabilidades calibradas para perguntas tipadas em vez de texto, então o agente classifica, roteia e age rápido.