

Prompt Inspector
Prompt Inspector · Programação · Prompts
O Prompt Inspector é uma camada de segurança de código aberto que verifica cada prompt contra ataques de injeção, conteúdo sensível e entradas adversárias antes de chegar ao seu LLM.
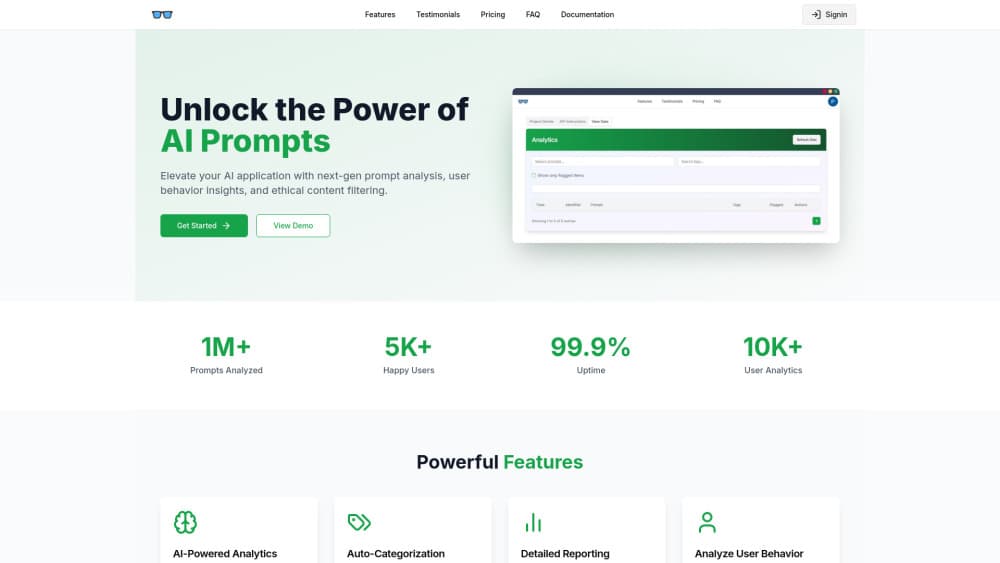
Sobre Prompt Inspector
About
O que é o Prompt Inspector
O Prompt Inspector é um firewall de segurança para aplicações baseadas em LLM e agentes de IA. Ele fica entre a entrada de usuário não confiável e o seu modelo de linguagem, e analisa cada prompt em tempo real antes de chegar ao seu sistema de IA. O projeto é de código aberto sob a licença AGPL-3.0, com uma opção na nuvem e uma edição empresarial para implantação privada.
A ferramenta nasceu de um problema prático. À medida que a IA generativa entra em produção, ataques de injeção de prompt, jailbreaks e manipulação adversária se tornam vetores de ataque reais. Um chatbot voltado ao público, um agente autônomo ou um assistente de código leem texto que não escreveram. O Prompt Inspector adiciona a barreira que a maioria dessas pilhas ignora. Ele detecta injeção e conteúdo malicioso, filtra palavras sensíveis por locatário e devolve um veredito de segurança sobre o qual as suas próprias regras agem.
O projeto é de março de 2026. No GitHub ele fica em aunicall/prompt-inspector, e é publicado com uma divisão clara: o repositório é aberto para uso não comercial, enquanto a edição empresarial adiciona uma biblioteca de payloads mantida, personalização, implantação privada e suporte dedicado. O motor de detecção usa um funil de cinco camadas em vez de um único modelo, e essa escolha de projeto marca tanto a sua velocidade quanto a sua precisão.
Primeiros passos
- Crie uma conta em promptinspector.io e entre com Google ou GitHub.
- Abra o painel, crie um App e copie a App API Key gerada. Ela aparece só uma vez, então guarde-a de imediato.
- Escolha uma integração: instale o SDK de Python com
pip install prompt-inspector, o SDK de Node.js comnpm install prompt-inspector, ou chame o endpoint REST diretamente. - Faça uma primeira checagem com poucas linhas: crie um cliente com a sua chave, chame
detectsobre uma string de teste e leiais_safe,scoreecategory. - Para uso REST, faça um POST para
https://promptinspector.io/api/v1/detect/sdkcom um cabeçalhoX-App-Keye um campoinput_text. - Conecte a um editor ou agente com o servidor MCP, que funciona com Cursor, VS Code Copilot, Claude Desktop e Dify.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Prompt Inspector.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Engenheiros de backend e plataforma que constroem recursos com LLM
- Equipes de segurança de aplicações que adicionam controles de IA
- Equipes com regras de residência de dados
- Usuários de ferramentas de código com IA
- Equipes que querem um firewall de IA auto-hospedado
Tarefas
- Detectar injeção de prompt
- Filtrar conteúdo sensível
- Devolver um veredito de segurança à sua aplicação
- Rodar guardrails nos seus próprios servidores
- Adicionar checagens de segurança de IA a um fluxo de agente
Cenários
- Colocar um filtro na frente de um chatbot público
- Peneirar o texto do usuário antes de um agente agir
- Cumprir um requisito de tratamento de dados
- Aplicar uma regra de conteúdo
Principais recursos
Motor de detecção de várias camadas
A detecção funciona como um funil de cinco camadas, e cada camada filtra um pouco mais fino que a anterior. Um cache hash global devolve o resultado anterior de uma entrada repetida com latência quase nula. Uma camada de palavras sensíveis faz a correspondência de palavras-chave e padrões regex com um autômato Aho-Corasick e corta o processo no primeiro acerto. Uma camada semântica usa embeddings vetoriais para pegar ataques parafraseados e injeções ofuscadas que as regras de palavra-chave não veem. Uma revisão de IA opcional trata as entradas de zona cinzenta, e um passo de arbitragem agrega as camadas em um veredito final com uma pontuação de confiança.
Detecção em tempo real com baixa latência
A maioria das requisições se resolve nas duas primeiras camadas em menos de 3 ms, segundo o projeto. A análise semântica completa termina em cerca de 30 ms. O desenho de funil é o que sustenta esses números: uma ameaça evidente é barrada na camada de palavras-chave, e só as entradas ambíguas avançam pelo pipeline. Essa divisão deixa o motor rápido no caso comum sem deixar de gastar computação real nos casos difíceis.
Filtragem de palavras sensíveis por locatário
Cada locatário define as suas próprias listas de palavras, e o motor aceita duas estratégias de correspondência. A correspondência literal roda sobre um autômato Aho-Corasick, que percorre toda a entrada em uma única passada com tempo linear não importa quantas palavras-chave você configure. Os padrões regex cobrem dados estruturados como números de telefone e formatos de cartão. Quando uma palavra corresponde, o pipeline corta, então a camada serve tanto de rede de segurança quanto de atalho de velocidade.
Revisão de zona cinzenta assistida por IA
As entradas que caem em um terreno ambíguo são escaladas a um modelo de linguagem para uma segunda opinião. Os revisores compatíveis incluem DeepSeek, Qwen e Gemini. Essa camada existe para reduzir os falsos positivos, e segue opcional para que uma implantação possa manter o pipeline totalmente determinístico quando precisar. Uma pontuação clara da camada semântica pula a revisão por completo.
Biblioteca de ameaças autoiterativa
Quando o revisor de IA confirma um ataque novo, o motor gera payloads variantes e os adiciona ao banco de dados vetorial por conta própria. Com o tempo, a biblioteca de payloads cresce a partir das ameaças que o sistema vê de verdade, não de uma lista fixa que alguém mantém à mão. A edição empresarial adiciona uma biblioteca de payloads mantida em escala de milhões com atualizações em tempo real tiradas de ameaças de produção.
Integrações MCP e SDK
O Prompt Inspector oferece uma API REST, um SDK oficial de Python, um SDK oficial de Node.js e um servidor MCP. O servidor MCP funciona com Cursor, VS Code Copilot, Claude Desktop e Dify, e uma integração Skill cobre OpenClaw e Claude Code. Todos os clientes se autenticam com a mesma App API Key, enviada por um cabeçalho X-App-Key ou um token bearer, então uma única chave cobre toda a pilha.
Núcleo de código aberto com edição empresarial
O núcleo é de código aberto sob a licença AGPL-3.0 e pode ser clonado e rodado na sua própria infraestrutura. A edição empresarial acrescenta manutenção da biblioteca de payloads, personalização, implantação privada e suporte dedicado. Essa divisão dá a um desenvolvedor individual um guardrail funcional de graça e dá a uma empresa um caminho com suporte quando ela precisa.
Prós e contras
Prós
- O desenho de funil pega as ameaças evidentes nas duas primeiras camadas e reserva o trabalho semântico pesado para as entradas ambíguas.
- A auto-hospedagem sob AGPL-3.0 mantém os dados dos prompts dentro da sua própria infraestrutura, o que combina com regras rígidas de tratamento de dados.
- Uma única App API Key e um único endpoint MCP dão acesso à API, aos dois SDKs e às integrações de editor.
- As listas de palavras por locatário com regex cobrem dados estruturados além de uma lista fixa de palavras-chave.
- Uma conta gratuita com limites mensais de requisições permite a um projeto pequeno testar o motor sem compromisso.
Contras
- A página pública inicial mostrou um erro de servidor durante as checagens, então o serviço na nuvem precisa da sua própria verificação de disponibilidade antes de você depender dele.
- A detecção semântica completa, a biblioteca de payloads em escala de milhões e a implantação privada ficam atrás da edição empresarial, então o caminho gratuito mostra uma fatia mais estreita.
- O preço não é publicado e passa por um contato de vendas, então comparar custos exige uma conversa prévia.
- A licença AGPL-3.0 condiciona o uso comercial, o que significa que um produto hospedado pode precisar da edição empresarial em vez do repositório aberto.
Perguntas frequentes
O Prompt Inspector é uma camada de segurança de código aberto que protege aplicações baseadas em LLM e agentes de IA contra injeção de prompt, vazamentos de conteúdo sensível e outras entradas adversárias. Ele analisa cada prompt em tempo real antes de chegar ao modelo e devolve um veredito de segurança sobre o qual as suas próprias regras agem.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Prompt Inspector.
Alternativas a Prompt Inspector

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.