
Qwiet AI
Qwiet AI (Harness) · Programação
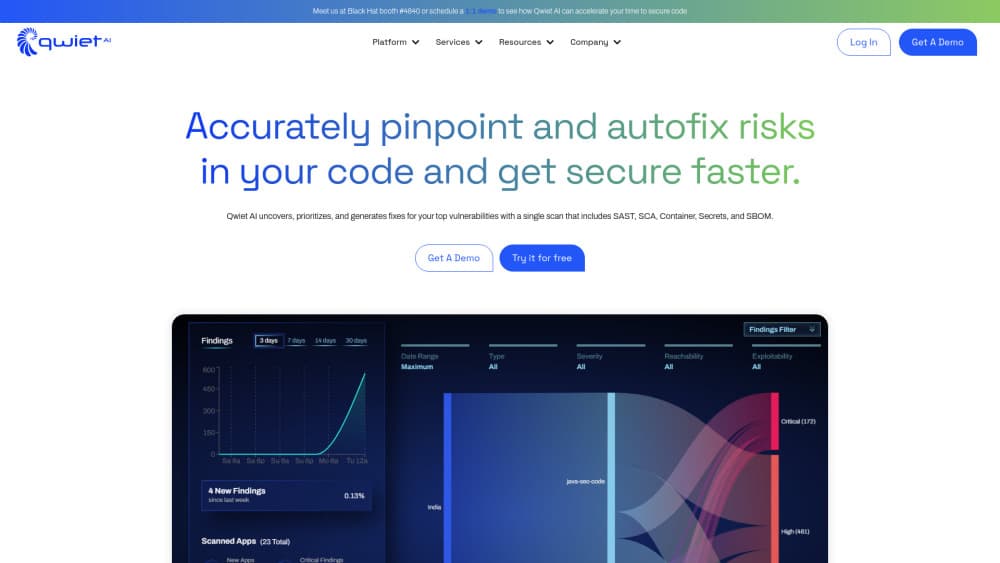
O Qwiet AI, da Harness, é uma plataforma de segurança de código: faz análise estática de código, ordena os riscos que um atacante consegue alcançar e rascunha correções para revisão.
Sobre Qwiet AI
What Is Qwiet AI
O Qwiet AI é uma plataforma de testes de segurança de aplicações para times que publicam código todos os dias. Um único scan lê o código-fonte, as dependências de código aberto, os arquivos de infraestrutura, as imagens de contêiner e os segredos gravados no código, então o time de segurança para de alternar entre cinco painéis. A empresa nasceu como ShiftLeft e pertence à Harness desde setembro de 2025, dentro do módulo de testes de segurança da plataforma.
A proposta é sinal, não volume. Scanner antigo marca padrão que parece perigoso. O Qwiet AI monta um grafo de propriedades do código e rastreia se uma linha de risco recebe entrada do usuário em tempo de execução. Achado que ninguém chama cai na lista. O fornecedor declara taxa de 97% de verdadeiros positivos, número das próprias testagens, não de um laboratório independente.
Dois limites pesam antes de assinar. O preço não é público, então espere uma conversa comercial e um contrato calculado por linhas de código ou por aplicação. E o AI Autofix escreve patches com um modelo de linguagem, o que significa que alguém revisa cada pull request. Trate a correção sugerida como primeiro rascunho de um colega rápido.
Getting Started
- Conecte um repositório pelo GitHub, GitLab, Bitbucket ou um job de CI. O primeiro scan lê o código e constrói o grafo.
- Escolha as aplicações que serão analisadas e defina o gatilho. A maioria começa com pull requests e adiciona um build noturno depois.
- Abra a lista de achados, ordenada por alcançabilidade e por exploração ativa. Cada item mostra o fluxo de dados da origem até o ponto de consumo.
- Rode o AI Autofix em um achado, leia o patch e o teste unitário, e faça o merge pelo processo de revisão de sempre.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Qwiet AI.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Engenheiros de segurança em empresas médias e grandes
- Desenvolvedores em times com exigência de segurança
- Responsáveis por auditoria e conformidade
Tarefas
- Escanear pull requests antes do merge
- Limpar uma fila antiga de achados
- Checar dependências de código aberto
- Rascunhar correções de primeira passada
Cenários
- Porta de saída no CI
- Preparação de auditoria
- Herdar um código desconhecido
Principais recursos
Um scan, cinco scanners
Uma análise cobre código-fonte, bibliotecas de código aberto, infraestrutura como código, imagens de contêiner e segredos embutidos. A consolidação é o argumento: um cadastro, uma lista de achados e uma linguagem de política em vez de quatro portais com logins separados.
Filtros de alcançabilidade e exploração
O Qwiet AI rastreia se uma entrada não confiável chega a uma função vulnerável e depois dá peso maior aos achados que já são explorados no mundo real. O efeito prático é uma fila menor no topo da lista, onde o time de segurança passa a manhã. Achados inalcançáveis continuam disponíveis para auditoria sem poluir a tela.
AI Autofix com patches testados
O Autofix gera uma mudança de código e um teste unitário para o achado, e o patch aparece como um pull request normal. Você revisa como o trabalho de qualquer colega, então o modelo nunca faz commit sozinho. O fornecedor fala em 95% menos tempo de remediação, número que vale testar nos seus próprios repositórios antes de planejar o time com ele.
Análise por grafo de propriedades do código
Em vez de casar padrões de texto, o Qwiet modela variáveis, chamadas e fluxo de dados entre arquivos e serviços. Esse modelo é o que deixa o scanner seguir um valor de um handler HTTP até uma consulta ao banco, e também o que encontra lógica que só parece segura dentro de um arquivo.
Integrações com pipelines e repositórios
O scanner roda dentro da Harness e também conecta com GitHub Actions, GitLab CI, Jenkins, Azure DevOps e um cliente de linha de comando. Os resultados chegam como checagens de build e como tickets no Jira ou no ServiceNow. Quase todo time mantém o CI atual e soma o Qwiet como mais uma etapa.
Painel de achados e exportação
Um console web agrupa os achados por aplicação, severidade e alcançabilidade, e exporta em SARIF para outras ferramentas. Regras de política podem derrubar um build por limite de severidade ou por categoria específica, e é assim que o produto vira porta de saída.
Prós e contras
Prós
- Um scan substitui ferramentas separadas de SAST, SCA, IaC, contêiner e segredos, com menos custo e menos dispersão.
- O contexto de alcançabilidade torna utilizável uma lista enorme de achados, e a redução de ruído segura melhor que etiquetas de severidade.
- Os achados aparecem no pull request e no sistema de tickets que o time já usa, sem hábito novo para o desenvolvedor.
- O AI Autofix entrega patch com teste unitário, o que encurta a revisão nas classes de bug mais comuns.
- Existe plano gratuito e execução dentro da Harness, então um piloto não depende de ciclo de compras.
Contras
- O preço não é público. Não dá para estimar custo pelo site, e o orçamento exige conversa com vendas.
- Os 97% de precisão vêm do fornecedor. Benchmark independente do Qwiet AI é escasso, então teste no seu código real.
- As correções sugeridas pedem revisor com contexto. Um patch que compila também pode mudar comportamento de um jeito que o modelo não enxerga.
- Personalizar políticas e consultas do grafo exige perfil técnico, e times pequenos talvez nunca usem o conjunto completo de regras.
Perguntas frequentes
O Qwiet AI é uma ferramenta SAST e SCA que escaneia o código da aplicação e suas dependências em busca de falhas de segurança, e ordena os achados conforme a chance real de um atacante alcançá-los. Também sugere correções e roda no pipeline de CI como porta de saída.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Qwiet AI.
Alternativas a Qwiet AI

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.