
rep+
Bour Abdelhadi · Programação
O rep+ é uma extensão do Chrome DevTools que traz os testes de requisições HTTP no estilo Repeater para dentro do seu navegador, sem precisar configurar nenhum proxy. Ele captura e reproduz o tráfego de qualquer aba, ajuda a descobrir endpoints e parâmetros ocultos em JavaScript, sinaliza segredos expostos e executa modos de ataque integrados como Sniper e Cluster Bomb. Uma camada de IA adiciona explicações de requisições e sugestões de ataque por meio da sua própria chave de API ou de um modelo local, o que faz dele uma ferramenta prática de testes de segurança de API para caçadores de bug bounty, equipes red team e desenvolvedores que querem entender o que um aplicativo realmente envia.
Sobre rep+
O que é o rep+
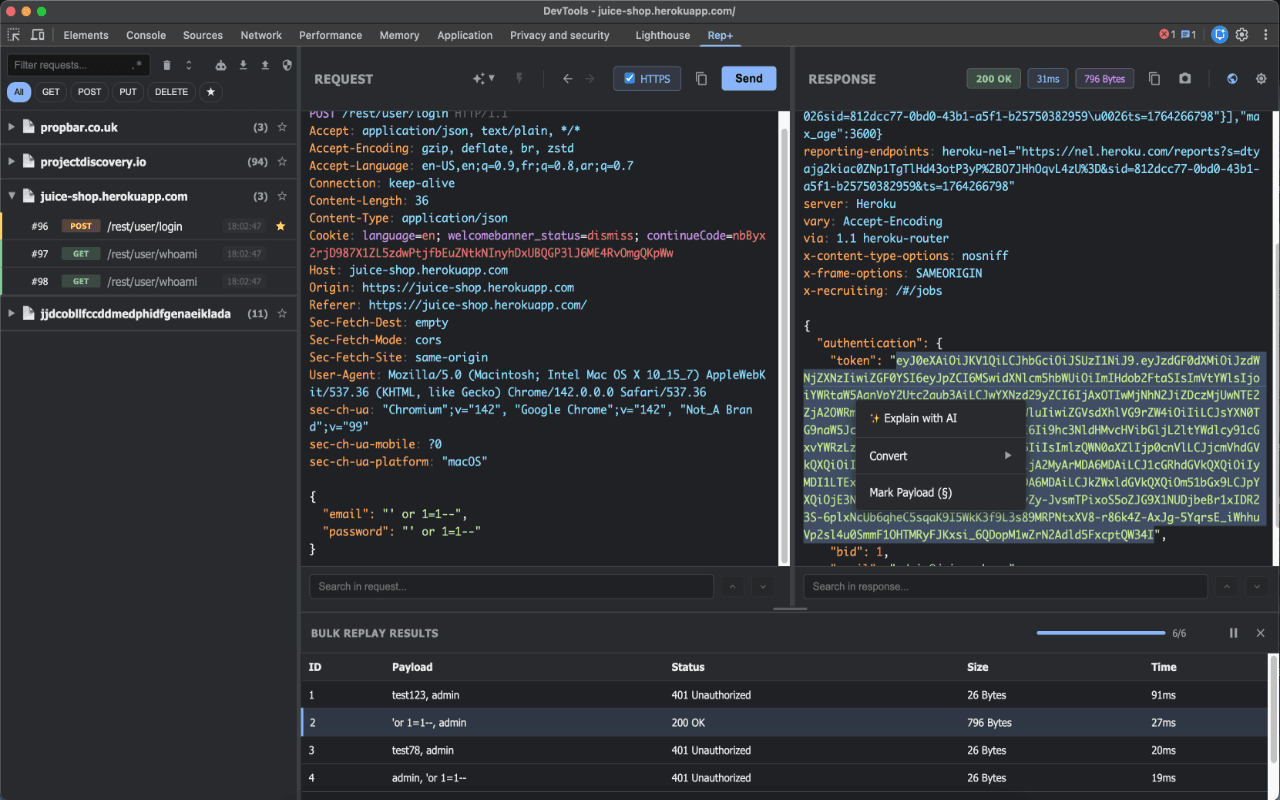
O rep+ é uma extensão de navegador que vive dentro do Chrome DevTools e funciona como uma alternativa leve ao Burp Suite Repeater, com um assistente de IA em volta. Você abre o DevTools, inicia a captura, e cada requisição da aba atual aparece em uma lista que você pode agrupar, filtrar, bloquear ou pesquisar com texto simples ou expressões regulares. A extensão age como um interceptor de requisições web que você nunca precisou configurar. Sem proxy. Sem certificado. Essa etapa de configuração é justamente a parte que mais incomoda nas ferramentas clássicas.
A extensão se apoia tanto na análise passiva quanto na reprodução manual. Ela lê o JavaScript da página e extrai endpoints que o site nunca anuncia, classifica os parâmetros das requisições por risco e procura segredos usando as regras Kingfisher de alta cobertura. Os resultados são exportados para CSV ou Postman, então uma sessão rápida de navegação vira uma coleção de testes que você mantém.
O limite está no alcance. O rep+ só enxerga o tráfego de uma aba do Chrome. Ele não toca em um app móvel, um cliente de desktop ou protocolos que não sejam HTTP. É uma extensão, não uma plataforma completa de interceptação, e testes pesados em produção continuam pertencendo a ferramentas dedicadas. O preço fica entre gratuito para o básico e planos pagos conforme o uso de IA. Os recursos de IA precisam da sua própria chave de provedor ou de um modelo local como o Ollama para funcionar.
Primeiros passos
- Instale o rep+ pela Chrome Web Store e fixe-o na sua barra de ferramentas.
- Abra o site de destino, depois abra o DevTools (F12) e mude para o painel do rep+.
- Inicie uma sessão de captura para registrar as requisições da aba atual, ou importe uma requisição manualmente.
- Envie uma requisição para o editor, ajuste os cabeçalhos, o corpo ou os parâmetros, e reproduza-a para comparar respostas.
- Execute um ataque automatizado ou peça ao painel de IA para explicar a resposta e sugerir próximos passos, depois exporte os achados que quiser manter.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de rep+.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Caçadores de bug bounty
- Pesquisadores de segurança e equipes de AppSec
- Desenvolvedores web que depuram APIs
Tarefas
- Reproduzir e modificar requisições HTTP
- Encontrar endpoints ocultos
- Detectar segredos expostos
- Executar ataques automatizados
Cenários
- Triar uma resposta de API suspeita durante uma avaliação
- Auditar um aplicativo web que você já tem aberto
- Preparar uma coleção do Postman a partir de um site ao vivo
- Aprender como funciona a manipulação de requisições
Principais recursos
Captura e reprodução sem proxy
O rep+ se conecta ao Chrome DevTools e registra as requisições da aba ativa, então a configuração leva segundos. Você envia qualquer requisição capturada para o editor, muda o que precisar e a reproduz. Requisições duplicadas são removidas durante a captura. Isso mantém a lista legível quando uma página dispara a mesma chamada dezenas de vezes.
Descoberta passiva de endpoints e parâmetros
A extensão analisa o JavaScript da página para revelar endpoints que nunca aparecem na interface. Ela também encontra parâmetros de consulta, corpo, cabeçalho e caminho, e depois classifica cada um por risco com uma pontuação de confiança. Esse ranking de risco é a parte útil, porque listas cruas de parâmetros ficam longas rápido.
Detecção de segredos com regras Kingfisher
O JavaScript da página é escaneado em busca de credenciais expostas usando as regras Kingfisher de alta cobertura. Ele captura chaves, tokens e strings parecidas que os desenvolvedores enviam ao cliente sem querer. Os achados são exportados junto com os endpoints para que você possa entregá-los a quem for dono do código.
Ataques automatizados integrados
Os modos Sniper, Battering Ram, Pitchfork e Cluster Bomb cobrem os padrões de fuzzing padrão sem uma ferramenta separada. Você marca os pontos de injeção, carrega um conjunto de payloads e deixa rodar. O mesmo modelo mental do Burp Intruder. Só que vive dentro do navegador.
Análise de requisições com IA e sugestões de ataque
Conecte sua própria chave de API de LLM ou aponte o rep+ para um modelo local via Ollama, e ele explica requisições, propõe edições e sugere ataques. Cada requisição tem sua própria thread de chat que pode referenciar outras requisições, então o contexto fica junto do achado. O tratamento de tokens é ajustado para manter os custos baixos, o que importa quando você usa isso o dia inteiro.
Conversão de dados em linha e inspeção de respostas
Base64, codificação de URL, decodificação de JWT e conversão Hex ou UTF-8 acontecem em linha, então você não cola payloads em um decodificador separado. As respostas aparecem em vários formatos com realce de sintaxe e números de linha, e você pode buscar no fundo dos corpos de resposta e do JavaScript.
Exportação para CSV ou Postman
Endpoints, parâmetros e segredos são exportados para CSV para relatórios ou direto para uma coleção do Postman para testes posteriores. Fecha o ciclo entre mexer em um site no navegador e entregar um conjunto estruturado de testes.
Prós e contras
Prós
- Sem proxy ou configuração de certificado CA, o que elimina o maior ponto de atrito nos testes de requisições.
- A descoberta passiva de endpoints, parâmetros e segredos transforma a navegação comum em reconhecimento.
- As explicações de IA e as sugestões de ataque funcionam com sua própria chave ou um modelo local.
- Os modos de ataque automatizados cobrem os padrões de fuzzing comuns de imediato.
- As exportações para CSV e Postman mantêm os achados portáveis.
Contras
- Só captura o tráfego dentro de uma aba do Chrome. Apps móveis, clientes de desktop e tráfego não HTTP ficam fora de alcance.
- Os recursos de IA precisam de uma chave de API externa ou de um modelo local, então as partes mais espertas não são autossuficientes.
- Sendo uma extensão de navegador, não substitui uma plataforma completa quando você precisa de automação de scanner ou cobertura profunda de protocolos.
Perguntas frequentes
Ele captura requisições HTTP dentro do Chrome DevTools, deixa você modificá-las e reproduzi-las, e adiciona análise passiva mais ajuda de IA por cima. Pense nele como uma ferramenta de testes de requisições HTTP nativa do navegador, e não como uma suíte completa de proxy.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a rep+.
Alternativas a rep+
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.