
Strix
OmniSecure, Inc. · Programação
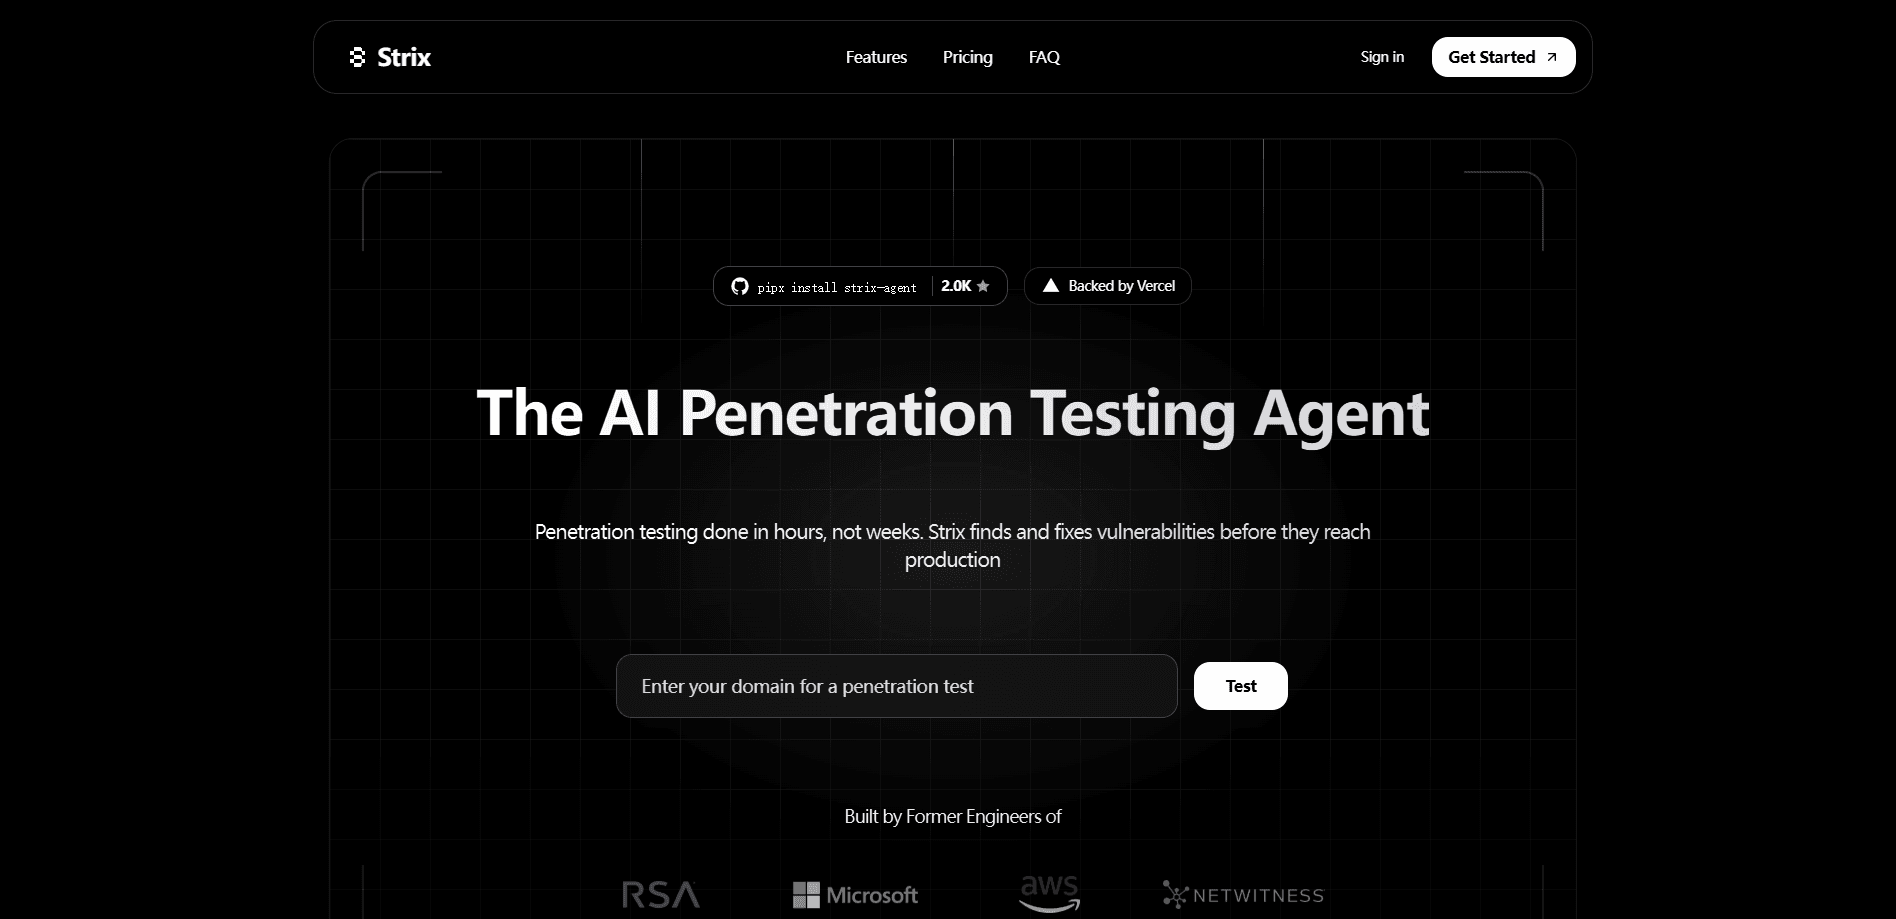
O Strix é um agente de testes de penetração com IA de código aberto criado pela OmniSecure que age como um hacker de verdade contra os seus aplicativos. Ele executa o seu código em um sandbox, caça vulnerabilidades de segurança e só reporta as que consegue explorar de fato com uma prova de conceito funcional. Você aponta ele para uma pasta local, um repositório do Git ou um aplicativo web em produção, e ele devolve uma lista de achados validados mais as correções que você pode aplicar. Pense nele como uma ferramenta de testes de penetração com IA que conquista cada achado.
Sobre Strix
O que é o Strix
O Strix é um agente de IA autônomo para testes de penetração, aquele tipo de checagem de segurança em que alguém faz o papel de atacante para ver o que quebra. Em vez de sinalizar problemas "possíveis" como fazem as ferramentas de análise estática, ele executa código, envia requisições reais e confirma cada vulnerabilidade explorando-a. Isso significa que, quando o Strix diz que algo está quebrado, normalmente está. Você recebe um caminho de reprodução, não um palpite. Esse é justamente o ponto de um agente de pentest de código aberto em que você pode confiar.
O conjunto de ferramentas dentro de cada agente cobre toda a cadeia de ataque: reconhecimento, um proxy HTTP para reescrever requisições, um navegador com várias abas para testar XSS e fluxos de autenticação, um terminal para rodar comandos e um runtime de Python para escrever exploits sob medida. Vários agentes trabalham em paralelo e compartilham o que encontram, então um agente de reconhecimento pode repassar uma falha suspeita para um agente de exploração que a comprova.
O principal empecilho é a configuração. O Strix roda localmente via Docker e precisa de uma chave de API de LLM da OpenAI, Anthropic, Google ou outro provedor compatível. Essas chamadas ao modelo você paga do próprio bolso, então varreduras pesadas somam. Não é barato em repositórios grandes. Os planos hospedados Strix Cloud e Enterprise tiram esse trabalho extra, mas custam dinheiro e levam a varredura para fora da sua máquina.
Primeiros passos
- Garanta que o Docker esteja rodando na sua máquina e que você tenha uma chave de API de um provedor de LLM compatível.
- Instale a CLI com
curl -sSL https://strix.ai/install | bashoupipx install strix-agent. - Defina o seu modelo e a sua chave, por exemplo
export STRIX_LLM="openai/gpt-5.4"eexport LLM_API_KEY="your-api-key". - Aponte para um alvo como
strix --target ./your-appou uma URL ao vivo, e escolha um modo de varredura. - Leia os achados na pasta
strix_runs/<run-name>, ou deixe que ele abra pull requests com as correções sugeridas.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Strix.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores sem equipe de segurança
- Engenheiros de segurança
- Caçadores de bug bounty
Tarefas
- Varrer um código em busca de vulnerabilidades reais
- Revisar pull requests
- Testar aplicativos e APIs ao vivo
Cenários
- Checagens de segurança antes do lançamento
- Monitoramento contínuo
- Relatórios de conformidade
Principais recursos
Agentes autônomos que atacam como hackers
O Strix não apenas varre; ele raciocina sobre um alvo e decide o que tentar em seguida. Cada agente executa código, envia payloads e se adapta conforme o que volta, bem como um testador humano avançando por um caminho de ataque. O retorno para você são achados que se sustentam, porque nada entra no relatório até o agente ter realmente invadido. Sem suposições.
Validação real de exploits
Cada achado vem com uma prova de conceito funcional e passos de reprodução. Isso acaba com o problema de falsos positivos que assombra quase todos os scanners de vulnerabilidade, em que você passa horas separando problemas reais do ruído. Se o Strix aponta um bug, você pode ver o exploit rodando e a requisição ou o caminho de código exato que o disparou. É isso que separa uma CLI de pentest com IA de verdade de um linter disfarçado.
Orquestração multiagente
Uma única varredura se divide em agentes especializados em reconhecimento, exploração e pós-exploração. Eles rodam em paralelo e compartilham descobertas, encadeando problemas pequenos até formar um caminho de ataque completo. Em alvos grandes, essa divisão do trabalho dá uma cobertura que um único agente deixaria passar.
Kit completo de pentest embutido
Cada agente carrega o equipamento que um testador de verdade procura: um proxy HTTP completo para ler e reescrever requisições, um navegador com várias abas para testar XSS e CSRF, um terminal interativo e um runtime de Python para código de exploit sob medida. Você não precisa montar um conjunto de ferramentas separado antes de começar.
Modos de varredura para cada necessidade
Três níveis de profundidade deixam você ajustar o esforço ao momento. O quick termina em minutos e serve para qualquer pull request. O standard leva cerca de 30 a 60 minutos para revisões de rotina. O deep, o padrão, gasta de uma a quatro horas explorando exploits encadeados e casos extremos. Escolha conforme o tempo que você tem.
Integração com CI/CD e DevSecOps
O Strix se conecta ao GitHub Actions e a outras pipelines, então os testes de segurança rodam em cada merge request. Ele retorna um código de saída diferente de zero quando encontra algo, que você pode usar como portão de mesclagem. É uma revisão de segurança de PR sem intervenção em cada commit. Também se conecta ao GitLab, Bitbucket, Slack, Jira e Linear.
Correção automática e relatórios
Nas configurações compatíveis, o Strix gera patches de segurança como pull requests prontos para mesclar e produz relatórios de pentest prontos para conformidade. Cada achado traz uma pontuação de gravidade CVSS, uma categoria OWASP e orientação de remediação.
Núcleo de código aberto
O agente principal é de código aberto sob a licença Apache 2.0. Você o roda localmente, inspeciona o código e faz a hospedagem própria de graça, pagando só o seu próprio uso de LLM. Essa transparência importa quando você dá a uma ferramenta de segurança acesso ao seu código.
Prós e contras
Prós
- Achados validados com provas de conceito funcionais reduzem os falsos positivos.
- O núcleo de código aberto roda localmente, então o seu código nunca sai da sua máquina.
- O design multiagente cobre reconhecimento, exploração e ataques encadeados em uma única execução.
- O kit embutido dispensa montar à parte o proxy, o navegador ou o desenvolvimento de exploits.
- A integração com CI/CD e a correção automática transformam os achados em patches que você pode mesclar.
Contras
- O uso local exige Docker e a sua própria chave de API de LLM, então o custo da varredura cresce com o uso do modelo.
- Você precisa de alguma desenvoltura com a linha de comando para colocá-lo em marcha; não é uma ferramenta de um clique.
- Varreduras profundas podem levar horas e consumir tokens, algo que soma em códigos grandes.
Perguntas frequentes
Ele roda agentes de IA autônomos que testam os seus aplicativos em busca de vulnerabilidades de segurança como faria um pentester humano. Os agentes executam o seu código, tentam exploits e só reportam problemas que conseguem provar que são reais, cada um com uma prova de conceito funcional.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Strix.
Alternativas a Strix
Forefront
Forefront · ProgramaçãoO Forefront é uma plataforma web para construir com IA de código aberto. Você ajusta os principais modelos de linguagem de código aberto com seus próprios dados, avalia o desempenho deles e os roda por uma API ou os exporta para hospedar por conta própria. Desenvolvedores que querem a conveniência de uma plataforma fechada, mas fazem questão de ser donos dos modelos e dos dados, são o público-alvo aqui.

Startkit
StartKit.AI · ProgramaçãoStartkit é um boilerplate para criar produtos de SaaS com IA e wrappers de IA. Pense nele como um boilerplate para startups de IA com as partes chatas já conectadas: autenticação, pagamentos com Stripe e Lemon Squeezy, limites de uso, e-mail transacional e um kit inicial de API de IA que conversa com OpenAI, Anthropic, Groq ou Llama. Você clona o repositório, define seu preço e começa pela parte do produto que as pessoas realmente pagam. Ele é feito em Next.js sobre React e Tailwind, então boa parte do código boilerplate já parece familiar.
Testim
Tricentis · ProgramaçãoO Testim é uma plataforma de automação de testes com IA para criar e executar testes de ponta a ponta em aplicações web, mobile e Salesforce. Ele se apoia no aprendizado de máquina para manter os testes estáveis quando uma interface muda, então as equipes gastam menos tempo consertando seletores quebrados. Nada mal para uma ferramenta de testes automatizados que você pode começar a usar hoje. Você cria testes gravando ações no navegador e depois adiciona JavaScript quando precisa de mais controle. É uma escolha sólida para equipes de QA ocupadas.