
Vectra AI
Vectra AI, Inc. · Marketing
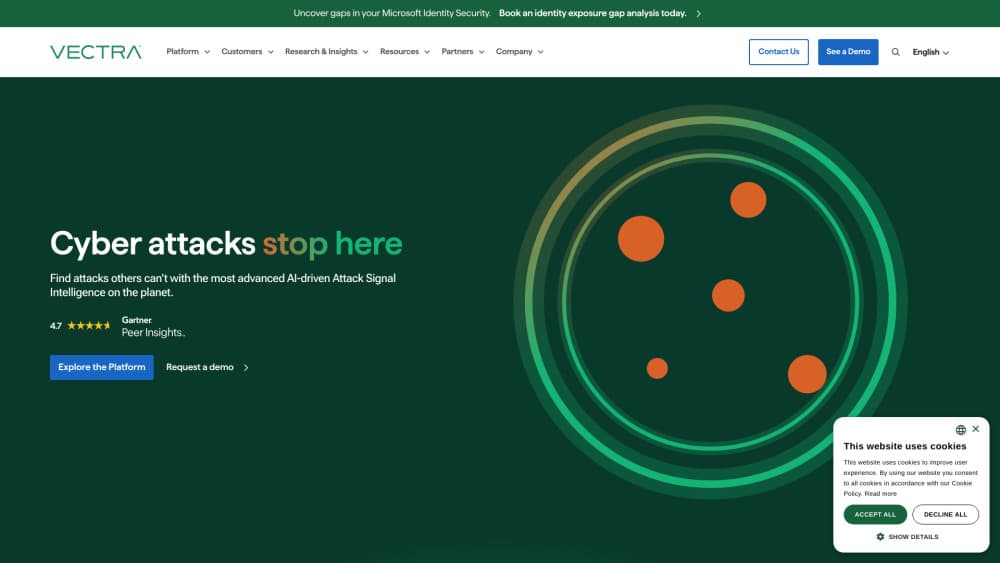
O Vectra AI é uma plataforma de detecção e resposta em rede que observa tráfego de rede, identidade e nuvem, e coloca em ordem de risco o comportamento de atacante que precisa mesmo de um humano.
Sobre Vectra AI
About
O que é o Vectra AI
O Vectra AI é uma plataforma NDR construída em cima de uma ideia simples: a maior parte dos alarmes é ruído, e os poucos que importam ficam escondidos dentro dele. Ela entra na rede como um conjunto de sensores mais um console na nuvem, aprende como dispositivos, contas e serviços se comportam e aponta o instante em que esse comportamento vira ataque.
A empresa nasceu em 2011, em San José, e hoje atende mais de 2.000 times de segurança. A detecção de ameaças com IA se apoia em 39 patentes e mais de 200 modelos. O Gartner colocou a companhia como líder no Magic Quadrant de 2026 para detecção e resposta em rede, o segundo ano seguido.
Não é um produto que você assina numa terça à tarde. O Vectra AI vende para times de operações de segurança por meio de processo comercial, e o valor real depende de onde os sensores ficam. Empresa pequena sem SOC vai achar pesado. Times médios e grandes afogados em alertas são quem ganha.
Primeiros passos
- Converse com o time comercial e defina quais ambientes precisam de cobertura: data center, filiais, contas de nuvem ou provedores de identidade.
- Instale os sensores. Os físicos cobrem switches centrais, os virtuais atendem filiais e os de nuvem se conectam a AWS, Azure, Google Cloud, IBM Cloud ou Oracle Cloud.
- Conecte as fontes de identidade, como Microsoft Entra ID, Active Directory e Microsoft 365, para que a atividade das contas caia na mesma tela.
- Deixe a plataforma aprender o comportamento normal por alguns dias e depois revise as detecções ordenadas por risco.
- Ligue as respostas às ferramentas que você já usa, seja SIEM, firewall ou plataforma de endpoint, e defina a rotina de triagem.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Vectra AI.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Centros de operações de segurança
- Times de caça a ameaças
- Engenheiros de rede e infraestrutura
- Responsáveis por compliance e risco
Tarefas
- Reduzir volume de alertas
- Pegar movimento lateral
- Investigar ataques de identidade
- Comprovar cobertura
Cenários
- Um grupo de ransomware cai numa estação e começa a sondar
- O parque híbrido se divide entre duas nuvens e um data center
- Uma auditoria regulatória entra no calendário
- Um SOC enxuto precisa de reforço
Principais recursos
Detecção de ataques por comportamento
O Vectra AI aprende como cada host e cada conta se comportam e depois marca os desvios que batem com padrões reais de ataque. A empresa fala em cobertura de mais de 90% das técnicas do MITRE ATT&CK. A detecção continua funcionando dentro do tráfego criptografado, então TLS não a deixa cega.
Inteligência de sinais de ataque
A triagem de alertas do SOC é o motivo pelo qual a maioria dos times compra a plataforma. Três assistentes de IA dividem o trabalho bruto: um separa ameaça real de atividade benigna, outro costura eventos de domínios diferentes numa única rota de ataque e o terceiro ordena o que sobrou por risco.
Cobertura unificada de rede, identidade e nuvem
Quase toda ferramenta olha uma superfície só. Aqui são várias ao mesmo tempo e correlacionadas, então uma conta comprometida e a máquina que ela tocou aparecem como um incidente único. A cobertura passa por data centers, redes de campus, trabalho remoto, SaaS, dispositivos IoT e OT e os principais provedores de nuvem, com detecção e resposta na nuvem para AWS, Azure ou Google Cloud. Detecção de ameaças de identidade nesse nível é rara fora de produtos ITDR dedicados.
Observabilidade de rede e inventário de ativos
A plataforma monitora 13,3 milhões de IPs por dia e processa 10 bilhões de sessões por hora, segundo a Vectra. Essa telemetria gera um inventário de dispositivos e identidades, muitas vezes a primeira resposta honesta sobre o que roda na rede.
Espaço de investigação
O analista abre uma entidade classificada por risco com consultas prontas e aprofunda em um clique. O construtor de consultas aceita SQL, então quem já escreve consulta não precisa aprender outra linguagem. Os logs se organizam sozinhos, o que economiza as horas gastas lendo linhas longas de dado bruto.
Gestão de exposição de rede
Esse módulo troca a pergunta: em vez de "fomos invadidos", ele olha onde você está exposto. Mapeia serviços alcançáveis, configurações frágeis e segmentos sem vigilância, e depois confere se as correções saíram do papel. Serve para relatório de compliance e para convencer a diretoria de que uma lacuna merece orçamento.
Detecção e resposta gerenciadas
A Vectra opera um serviço MDR em cima da plataforma para times que querem outra pessoa no turno da noite. Junta as mesmas detecções com analistas humanos e ações de resposta, a opção prática quando contratar anda mais devagar que o calendário de ameaças.
Prós e contras
Prós
- A qualidade da detecção se mantém em tráfego criptografado e leste-oeste, justamente onde stacks centrados em endpoint ficam quietos.
- Triagem e correlação de alertas cortam a fila diária de um jeito que o analista percebe na primeira semana.
- Um console cobre rede, identidade e multicloud, então a investigação não fica pulando entre quatro ferramentas.
- O mapeamento com MITRE ATT&CK deixa concreta a conversa sobre cobertura com a liderança.
- A opção gerenciada permite que um time pequeno sustente cobertura 24 horas sem contratar madrugada.
Contras
- Sem preço público e sem cadastro automático, avaliar a plataforma significa um ciclo comercial de semanas.
- O valor completo depende da posição dos sensores, e isso pede planejamento de rede e janelas de mudança antes de você ver qualquer coisa.
- O conjunto de recursos é tão amplo que um usuário sem treino aproveita talvez um terço. Reserve tempo de onboarding ou o console vira prateleira.
- Para times de médio porte com orçamento apertado, o contrato anual é difícil de justificar diante de ferramentas mais leves.
Perguntas frequentes
Detecta ataques observando comportamento em vez de assinatura. Os sensores coletam telemetria de rede e identidade, os modelos de IA comparam com padrões conhecidos de atacante e o console mostra incidentes ordenados com o contexto para investigar.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Vectra AI.
Alternativas a Vectra AI

ngram 2.0
ngram · Vídeo · Marketingngram 2.0 é um gerador de vídeo com IA para equipes. Ele transforma um pedido, uma gravação de tela ou a URL de um produto em vídeo explicativo, demo ou vídeo com avatar de IA, e cada cena continua editável.

shippedit.me
Krawlup · Marketing · NegóciosO shippedit.me agora redireciona para o Krawlup, uma plataforma web que audita SEO, AEO e velocidade toda semana e entrega as correções a agentes de código via MCP.

MePersona
MePersona, Inc. · Escrita · Produtividade · MarketingMePersona é uma caixa de entrada unificada com IA para criadores de conteúdo. Aprende o seu jeito de escrever, rascunha respostas aos fãs em 12 plataformas e envia apenas o que você aprova.