
Veriom
Veriom · Programação
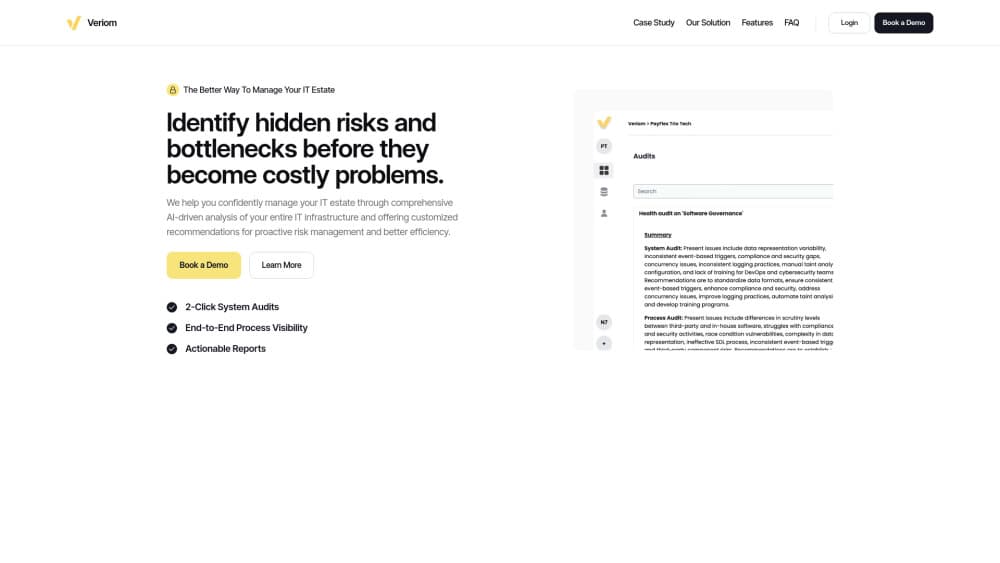
O Veriom monta um modelo atual do seu software a partir de evidências do repositório, da nuvem e do CI/CD, para que times de segurança e engenharia vejam o que mudou e por que isso importa.
Sobre Veriom
About
O que é o Veriom
O Veriom é uma plataforma de inteligência de arquitetura para times de segurança e engenharia. Ele recolhe evidências de repositórios, contas de nuvem, pipelines de CI/CD, scanners e arquivos enviados, e junta tudo em um único modelo do sistema: serviços, bancos de dados, identidades, caminhos de rede e as relações entre essas peças.
A diferença para um diagrama é que cada entidade e cada relação relevante carrega origem, data de observação, grau de confiança, contradições e histórico. Você abre um serviço e vê qual commit o definiu, qual inventário de nuvem o observou e onde duas fontes discordam. É isso que a empresa chama de arquitetura baseada em evidências.
O produto está em beta fechado. O acesso passa por um formulário e os preços não são públicos. O foco são times que já rodam scanners, não quem procura a primeira ferramenta de segurança.
Como começar
- Peça acesso no site do Veriom e agende uma conversa inicial. A empresa abre espaços de beta fechado, então não existe cadastro automático.
- Conecte um repositório. No GitHub, no GitLab e no Bitbucket você escolhe os projetos um por um, e as credenciais de auditoria são somente leitura.
- Instale o coletor gerenciado de AWS, Azure ou Google Cloud para receber inventário vinculado a cada conta, com dados de cobertura e atualidade.
- Rode uma auditoria, abra um achado e siga a evidência até a fonte. A partir dali você gera um relatório ou um pull request de correção que uma pessoa precisa aprovar.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Veriom.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Arquitetos de segurança
- Engenheiros de segurança de aplicações
- Times de plataforma e infraestrutura
- Lideranças de engenharia de IA
Tarefas
- Análise de impacto de mudanças
- Perguntas sobre limites de confiança e raio de impacto
- Revisão de fragilidades estruturais
- Preparação de relatórios e correções
Cenários
- Uma revisão de arquitetura de segurança trimestral está chegando e o diagrama tem dois anos
- Um scanner aponta uma dependência no fundo de um serviço
- Um agente interno precisa responder perguntas de arquitetura
Principais recursos
Grafo de evidência com origem
Cada entidade e relação relevante guarda de onde veio, quando foi observada, quanta confiança merece e qual outra fonte a contradiz. Uma afirmação sobre a arquitetura passa a ser verificável. Quando duas fontes batem de frente, o conflito continua visível em vez de sumir numa média.
Código e nuvem no mesmo modelo
O Veriom lê repositórios no GitHub, no GitLab e no Bitbucket, além do inventário de AWS, Azure e Google Cloud. O acesso ao código é somente leitura, você escolhe os projetos e cada revisão exata fica presa à evidência. Os coletores de nuvem informam cobertura e atualidade, então você sabe quando o retrato está incompleto.
Impacto de mudanças e análise de limites de confiança
O modelo responde perguntas de caminho: o que esta mudança atingiu, quais identidades alcançam aquele armazenamento, para onde leva um endpoint público. As respostas vêm com identificadores de evidência, não só texto. É aqui que a diferença para uma ferramenta de diagramas aparece, porque a pergunta pode ser repetida sempre que o código muda.
Checagens determinísticas antes do merge
As barreiras de arquitetura rodam sobre um commit exato no GitHub, no GitLab e no Bitbucket. A mesma evidência gera sempre o mesmo resultado, e a checagem não tem permissão para escrever no seu repositório. O time segura uma regressão estrutural antes do merge sem entregar direito de commit a um agente.
Interfaces para agentes e desenvolvedores
Um contrato OpenAPI 3.1 tipado, tokens de espaço de trabalho com escopo, erros estruturados, cabeçalhos de limite de requisições e um gateway MCP de evidências por HTTP deixam a plataforma pronta para uso a partir de código. Toda saída de agente é um artefato tipado com identificadores de evidência, confiança e decisão registrada. A CLI oficial cobre os comandos doctor, scopes, openapi e request limitado.
Correção com aprovação humana
O Veriom redige relatórios e pull requests de correção, e uma pessoa precisa aprovar os dois. Pull requests nunca são mesclados sozinhos. Criar ticket, direcionar responsável e abrir exceção de política exige autorização por capacidade e aprovação de outra pessoa, o que deixa rastro em cada ação com consequência.
Prós e contras
Prós
- Origem e confiança ficam no próprio modelo, então as afirmações sobre a arquitetura são auditáveis em vez de aceitas no escuro.
- O código do repositório é tratado como entrada não confiável, e as auditorias não rodam builds, testes, hooks nem scripts de pacote.
- API, CLI e gateway MCP permitem ligar um agente interno sem abrir todo o código para ele.
- A correção passa por aprovação humana, com autorização separada para tickets e exceções de política.
Contras
- É um beta fechado sem preço publicado e sem plano gratuito de autoatendimento, então estimar custo exige conversa com vendas.
- O Veriom organiza a evidência dos scanners, mas não substitui seus scanners, o que vira mais uma conta se você ainda não tem um.
- Conectores de conhecimento e agentes de espaço de trabalho com MCP seguem no roteiro, então parte da integração vai esperar.
- O resultado depende de quanta evidência você conecta, e um repositório ou uma conta de nuvem pela metade entrega um retrato pela metade.
Perguntas frequentes
Monta e mantém um modelo da arquitetura de um sistema com evidências do repositório, da nuvem, do CI/CD, dos scanners e dos arquivos enviados. Cada peça mostra origem, data de observação e confiança, então a revisão confere o dado em vez de aceitar um diagrama.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Veriom.
Alternativas a Veriom

Udon
Udon · Programação · ProdutividadeO Udon transforma um Mac com Apple Silicon em servidor doméstico gerenciado pelo navegador, com contêineres, arquivos compartilhados e um administrador de sistemas com IA opcional.

offstage
offstage cloud · Programação · ProdutividadeO offstage entrega um Mac de verdade para agentes de IA e jobs de CI: uma conta macOS 27 em Apple silicon, controlada por API e cobrada por segundo.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Programação · ProdutividadeO BotBus leva os agentes de programação com IA do seu computador para o celular e o relógio: você aprova comandos, inicia tarefas e lê resultados sem voltar para a mesa.