
VibeDefend by CybeDefend
CybeDefend · Programação · Produtividade
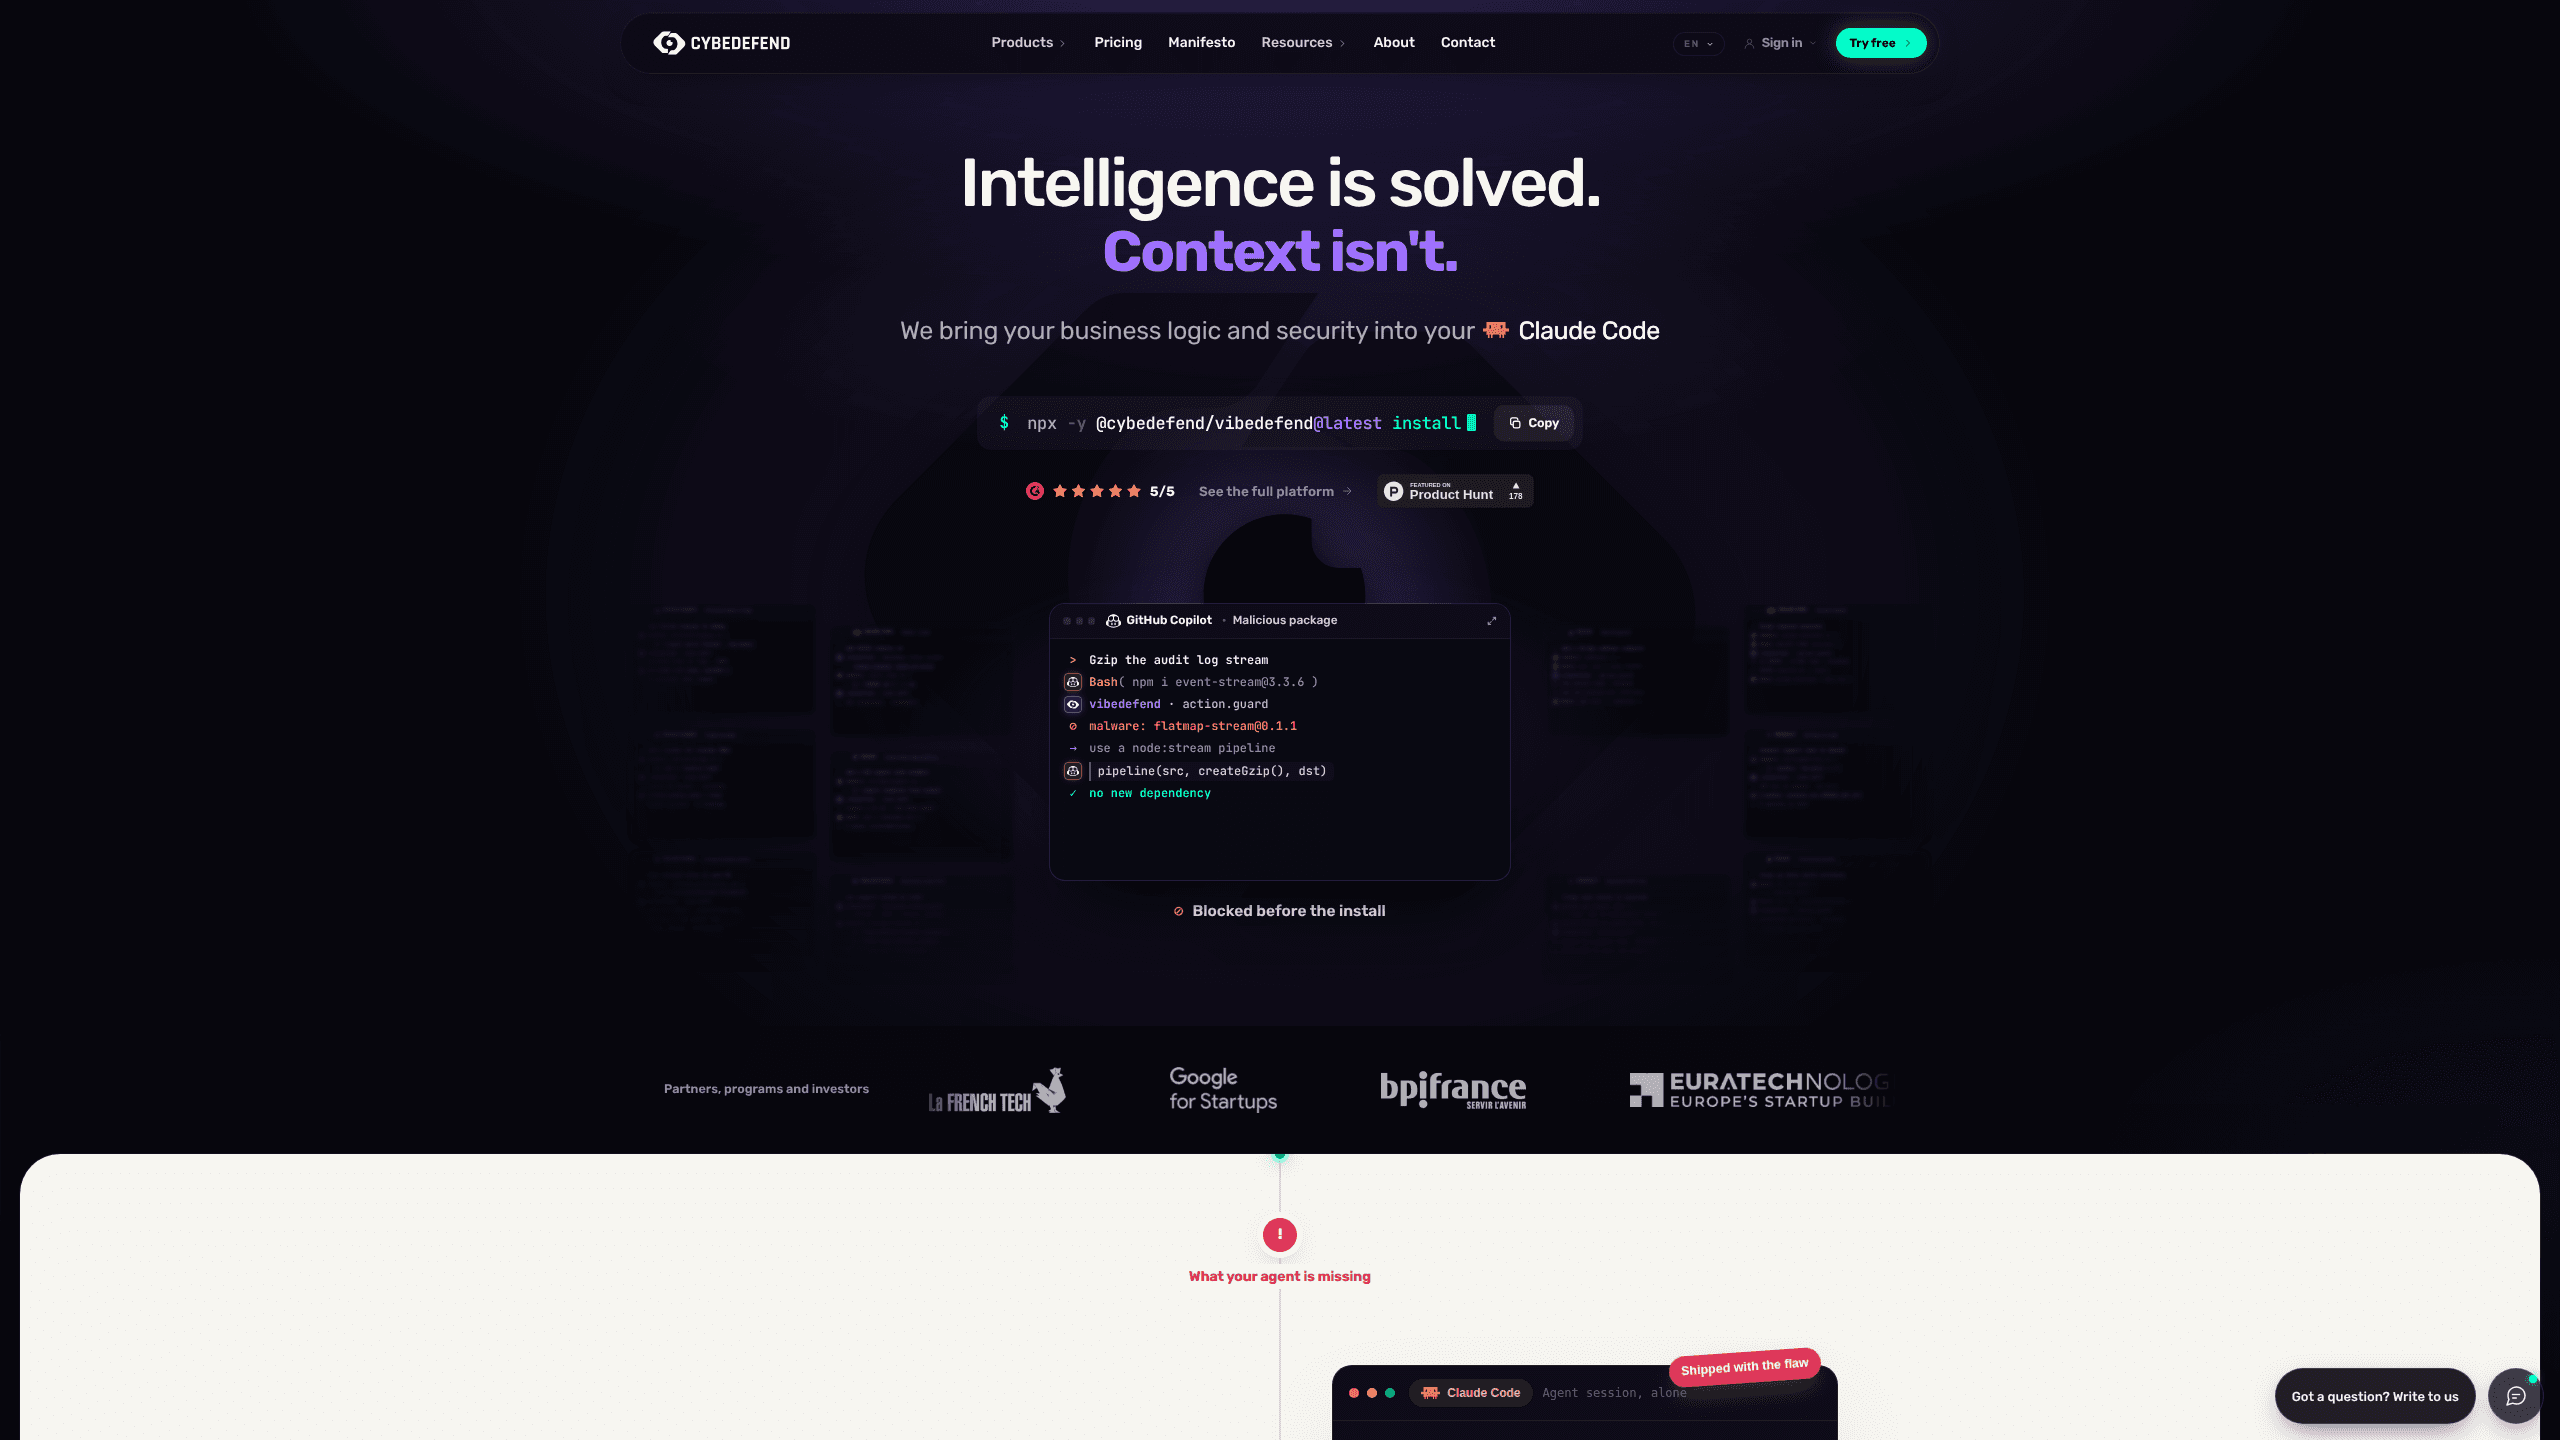
O VibeDefend leva suas regras de negócio e de segurança ao Claude Code, Cursor, Windsurf, Copilot e Codex com um comando, bloqueia ações de risco e verifica cada diff antes do commit.
Sobre VibeDefend by CybeDefend
About
O que é o VibeDefend
O VibeDefend é a camada de agentes da CybeDefend, empresa de segurança fundada em Lille em 2025. Você instala como ferramenta de linha de comando na máquina do desenvolvedor e, a partir da sessão seguinte, o agente passa a trabalhar com as regras que o time já tinha combinado. O agente continua o mesmo. O que muda é o contexto que ele recebe.
O produto se encaixa na categoria de segurança para agentes de IA, que surgiu quando os agentes começaram a escrever código de produção. O alvo é uma falha específica. O time escreve um AGENTS.md, o agente lê e duas linhas depois quebra a regra do mesmo jeito. A CybeDefend fez um estudo controlado em 24 de agosto de 2026 com um único agente resolvendo trinta tickets em três configurações: 2,28 regras quebradas por ticket sem ferramenta, 2,27 com um arquivo de regras mantido à mão e 0,28 com o VibeDefend. A empresa também cita o número da Wallarm no API ThreatStats 2026: 43% das vulnerabilidades de API exploram lógica de negócio, não um CVE conhecido.
Três limites importam antes de instalar. Os bloqueios, a parte que recusa um comando, rodam só no Claude Code, no Cursor e no Codex; Windsurf e Copilot recebem as regras e a verificação do diff. O BLSA, a análise de lógica de negócio, está aberto a parceiros de design e não ao público geral. E o plano gratuito cobre uma franquia mensal, com cobrança por uso depois dela.
Primeiros passos
- Confirme que o Node 18.17 ou superior está instalado e rode
npx -y @cybedefend/vibedefend@latest installem qualquer terminal no macOS, Linux ou Windows. - Revise a lista de agentes detectados. O instalador grava a conexão MCP, os hooks de regra e os arquivos de doutrina em cada um.
- Escolha a região, UE ou EUA, e faça login uma vez pelo navegador.
- Abra o Claude Code, o Cursor, o Windsurf, o Copilot ou o Codex e trabalhe normalmente. As regras chegam junto com a edição e um comando bloqueado aparece no editor com o motivo.
- Acompanhe o mapa no Brain, o console da CybeDefend que liga cada regra servida e cada ação recusada ao seu desenvolvedor.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de VibeDefend by CybeDefend.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Desenvolvedores que deixam o Claude Code ou o Cursor escrever a maior parte do código
- Líderes de engenharia que padronizam cinco agentes no time
- Times de segurança que precisam de evidência
Tarefas
- Manter o isolamento por cliente e as checagens de permissão nas consultas escritas pelo agente
- Barrar comandos destrutivos e leitura de segredos
- Resolver achados de injeção e de dependência antes da revisão
Cenários
- Código sob LGPD, SOC 2 ou o Regulamento Europeu de IA
- Times em que quatro pessoas usam quatro agentes diferentes
- Contratação e onboarding
Principais recursos
Um comando para cinco agentes
O instalador identifica quais entre Claude Code, Cursor, Windsurf, GitHub Copilot e OpenAI Codex estão na máquina e conecta cada um em uma passada só. Ele mesmo grava a conexão MCP, os hooks de regra e os arquivos de doutrina, então não há pipeline para montar nem agente para configurar um por um. A instalação termina em segundos e o login acontece uma vez.
Regras na linha que está sendo editada
As regras de negócio saem do seu repositório, e as de segurança vêm da sua stack, das obrigações de licença e de marcos como OWASP, SOC 2 e LGPD. O par chega enquanto o agente edita o arquivo, escolhido para aquele arquivo e não despejado como um bloco longo de instruções. A CybeDefend relata que os agentes aplicaram 89% das regras precisas com o VibeDefend, contra 12% sem ferramenta e 13% com um arquivo de regras.
Guardas que recusam antes da execução
Queda de schema, sudo, push forçado, leitura de .env e escrita em diretório protegido passam pelas suas guardas antes de o comando rodar. O agente recebe uma recusa que explica a regra e sugere outro caminho, como uma cláusula WHERE expires_at < now() ou uma referência process.env. Cada bloqueio entra na trilha de auditoria e qualquer regra alterna entre avisar e bloquear.
Verificação do diff com a correção junto
Quando o agente para, as mudanças passam por uma verificação antes do commit em busca de injeção alcançável, dependência vulnerável, token vazado, ajuste arriscado de Terraform ou Kubernetes e ação de CI comprometida. O achado volta para a sessão do agente como um item corrigível, com CWE, arquivo e linha. O agente corrige o diff antes de confirmar, e a revisão recebe código limpo em vez de um relatório.
Análise de lógica de negócio com prova
O BLSA, feito com o CNRS e o laboratório CRIStAL, checa se a mudança continua respeitando uma regra de negócio. O modo de prova mostra a regra, o caminho pelo código e a linha onde a checagem está, então o veredicto vem com argumento em vez de nota. Ele roda depois do commit e hoje fica atrás de um programa para parceiros de design.
Brain, um mapa por time
Cada regra servida, cada ação recusada e cada correção leva a um agente e a um desenvolvedor num mapa só. A segurança vê qual repositório atrai bloqueios, e a liderança confere se as regras chegam a quem precisa. Nada disso exige abrir log por agente.
Prós e contras
Prós
- A instalação é um comando npx no macOS, Linux ou Windows, com Node 18.17 como único pré-requisito.
- As regras chegam antes da edição, não como conselho depois do fato, e é essa a diferença que o estudo de agosto de 2026 mediu.
- As mesmas regras cobrem cinco agentes, então um time com editores diferentes para de discutir qual configuração manda.
- Bloqueios e correções ficam registrados por desenvolvedor, o que dá à segurança um histórico sem pedir relatório a ninguém.
Contras
- As guardas só atuam no Claude Code, no Cursor e no Codex. Quem usa Windsurf ou Copilot recebe regras e verificação, então um comando perigoso ainda pode rodar por ali.
- O console, o BLSA e a cobrança por uso pressupõem uma conta CybeDefend, ou seja, dependência de nuvem e escolha de região na instalação.
- É novo. O BLSA é produto para parceiros de design e o estudo do próprio fornecedor é a principal evidência pública até agora.
Perguntas frequentes
O VibeDefend é uma ferramenta de linha de comando da CybeDefend que coloca regras de negócio e de segurança dentro dos agentes de IA, recusa comandos perigosos e verifica cada mudança antes do commit.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a VibeDefend by CybeDefend.
Alternativas a VibeDefend by CybeDefend

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.