

ZeroPath
ZeroPath · Programação
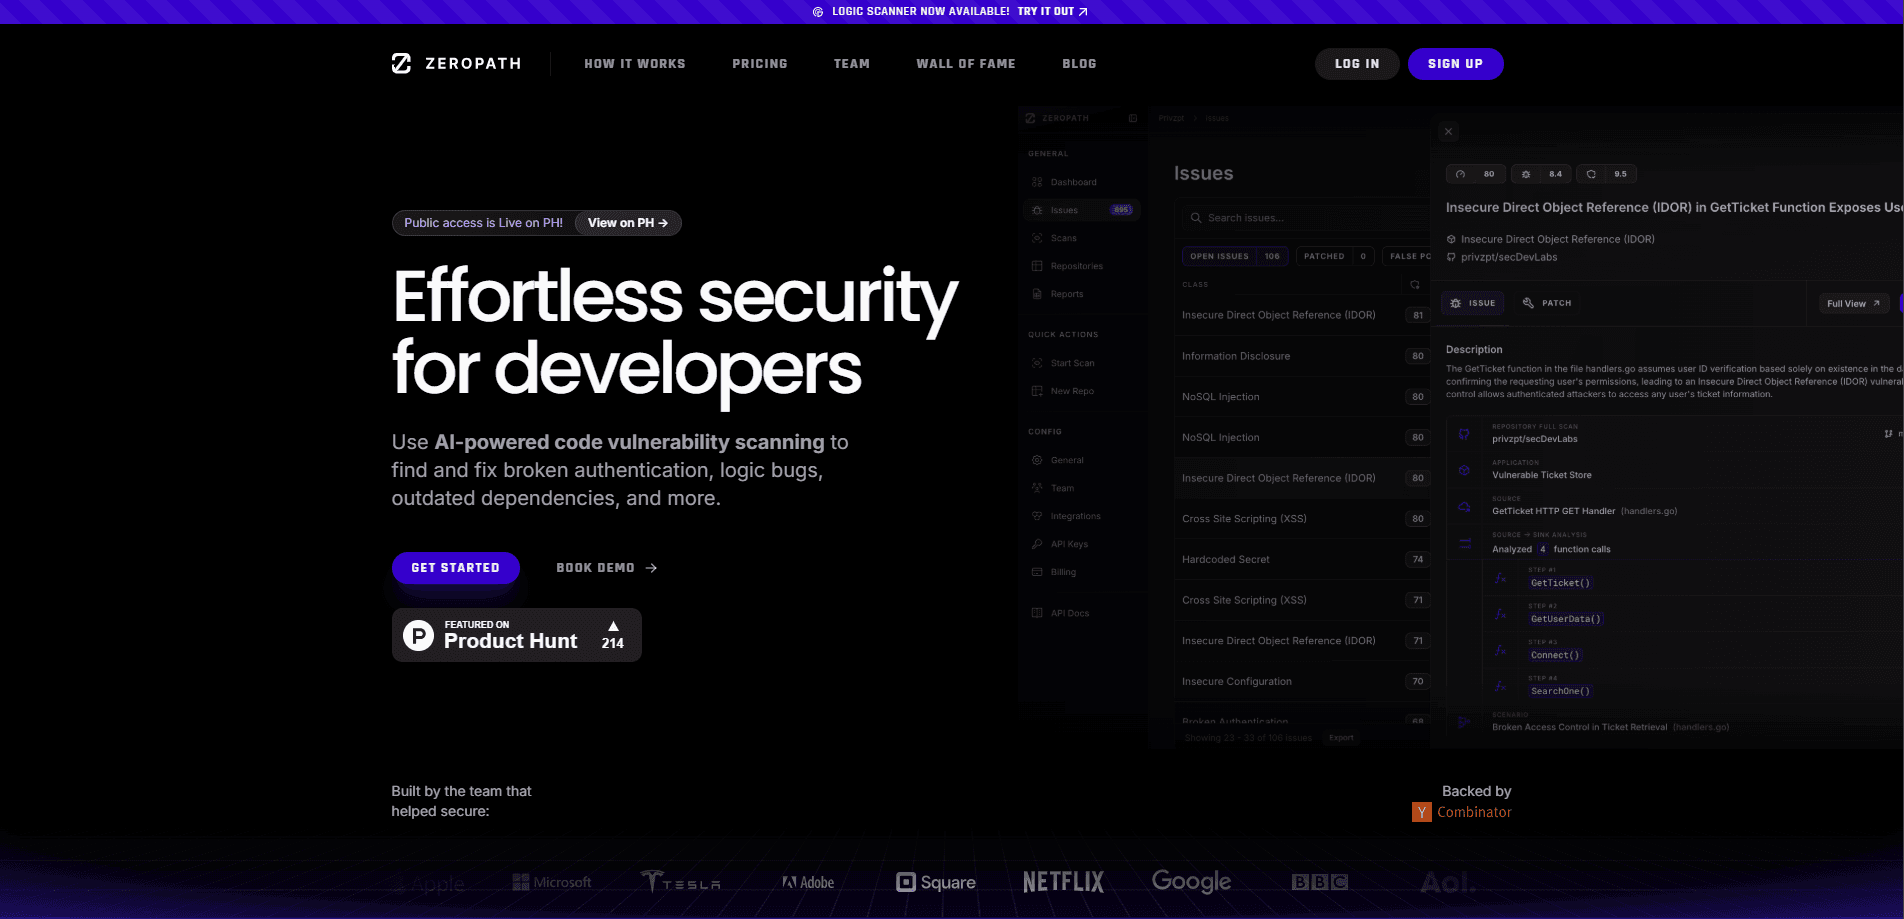
O ZeroPath é uma plataforma de segurança de aplicações nativa de IA que varre código, dependências e infraestrutura, confirma quais falhas são exploráveis e escreve correções.
Sobre ZeroPath
What Is ZeroPath
O ZeroPath é uma plataforma de segurança de aplicações que trabalha com raciocínio de IA em vez de casamento de padrões. Em vez de despejar centenas de alertas na equipe, ele acompanha o caminho real dos dados dentro do aplicativo, pesa o modelo de segurança por trás disso e relata só os achados que se sustentam. É a ferramenta AppSec que coloca a explorabilidade à frente do volume de alertas. A empresa começou em 2024 na turma de verão da Y Combinator e chegou ao Top 10 do Innovation Sandbox da RSAC 2026.
O problema que ele ataca na raiz é o ruído em AppSec. As ferramentas clássicas de análise estática marcam qualquer coisa que pareça suspeita, então as equipes de segurança passam o dia triando em vez de corrigindo. O ZeroPath lê sozinho o contexto do repositório, incluindo a lógica de filtragem e autenticação, e depois pontua cada achado conforme a chance real de ser alcançado e explorado. Falhas de lógica de negócio e autenticação quebrada, classes que os scanners baseados em regras costumam deixar passar, ficam no centro desse trabalho.
É um produto pago e voltado a equipes, não um utilitário para desenvolvedor solo. O acesso começa por uma demo, e o menor plano comercial passa dos quatro dígitos por mês. O código-fonte sai do seu ambiente a menos que você escolha o nível auto-hospedado do Enterprise, então equipes com regras rígidas de residência de dados precisam levar isso em conta.
Getting Started
- Agende uma demo no site do ZeroPath e conecte um repositório como GitHub, GitLab, Bitbucket ou Azure DevOps.
- Aponte a plataforma para os repositórios que você quer cobrir e deixe que ela indexe o código.
- Revise os achados priorizados, cada um com uma explicação em linguagem simples do caminho que o torna explorável.
- Aplique uma correção gerada a partir do pull request, ou passe o problema a um colega pelo Jira, Linear ou Slack.
- Ative as varreduras contínuas e as checagens de CI/CD para que cada novo push receba a mesma revisão.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de ZeroPath.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Engenheiros de segurança em empresas em crescimento
- Equipes de desenvolvimento sem alguém dedicado à segurança
- Responsáveis por segurança de aplicações com muitos repositórios
Tarefas
- Detectar falhas de lógica de negócio e de autenticação
- Triar risco de dependências
- Publicar correções rápido
Cenários
- Uma equipe de produto que sobe código todo dia
- Uma organização com exigências de conformidade se preparando para uma auditoria
- Uma startup querendo levar a segurança para a esquerda
Principais recursos
SAST nativo de IA com cobertura de lógica de negócio
O motor de análise estática lê o contexto do repositório para entender limites de confiança, autenticação e fluxo de dados, e então caça falhas de lógica que os casadores de padrão não enxergam. Os achados vêm com a explicação do caminho de ataque, não apenas com o número da linha. É a capacidade em que o ZeroPath mais se apoia e a que o separa dos scanners convencionais.
SCA com análise de alcançabilidade
A análise de composição de software verifica suas dependências, mas só as funções vulneráveis que o seu código alcança de fato sobem de nível. Assim a fila de CVE fica curta e focada. As equipes param de atualizar bibliotecas que não representam ameaça real.
Detecção de segredos com validação
O ZeroPath varre mais de 40 tipos de arquivo em busca de credenciais expostas e depois as valida, então uma chave sinalizada costuma estar ativa e não ser um marcador de posição. Menos alarmes falsos significam menos tickets ignorados.
Geração de correções automáticas
Para os achados elegíveis, a plataforma escreve uma correção que compila e passa nos testes, e a apresenta como pull request para revisão. O desenvolvedor refina uma correção em vez de escrevê-la do zero. A meta é um conserto que mescle limpo, não uma sugestão para reescrever uma função.
Revisões contínuas de PR
Cada push dispara uma revisão de segurança que chega como comentários na linha do pull request. Quem revisa vê o problema no mesmo lugar onde lê o código. A segurança deixa de ser um portão no fim do lançamento e passa a fazer parte do fluxo normal.
Motor de políticas e gestão de risco
As políticas personalizadas são versionadas, testadas e aplicadas por repositório ou para toda a organização. Os achados sincronizam com Jira, Linear e ServiceNow, assim a remediação vive onde a equipe já trabalha.
Modelagem de ameaças e inventário de IA
A modelagem automática de ameaças avalia cada mudança nos níveis de agente, PR e repositório frente ao desenho previsto do aplicativo. Um inventário separado mapeia os modelos, agentes e servidores MCP que existem no seu código e pode emitir uma lista de materiais de IA no formato CycloneDX.
Prós e contras
Prós
- Prioriza por explorabilidade real, então as equipes triam muito menos ruído do que com o SAST tradicional
- Detecta falhas de lógica de negócio e autenticação quebrada que scanners baseados em regras costumam deixar passar
- Gera correções revisáveis que compilam e passam nos testes, encurtando o ciclo de conserto
- Cobertura ampla de integrações com GitHub, GitLab, Bitbucket, Azure DevOps, Gerrit e sistemas de controle de versão legados
- As opções de auto-hospedado e BYOK no Enterprise mantêm o código e as chaves de modelo sob controle do cliente
Contras
- Não há plano gratuito nem cadastro público sem vendas, então avaliar o produto sempre começa por uma conversa comercial
- O plano Team começa em US$ 1.000/mês mais US$ 60 por desenvolvedor, o que deixa de fora desenvolvedores individuais e equipes muito pequenas
- A varredura na nuvem envia o código-fonte aos servidores do ZeroPath a menos que você pague o nível on-prem
- O preço por créditos ainda aparece como em breve, então estimar o custo de varreduras esporádicas não está claro
Perguntas frequentes
Faz detecção de vulnerabilidades em toda a sua base de código, descobre quais são realmente exploráveis e escreve correções para consertá-las. Reúne análise estática, verificação de dependências, detecção de segredos e varredura de infraestrutura em uma mesma plataforma.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a ZeroPath.
Alternativas a ZeroPath

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Google EmbeddingGemma 2
Google DeepMind · Escrita · Imagem · ProgramaçãoGoogle EmbeddingGemma 2 é um modelo aberto de 740 milhões de parâmetros que transforma texto, código, imagens, áudio e quadros de vídeo em vetores de um único espaço de 768 dimensões, rodando em celulares e notebooks.

GitGlow
GitGlow · Programação · ProdutividadeO GitGlow é um cliente Git de desktop que coloca seu código e as mudanças dos seus agentes de IA na mesma revisão, para você saber o que vai sair da máquina antes de publicar.