

Harden
Agentic Integrity Foundation · 程式設計 · 其他
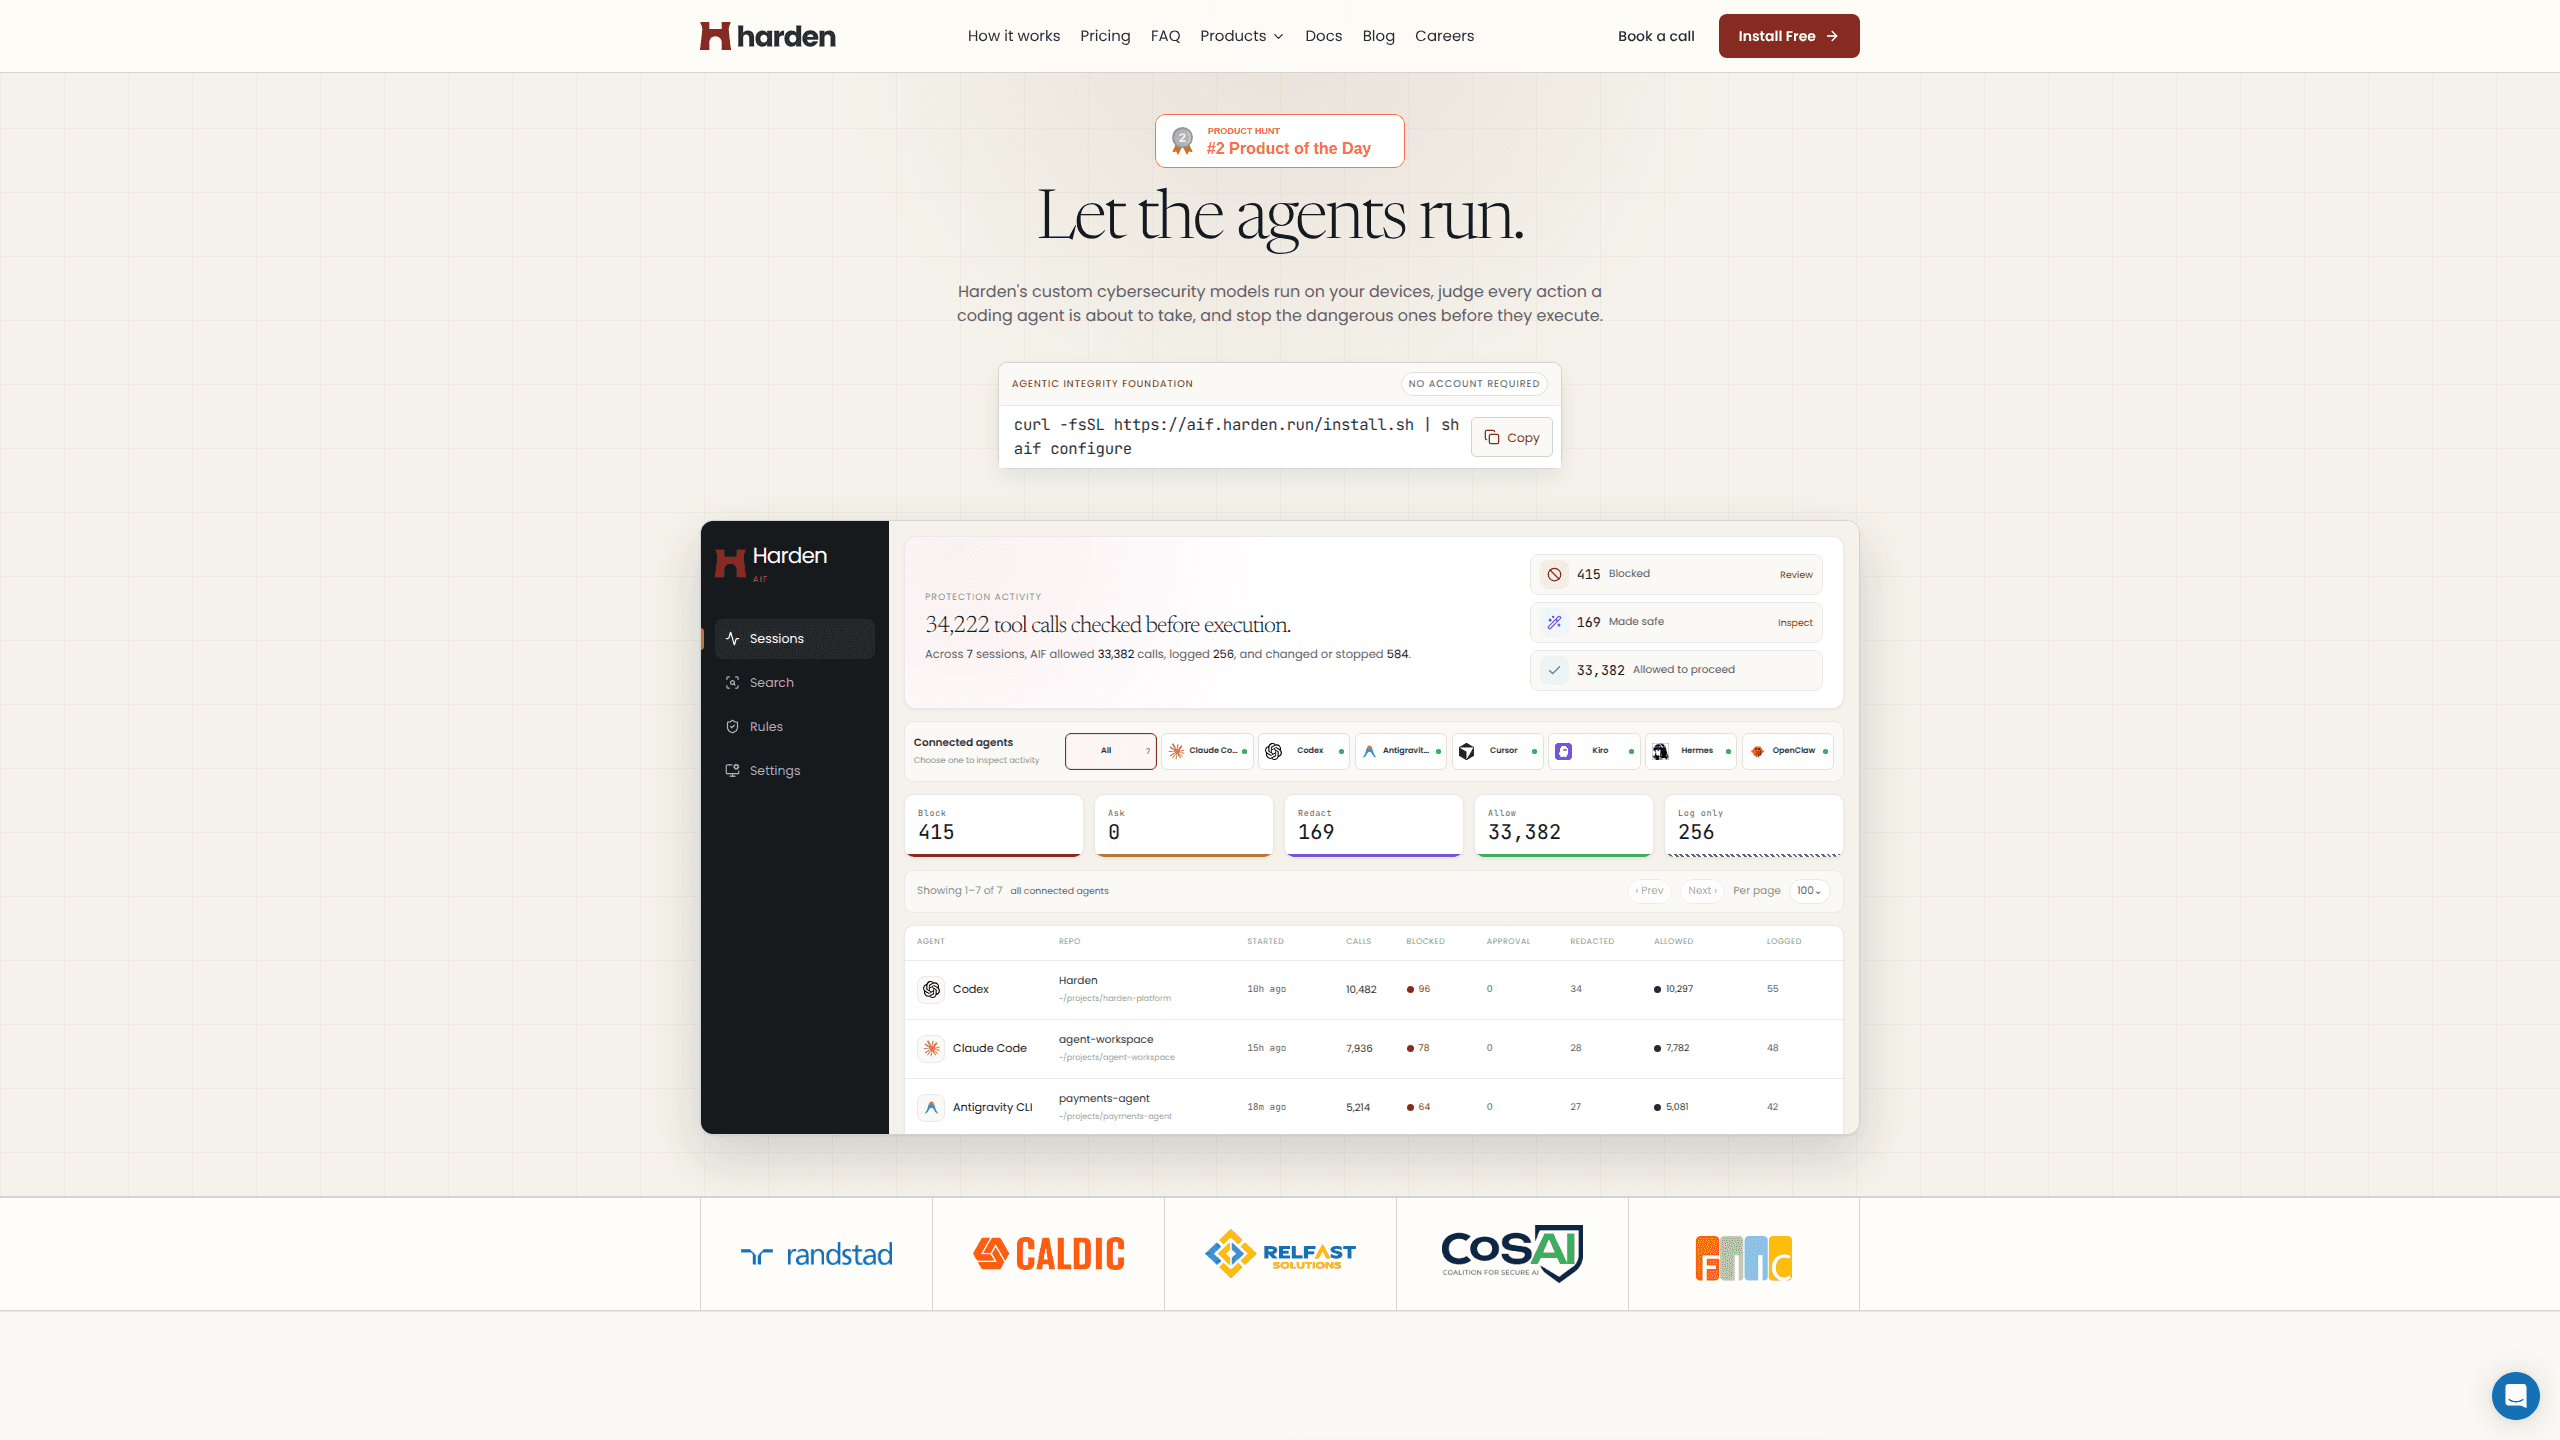
Harden 是專為 AI 程式碼代理打造的一層安全防護。它的核心產品 Agentic Integrity Foundation(AIF)會在程式碼代理執行指令前先檢查它想做什麼,再依照你設定的規則允許、封鎖、暫停或清理該動作。可以把它想成程式碼代理的防護欄:一個介於代理與你機器之間的檢查點。它能透過單一行指令安裝,與 Claude Code、Codex、Cursor 等代理搭配運作,並在本機保存每一項決策的紀錄,讓你清楚看見究竟發生了什麼。
關於 Harden
Harden 是什麼
Harden 由 Agentic Integrity Foundation 打造,這家公司為它所稱的「暗黑軟體工廠」製作安全產品,也就是 AI 代理產出程式碼時那片混亂的現實。把 AIF 想成一層 AI 代理安全層:它的工作就是待在程式碼代理與你的機器之間。與其放任代理執行任何它想做的事並祈禱沒事,AIF 會攔截每個受涵蓋的動作,判斷它是否該繼續。
它解決的問題很明確。程式碼代理之所以強大,是因為它們能碰觸檔案系統、執行 shell 指令、呼叫 API 並推送程式碼。這也正是它們危險的原因。一條錯誤指令、藏在檔案裡的提示注入,或只是過度積極的代理,都可能刪掉錯的目錄或推送一組寫死的機密。AIF 在事情發生前給你一個檢查點。
最大的限制在於範圍。AIF 是本機防護層,不是託管平台,所以它保護的是自己運作所在的那台機器。如果你想要涵蓋整個團隊的儀表板、核准閘門與跨多位開發者的合規報告,那屬於企業方案與客製價格的範圍。設定本身也有實際成本:你得安裝用戶端、設定你使用的每個代理,並調整規則讓它們配合你的工作流程,而不是跟你作對。
開始使用
- 用單行指令稿安裝 CLI,接著開一個新的終端機,讓
aif指令可用。 - 執行快速入門,偵測並設定你使用的程式碼代理,例如 Claude Code 或 Cursor。
- 執行安全示範,在你的機器上先看到實際記錄下來的允許與封鎖決策,再放心把它用在真正的工作上。
- 開啟本機歷史紀錄,檢視代理試圖做什麼,以及 AIF 如何回應。
- 收緊關於機密、破壞性指令與網路外傳的規則,讓它們符合你專案的界線。
產品資訊
快速了解 Harden 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 每天使用程式碼代理的開發者:任何讓 Claude Code、Codex 或 Cursor 在真實機器上編輯檔案並執行指令的人,都能在有風險的動作前取得一個檢查點。
- 重視安全的團隊:需要代理碰過什麼的證據的工程主管,可以拿出本機決策歷史當依據,而不是憑猜測。
- 用 AI 快速出貨的獨立開發者:憑感覺寫出產品的人,想要一道防護欄,避免代理洩漏機密或弄壞驗證機制,又不想因此拖慢速度。
任務
- 封鎖破壞性的 shell 指令:當目標超出儲存庫界線時,AIF 會擋下像 `rm -rf` 這類指令。
- 防止機密外洩:它會在受保護的值(例如 API 金鑰)離開機器或被推送到遠端之前先進行清理。
- 檢視代理行為:本機檢視器記錄每一項決策,讓你稽核代理試圖做過什麼。
情境
- 代理夜間執行:當你讓代理無人看管地工作時,AIF 會在它能做的事周圍維持一道界線。
- 由 AI 撰寫程式碼的提取請求:執行前檢查會在寫死的機密與不受控的網路呼叫落地前先攔下它們。
- 導入新的代理:當你換工具或在流程中加入第二個代理時,只要設定一次涵蓋範圍,就能重複使用這些規則。
主要功能
執行前動作檢查
AIF 在受涵蓋的動作執行前檢查,而不是在損害造成後才檢查。這個順序很重要。事後掃描器能告訴你哪裡出了錯;AIF 則試著讓錯誤的事根本不要發生。檢查會產生六種標籤之一:允許、封鎖、詢問、清理、僅記錄或模型錯誤,讓你永遠知道工具做了什麼決定。這正是 AI 程式碼代理安全應該代表的核心。
人工介入的暫停
並非每個有風險的動作都該被硬性封鎖。詢問標籤會暫停某個動作,等待有人用 aif review 指令核准或拒絕它。對於看起來可疑但可能合法的工作,例如代理想觸發的部署步驟或資料庫遷移,這是折衷的做法。
機密清理
當某個動作會暴露受保護的值時,AIF 會將它替換成安全佔位符,並讓重試繼續進行。你可以在再次執行前看見改寫後的指令。機密是最不該外洩的東西。對快速出貨的團隊而言,這往往就是在終端機攔下一組洩漏的金鑰,與在公開儲存庫裡發現它的差別。
儲存庫界線強制
AIF 把專案目錄當成一道界線。超出界線的指令,例如刪除上層資料夾中的檔案,預設會被封鎖。規則簡單。效果很大。它擋下代理最常見的一類錯誤:對根本不該碰觸的路徑動手。
廣泛的代理涵蓋
這款工具隨附 Claude Code、Codex、Cursor、Antigravity CLI、Hermes、Kiro 與 OpenClaw 的官方設定說明。每個整合都列出版本基準、設定指令與涵蓋範圍備註。因此你知道哪些受到保護。也知道哪些沒有。涵蓋範圍因代理而異,文件也不會假裝不是如此。
本機決策歷史
每項決策都記錄在你的機器上,而不是遠端伺服器。你開啟本機檢視器,閱讀記錄下來的指令,以及每次允許、封鎖或清理背後的判斷理由。它同時是稽核軌跡,也是調整觸發過於頻繁之規則的方法。
優缺點
優點
- 在危險的代理動作執行前就攔下,而不是事後驗屍。
- 免費且開源的 CLI,讓你不用透過業務電話就能在真實機器上測試。
- 對熱門程式碼代理有相當的涵蓋,並附上各代理的版本備註。
- 人工檢視路徑讓你不必一開始就擋掉合法的工作。
缺點
- 調整規則需要時間,嚴格的設定可能拖慢代理的例行任務。
- 僅支援 macOS 與 Linux,Windows 使用者只能乾瞪眼。
- 團隊儀表板與合規報告屬於企業價格,你得主動洽詢。
- 涵蓋範圍取決於你使用哪個代理,有些整合的保護比其他來得少。
常見問題
Harden 的 AIF 是一個本機安全層,會在程式碼代理執行前檢查它想做什麼。它會允許、封鎖、暫停、清理或記錄每個受涵蓋的動作,並在本機保存決策。
相關內容
探索與 Harden 相關的工具、技能與文章。
Harden 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

GitGlow
GitGlow · 程式設計 · 生產力GitGlow 是桌面版 Git 用戶端,把你自己的程式碼與 AI 代理程式的變更集中在同一份審查裡,讓你在交付前看清楚機器上究竟要送出什麼。