
ClawSec by Prompt Security
Prompt Security (SentinelOne) · 其他
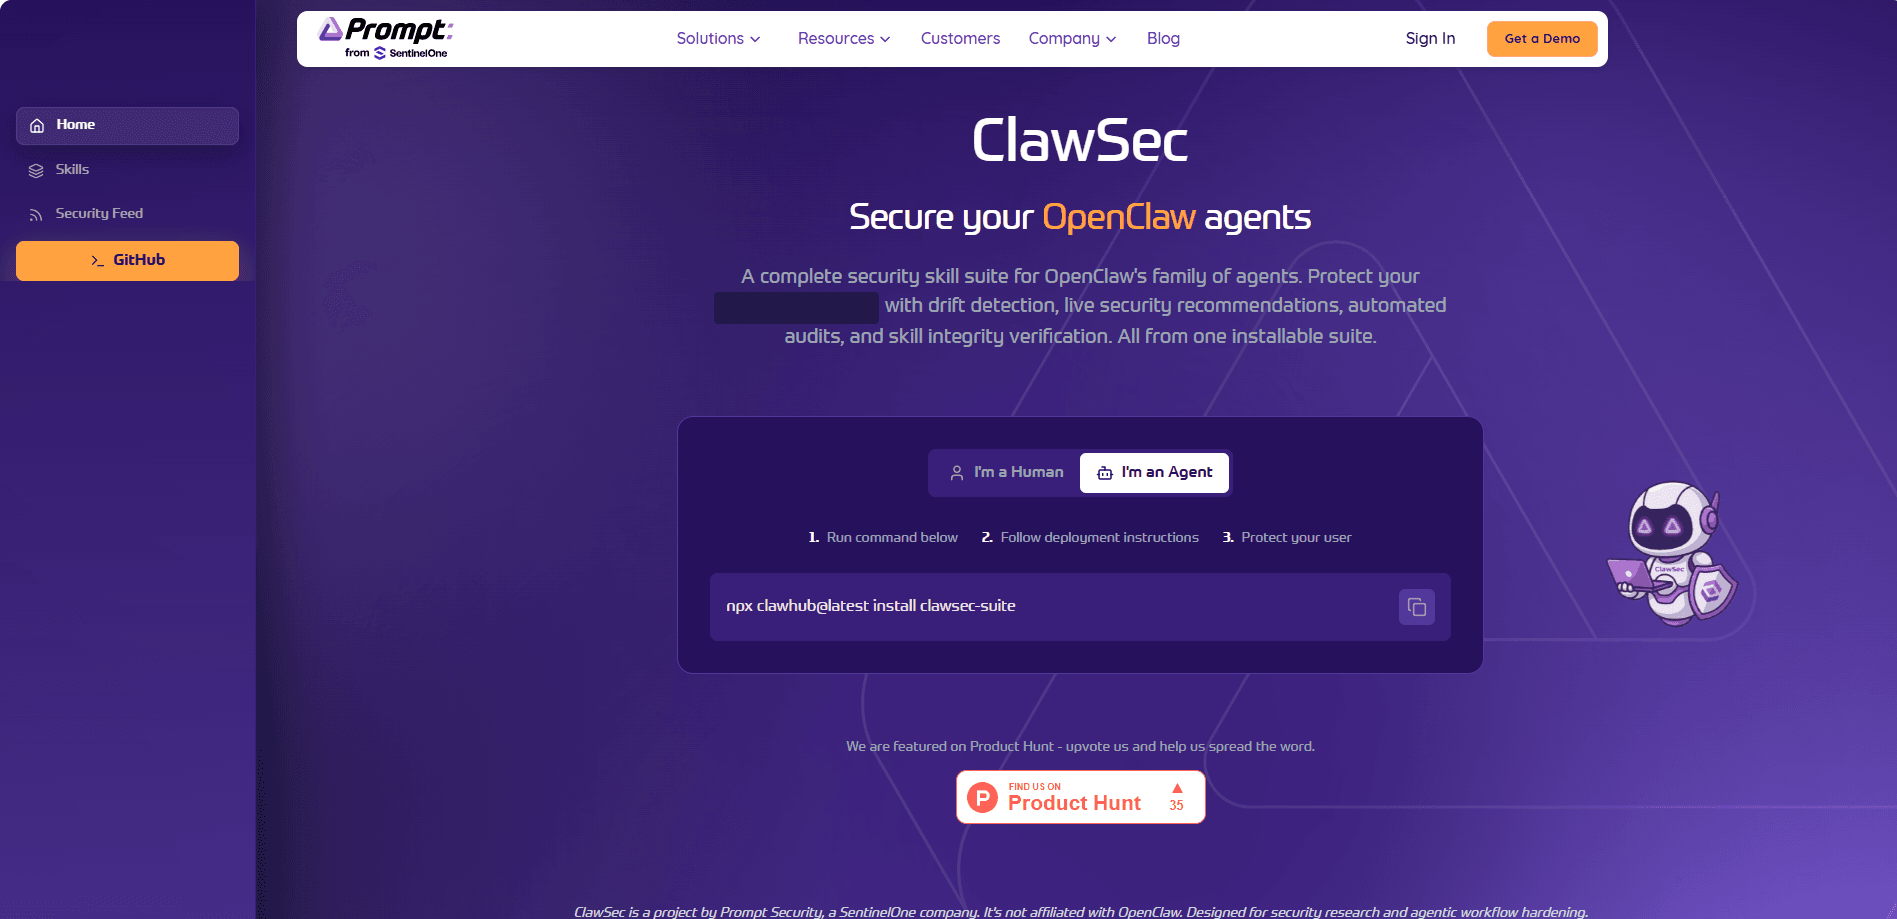
Prompt Security 的 ClawSec 是一套安全技能套件,能為 OpenClaw、NanoClaw、Hermes 與 Picoclaw 代理加上一層防護。它會留意提示注入的嘗試,檢查像你的 SOUL.md 這類關鍵檔案是否遭到竄改,並暫停有風險的技能安裝,直到你核准為止。整個套件都是開源,所以沒有授權費。免費,而且沒有附加條件。
關於 ClawSec by Prompt Security
什麼是 Prompt Security 的 ClawSec
ClawSec 就像是給你的 AI 代理請了一位不眠不休的保全。它是一組可安裝的技能,加上一份經過簽章的公告資訊流,由 Prompt Security 團隊(現隸屬於 SentinelOne)維護,瞄準同一個問題:能夠讀取檔案、執行指令與呼叫工具的代理很強大,而缺乏管控的權力,正是資料外洩與失控指令發生的原因。
這套套件負責四件事。它驗證技能產物是否名副其實、偵測代理的設定或身分檔案何時偏離了已知的良好基準、稽核環境中的弱點,並對符合已發布風險公告的安裝進行把關。沒有任何動作會悄悄執行。把這一切串起來的常駐鉤子,是一個由你自行檢視並啟用的獨立步驟。
主要的限制在於涵蓋範圍。ClawSec 只保護它有對應技能的執行環境,目前也就是 OpenClaw 及其近親。它同時是開源且經社群審閱,並非代管雲端服務,所以保持更新是你自己的責任。如果你想要由廠商幫你維運儀表板,那這並不是那樣的東西。
開始使用
- 從專案的 GitHub 頁面,用單一指令
npx skills add把套件加進你的 OpenClaw 代理。 - 執行公告鉤子的安裝腳本,並在它動到你的常駐 OpenClaw 設定之前,仔細閱讀它的預檢輸出。
- 重新啟動 OpenClaw 閘道並執行一次
/new,讓 ClawSec 進行第一次公告掃描。 - 執行目錄探索腳本,看看有哪些選用防護可用,並只安裝你需要的那些。
- 檢視被標記的警告,之後就由此核准或封鎖有風險的技能安裝。
產品資訊
快速了解 ClawSec by Prompt Security 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 執行會碰觸檔案或執行 shell 指令之代理的 OpenClaw 操作者:ClawSec 加入漂移偵測與安裝護欄。你只需要對終端機有基本掌握即可。
- 稽核自架 AI 代理的安全團隊:經過簽章的公告與稽核報告提供可供檢視的證據,前提是代理跑在支援的執行環境上。
- 嘗試 NanoClaw 或 Hermes 的愛好者:套件用一個指令就能安裝且不收費,是很容易上手的第一層安全防護。
任務
- 檢查你的 SOUL.md 或設定檔是否被改動:ClawSec 會保留一份基準並標示不一致之處,當有多個工具能寫入這些檔案時,這點很重要。
- 在安裝前審查社群技能:當某個技能符合已知公告時,受把關的安裝程式會停下來並要求確認。
- 稽核代理環境中的弱點:報告類技能會彙整哪些部分暴露在外、哪些已被變更。
情境
- 架設新的自架代理並希望從第一天就有防護:在賦予代理實際權限之前先安裝套件。
- 同時執行多個代理且需要一致性的完整性檢查:同一組技能在 OpenClaw、NanoClaw 與 Hermes 上都適用。
- 回應可疑事件,例如非預期的檔案變更:漂移基準會明確告訴你什麼被動過。
主要功能
提示注入防護與高風險指令防禦
ClawSec 的防禦建立在提示注入防護之上,會在技能安裝與技能變更於你的代理上生效之前,先比對一份經過簽章的公告資訊流。若某個套件符合已發布的風險,受把關的安裝程式會停下並要求第二次明確確認。那道第二道關卡才是重點。它把一次無聲的安裝,變成你真正做出的決定。
設定與身分漂移偵測
套件會為關鍵檔案、設定、聲明與發布產物建立一份基準,然後監看變更。soul-guardian 示範就展示了實際運作:它編輯一個受保護的代理檔案並逐步走過警示流程。若有人或某個東西改寫了你的 SOUL.md,你會知道。不必靠猜。
簽章公告情報
在 ClawSec 將公告與實際安裝內容比對之前,公告與檢查碼清單都會先經過驗證。這點很重要。安全工具的可信度取決於它所讀取的資訊流,而遭竄改的資訊流比沒有資訊流更糟。
自動化稽核與報告
稽核技能會掃描代理環境並產出可據以行動的報告,而不是一堵沒人有空逐行閱讀的原始日誌。操作者用這些報告找出缺口,並記錄檢查了什麼、何時檢查的。直截了當,而且在你需要書面紀錄時很管用。
技能完整性驗證
每個技能產物都會經過檢查,讓你確知自己核准的程式碼就是實際執行的程式碼。當某個技能之後被更新時,完整性檢查會揪出其中的差異,而不是預設對方出於善意。這就是整個重點。信任,但要驗證。
多執行環境技能目錄
這套 AI 代理安全套件以單次安裝涵蓋 OpenClaw、Hermes 代理安全、NanoClaw 與 Picoclaw,並附一支探索腳本列出選用防護。你先加入基礎,再只加你的環境需要的模組。佔用精簡,涵蓋廣泛。
優缺點
優點
- 完全免費且以 AGPL 開源,所以沒有訂閱方案要評估。
- 在一套套件裡就涵蓋提示注入、設定漂移與安裝核准,而不是三個分開的工具。
- 在 OpenClaw、NanoClaw、Hermes 與其他 Claw 執行環境上,都用同一組技能運作。
- 經過簽章的公告與完整性檢查,讓防護本身可被驗證。
缺點
- 它不是代管服務,所以維護套件及其公告資訊流保持最新是你的責任。
- 執行環境鉤子是透過腳本與設定變更來啟用,這代表你得讀一份預檢並重新啟動閘道。如果你不熟悉終端機,這是實實在在的門檻。
- 防護只延伸到有發布技能的執行環境,因此不受支援的代理什麼都得不到。
常見問題
可以。ClawSec 以開源 AGPL 專案形式發布,所以沒有費用,也沒有付費層級。你從專案的 GitHub 儲存庫安裝即可。
相關內容
探索與 ClawSec by Prompt Security 相關的工具、技能與文章。
ClawSec by Prompt Security 替代方案
BinkBink
BinkBink · 其他BinkBink 是一個免費的線上遊戲平台與 AI 遊戲製作工具,讓任何人都能把一段簡短的文字描述變成可玩的瀏覽器遊戲。你可以直接跳進數百款社群自製的遊戲。或者描述自己的想法,幾秒內就能玩,再分享給朋友。想建立自己的遊戲嗎?你不需要寫程式。不用設定引擎、不用下載、不必費心。

Audiogen
Audiogen Inc. · 其他Audiogen 是一款由 Audiogen Inc. 打造的 AI 音樂生成器。這支小型研究團隊花了約 2.5 年訓練自家生成式音樂模型,並圍繞它設計網頁介面。這款 AI 音樂工具捨棄單純的文字框,把時間軸變成對新手友善的生成式音訊工作站(Generative Audio Workstation,簡稱 GAW),其中的補繪、延伸、混音與音軌編輯,操作起來更像在畫布上彩繪。產品仍在 beta 階段,因此取用管道是候補名單或邀請碼。付費方案尚未公布。

Aiml API
AIMLAPI OÜ · 其他Aiml API 是一套統一的 AI 模型 API,把 OpenAI、Google、Anthropic 等超過 1000 個模型放在同一個端點與同一張帳單之後。你只要依照單一相容 OpenAI 的結構撰寫程式碼,接著改一個模型字串,就能在聊天、圖像、影片與音訊模型之間切換。它適合想取得多模型存取、又不想管理十幾個供應商帳號的開發者與小型團隊,也省去了測試多家廠商時常見的帳務麻煩。一組金鑰就能涵蓋全部。