
Graft AI
Axcelner · 程式設計
Graft AI 是一款封閉測試產品,能把現有軟體中範圍明確的工作流程,轉換成 AI 代理能安全呼叫的受治理工具。它不用重建老舊的 ERP、大型主機畫面或桌面應用程式,而是連上你團隊已經在用的介面,並把那個流程編譯成穩定、版本化的契約。一切都在你的環境中執行,審批、角色與動作記錄都已內建。它適合那些使用無法汰換的軟體、卻希望由代理接手重複性工作的營運與工程團隊。
關於 Graft AI
Graft AI 是什麼
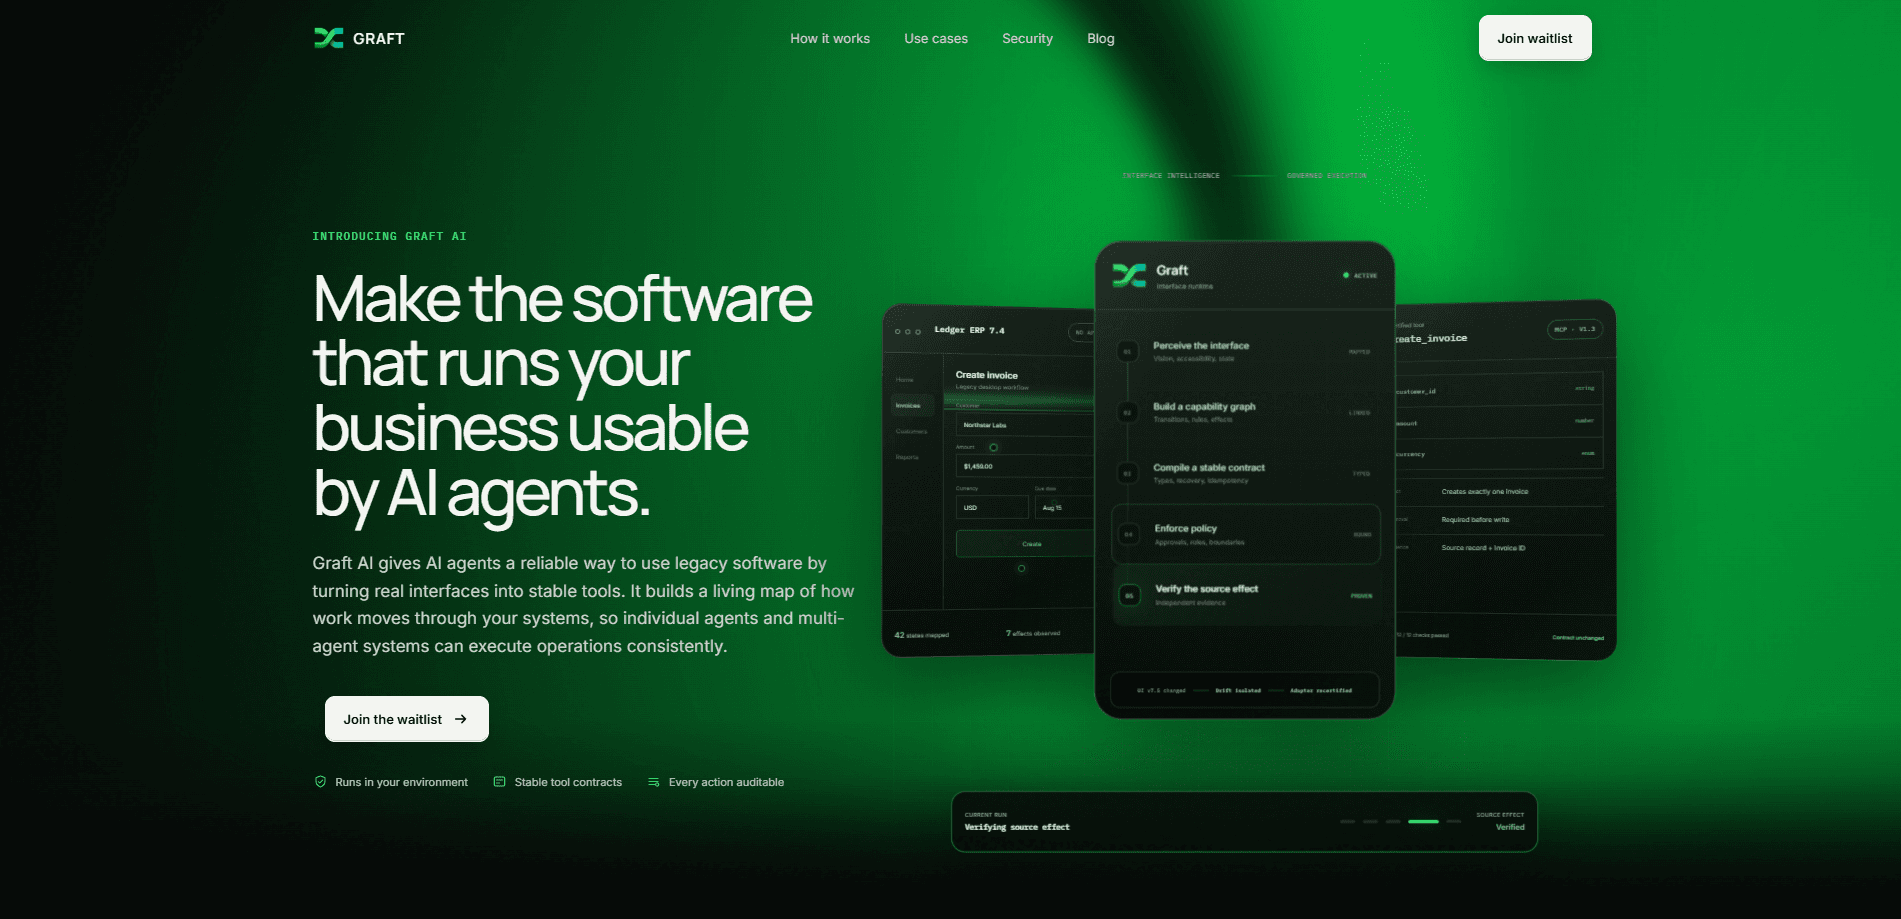
Graft AI 是一個為企業現行軟體打造的 AI 代理整合層。它觀察某個工作流程在真實介面中的行為,建立一張能力圖,記錄背後的狀態轉換與規則,再把它編譯成代理能安全呼叫的型別化工具。產出是一份穩定的工具契約,而不是脆弱的畫面擷取腳本,所以代理拿到的是可預期的輸入與輸出,而不是像素。
底層由代理介面執行環境處理最難的部分。它感知介面、對應狀態,並讓工具緊扣畫面上真正存在的東西。
它要解決的問題,是現代代理與老舊系統之間的落差。許多關鍵工具跑在完全沒有 API 的 ERP、大型主機、虛擬桌面與網路入口上,而且短期內不會消失。Graft AI 在介面層運作,因此這些系統不必重寫就能被代理呼叫。
限制在於範圍與存取。Graft AI 目前是封閉測試,可用性是一個流程一個流程地評估,而不是以整個產品為單位。適不適用取決於應用程式、環境、你需要的控管、涉及的例外情況,以及存在哪些來源證據。它也是在你的環境中執行,而不是完全不需介入的雲端服務,所以你那端得有人參與設定與審查。
開始使用
- 申請封閉測試存取權,然後先挑一個範圍明確的流程來評估,例如建立發票或更新客戶資料。
- 把 Graft AI 指向該流程所運行的介面,不論是 ERP 畫面、桌面應用程式還是網路入口。
- 讓它對應介面狀態並建立能力圖,同時檢視它找到的狀態轉換與規則。
- 核准編譯出來的工具契約,檢查輸入型別、回復行為,以及寫入是否需要審批。
- 執行這個範圍明確的動作並檢查它回傳的來源證據,然後一個流程一個流程地擴大涵蓋範圍。
產品資訊
快速了解 Graft AI 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 營運團隊:讓代理接手他們已在使用的 ERP 或內部工具中重複性的資料作業,且任何寫入前都先經過審批。
- IT 與平台工程師:把舊有系統開放給代理使用,而不必為每個流程打造並維護一套客製 API。
- 財務與後勤人員:把建立發票、更新訂單與查詢變成受治理的動作,留下清楚的稽核軌跡。
任務
- 範圍明確的資料動作:透過固定結構描述的工具建立發票、更新客戶或取回文件。
- 舊有軟體自動化:讓只存在於畫面上的流程能被代理呼叫,而不必碰到底層程式碼。
- 受保護的寫入:讓任何會變更資料的動作都經過審批步驟,並擷取來源紀錄作為證據。
情境
- 一套沒有 API、財務人員卻仍天天使用的老舊 ERP。
- 一個承載可重複且流程明確作業的桌面應用程式或虛擬桌面。
- 一個內部網路入口,其中少數幾個動作就涵蓋了大部分人工工作。
主要功能
介面層整合
Graft AI 在介面層連接,運用視覺、無障礙訊號與 UI 狀態,理解某個當下畫面上真正存在的東西。這代表沒有 API 的系統也能被代理呼叫。對那些面對綠色畫面大型主機或頑固桌面工具的團隊來說,這正是讓其餘一切成為可能的部分。 沒有 API?不是無解的難題。
穩定的工具契約
每個流程都會編譯成一個版本化的工具,具備清楚的結構描述、型別化輸入與明確定義的輸出。代理用客戶 ID、金額與幣別呼叫 create_invoice,並且知道會拿回什麼。版本控管在這裡很重要。當 UI 假設改變時,Graft 會隔離受影響的動作並標記它需要重新測試,而不是讓整件事一起走樣。
政策與審批的強制執行
角色、界線與審批是工具的一部分,而不是事後補上的東西。寫入動作可以要求執行前先審批,所以代理不會悄悄改動正式環境資料。效果會事先講明,例如建立動作只會產生一筆紀錄,這讓影響範圍保持很小。影響範圍小。重點全在這裡。
獨立的來源證據
每個動作都會回傳與來源系統綁定的證據,例如來源紀錄加上所建立項目的 ID。這正是讓代理動作可稽核的原因。你可以確認效果真的在實際系統中發生,而不是信任模型對它自認為做了什麼的摘要。證據勝過信任。
AI 代理治理控管
這裡的治理,指的是角色、界線、審批與稽核軌跡都在描述同一個動作。這就是把 AI 代理治理內建進工具契約的意義:一個已核准的動作有明確的效果、必要的核准者,以及變更內容的紀錄。稽核人員拿到的是具體事實,而不是感覺。
具權限感知的動作記錄
Graft AI 會記錄每個步驟並附上完整脈絡,也尊重它所執行環境的角色與限制。你能持續看到代理建立了什麼、更新了什麼或取消了什麼,以及何時發生。每次都附上完整脈絡。 對任何必須向稽核人員交代的人來說,這就是展示品與真正敢上線的東西之間的差別。
部署專屬的控管
安全控管是針對流程與環境評估的,而不是套用一套不分風險、把所有動作一視同仁的通用政策。為什麼這重要?因為薪資流程與支援查詢不該有同樣的護欄。資料處理也一樣有範圍界定,讓輸入、證據與日誌都限於被評估的流程。如果你的環境有嚴格資料規範,這種逐一流程的做法會比通用雲端連接器更容易說得通。
優缺點
優點
- 能與沒有 API 的系統運作,包括 ERP、大型主機、桌面應用程式與網路入口。
- 把流程編譯成版本化、型別化的工具契約,而不是脆弱的畫面自動化。
- 每個動作都內建審批、角色與稽核記錄,所以受保護的寫入是預設做法。
- 每個動作都回傳來源證據,讓代理行為可以查核。
- 在你自己的環境中執行,讓敏感流程更貼近自家。
缺點
- 封閉測試,且可用性是一個流程一個流程決定,所以不是每個流程都符合資格。
- 適用性取決於特定應用程式、環境與可取得的來源證據,這代表有些流程就是不合適。
- 沒有公開定價,所以成本得透過業務洽談,而不是看公開頁面。
- 在你自己環境中執行,代表你的團隊要承擔部分設定與審查工作。
常見問題
它把現有軟體中範圍明確的流程,轉換成 AI 代理能呼叫的受治理工具。Graft AI 對應流程在真實介面中的行為,把它編譯成穩定的工具契約,並加入審批、角色與稽核記錄,讓動作能安全執行。
相關內容
探索與 Graft AI 相關的工具、技能與文章。
Graft AI 替代方案

Udon
Udon · 程式設計 · 生產力Udon 把 Apple Silicon 的 Mac 變成 Mac 家庭伺服器,從瀏覽器就能管理容器與檔案共享,並可選擇啟用 AI 系統管理員。

offstage
offstage cloud · 程式設計 · 生產力offstage 給 AI 代理與 CI 工作一台真正的 Mac:Apple 晶片上的全新 macOS 27 帳號,用 API 操作,依秒計費。

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · 程式設計 · 生產力BotBus 把電腦上執行的 AI 編碼代理帶到手機與手錶,讓你不在桌前也能核准指令、啟動任務、查看結果。