
關於 HoundDog.ai
About
什麼是 HoundDog.ai
HoundDog.ai 是一款靜態程式碼掃描器,會讀取你的原始碼,顯示敏感資料的去向。它以本機執行檔形式在 Linux、macOS 與 Windows 上運作,你的程式碼預設留在自己的機器上。公司把它定位給工程、安全與隱私團隊,並表示《財星》千大企業用它落實隱私始於設計。
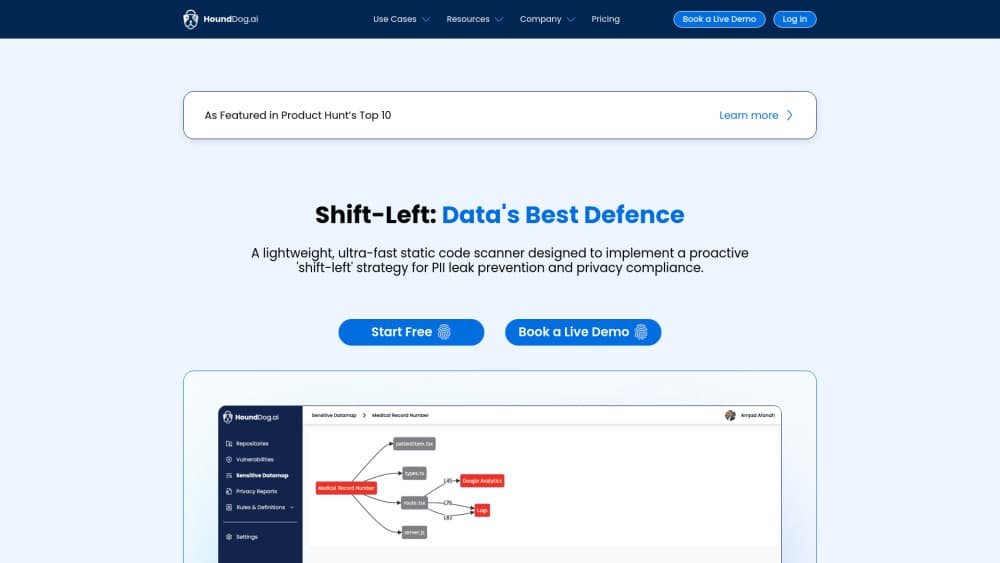
作為敏感資料流掃描器,它背後是一個簡單的道理:隱私問題從程式碼開始。開發者把電子郵件寫進一行日誌、把 API 金鑰丟進暫存檔,或把病歷送進第三方 SDK,往往要等到稽核或外洩才有人發現。HoundDog.ai 在程式碼上線前就追這些路徑。它內建涵蓋 103 種敏感資料元素與超過 800 個去向,會標出流向日誌、檔案、Cookie、本機儲存、第三方呼叫與 AI 提示的風險路徑。
結果是可重現的。同一個 commit 每次產出同一份報告,這正好和叫語言模型看程式碼相反。這份可預測性是最該權衡的地方。代價則是涵蓋範圍:免費版處理 Python、JavaScript 與 TypeScript,更深的資料流分析、自訂規則與更大的語言清單留在企業方案裡。
如何開始
- 在 Linux 或 macOS 用
curl -fsSL https://raw.githubusercontent.com/hounddogai/hounddog/main/install.sh | sh安裝掃描器,Windows 則用irm https://raw.githubusercontent.com/hounddogai/hounddog/main/install.ps1 | iex。 - 切到專案目錄,執行
hounddog scan .,同時產生資料流對應圖與 API 服務目錄。 - 加上
--trace檢視詳細的資料流路徑,或用--output-format=markdown --output-path=report.md輸出可在瀏覽器開啟的報告。 - 想邊寫邊在編輯器看到結果,就安裝 VS Code、JetBrains 或 Cursor 擴充套件。
- 用 GitHub 整合或一條 pipeline 工作把掃描器接進 CI,讓每個 pull request 都受檢,再到雲端平台查看 RoPA 這類隱私報告。
產品資訊
快速了解 HoundDog.ai 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 處理個資的後端開發者:掃描器會在電子郵件或權杖寫進日誌前就攔下,適合寧願在 pull request 修掉外洩、也不想在事件檢討裡收拾的人。
- 推動資料最小化的安全工程師:把資料追到第三方 SDK 與 LLM 提示,能看出客戶資料從哪裡離開你的邊界,當供應商呼叫難以稽核時這點很關鍵。
- 替 GDPR 或 HIPAA 準備證據的隱私與法遵團隊:GDPR 資料對應以程式碼證據餵養 RoPA 與 DPIA,不必靠某個人手動更新的試算表。
- 想給 AI 代理真實脈絡的平台團隊:資料流脈絡引擎提供 AI 代理脈絡,也就是穩定的 API 目錄,對在大型儲存庫上跑便宜或自架模型的團隊特別有用。
任務
- 對應敏感資料流:掃描器釐清哪些資料被處理、存在哪裡、與誰分享,一路細到檔案與行號。
- 找出流向高風險去向的外洩:它標出抵達日誌、暫存檔、Cookie 與第三方服務的個資、健康資料與機密,並把風險路徑與安全路徑分開。
- 檢視跨儲存庫的 API 變更:服務目錄列出每個 gRPC 與 Thrift 服務、其方法與呼叫點,你能在改動欄位之前看出哪裡會壞。
- 準備法遵證據:企業方案產出對應 GDPR、HIPAA 與資料處理協議義務的 RoPA 與隱私報告。
- 揪出影子 AI:它偵測程式碼中流向 LLM 的敏感資料,支援 EU AI Act 的準備與治理檢視。
情境
- 在上線前通過隱私審查:每次 pull request 都在 CI 抓到違規,違規就留在生產環境之外,而不是留給事後檢討。
- 接納一個新的微服務:剛產生的跨儲存庫目錄會告訴代理誰在呼叫某個服務、用了哪些欄位,省下一輪手動讀碼。
- 在大型儲存庫省下權杖開銷:現成的 API 脈絡能讓代理不必在每次提示時重新翻找程式碼。
- 稽核供應商整合:看清哪些欄位真的送進第三方 SDK,把模糊的資料分享問題變成具體答案。
主要功能
隱私程式碼掃描
一次掃描就追蹤敏感值,看它們經過賦值、轉換與函式呼叫,一路抵達資料落腳之處。個資偵測涵蓋 103 種資料元素,分成個資、健康、金融與機密四類,並監看超過 800 個去向,例如日誌、檔案、資料庫、HTTP API、Cookie 與第三方 SDK。每個流向會依所暴露資料的最高敏感度給出嚴重度,所以外洩的信用卡號會比電子郵件更嚴重。
可重現、不靠 AI 的分析
掃描跑在用 Rust 寫成的規則式靜態分析引擎上,不是語言模型。同一個 commit 每次得到相同結果,你能跨版本比較掃描,而發現不會漂移。引擎在現代筆電上幾秒就能掃過百萬行以上的程式碼。企業方案有選用的 AI 檢視,但預設關閉,只有你的組織自行接上供應商時才會啟用。
資料流脈絡引擎
第二根支柱建立一份活的目錄,涵蓋每個 gRPC 與 Thrift 服務、其方法定義,以及使用它們的伺服器與用戶端,細到檔案、行號、分支與 commit。它回答 IDL 檔案留下來的問題:哪些服務取用這個 API,改動欄位或 RPC 時什麼會壞。這份脈絡是為 AI 代理而做,讓它們不必在每次提示時重新摸索你的架構。REST 支援已在規劃中。
IDE 與 CLI 涵蓋範圍
這款靜態程式碼掃描器能從命令列執行,也能透過 VS Code、JetBrains IDE 與 Cursor 的擴充套件使用。CLI 接受嚴重度、資料流追蹤與 Markdown 報告輸出等選項,另有指令印出目前支援的資料元素與去向清單。開發者不必離開編輯器就能看到發現,pipeline 工作則拿到相同輸出做自動檢查。
CI 與 pull request 整合
在企業方案中,掃描器可接上 GitHub、GitLab 與 Bitbucket,並在 Azure Pipelines、CircleCI、GitHub Actions、GitLab CI/CD 與 Jenkins 上執行。自架部署會在每個 pull request 的 CI 中更新跨儲存庫目錄,讓 API 脈絡跟著團隊的出貨速度保持最新。發現也會送進 Jira、Linear 這類工具,以及 Slack 或電子郵件通知。
自架部署與控管
組織可以把平台完全放在自己的網路內運作,程式碼與產生的目錄都留在自家基礎設施。自架會加上 SSO、角色權限控管與稽核日誌,並與更大的平台相連。對於不能把原始碼交給第三方的團隊,這正是讓工具堪用的關鍵設定。
面向法遵的報告
企業方案把掃描結果變成結構化的隱私輸出。它產出 RoPA、支援 PIA 與 DPIA,並把活動對應到 GDPR、HIPAA、CCPA 與 EU AI Act 的義務。每項發現都帶著程式碼證據,審查因此能指向具體的檔案與行號,而不是某人在表單裡打的備註。
優缺點
優點
- 可重現的結果讓掃描能跨 commit 比較,適合當 CI 關卡與稽核用途。
- 免費方案內建 103 種資料元素與超過 800 個去向,讓單人開發者零預算就能起步。
- 追蹤值經過賦值與轉換的過程,能抓到機密掃描器漏掉的路徑。
- 資料流脈絡引擎給 AI 代理穩定的 API 脈絡,並可能降低大型儲存庫的權杖用量。
- 本機執行檔與自架選項讓原始碼預設留在自己的網路內。
缺點
- 免費方案只涵蓋 Python、JavaScript 與 TypeScript,Go、Java、C#、SQL 與 OpenAPI 得用企業方案。
- 完整的資料流涵蓋、自訂規則與隱私報告都屬企業專屬,免費掃描器只顯示部分風險路徑。
- 官方沒有公開定價,成本得先跟業務談過才能跟其他產品比較。
- 脈絡引擎的 REST 支援與給代理的專用 MCP 伺服器仍在開發,跨儲存庫的代理脈絡目前得靠自架或企業設定。
常見問題
HoundDog.ai 是一款程式碼掃描器,會追蹤原始碼中的敏感資料流,並為 AI 代理建立 API 與服務目錄。它以本機執行檔運作,涵蓋兩塊:資料流中的隱私風險,以及代理判斷 API 變更所需的脈絡。
相關內容
探索與 HoundDog.ai 相關的工具、技能與文章。
HoundDog.ai 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

GitGlow
GitGlow · 程式設計 · 生產力GitGlow 是桌面版 Git 用戶端,把你自己的程式碼與 AI 代理程式的變更集中在同一份審查裡,讓你在交付前看清楚機器上究竟要送出什麼。