
Koidex
Koi Security LTD · 其他
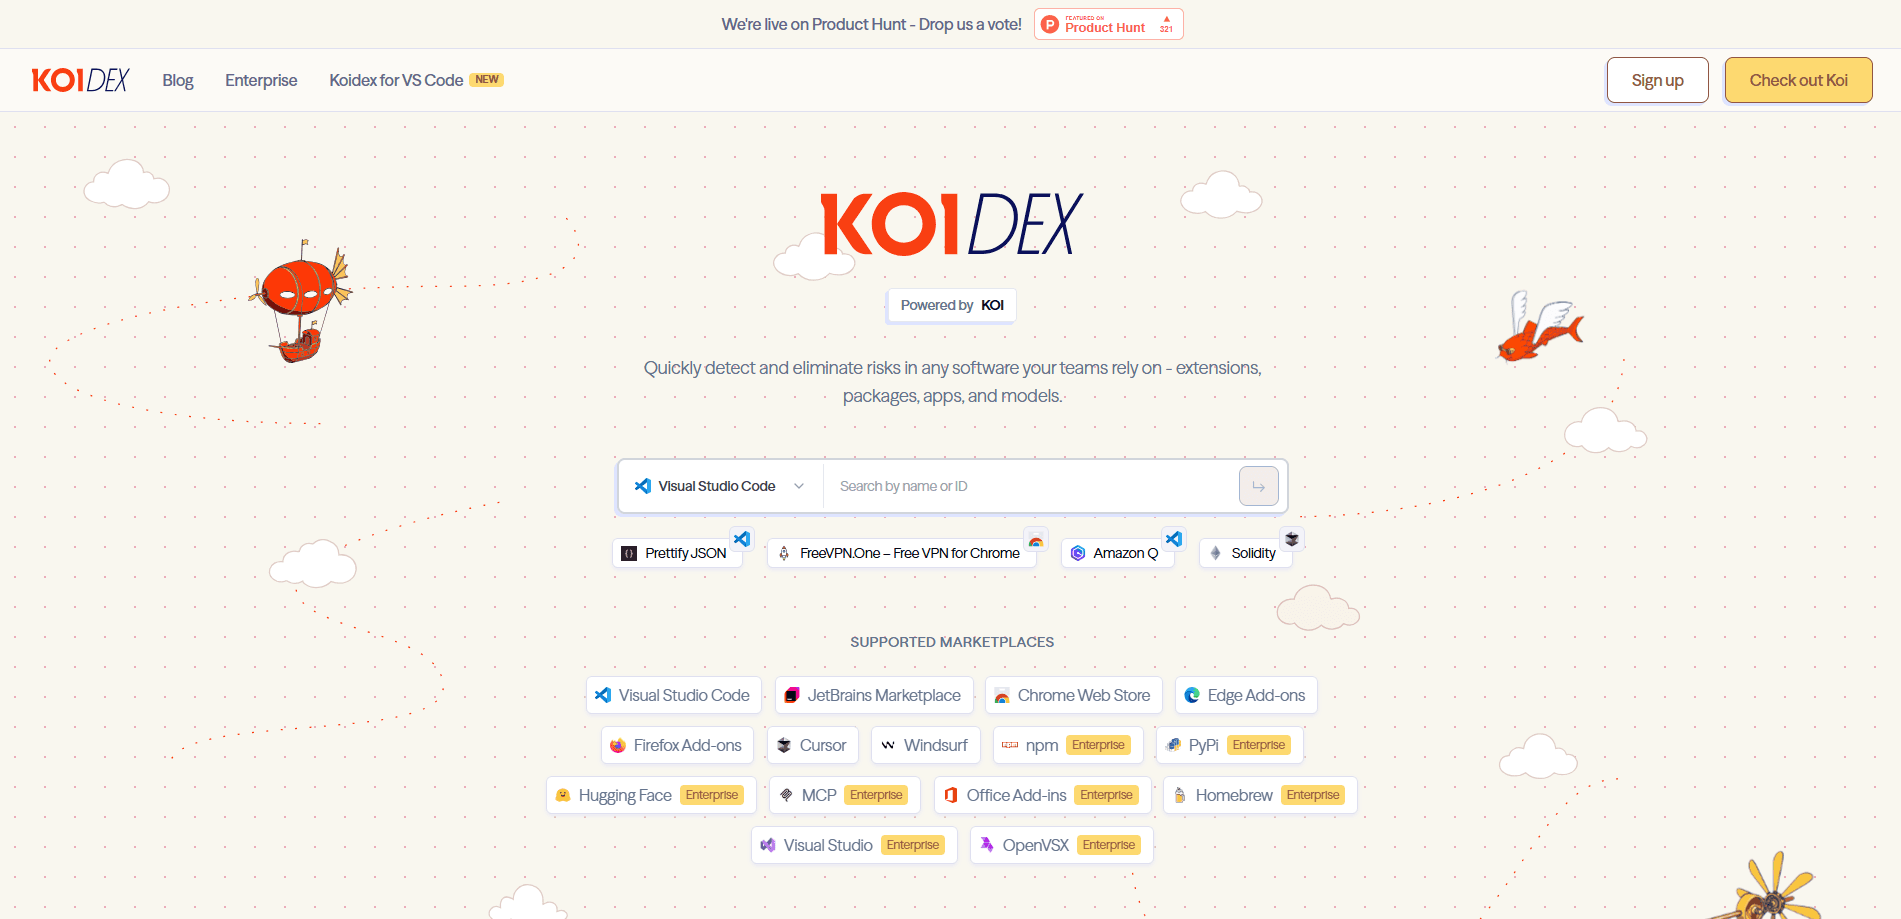
Koidex 是 Koi Security 推出的免費軟體供應鏈安全工具,專門回答一個很直白的問題:這個東西真的能安全安裝嗎?你可以貼上套件名稱或擴充功能 ID,也可以直接掃描市集,Koidex 會依實際組成與行為拆解該項目,而不是只信它的標籤。它涵蓋 15 個市集,從 Chrome 線上應用程式商店、Visual Studio Code Marketplace 到 npm、PyPI、Hugging Face 與 MCP 伺服器,並持續更新在真實環境中攔到的惡意擴充功能與套件清單。
關於 Koidex
Koidex 是什麼
Koidex 是網頁版的擴充功能風險掃描器與套件漏洞檢查工具,由 Koi Security 打造。這家以色列資安公司更為人熟知的是企業端點防護。產品背後的想法很單純。你安裝的每個擴充功能、套件、應用程式或 AI 模型,都是素未謀面的人寫的程式碼,而一段說明或五顆星評價,幾乎說不出它執行後到底做了什麼。
多數人第一次接觸 Koidex,是在看到某則惡意擴充功能的新聞之後,或是同事把一個不熟悉的 npm 套件塞進專案裡的時候。是不是很熟悉?Koidex 就是為這種時刻而生。它站在你和安裝按鈕之間。報告會直接告訴你這個軟體包含什麼、是否會把資料傳回外部,以及有沒有其他人已經標記過它。
最大的限制在於存取權限。對開發者最重要的市集,例如 npm、PyPI、Hugging Face 與 MCP,在網站上都標示為 Enterprise,所以最深入的涵蓋範圍藏在 Koi 的商用方案之後。這就是關鍵。公開工具本身確實好用,但它是通往付費平台的入口,而不是付費平台的完整替代品。
開始使用
- 用任何瀏覽器開啟 dex.koi.security。你可以立即搜尋,免費帳號還能解鎖已儲存的報告與警示。
- 從下拉選單挑一個市集,如果是要檢查瀏覽器擴充功能或 VS Code 附加元件,維持預設值即可。
- 把項目名稱或 ID 貼進搜尋框,開始掃描。
- 閱讀報告。Koidex 會顯示風險等級、軟體由什麼組成,以及任何看起來像資料蒐集或遠端程式碼的行為。
- 選用:安裝 Koidex for VS Code 擴充功能,當你在 VS Code、Cursor 或 Windsurf 工作時,它會在背景掃描相依套件。
產品資訊
快速了解 Koidex 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 正在評估新相依套件的開發者:在執行 npm install 前先貼上套件名稱,讓被入侵的版本永遠進不了你的鎖定檔。
- 小型企業的 IT 與資安團隊:免費方案能快速看出員工不斷新增的瀏覽器擴充功能,但完整的套件涵蓋範圍需要 Enterprise 方案。
- 在意隱私的人:任何想在安裝前知道免費 VPN 或廣告阻擋擴充功能會怎麼處理瀏覽資料的人。
任務
- 安裝前檢查擴充功能:確認它是否夾帶遠端程式碼或把你的資料往外送,而不是信任商店的說明頁。
- 稽核 AI 模型與套件:檢查 Hugging Face 模型或 MCP 伺服器,找出與 README 不符的行為。
- 事件應變:當供應鏈攻擊登上新聞,查詢受影響的套件或擴充功能,確認自己是否暴露在風險中。惡意擴充功能偵測器就是在這裡發揮價值。
情境
- 示範前檢查瀏覽器:快速掃過每一個擴充功能,就能抓出那個沒人記得裝過的。
- 接手新專案庫:掃描它的相依套件清單,讓繼承來的專案不會藏著已知的壞套件。
- 揪出惡意的 VS Code 附加元件:Koidex VS Code 擴充功能會在背景執行檢查,當你在 Cursor 或 Windsurf 測試陌生工具時特別有用。
主要功能
跨市集掃描
Koidex 在同一處搜尋 15 個來源:Chrome 線上應用程式商店、Edge 附加元件、Firefox 附加元件、Visual Studio Code Marketplace、OpenVSX、JetBrains Marketplace、Cursor、Windsurf、npm、PyPI、Hugging Face、MCP、Homebrew、Visual Studio 與 Office 附加元件。你不需要為每家商店準備不同的工具。這就是它的吸引力。代價是,像 npm 與 PyPI 這類面向開發者的市集被鎖在 Enterprise 方案之後。
代理式風險引擎
Koidex 不靠特徵比對,而是分析軟體實際由什麼組成、行為如何,這是 Koi 對這套引擎的說明。它既能當 AI 模型安全掃描器,也是一般的掃描器,因為 Hugging Face 與 MCP 都在來源清單上。它會看穿商店標籤與開發者的行銷文案,直視套件的真實組成。這點很重要,因為許多惡意擴充功能就藏在看似乾淨的說明頁與精美的圖示後面。
即時惡意軟體動態
首頁有一條「Catch of the Day」動態,列出新發現的惡意擴充功能與套件,附上安裝次數與風險等級。它不斷提醒你,這問題是現在進行式,不是理論。值得一看。你可以點進報告,看到究竟攔到了什麼。
詳細風險報告
每次掃描都會回傳一份報告,包含風險評級、市集來源、安裝數量,以及觸發標記的具體行為。報告可用網址分享,讓你能輕鬆貼進 Slack 討論串或工單,方便取得第二意見。對團隊來說很順手。
各 IDE 一鍵安裝
Koidex for VS Code 擴充功能把掃描器帶進你的編輯器。它在 VS Code 以及 Cursor、Windsurf 這兩個分支版都能運作,會在你加入相依套件時即時檢查。對長期住在這些編輯器裡的人來說,省去了切到瀏覽器分頁這一步。
企業治理層
針對團隊,Koi 在同一套引擎上加上了探索、防護欄、治理與修復。字很大,功能是真的。它主打企業能在任何軟體進入組織的那一刻就追蹤並採取行動。npm、PyPI、Hugging Face 與 MCP 的涵蓋範圍就落在這裡。
優缺點
優點
- 免費又快速,適合快速檢查擴充功能與 VS Code 附加元件
- 涵蓋 15 個市集,不必為每家商店來回切換工具
- 報告可用連結分享,需要說服團隊時很方便
- VS Code 擴充功能在 Cursor 與 Windsurf 裡也能背景掃描
缺點
- 開發者最關鍵的來源(npm、PyPI、Hugging Face、MCP)僅限 Enterprise,免費用戶無法掃描
- 免費方案之外的價格並未公開,你得預約示範才能拿到數字
- 沒有確認過的公開 API,要把 Koidex 接進現有的 CI 流程相當困難
- 新項目可能還沒有報告,你只能等,或自己判斷
常見問題
是的,有一個不用付費就能使用的免費方案。你可以免費搜尋市集並閱讀報告。npm、PyPI、Hugging Face 與 MCP 的深入涵蓋範圍則在 Koi 的 Enterprise 方案之後,採預約示範的方式計價。
相關內容
探索與 Koidex 相關的工具、技能與文章。
Koidex 替代方案
BinkBink
BinkBink · 其他BinkBink 是一個免費的線上遊戲平台與 AI 遊戲製作工具,讓任何人都能把一段簡短的文字描述變成可玩的瀏覽器遊戲。你可以直接跳進數百款社群自製的遊戲。或者描述自己的想法,幾秒內就能玩,再分享給朋友。想建立自己的遊戲嗎?你不需要寫程式。不用設定引擎、不用下載、不必費心。

Audiogen
Audiogen Inc. · 其他Audiogen 是一款由 Audiogen Inc. 打造的 AI 音樂生成器。這支小型研究團隊花了約 2.5 年訓練自家生成式音樂模型,並圍繞它設計網頁介面。這款 AI 音樂工具捨棄單純的文字框,把時間軸變成對新手友善的生成式音訊工作站(Generative Audio Workstation,簡稱 GAW),其中的補繪、延伸、混音與音軌編輯,操作起來更像在畫布上彩繪。產品仍在 beta 階段,因此取用管道是候補名單或邀請碼。付費方案尚未公布。

Aiml API
AIMLAPI OÜ · 其他Aiml API 是一套統一的 AI 模型 API,把 OpenAI、Google、Anthropic 等超過 1000 個模型放在同一個端點與同一張帳單之後。你只要依照單一相容 OpenAI 的結構撰寫程式碼,接著改一個模型字串,就能在聊天、圖像、影片與音訊模型之間切換。它適合想取得多模型存取、又不想管理十幾個供應商帳號的開發者與小型團隊,也省去了測試多家廠商時常見的帳務麻煩。一組金鑰就能涵蓋全部。