
Opviva
Opviva · 程式設計
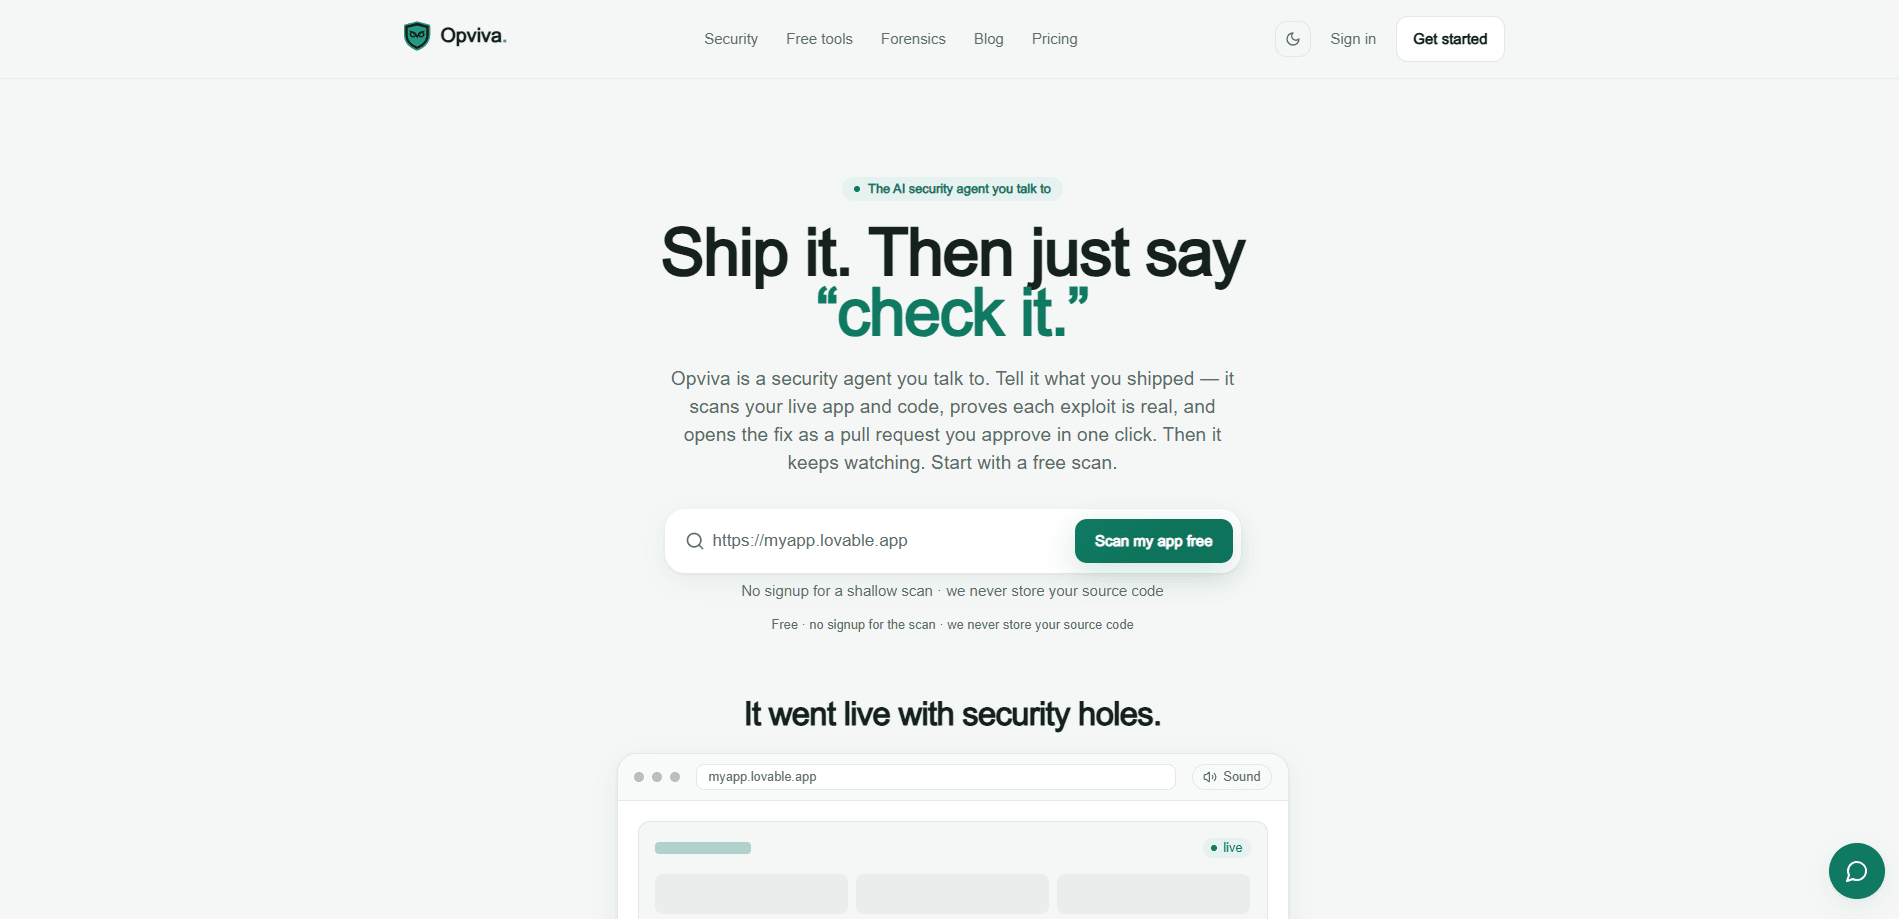
Opviva 是專為 AI 打造與快速拼湊的應用程式所設計的 AI 安全代理。它不會丟給你一份滿是紅色發現項目的儀表板,而是掃描你的上線網站與程式碼、重現每一個真實弱點,並以 pull request 的形式開啟修正供你核准。每一項修補都會在沙箱中重新掃描並以 Ed25519 簽章,因此你得到的是會修正並提出證明的安全掃描器,而不只是回報問題。
關於 Opviva
什麼是 Opviva
Opviva 是部署後的安全代理,瞄準的是用 AI 程式設計工具快速上線應用程式的人。你貼上一個上線網址或連接你的 GitHub 儲存庫,它就會把應用程式從 A 到 F 評級,同時用淺白的語言解釋每一項發現。訴求很簡單:AI 快速推出功能,也同樣快速地推出弱點。當一個週末專案帶著開放資料庫上線時會發生什麼事?那正是它要解決的問題。
這個產品的核心賭注是,修補比報告更重要。大多數弱點掃描工具只停在問題清單,把工作留給你。Opviva 會以 pull request 的形式寫出修正供你審閱並合併。差別就在這裡。你得到的軟體會把發現轉為修補,而不是變成待辦作業。
它同時仰賴證明。每一項修正都會重新掃描並簽章於防竄改的帳本上,因此你或稽核人員都能確切驗證發現了什麼、改變了什麼,以及修補是否真的補上了漏洞,之後才有人簽核。主要限制呢?修正與監控需要付費方案,而且你得一併規劃點數預算。
開始使用
- 前往 Opviva 首頁並貼上你應用程式的網址,即可免費立即取得安全評級。掃描不需要註冊或信用卡。
- 如果你還沒有上線網站,改為連接你的 GitHub 儲存庫。代理會掃描你的程式碼、相依套件與機密資訊,不需要網域。
- 檢視你的 A 到 F 評級與 0 到 100 的分數,接著在 Evidence Canvas 上閱讀每一項以淺白語言解釋的發現。
- 升級到付費方案,讓代理開啟修正用的 pull request,接著一鍵審閱並合併。
- 連接已驗證的網域後開啟 24/7 監控,讓新問題在上線後也能被攔截。
產品資訊
快速了解 Opviva 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 獨立開發者與快速拼湊的創作者,使用 Cursor、Lovable、Bolt 或 v0 等工具,想在不具備安全背景的情況下揪出外洩的金鑰與缺少的驗證。
- 非技術背景的創辦人,能用淺白語言描述自己的應用程式並把安全工作交給代理,前提是願意核准修正。
- 安全工程師,想要以可審閱的 pull request 取得修正與可供合規使用的簽章證據,並搭配適合 CI 的 GitHub 掃描。
任務
- 在上線前,以 A 到 F 及 0 到 100 的分數評定應用程式的安全態勢。
- 把一次掃描轉為具體的修正 pull request,並重新掃描與簽章。
- 在應用程式上線後監控運作時間、錯誤與新的 CVE。
情境
- 推出一個週末專案,想知道是否留下了外洩的機密資訊或開放的資料庫。
- 對還沒有網域的個人專案或半成品應用程式執行每日程式碼掃描。
- 為需要可驗證證明的稽核人員準備弱點已修正的證據。
主要功能
以 pull request 呈現修正,而非 PDF
大多數掃描器交給你一份問題清單就離開,讓你自行判定嚴重程度、找出檔案、寫好修補,還得祈禱它不會弄壞其他地方。Opviva 會在你的儲存庫中以 pull request 的形式寫出修正,你只要一鍵審閱並合併。小型修正可在較高方案自動合併,讓「找到了」到「修好了」之間的距離縮短到只需一次核准。
已簽章且防竄改的證據
每一項修補都會在沙箱中重新掃描並以 Ed25519 簽章,接著以雜湊串接在你或你的稽核人員能獨立驗證的帳本上。這就是信任模型:可驗證的證明,而不是一面借來的標誌牆。對正在準備合規審查的團隊來說,這是一項主張與一份紀錄之間的差別。不必再靠猜。
用淺白語言對話的代理
你不必去讀一份安全報告。描述你上線了什麼,或貼上一個網址,代理就會規劃掃描、執行,並用日常語言解釋每一項發現。它會重現攻擊手法以證明其為真,例如為 IDOR 取得另一位測試使用者的資料,而不是只標示一個猜測。
上線應用程式的攻擊面偵察
對於已驗證網域的應用程式,Opviva 會由外而內檢查:外洩的端點、開啟的連接埠、外流的金鑰與可存取的 .env 檔案。這個外部視角能揪出 AI 打造的應用程式常犯的設定錯誤,那是只檢查程式碼會漏掉的。當應用程式已經公開時,這一點最重要。
上線後的 Continuous Watch
部署後的安全不會在第一次掃描就停止。Continuous Watch 會監控運作時間、錯誤與新的 CVE,並把警示直接接到自動修正。第二天的弱點不必變成第七天的入侵。這正是重點所在。
可事先規劃的點數制價格
一切都在單一點數餘額上運作,因此一個方案的點數就確切告訴你能做多少事。一次程式碼掃描要 50 點,一次修正要 250 點,未使用的點數可以累積,因此你不會被迫在一個月內用完。
優缺點
優點
- 修正以可審閱的 pull request 送達,因此沒有你的點擊核准就不會被合併。
- 每一項修正都會重新掃描並以 Ed25519 簽章於可驗證的帳本上,對稽核很有用。
- 免費方案每天提供一次程式碼掃描與 A 到 F 評級,不需註冊或信用卡。
- 儲存庫不需擁有網域就能掃描,適合半成品專案。
- 代理以淺白語言解釋發現,讓非技術背景的創辦人也能據此行動。
缺點
- 修正 pull request 與監控都在付費方案之後,因此免費方案只能回報。
- 點數制意味著重度使用者得追蹤掃描與修正成本,而非支付固定費用。
- 24/7 監控需要已驗證的網域,因此純儲存庫專案得不到上線後的監控。
- 網站未記載 API 的可用性,讓自訂整合難以規劃。
常見問題
是的,有免費方案每天提供一次程式碼掃描、0 到 100 的安全分數與一個字母評級,且不需信用卡。修正 pull request 與 24/7 監控則需要付費方案。
相關內容
探索與 Opviva 相關的工具、技能與文章。
Opviva 替代方案
Forefront
Forefront · 程式設計Forefront 是一個用來打造開源 AI 的網頁平台。你可以用自己的資料微調主流的開源語言模型、評估它們的表現,再透過 API 執行,或匯出後自行架設。想要封閉式平台的便利、卻堅持要自己擁有模型與資料的開發者,就是這裡的目標客群。

Startkit
StartKit.AI · 程式設計Startkit 是一套用來打造 AI SaaS 與 AI 包裝產品的樣板。可以把它想成一個 AI 新創樣板,把枯燥的部分都先接好了:驗證、Stripe 與 Lemon Squeezy 付款、用量限制、交易型電子郵件,以及一套能與 OpenAI、Anthropic、Groq 或 Llama 溝通的 AI API 啟動套件。你複製儲存庫、設定價格,然後專心在產品中使用者真正願意付費的部分。它建構於 React 與 Tailwind 之上的 Next.js,所以大部分的樣板程式碼對你來說並不陌生。
Testim
Tricentis · 程式設計Testim 是專為網頁、行動與 Salesforce 應用程式打造的 AI 測試自動化平台,用來建立並執行端到端測試。它靠機器學習在介面變動時維持測試穩定,團隊因此少花時間修補壞掉的定位器。對於一款今天就能開始使用的自動化測試工具來說,這表現不算差。你透過在瀏覽器錄製動作來建立測試,需要更多控制時再補上 JavaScript。對忙碌的 QA 團隊來說,這是個可靠的選擇。