
Strongest Layer
StrongestLayer · 寫作 · 行銷
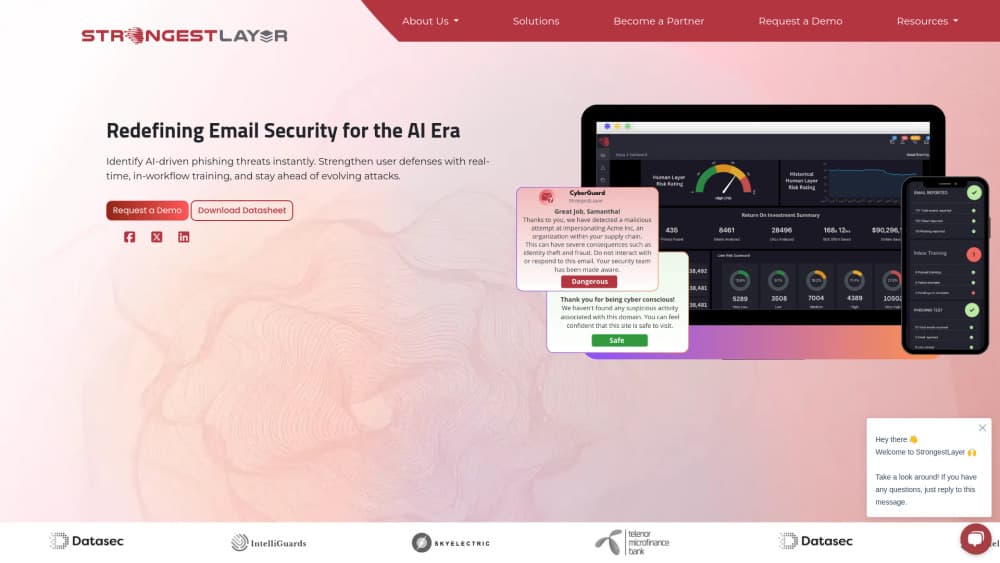
StrongestLayer 是一款 AI 電子郵件安全平台,會讀取每封信想達成什麼,再攔下那些穿過閘道與垃圾信過濾器的釣魚、商務郵件詐騙與中間人攻擊。
關於 Strongest Layer
What Is StrongestLayer
StrongestLayer 是一款電子郵件安全平台,建構在大型語言模型之上,而不是舊式過濾器倚賴的特徵碼與模式比對。公司成立於 2024 年,創辦人為 Alan LeFort、Muhammad Rizwan 與 Joshua Bass,三人過去分別待過 Proofpoint、FireEye、Mandiant、Google、McAfee 與 Intel Security。公司募得 930 萬美元種子輪資金,並在 2025 年結束隱身狀態。
它鎖定的問題很單純。生成式 AI 讓攻擊者能大量寫出新鮮又逼真的郵件,而對於只把郵件拿來比對已知威脅的工具來說,這些信看起來都很乾淨。StrongestLayer 走的是另一條路:用三套推理模型讀取每封信,推斷寄件者的意圖,再把意圖拿去對照你公司實際的運作方式。一封假扮成例行帳單的付款轉帳要求會被標記,是因為這個供應商從未用過那家銀行,而且網域只差一個字母,不是因為它符合某個已知攻擊特徵。
主要限制在於適用範圍與取得方式。這套平台是為使用 Microsoft 365 或 Google Workspace 的組織設計,因此對採用其他郵件系統的團隊幫不上忙。價格採報價制並依信箱數計費,想找自助式方案的人並不適合。它也是與你現有的閘道並行運作,而非第一天就取代它,因此在決定汰換舊閘道之前,你仍得繼續付這筆費用。
Getting Started
- 由管理員在 Microsoft 365 系統管理中心或 Google Workspace 授權這套平台,透過 Graph API 或 Gmail API 連結信箱。
- 團隊為使用者挑選裁決呈現方式,可以是在 Outlook 與 Gmail 裡的內嵌面板,也可以是會留下逐封紀錄的郵件回覆。
- 推理引擎在已部署的信箱上開始運作,裁決結果會出現在收件匣,通常在設定後幾分鐘內就會看到。
- 分析師接上 SIEM,例如 Microsoft Sentinel 或 Splunk,讓偵測結果與推理過程流入他們原本就在用的工具。
- 多數團隊會先在環境的一小部分跑 14 天的概念驗證,再擴及全部信箱。
說明:本頁內容反映 2025 年底 StrongestLayer 官方網站公布的資訊。
產品資訊
快速了解 Strongest Layer 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 使用 Microsoft 365 的安全團隊:平台透過 Graph API 約 15 分鐘即可部署,不必更動 MX,管理員不用碰郵件流程。
- 使用 Google Workspace 的安全團隊:透過 OAuth 與 Gmail API 支援 Gmail,並用郵件回覆形式的裁決為每封信留下紀錄。
- SOC 分析師:警報送達時已附上推理過程與處置建議,因此分流是從一個決定開始,而不是從零開始。
- 一般員工:Inbox Advisor 在 Outlook 或 Gmail 裡對任何寄件者給出白話裁決,能減少把每封可疑郵件都轉給資訊部門的習慣。
任務
- 攔下由 AI 撰寫的釣魚信:平台讀的是意圖而非比對已知攻擊特徵,因此能抓到過去沒有任何過濾器見過的郵件。
- 揪出商務郵件詐騙:它會把付款與供應商要求,拿去對照公司真正往來的對象與款項核准方式。
- 清空警報待辦:偵測結果在進入佇列前先經過 AI 分流,廠商稱這能讓警報量下降八成以上。
- 在全組織追查威脅:一旦發現一封惡意郵件,就能用同一個寄件者、網域或網址,掃過所有受保護的信箱。
情境
- 財務團隊收到一封看似正常的帳單,裡頭附上新的銀行資料:平台會標記它,因為這個供應商從未用過那家銀行。
- 員工想知道一封 DocuSign 通知是真是假:Inbox Advisor 會檢查網域註冊時間與相似拼法,再解釋判斷結果。
- 某供應商的回信串遭到劫持,真實聯絡人突然要求變更付款:這封信對閘道來說很合理,卻過不了意圖檢查。
- 管理層想知道一項安全機制到底做了什麼:每筆裁決都附上來源與推理紀錄,分析師能拿出來說明。
主要功能
TRACE 推理引擎
TRACE 對每封郵件同時跑三套語言模型。一套替信件的正當性建立論點,第二套建立反面論點,第三套則權衡寄件者歷史與基礎設施。結果是一份附有完整推理過程的裁決,這正是分析師日後能替決定辯護的依據。多數同類工具只跑一套模型,所以無法把決定講得這麼清楚。
AI 電子郵件安全
核心偵測層會讀取閘道、信箱與 SOC 三處的每封郵件。它針對通過 SPF、DKIM 與 DMARC 檢查的 AI 生成釣魚信,這正是特徵碼式工具容易失手的地方。廠商聲稱誤判率低於 1%,而這套平台設計成與現有的安全電子郵件閘道並行,而不是強迫你切換。
Inbox Advisor
Inbox Advisor 是 Outlook 與 Gmail 裡的附加功能,能在幾秒內對任何寄件者給出裁決。它回答三個白話問題:寄件者自稱是誰、組織過去是否與對方往來過、對方的公司是否真實存在。裁決會附上引用來源,使用者因此看得見一封郵件為何安全,而不是只能被動接受。此功能已在 Microsoft AppSource 上架。
威脅分流
每則警報送達 SOC 時,都已附上 MITRE ATT&CK 對應、推理過程與建議處置。分析師負責下判斷,不必從頭調查,而有爭議的裁決也已經整理好一般人得親手蒐集的細節。結果可轉送進 Microsoft Sentinel、Splunk 與 Radiant Security。
威脅獵捕
發現一封惡意郵件後,威脅獵捕會用同一組指標掃過所有受保護的信箱。可依寄件者、主旨、網址、傳輸標頭或收件者搜尋,並用時間區間、群組或組織單位縮小範圍。任何 .eml 或 .msg 格式的郵件檔也能上傳,立即取得判讀結果。
信任管理
信任管理讓團隊針對特定情境建立政策例外,藉此覆寫 AI 的決定。常見情境以範本提供:信任供應商與合作夥伴的例外、預設標記高階主管假冒的 VIP 與寄件者保護,以及法務、財務與人資流程的內容規則。防護預設為開啟,例外只在業務真的需要時才加。
SIEM 與 SOAR 整合
StrongestLayer 會把偵測結果、裁決與推理過程轉送到既有安全工具,而不是逼分析師改用另一套主控台。它原生整合 Microsoft Sentinel、Splunk 與 Radiant Security,並以結構化日誌物件而非文字區塊傳遞推理過程。標準格式包含 CEF、LEEF 與 JSON,另有 webhook 與 REST API 供客製整合。
優缺點
優點
- 讀取郵件的意圖,而非拿它比對已知攻擊,因此能抓到沒有先前特徵的威脅。
- 透過 Graph API 或 Gmail API 約 15 分鐘完成部署,不必更動 MX,也不中斷郵件流程。
- 每個方案都提供完整平台,沒有模組鎖定,也沒有藏起來的升級路徑。
- 推理過程與引用來源讓裁決在管理層與稽核面前站得住腳。
- 可與現有的安全電子郵件閘道並行運作,團隊能在真正投入前先試用。
缺點
- 價格採報價制並依信箱數計費,沒有公開的自助式方案,小型團隊得先跟業務談過才能起步。
- 只為 Microsoft 365 與 Google Workspace 打造,採用其他郵件平台的組織無法使用。
- 它最適合疊在既有閘道之上,因此在汰換舊工具之前,完整防護的花費會比兩者各自單用更高。
- Inbox Advisor 的部分功能,例如通報後立即隔離,目前標示為即將推出,而非已經可用。
常見問題
它會讀取組織收到的每封郵件,推斷這封信想達成什麼,並攔下那些試圖欺騙收件者的郵件。重點放在釣魚、商務郵件詐騙,以及能穿過傳統閘道的中間人攻擊。
相關內容
探索與 Strongest Layer 相關的工具、技能與文章。
Strongest Layer 替代方案

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

MePersona
MePersona, Inc. · 寫作 · 生產力 · 行銷MePersona 是為創作者設計的 AI 統一收件匣。它學習你的說話方式,在 12 個平台上草擬粉絲訊息回覆,只送出你核准的內容。

Fluence
Yay Software (Yannick Huchard) · 寫作 · 語音與語言 · 生產力Fluence 是 Android 上的文件閱讀器,能朗讀 PDF、EPUB、Word 檔與網路文章,逐句跟著語音標示,並在手機上直接回答你對內容的提問。