
關於 UsageGuard
About
UsageGuard 是什麼
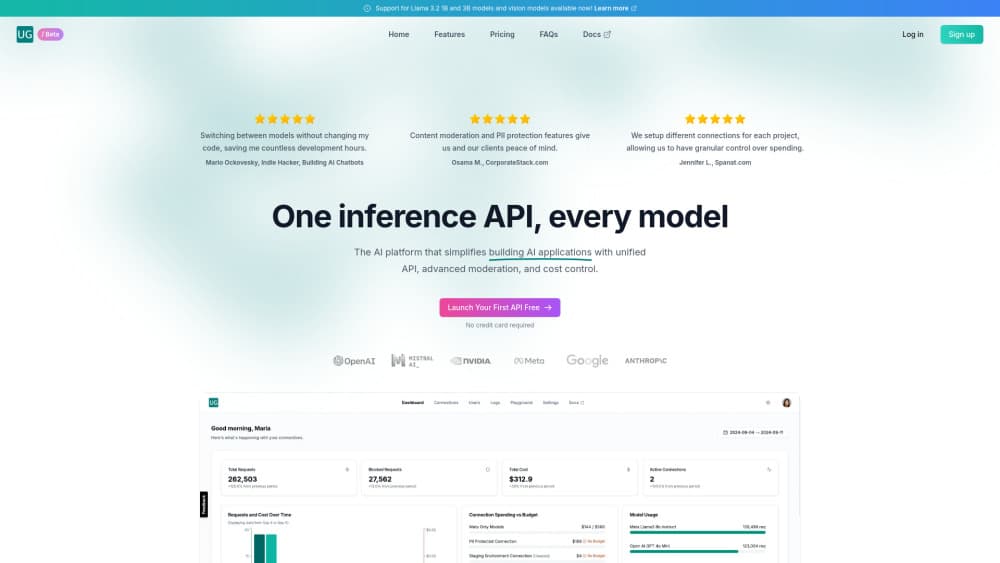
UsageGuard 是一套用來建置與監控 AI 應用程式的平台。它介於你的應用程式與模型供應商之間,讓每個請求都經過單一端點,而這個端點會套用你的安全規則、記錄用量並回報成本。官方把它定位成團隊所需的最後一次整合,訴求對象是工程與平台團隊,而不是個別開發者。
這篇 UsageGuard 評測說明這套平台實際做了什麼。多數推出 LLM 功能的團隊最後都會遇到同樣三個問題:供應商程式碼散落在各服務之間、看不出某個功能究竟花多少錢、應用程式與模型之間沒有政策層。UsageGuard 用一個閘道同時回應這三件事。你把程式碼指向它的端點,把供應商金鑰留在平台內,就能在 OpenAI、Anthropic、Meta 或 Google 的模型之間切換,完全不動應用程式邏輯。接下來,可觀測性那一側追蹤效能與支出,安全那一側則在請求送達模型前先做檢查。
有兩件事值得先知道。它是企業級產品,透過 demo 銷售,所以入口是一場銷售對話,而不是註冊表單。另外,它的價值取決於你已經在管理多少模型與服務,因此只在單一服務裡跑單一模型的團隊,得到的好處會比管理多套系統的平台團隊少。
開始使用
- 申請 demo,說明你想把哪些供應商與服務放到閘道後方
- 取得你的連線 ID 與 API 金鑰,接著把應用程式呼叫指向 UsageGuard 端點
- 把供應商金鑰移入平台,並為每個連線設定安全政策與預算上限
- 在分析儀表板觀察請求、延遲與支出資料,並隨用量成長調整政策
產品資訊
快速了解 UsageGuard 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- Platform and infrastructure engineers
- AI product teams
- Security and compliance leads
- Engineering managers
任務
- Unified model access
- Usage and cost tracking
- Budget enforcement
- Request monitoring
- Security scanning
- Session management
情境
- A team runs features on three providers
- Finance asks what AI cost last month
- A security review asks how prompts are controlled
- A feature ships and usage spikes
- A regulated deployment needs data isolation
主要功能
所有模型的單一端點
UsageGuard 在 OpenAI、Anthropic、Meta Llama 與 Google Gemini 等供應商前面放一組 API,也就是把 UsageGuard AI 閘道當成統一入口。你的應用程式呼叫 UsageGuard 端點,平台再把請求導向你設定好的供應商與模型。這等於用一套統一 LLM API 取代各家供應商各接一次:要換模型,或同時跑多個模型做比較,都變成調整設定,而不是重寫程式。平台支援即時串流,回應仍會一個詞元一個詞元送達,它也處理各家供應商之間的格式差異,讓呼叫端的程式維持一致。
可觀測性與監控
可觀測性這一側提供單一視角,讓你看清 AI 系統的運作。它監控效能、記錄請求並追蹤流量,也會觀察用量樣態,讓你看出哪些功能、哪些團隊造成負載。LLM 監控因此成為共同基礎:對工程團隊來說,這代表除錯時能檢視提示與回應;對主管來說,延遲與錯誤資料就擺在成本數字旁邊。目標是讓一個 LLM 功能像堆疊裡其他服務一樣可被衡量。
AI 支出管理
成本控制做在閘道裡,而不是事後補掛。平台記錄用量並允許設定預算,因此昂貴的模型或失控的迴圈會撞上你設的上限,而不是送來一張意外帳單。因為每次呼叫都走同一個端點,LLM 成本控制天生精準:支出可以依連線、專案或環境歸屬,這正是財務通常要求的顆粒度。官方把降低成本列為主要成果,而機制說穿了就是可視性加上落實的天花板。
安全與治理
安全層與模型呼叫位在同一條請求路徑上。它會在請求送達供應商前,檢視提示裡是否有注入嘗試與其他惡意輸入。它也會過濾內容並保護個資,讓敏感資料不會未經檢查就離開你的界線。這就是把提示注入防護與 AI 安全與治理放在同一處,而不是兩個硬掛上去的工具。政策以連線為單位設定,因此你可以從單一控制平面,對開發、測試與正式環境,或不同團隊套用不同規則。面向合規的功能則替受監管的買方補齊這一塊。
多連線與政策隔離
UsageGuard 讓你建立多個連線,每個都有自己的 API 金鑰、安全政策、用量上限與設定。組織就是靠這個方式區隔專案、團隊或環境,而不必另外架設一套安裝。開發連線可以放寬上限並使用測試政策,正式連線則套用嚴格版,而分析資料仍能合併閱讀。對平台團隊來說,這正是把閘道變成治理工具的那項功能。
彈性的部署方式
平台支援多種部署模式。它可作為受管服務在 AWS 的美國與歐洲區域運行,適合想要大型雲端合規性與資料落地保證的團隊。它也提供私有雲與地端選項,包括採客製安全政策的實體隔離部署,給需要資料隔離與完全掌控基礎架構的組織。兩種情況跑的都是同一套產品,因此選擇在於資料放在哪裡,而不是你能拿到哪些功能。
與模型無關的整合
因為閘道把供應商抽象化,你的整合不會綁死單一廠商。官方文件記載的設定接近直接替換:把 API 端點指向 UsageGuard,並加上你的 API 金鑰與連線 ID。這讓日後採用更新或更便宜的模型時不必啟動遷移專案。它也讓同一個應用程式能對一項任務用強力模型、對另一項用較便宜的模型,路由集中處理,而不是散在每個服務裡。
優缺點
優點
- One endpoint covers OpenAI, Anthropic, Meta and Google, so model changes stay out of application code
- Spend tracking and budgets live in the same gateway that routes the traffic, so cost data is accurate by design
- Security scanning and PII protection run in the request path rather than as a separate tool
- Per-connection policies let one platform serve dev, staging and prod from a single control plane
- Deployment choices span managed AWS, private cloud and on-premise, which helps with data residency
缺點
- No free plan or self-serve signup, so you cannot try it before a sales conversation
- Pricing is not published, which makes budgeting harder for teams that compare tools on a public price list
- The value scales with how many providers and services you run, so a single-model setup benefits less
- Added latency is small but real, reported in the tens of milliseconds per request
常見問題
UsageGuard 是一套用來建置與監控 AI 應用程式的平台。它在 OpenAI、Anthropic 與 Google 等模型供應商前面放一道閘道,並在其上加入可觀測性、安全與成本控制。每個請求都會經過 UsageGuard,由它套用政策、記錄用量並回報支出。
相關內容
探索與 UsageGuard 相關的工具、技能與文章。
UsageGuard 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

GitGlow
GitGlow · 程式設計 · 生產力GitGlow 是桌面版 Git 用戶端,把你自己的程式碼與 AI 代理程式的變更集中在同一份審查裡,讓你在交付前看清楚機器上究竟要送出什麼。