
VibeDefend by CybeDefend
CybeDefend · 程式設計 · 生產力
VibeDefend 用一行指令把商業規則與安全規則帶進 Claude Code、Cursor、Windsurf、Copilot 與 Codex,攔下有風險的操作,並在提交前掃描每一份差異。
關於 VibeDefend by CybeDefend
About
VibeDefend 是什麼
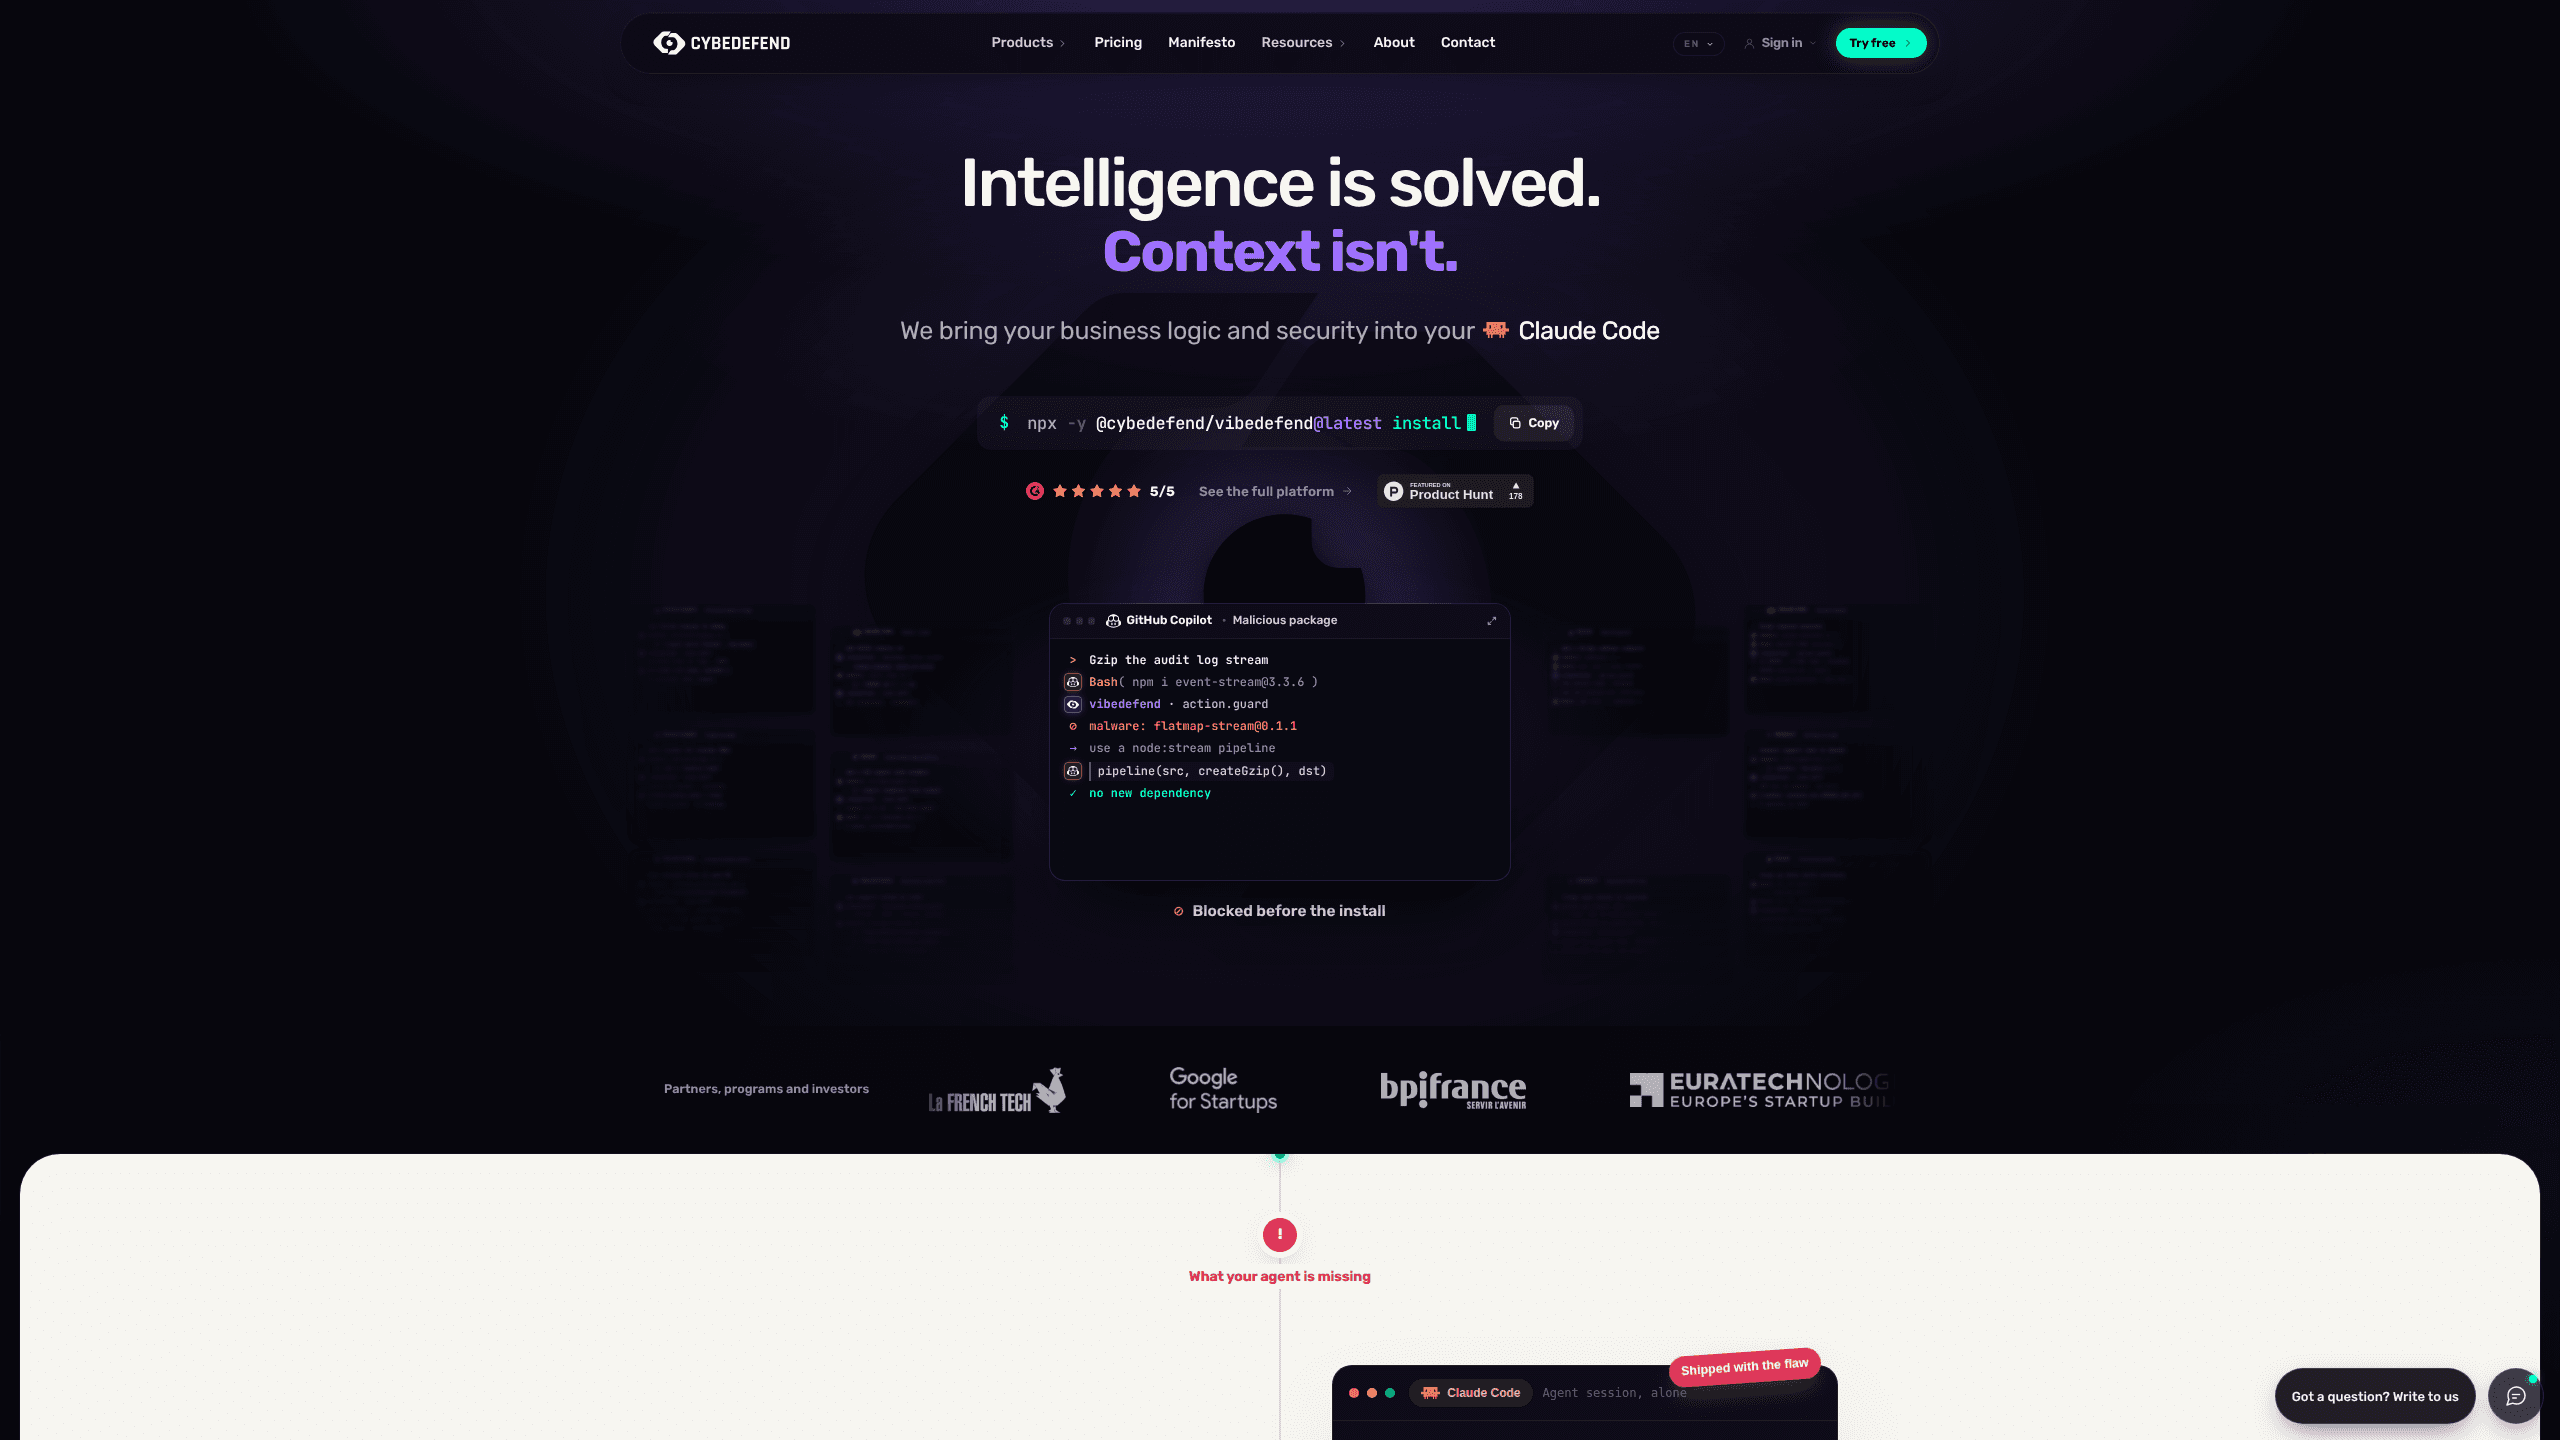
VibeDefend 是 CybeDefend 的代理層工具。CybeDefend 是一家 2025 年成立於里爾的資安公司。你把這套工具當命令列程式裝在開發者的機器上,從下一次工作階段開始,代理就會照著團隊早就談定的規則做事。代理本身沒換,換掉的是它拿到的脈絡。
它針對的是一個很具體的毛病。團隊寫了 AGENTS.md,代理讀了,隔兩行照樣把規則踩過去。CybeDefend 在 2026 年 8 月 24 日做過一次對照研究,同一個代理用三種設定處理相同的三十張工單:沒有工具時每張工單平均踩破 2.28 條規則,手動維護規則檔是 2.27 條,用 VibeDefend 是 0.28 條。該公司也引用 Wallarm 在 API ThreatStats 2026 的數字:43% 的 API 弱點利用的是商業邏輯,不是已知的 CVE。
有三個限制值得在安裝前知道。攔截功能只跑在 Claude Code、Cursor 與 Codex;Windsurf 與 Copilot 拿到的是規則與差異掃描。商業邏輯分析 BLSA 目前只開放給設計夥伴,尚未全面推出。免費方案每月有固定額度,超過之後按用量計費。
開始使用
- 確認機器已安裝 Node 18.17 以上版本,然後在 macOS、Linux 或 Windows 的終端機執行
npx -y @cybedefend/vibedefend@latest install。 - 核對安裝程式偵測到的代理清單。它會把 MCP 串接、規則掛鉤與規則文件寫進每一個代理。
- 選擇區域,歐盟或美國,並在瀏覽器完成一次登入。
- 開啟 Claude Code、Cursor、Windsurf、Copilot 或 Codex,照平常方式工作。規則會跟著編輯動作進來,被擋下的指令會在編輯器裡顯示原因。
- 到 Brain 看地圖。那是 CybeDefend 的主控台,把每一條送出的規則與每一次被拒絕的操作對應到開發者。
產品資訊
快速了解 VibeDefend by CybeDefend 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 讓 Claude Code 或 Cursor 寫掉大半程式碼的開發者:規則會自己出現,不必有人記得把團隊慣例貼進對話裡。
- 要把五種代理統一在一支團隊的技術主管:每台機器裝一次,所有編輯器就吃到同一套規則。
- 需要佐證的資安團隊:Brain 會記下送出哪條規則、擋下哪個操作、由誰觸發。
任務
- 讓代理寫出的查詢維持租戶隔離與權限檢查:從儲存庫挖出的商業規則會落在正在編輯的那一行。
- 擋住破壞性指令與讀取機密:沒有 `WHERE` 的 `DROP TABLE`、`cat .env`、強制推送,都在執行前被拒絕。
- 在審查前清掉注入與相依套件問題:代理一停下就掃描差異,由代理在同一個工作階段修掉自己引進的問題。
情境
- 受 GDPR、SOC 2 或歐盟 AI 法規範的程式庫:安全規則跟著每次編輯走,稽核軌跡以開發者為單位保留。
- 四個人用四種不同代理的團隊:規則核准一次,就同時在 Claude Code、Cursor、Windsurf、Copilot 與 Codex 生效。
- 招募與上手:新人跑一行指令就繼承規則,不用先讀一頁 wiki。
主要功能
一行指令接上五種代理
安裝程式會找出機器上裝了 Claude Code、Cursor、Windsurf、GitHub Copilot 與 OpenAI Codex 之中的哪幾套,再一次全部接好。MCP 串接、規則掛鉤與規則文件都由它寫入,不必自己搭管線,也不用逐一套代理設定。整個安裝幾秒結束,登入只需一次。
規則送到正在編輯的那一行
商業規則從你的儲存庫挖出來,安全規則來自你的技術堆疊、授權義務,以及 OWASP、SOC 2、GDPR 這類框架。兩者會在代理編輯檔案時送達,依檔案挑選,而不是整包倒成長長一段指示。CybeDefend 表示,使用 VibeDefend 時代理套用了 89% 的精確規則,沒有工具時是 12%,手動規則檔是 13%。
執行前就拒絕的攔截
刪除結構表、sudo、強制推送、讀取 .env、寫入受保護目錄,都會在指令啟動前比對你的攔截規則。代理收到的是附帶說明的拒絕,並被建議改走別的路,例如加上 WHERE expires_at < now() 或改用 process.env 參照。每次攔截都進稽核軌跡,任何規則都能在警告與封鎖之間切換。
差異掃描附帶修正
代理停下來後,它的改動會先經過提交前掃描,檢查可觸及的注入、有弱點的相依套件、外洩的權杖、有風險的 Terraform 或 Kubernetes 設定、被入侵的 CI action。發現的問題會以單一可修正項目的形式回到代理的工作階段,附上 CWE、檔案與行號。代理在提交前把差異補好,審查的人看到的是乾淨程式碼,不是一份報告。
附證明的商業邏輯分析
BLSA 與法國國家科學研究中心及 CRIStAL 實驗室合作開發,檢查一筆改動是否仍守住某條商業規則。它的證明模式會顯示規則、程式碼中的路徑,以及檢查所在的行,結論因此帶著理由,不只是分數。它在提交之後執行,目前放在設計夥伴計畫裡。
Brain,一支團隊一張地圖
每一條送出的規則、每一次被拒絕的操作、每一個修正,都會在地圖上對應到某個代理與某位開發者。資安看得到哪個儲存庫特別容易觸發攔截,主管則能確認規則有沒有送到需要的人手上。要看這些,不必逐一翻每個代理的日誌。
優缺點
優點
- 安裝就是一行 npx 指令,macOS、Linux、Windows 都支援,唯一前提是 Node 18.17。
- 規則在編輯前送達,而不是事後才給建議,這正是 2026 年 8 月那份研究量到的差距。
- 同一套規則涵蓋五種代理,編輯器混用的團隊不必再爭哪份設定才算數。
- 攔截與修正依開發者記錄,資安拿到現成紀錄,不用請工程師補報告。
缺點
- 攔截只作用在 Claude Code、Cursor 與 Codex。用 Windsurf 或 Copilot 的人只有規則與掃描,危險指令在那裡仍可能跑掉。
- 主控台、BLSA 與按用量計費都建立在 CybeDefend 帳號上,等於依賴雲端,安裝時還得選區域。
- 產品還很年輕。BLSA 屬於設計夥伴階段,目前公開佐證主要來自廠商自己的研究。
常見問題
VibeDefend 是 CybeDefend 推出的命令列工具,把商業規則與安全規則放進 AI 編碼代理,拒絕危險指令,並在提交前掃描每一筆改動。
相關內容
探索與 VibeDefend by CybeDefend 相關的工具、技能與文章。
VibeDefend by CybeDefend 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

GitGlow
GitGlow · 程式設計 · 生產力GitGlow 是桌面版 Git 用戶端,把你自己的程式碼與 AI 代理程式的變更集中在同一份審查裡,讓你在交付前看清楚機器上究竟要送出什麼。