

關於 ZeroPath
What Is ZeroPath
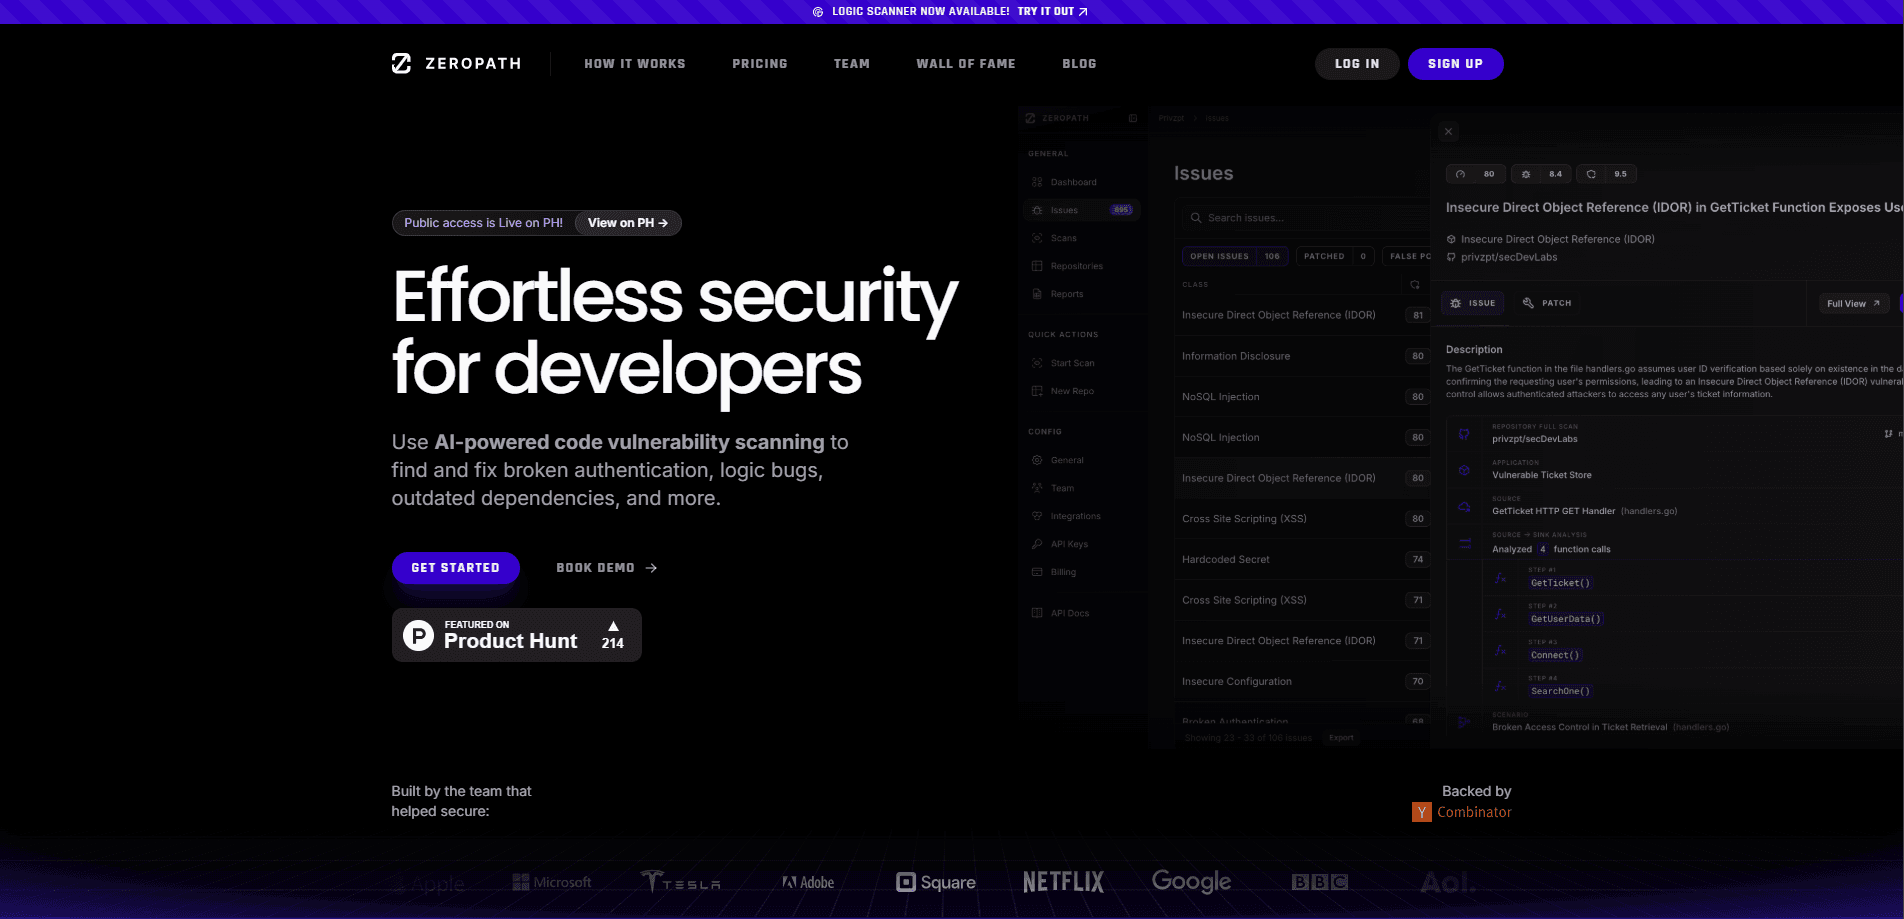
ZeroPath 是一套以 AI 推理為核心的應用程式安全平台,運作方式不靠樣式比對。它不會對團隊丟出幾百則警告,而是追蹤資料在應用程式裡的實際流向,衡量背後的安全模型,最後只留下站得住腳的發現。這是一套把可利用性放在警告數量之前的 AI 應用程式安全平台。公司在 2024 年成立,屬於 Y Combinator 夏季梯次,並入選 RSAC 2026 Innovation Sandbox 前十名。
它要處理的根本問題是 AppSec 的雜訊。傳統靜態分析工具看到可疑的地方就標記,安全團隊整天都在分類,反而沒時間修。作為一款 AppSec 工具,ZeroPath 自己讀懂儲存庫的脈絡,包括過濾與驗證邏輯,再針對每項發現評估是否真的能被觸及、被利用。商業邏輯漏洞與驗證機制失效,正是規則式掃描器最常漏掉的一類,也是這套工具的重心。
它是付費、以團隊為主的產品,不是給個人開發者的隨手工具。使用權從預約示範開始,最小的商業方案每月就要四位數美金,個人開發者難以負擔。除非選擇 Enterprise 的自架版本,否則原始碼會離開你的環境,資料落地規範嚴格的團隊得先想清楚這一點。
Getting Started
- 在 ZeroPath 官網預約示範,並連接 GitHub、GitLab、Bitbucket 或 Azure DevOps 等儲存庫服務。
- 指定要涵蓋的儲存庫,讓平台建立程式碼索引。
- 檢視排好優先順序的發現,每一項都附有白話說明,交代它為何可被利用。
- 直接套用 pull request 上的修補程式,或透過 Jira、Linear、Slack 把問題交給同事。
- 開啟持續掃描與 CI/CD 檢查,讓每次推送都接受同樣的審查。
產品資訊
快速了解 ZeroPath 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 成長型企業的安全工程師:拿到的發現依實際可利用性排序,不是一長串原始警告,但 Team 方案還是要跑預算簽核。
- 沒有專職安全人力的開發團隊:白話說明與自動指派建議,適合看得懂程式碼、但不熟威脅模型的人。
- 管理大量儲存庫的應用程式安全主管:Team 方案的無上限儲存庫與掃描能涵蓋大型程式碼庫,前提是組織願意把全部資產接進來。
任務
- 抓出商業邏輯與驗證漏洞:掃描器會推敲功能原本該有的行為,因此能抓到規則式工具略過的權限控制缺口。
- 分類相依套件的風險:可達性分析只讓程式碼真的呼叫到的 CVE 浮上檯面,升級工作因此對準真實曝險。
- 快速交付修正:產生的自動修補會以可審閱的 diff 出現在 pull request 上,從發現到合併的落差跟著縮小。
情境
- 每天推送程式碼的產品團隊:持續的 PR 審查與 CI/CD 檢查讓安全留在流程裡,又不會拖慢發版。
- 正在準備稽核的合規型組織:政策引擎規則與自訂合規報告,把散落的問題整理成有紀錄的整體態勢。
- 想把安全左移的新創:每一次變更都及早掃描,趁修起來還便宜的時候就把問題找出來。
主要功能
涵蓋商業邏輯的 AI 原生 SAST
靜態分析引擎會讀懂儲存庫脈絡,理解信任邊界、驗證機制與資料流向,再找出樣式比對看不到的邏輯漏洞。每項發現都附上攻擊路徑說明,不只是行號。這是 ZeroPath 最倚重的能力,也是它與傳統掃描器分道揚鑣的地方。
具可達性分析的 SCA
軟體組成分析會檢查相依套件,但只有程式碼真的觸及到的漏洞函式才會被升級處理。CVE 清單因此短而聚焦,團隊不必再升級根本沒有實質威脅的函式庫。
附驗證的機密偵測
ZeroPath 掃描超過 40 種檔案類型,找出外洩的憑證並加以驗證,因此被標記的金鑰多半真的有效,不是佔位字串。誤報變少,被忽略的工單也跟著變少。
自動修補產生
對於符合條件的發現,平台會寫出能編譯、能通過測試的修補,並以 pull request 形式送審。開發者是在既有修補上微調,不是從零開始寫。目標是乾淨合併的修正,而非叫你重寫整個函式。
持續的 PR 審查
每次推送都會觸發安全審查,結果以行內留言出現在 pull request 上。審閱者在讀程式碼的同一處就看到問題。安全不再是發版前的關卡,而是流程的日常一环。
政策引擎與風險管理
自訂政策可以版本控管、可測試,並套用到單一儲存庫或整個組織。發現會同步到 Jira、Linear 與 ServiceNow,修復工作就留在團隊原本作業的地方。
威脅建模與 AI 資產盤點
自動威脅建模會從代理、PR 與儲存庫三個層級,對照應用程式原本的設計來評估每次變更。另一份盤點會標出程式碼裡的 AI 模型、代理與 MCP 伺服器,並可輸出 CycloneDX 格式的 AI 物料清單。
優缺點
優點
- 依實際可利用性排序,團隊要分類的雜訊比傳統 SAST 少得多
- 能偵測規則式掃描器通常漏掉的商業邏輯與驗證漏洞
- 產生可審閱、能編譯、能通過測試的修補,縮短修正週期
- 整合範圍廣,涵蓋 GitHub、GitLab、Bitbucket、Azure DevOps、Gerrit 與舊版版本控制系統
- Enterprise 的自架與 BYOK 選項,讓程式碼與模型金鑰留在客戶手上
缺點
- 沒有免費方案,也沒有公開自助註冊,想評估一定得先跟業務談
- Team 方案每月 1,000 美元起,外加每位開發者 60 美元,個人開發者與極小型團隊難以採用
- 雲端掃描會把原始碼送到 ZeroPath 的伺服器,除非付費使用地端版本
- 以點數計價的用量方案仍標示為即將推出,偶發性掃描的成本難以預估
常見問題
它會在你的程式碼庫進行漏洞偵測,判斷哪些漏洞真的可被利用,再寫出修補來處理。靜態分析、相依套件檢查、機密偵測與基礎架構掃描整合在同一個平台。
相關內容
探索與 ZeroPath 相關的工具、技能與文章。
ZeroPath 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Google EmbeddingGemma 2
Google DeepMind · 寫作 · 圖片 · 程式設計Google EmbeddingGemma 2 是 7.4 億參數的開源模型,能把文字、程式碼、圖片、音訊與影片畫面轉成同一個 768 維空間裡的向量,在手機與筆電上就能執行。

GitGlow
GitGlow · 程式設計 · 生產力GitGlow 是桌面版 Git 用戶端,把你自己的程式碼與 AI 代理程式的變更集中在同一份審查裡,讓你在交付前看清楚機器上究竟要送出什麼。