

Harden
Agentic Integrity Foundation · Coding · Sonstiges
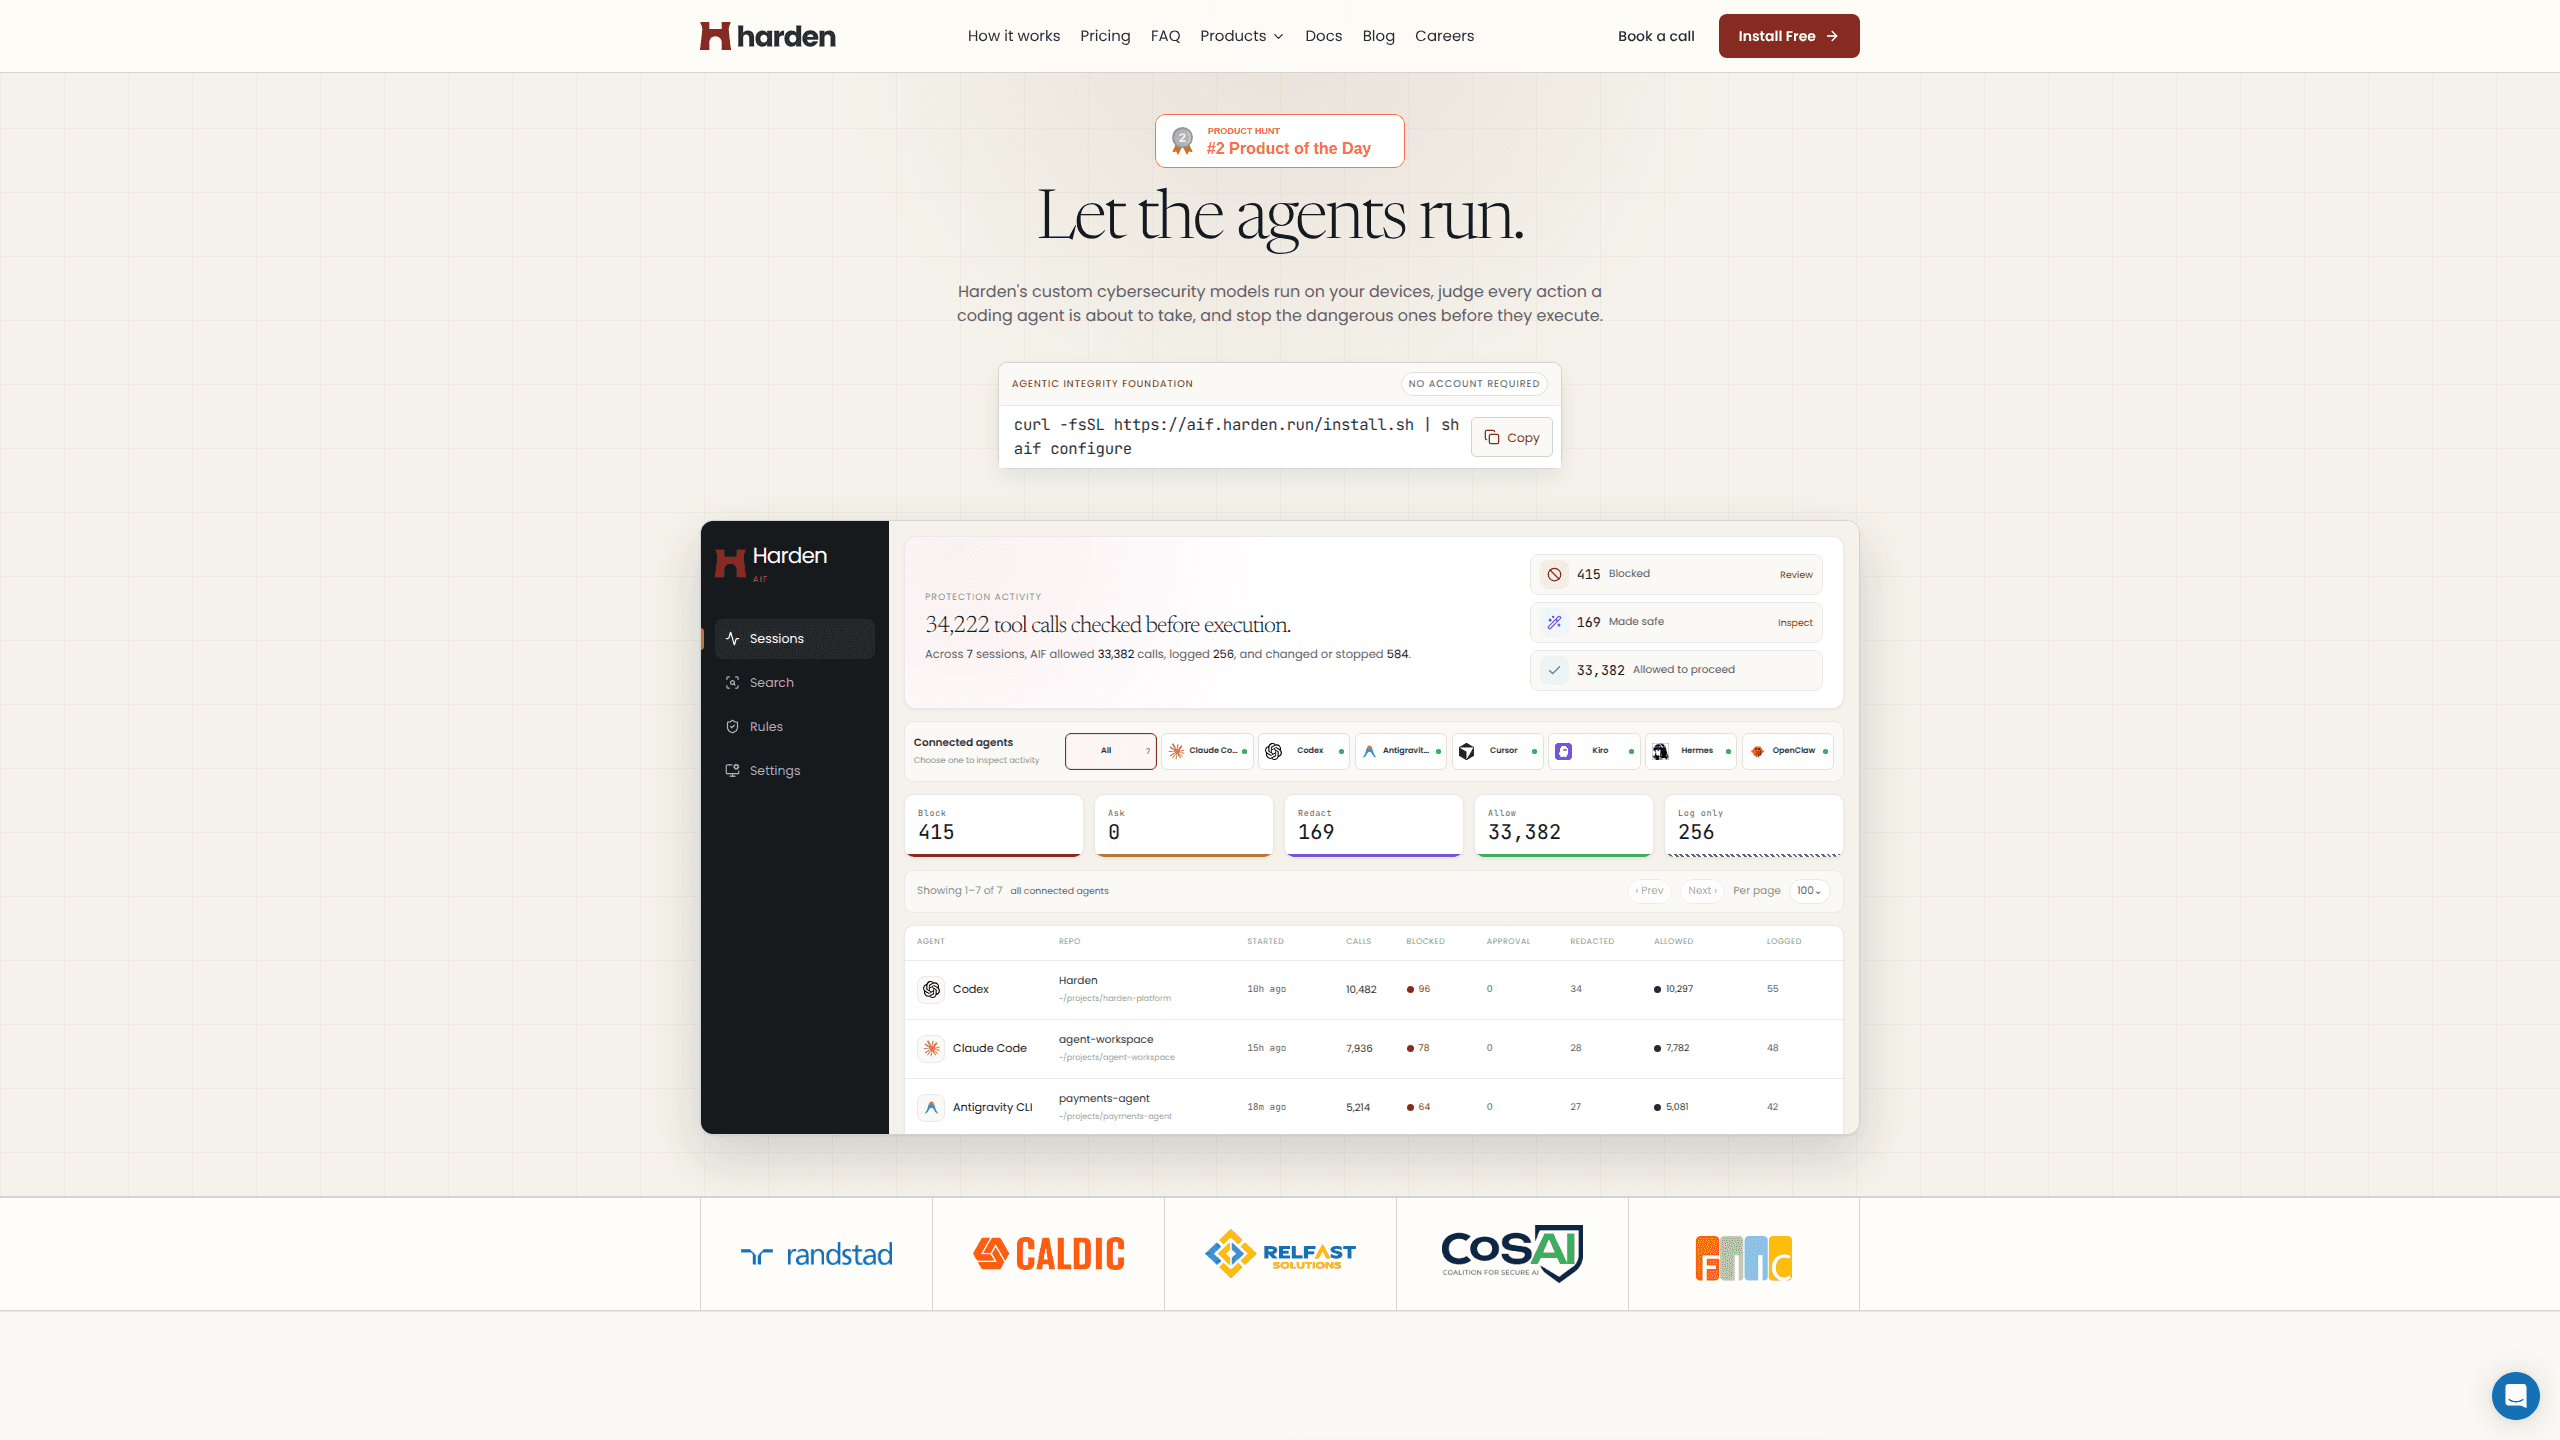
Harden ist eine Sicherheitsschicht für KI-Coding-Agents. Das Kernprodukt, die Agentic Integrity Foundation (AIF), prüft, was ein Coding-Agent tun will, bevor er den Befehl ausführt, und erlaubt, blockiert, pausiert oder bereinigt die Aktion anhand der Regeln, die Sie festlegen. Denken Sie an Leitplanken für Coding-Agents: ein Kontrollpunkt zwischen dem Agent und Ihrer Maschine. Es arbeitet mit Claude Code, Codex, Cursor und anderen Agents über eine einzige Kommandozeilen-Installation zusammen und führt ein lokales Protokoll jeder Entscheidung, damit Sie genau sehen, was passiert ist.
Über Harden
Was ist Harden
Harden wird von der Agentic Integrity Foundation entwickelt, einem Unternehmen, das Sicherheitsprodukte für das baut, was es die dunkle Softwarefabrik nennt, die chaotische Realität von KI-Agents, die Code ausliefern. Betrachten Sie die AIF als Sicherheitsschicht für KI-Agents: Ihre Aufgabe ist es, zwischen Ihrem Coding-Agent und Ihrer Maschine zu sitzen. Statt einen Agent einfach laufen zu lassen und das Beste zu hoffen, fängt die AIF jede abgedeckte Aktion ab und entscheidet, ob sie weitergehen soll.
Das Problem, das sie löst, ist konkret. Coding-Agents sind mächtig, weil sie auf das Dateisystem zugreifen, Shell-Befehle ausführen, APIs aufrufen und Code hochladen können. Genau das macht sie gefährlich. Eine einzige schlechte Anweisung, eine in einer Datei versteckte Prompt-Injection oder einfach ein übereifriger Agent kann das falsche Verzeichnis löschen oder ein fest einprogrammiertes Geheimnis ausliefern. Die AIF gibt Ihnen einen Kontrollpunkt, bevor das passiert.
Die größte Einschränkung ist der Umfang. Die AIF ist eine lokale Schutzschicht, keine gehostete Plattform, also schützt sie die Maschine, auf der sie läuft. Wenn Sie flottenweite Dashboards, Genehmigungstore und Compliance-Berichte für viele Entwickler wollen, steckt das hinter der Enterprise-Stufe und individuellen Preisen. Auch die Einrichtung kostet etwas: Sie müssen den Client installieren, jeden genutzten Agent konfigurieren und die Regeln so justieren, dass sie zu Ihrem Arbeitsablauf passen, statt ihn zu bekämpfen.
Erste Schritte
- Installieren Sie die CLI mit dem Ein-Zeilen-Skript und öffnen Sie dann eine neue Shell, damit der Befehl
aifverfügbar ist. - Führen Sie den Schnellstart aus, um den von Ihnen genutzten Coding-Agent zu erkennen und zu konfigurieren, etwa Claude Code oder Cursor.
- Starten Sie die sichere Demo, um aufgezeichnete Entscheidungen zum Erlauben und Blockieren auf Ihrer eigenen Maschine zu sehen, bevor Sie ihr echte Arbeit anvertrauen.
- Öffnen Sie den lokalen Verlauf, um zu prüfen, was der Agent versucht hat und wie die AIF reagiert hat.
- Ziehen Sie die Regeln zu Geheimnissen, zerstörerischen Befehlen und Netzwerkzugriff an, damit sie zu den Grenzen Ihres Projekts passen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Harden.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die Coding-Agents täglich nutzen
- Sicherheitsbewusste Teams
- Solo-Entwickler, die mit KI schnell ausliefern
Aufgaben
- Zerstörerische Shell-Befehle blockieren
- Geheimnislecks verhindern
- Agent-Verhalten prüfen
Szenarien
- Nächtliche Agent-Läufe
- Pull Requests mit KI-geschriebenem Code
- Einen neuen Agent einbinden
Wichtigste Funktionen
Prüfungen vor der Ausführung
Die AIF untersucht eine abgedeckte Aktion, bevor sie läuft, nicht nach dem Schaden. Diese Reihenfolge zählt. Ein nachträglicher Scanner sagt Ihnen, was schiefging; die AIF versucht zu verhindern, dass das Falsche überhaupt passiert. Die Prüfung liefert eines von sechs Etiketten: erlauben, blockieren, fragen, bereinigen, nur protokollieren oder Modellfehler, sodass Sie immer wissen, was das Tool entschieden hat. Das ist der Kern dessen, was Sicherheit für KI-Coding-Agents bedeuten sollte.
Pause mit Mensch in der Schleife
Nicht jede riskante Aktion verdient eine harte Blockade. Das Etikett fragen pausiert eine Aktion und wartet darauf, dass eine Person sie mit dem Befehl aif review genehmigt oder ablehnt. Das ist der Mittelweg für Aufgaben, die verdächtig aussehen, aber legitim sein könnten, etwa ein Deploy-Schritt oder eine Datenbankmigration, die der Agent auslösen will.
Geheimnisbereinigung
Wenn eine Aktion einen geschützten Wert offenlegen würde, ersetzt die AIF ihn durch einen sicheren Platzhalter und lässt den neuen Versuch durch. Sie sehen den umgeschriebenen Befehl, bevor Sie ihn erneut ausführen. Geheimnisse sind das Schlimmste, was man preisgeben kann. Für Teams, die schnell ausliefern, ist das oft der Unterschied zwischen einem im Terminal entdeckten Schlüssel und einem, der in einem öffentlichen Repository landet.
Durchsetzung der Repository-Grenze
Die AIF behandelt das Projektverzeichnis als Grenze. Befehle, die darüber hinausgehen, etwa das Löschen von Dateien in einem übergeordneten Ordner, werden standardmäßig blockiert. Einfache Regel. Große Wirkung. Sie stoppt die häufigste Fehlerkategorie eines Agent: auf Pfade zu wirken, die er nie hätte berühren dürfen.
Breite Agent-Abdeckung
Das Tool kommt mit dokumentierter Einrichtung für Claude Code, Codex, Cursor, Antigravity CLI, Hermes, Kiro und OpenClaw. Jede Integration listet Versionsbasislinien, Setup-Befehle und Hinweise zur Abdeckung. So wissen Sie, was geschützt ist. Und was nicht. Die Abdeckung unterscheidet sich je nach Agent, und die Doku tut nicht so, als wäre es anders.
Lokaler Entscheidungsverlauf
Jede Entscheidung wird auf Ihrer Maschine statt auf einem entfernten Server aufgezeichnet. Sie öffnen den lokalen Betrachter, um die aufgezeichneten Befehle und die Begründung hinter jedem Erlauben, Blockieren oder Bereinigen zu lesen. Er dient zugleich als Audit-Trail und als Weg, Regeln zu justieren, die zu oft auslösen.
Vor- und Nachteile
Vorteile
- Fängt gefährliche Agent-Aktionen ab, bevor sie laufen, nicht erst in der Nachbetrachtung.
- Kostenlose Open-Source-CLI, sodass Sie sie auf einer echten Maschine ohne Verkaufsgespräch testen können.
- Ordentliche Abdeckung unter den beliebten Coding-Agents, mit Versionshinweisen je Agent.
- Der Weg der menschlichen Prüfung bewahrt Sie davor, legitime Arbeit sofort zu blockieren.
Nachteile
- Das Justieren der Regeln kostet Zeit, und eine strenge Einrichtung kann Routineaufgaben des Agent bremsen.
- Nur macOS und Linux werden unterstützt, Windows-Nutzer schauen also in die Röhre.
- Flotten-Dashboards und Compliance-Berichte stecken hinter Enterprise-Preisen, die Sie anfragen müssen.
- Die Abdeckung hängt davon ab, welchen Agent Sie nutzen, und manche Integrationen schützen weniger als andere.
Häufige Fragen
Die AIF von Harden ist eine lokale Sicherheitsschicht, die prüft, was ein Coding-Agent tun will, bevor er es ausführt. Sie erlaubt, blockiert, pausiert, bereinigt oder protokolliert jede abgedeckte Aktion und zeichnet die Entscheidung lokal auf.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Harden.
Alternativen zu Harden
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.