
Antideploy
Antideploy · Coding · Produktivität
Antideploy ist eine Deployment-Plattform für Apps, die Coding-Agenten bauen: Satz einfügen, einmal bestätigen, und das Projekt steht unter einer HTTPS-Adresse mit Postgres, Speicher, E-Mail und Logs.
Über Antideploy
About
Was ist Antideploy
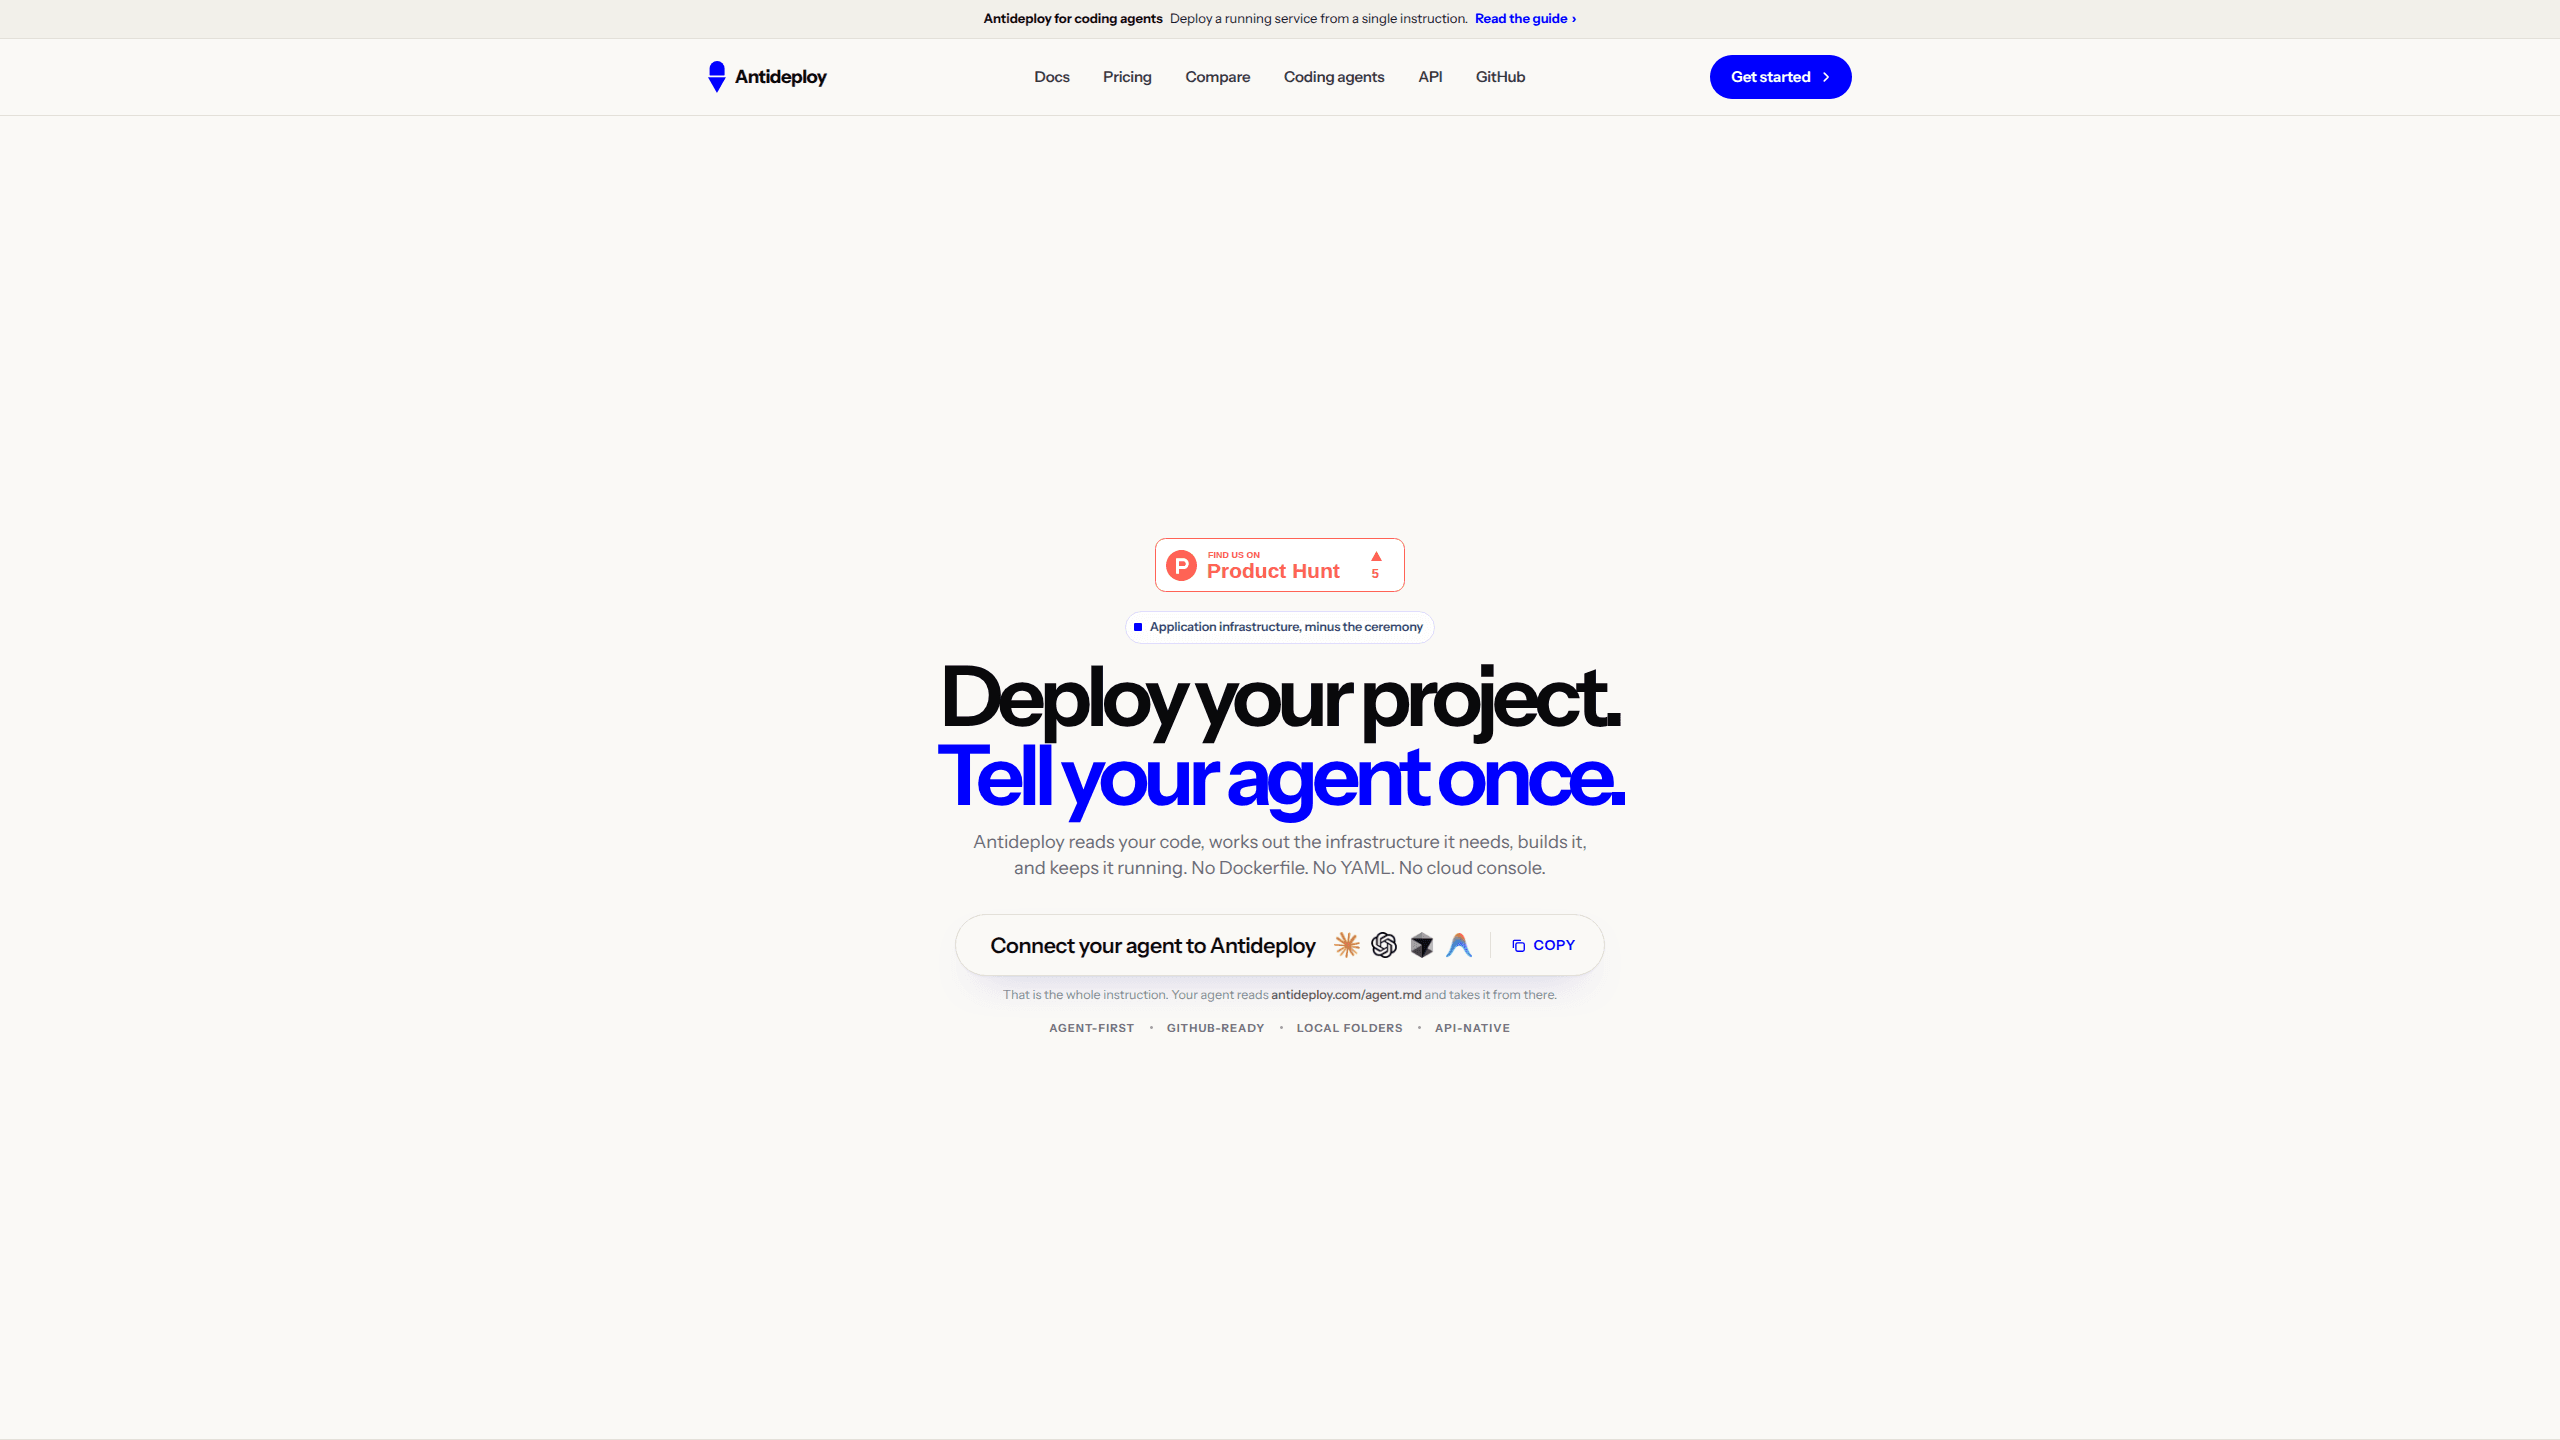
Antideploy geht von einer Annahme aus, die fast kein Cloud-Anbieter teilt: Wer die App veröffentlicht, will vielleicht nie eine Cloud-Konsole öffnen. Sie kopieren einen Satz von antideploy.com, fügen ihn in Claude Code, Codex, Cursor, Antigravity, Windsurf oder einen beliebigen Agenten ein, der eine Webseite lesen kann, und der Agent folgt Anweisungen, die für Maschinen geschrieben sind. Nachdem Sie einen Link im Browser bestätigt haben, läuft das Projekt unter einer HTTPS-Adresse.
Die Plattform übernimmt alles, was nicht Ihre Anwendung ist. Eine Postgres-17-Datenbank entsteht, sobald Ihr Code eine importiert. Ein S3-kompatibler Bucket nimmt Uploads auf, die beim nächsten Deployment sonst verschwunden wären. Anmeldung, ausgehende E-Mail, Cron-Jobs und Logs werden im selben Konto aktiviert. Vor dem Build liest die Plattform das Repository und ermittelt Sprache, Framework, Build- und Startbefehl, Port und benötigte Datenbank. Jede Schlussfolgerung nennt die Datei, aus der sie stammt, und die Analyse ist deterministisch: Derselbe Code führt immer zum selben Ergebnis.
Was sie nicht kann, zählt genauso. Jede App läuft als einzelne Instanz auf einer geteilten vCPU mit 1 GB Arbeitsspeicher, ohne Load Balancer davor. MySQL, MongoDB und Redis gibt es nicht. Die lokale Festplatte wird bei jedem Deployment geleert, Apps schlafen, wenn niemand sie nutzt, und Vorschauumgebungen pro Branch fehlen. Wer horizontale Skalierung oder eine Staging-Umgebung braucht, sollte woanders suchen.
Erste Schritte
- Öffnen Sie antideploy.com und kopieren Sie den Satz aus der Schaltfläche. Ein Konto brauchen Sie zu diesem Zeitpunkt nicht.
- Fügen Sie den Satz in Ihren Coding-Agenten ein. Er lädt antideploy.com/agent.md herunter und liest die Anweisungen, die für ihn geschrieben wurden.
- Folgen Sie dem Aktivierungslink, den der Agent ausgibt. Prüfen Sie, ob der Code mit dem in Ihrem Terminal übereinstimmt, melden Sie sich mit GitHub oder einem E-Mail-Link an und klicken Sie einmal auf Bestätigen.
- Lassen Sie den Agenten deployen. Er liest Ihre Dateien, baut das Projekt, legt eine Datenbank an, wenn Ihr Code sie braucht, und gibt die öffentliche URL zurück.
- Nach dem ersten Deployment fordern Sie Änderungen im selben Gespräch an. Jedes weitere Deployment ist eine Nachricht, und der Agent liest das Build-Ergebnis und repariert, was kaputtgegangen ist.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Antideploy.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Einzelentwickler mit einem Nebenprojekt
- Entwickler, die ohnehin in einem Coding-Agenten arbeiten
- Kleine Teams in Indien und Südostasien
Aufgaben
- Einen vom Agenten gebauten Prototyp in eine teilbare Demo verwandeln
- Täglich kleine Änderungen veröffentlichen
- Portfolios, Landingpages und Dokumentation veröffentlichen
Szenarien
- Ein Wochenendprojekt braucht bis Montag eine URL
- Eine vom Agenten geschriebene App braucht Uploads und Anmeldung
- Ein Gründer will eine Idee mit echten Nutzern testen, bevor er Infrastruktur bezahlt
Wichtigste Funktionen
Deployment in einem Satz aus Ihrem Agenten
Der Einstieg ist ein Satz, den Sie in den Chat einfügen. Er schickt den Agenten auf eine Seite, die für Maschinen geschrieben ist, also müssen Sie weder Stack noch Build-Befehl noch Hosting-Vorlieben erklären. Der Agent liest die Seite, verbindet sich mit Ihrem Konto und deployt. Ein Repository muss vorher nicht verbunden werden, und den Projektdateien wird nichts hinzugefügt.
Deterministische Projektanalyse
Vor dem Build liest Antideploy den Code und benennt Laufzeit, Framework, Build-Befehl, Startbefehl, Port und Datenbank anhand konkreter Dateien. Das Ergebnis ist keine Vermutung eines Modells: Zwei Durchläufe über dasselbe Repository liefern dieselbe Spezifikation, und Sie können jede Zeile in der genannten Datei prüfen. Die Plattform markiert außerdem Risiken, die erst im Produktivbetrieb auftreten, etwa Uploads auf die lokale Festplatte, bevor überhaupt gebaut wird.
Verwaltetes Postgres und S3-Speicher
Importieren Sie einen Postgres-Client, und die Datenbank wird für Sie angelegt, mit bereits gesetzter DATABASE_URL beim Start der App. Uploads landen in einem privaten, S3-kompatiblen Bucket, dessen Schlüssel als Umgebungsvariablen injiziert werden, und der Bucket übersteht jedes Deployment. Die Datenbank wird zwischen Versionen wiederverwendet statt neu erstellt, sodass Ihre Daten beim nächsten Push an Ort und Stelle bleiben.
Fünfzehn Dienste in einem Konto
Neben dem Hosting enthält das Konto die Authentifizierung für die Nutzer Ihrer App, Transaktions-E-Mail über das Resend-Paket, Cron-Jobs, eigene Domains mit automatischem Zertifikat, verschlüsselte Umgebungsvariablen, Zugang zu KI-Modellen über einen Schlüssel, Logs und den Deployment-Verlauf. Jeder Dienst hat ein tarifabhängiges Limit, und der kostenlose Tarif enthält die Prüfungen vor dem Deployment sowie jede Art zu veröffentlichen.
Agent-API mit begrenzten Rechten und MCP-Server
Ein Agent darf deployen, Umgebungsvariablen setzen und Status sowie Logs lesen. Er darf keine App löschen, keine Datenbank entfernen, kein Geheimnis zurücklesen und kein Geld einzahlen. Diese Aktionen bleiben bewusst im Browser. Für MCP-Clients läuft der Server über npx, sodass dieselben Rechte gelten, egal ob der Agent über eine Webseite oder über das Protokoll kommt.
Sicherheitsprüfungen und Überwachung
Jedes Deployment wird direkt nach dem Livegang auf geleakte Schlüssel, offene Dateien und offenes CORS geprüft, ohne Aufpreis. Die Gesundheitsprüfungen laufen alle paar Minuten, mit einer E-Mail, wenn eine App ausfällt, und einer weiteren, wenn sie zurückkommt. Die Logs zeigen, was die App ausgegeben hat, alle bisherigen Deployments und einen klaren Satz dazu, warum das letzte fehlgeschlagen ist.
Vor- und Nachteile
Vorteile
- Der Deployment-Weg beseitigt die Arbeit in der Cloud-Konsole vollständig, was zählt, wenn die veröffentlichende Person keine Infrastrukturfachkraft ist.
- Die Projektanalyse ist deterministisch und nennt ihre Quellen, sodass Sie die Spezifikation prüfen können, statt der Zusammenfassung eines Modells zu vertrauen.
- Produktionsrisiken werden vor dem Build gemeldet, was Probleme wie Uploads auf die Festplatte abfängt, bevor Nutzer sie zu spüren bekommen.
- Der kostenlose Tarif enthält eine laufende App, dreißig Deployments pro Monat, eine Datenbank und unbegrenzt statische Websites, ohne Karte.
- Die Rechte des Agenten sind bewusst begrenzt, sodass ein kompromittierter oder verwirrter Agent weder eine App löscht noch Geheimnisse zurückliest.
Nachteile
- Eine Instanz pro App und kein Load Balancer bedeuten fehlende horizontale Skalierung, ein Traffic-Spitze hat also keinen Ausweichweg.
- Apps schlafen in jedem Tarif, und die erste Anfrage nach der Ruhephase dauerte in den Messungen des Anbieters 2,9 bis 13,9 Sekunden.
- Postgres ist die einzige Datenbank, und die lokale Festplatte wird bei jedem Deployment geleert, sodass Apps mit MongoDB, Redis oder dauerhaften lokalen Dateien Anpassungen brauchen.
- Es gibt weder Staging noch Vorschauen pro Branch, und das Hosting beschränkt sich auf eine einzige Region in Singapur.
Häufige Fragen
Antideploy ist eine Deployment-Plattform für Apps und statische Websites. Sie übergeben ein Projekt über einen Coding-Agenten, und die Plattform baut die App, legt begleitende Dienste wie eine Postgres-Datenbank an und gibt eine laufende HTTPS-Adresse zurück. Daneben gibt es eine REST-API und einen MCP-Server für Agenten, die sich direkt verbinden.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Antideploy.
Alternativen zu Antideploy

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.