
CodeCrab
CodeCrab · Coding · Produktivität
CodeCrab ist ein KI-Code-Reviewer, der auf Ihrem Rechner läuft und die Claude Code-, Codex-, Cursor- oder Copilot-CLI antreibt, die Sie bereits bezahlen. Er prüft Pull Requests und lokale Änderungen vor dem Push.
Über CodeCrab
About
Was ist CodeCrab
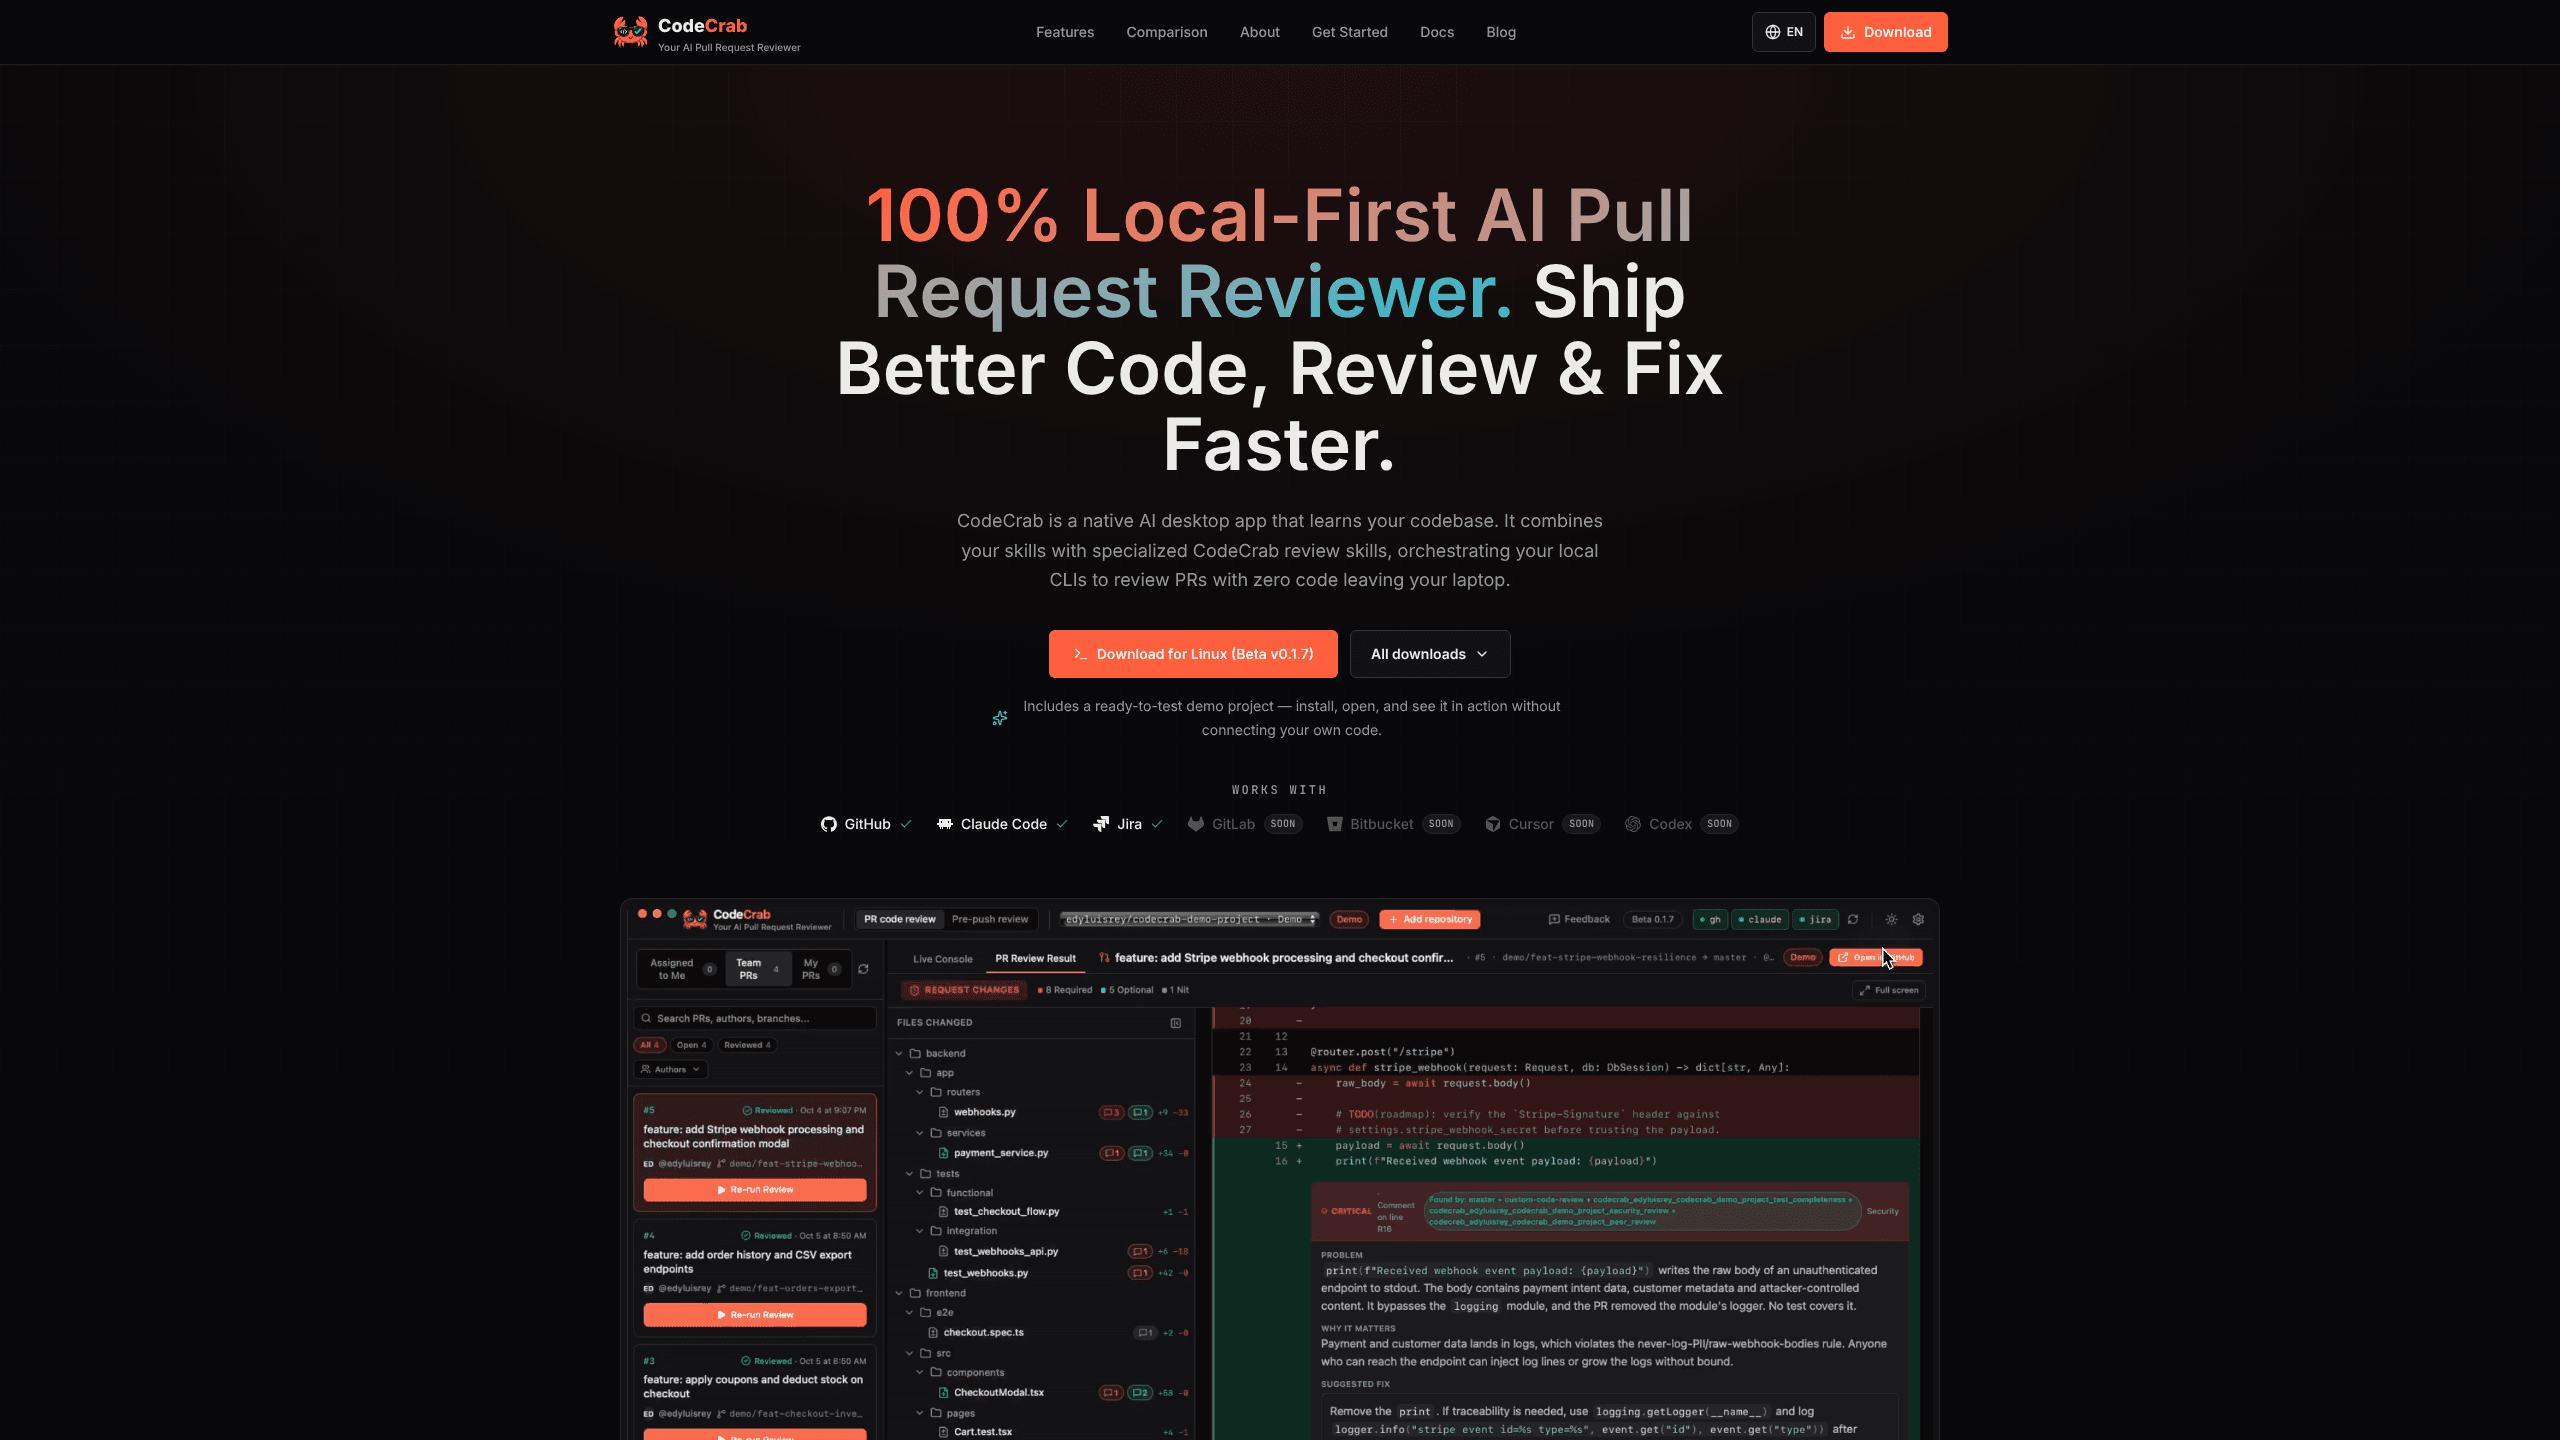
CodeCrab ist eine native Desktop-App für Codereviews mit KI. Sie hostet kein Modell und verkauft keinen Review-Dienst. Stattdessen startet sie die KI-CLI, die auf Ihrem Rechner installiert ist, richtet sie auf Ihren lokalen Klon und verwandelt die Antworten in Anmerkungen Zeile für Zeile im Diff.
Damit beantwortet das Tool den Einwand, den viele Teams gegen Cloud-Review-Bots vorbringen. Diff, umliegende Dateien und Ihre Schlüssel bleiben auf dem Laptop. Beim Modell gilt BYOK: Sie verbinden das Abo oder die Schlüssel, die Sie schon haben. Sie können eine Prüfung mit Claude Code, eine Prüfung mit Cursor CLI oder eine Prüfung mit Codex CLI starten, und CodeCrab sammelt alle Anmerkungen in einem Fenster. Mit einem lokalen Modell verlässt nichts den Rechner. Das ist das Versprechen: eine private Codeprüfung, die Ihr Repository nie hochlädt. CodeCrab arbeitet zuerst als KI-Pull-Request-Reviewer und danach als Kontrolle vor dem Push.
Die Grenzen verdienen denselben Platz. Sie brauchen ein GitHub- oder GitLab-Konto und eine angemeldete KI-CLI, und Sie zahlen diesen Anbieter direkt. Die Prüfung läuft im Tempo Ihres Terminal-Agenten, ein großer Diff dauert also länger als bei einem Bot in der Warteschlange. Ein Web-Dashboard gibt es nicht, die App ist das Produkt. Sie ist in der öffentlichen Beta, aktuell Version 0.1.14, und der Windows-Build ist noch nicht signiert, deshalb warnt SmartScreen bei der Installation.
Erste Schritte
- Laden Sie den Build für macOS, Windows oder Linux von der CodeCrab-Website und installieren Sie ihn. Die macOS-Builds sind signiert und notarisiert.
- Melden Sie sich in der GitHub-CLI mit gh auth login an, bei GitLab mit glab auth login.
- Installieren und authentifizieren Sie einen Agenten: Claude Code, Cursor CLI, Codex CLI oder Copilot CLI. Das Abzeichen wird grün, sobald CodeCrab ihn erkennt.
- Fügen Sie ein Repository hinzu und zeigen Sie in Einstellungen, Repositories auf Ihren lokalen Klon. Warten Sie, bis das Review-Profil fertig ist.
- Öffnen Sie Mir zugewiesen oder Pre-push, wählen Sie einen Pull Request oder Ihren Arbeitsbaum und starten Sie die Prüfung. Das mitgelieferte Demoprojekt läuft auch ohne Verbindung.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von CodeCrab.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die Pull Requests von Kollegen prüfen und vor der Freigabe eine zweite Runde wollen
- Teams, die keinen Quellcode an einen Anbieter schicken dürfen
- Einzelentwickler und kleine Teams mit knappem Budget
Aufgaben
- Den Pull Request eines Kollegen prüfen
- Rückmeldungen zur eigenen PR verstehen
- Fehler finden, bevor die PR existiert
- Eine Korrektur mit Beleg anwenden
Szenarien
- Eine regulierte Codebasis, in der Uploads verboten sind
- Ein großes Monorepo mit eigenen Konventionen
- Die Review-Schlange am Morgen
Wichtigste Funktionen
Pull-Request-Prüfung mit dem ganzen Repository
Öffnen Sie die PR eines Kollegen, und CodeCrab zeigt Dateibaum, Diff und Anmerkungen nebeneinander. Der Agent liest Ihren lokalen Klon und nicht nur den Patch, deshalb sieht er einen gebrochenen Aufruf oder eine Typänderung drei Dateien weiter. Jede Anmerkung sitzt in der Zeile, die sie ausgelöst hat, und Sie entscheiden über das Posten auf GitHub.
Prüfung lokaler Änderungen vor dem Push
Fast jeder Fehler ist billiger zu beheben, bevor die PR entsteht. CodeCrab prüft nicht committete und nicht gepushte Arbeit im Lesemodus, danach untersuchen Sie einen Fund, solange der Kontext frisch ist. Ohne Ihren Klick wird nichts committet oder gepusht.
Rückmeldungen in eigenen PRs untersuchen
Unter Meine PRs liest CodeCrab jeden Reviewer-Kommentar auf Ihrem Branch, verfolgt den gemeinten Code und erklärt, was der Reviewer will. Es trennt einen echten Defekt von einer Stilvorliebe, und genau daran hängt sonst ein langer Chat-Thread. Der Fix wird auf Ihrem lokalen Branch vorgeschlagen, nie blind angewendet.
Ein Review-Profil pro Repository
Verbinden Sie ein Repository, und CodeCrab baut ein Profil seiner Muster: Benennung, Schichten, Testaufbau und die Regeln, die Ihr Team in Reviews durchsetzt. Dieses Profil steuert die Agenten, zwei Repositories mit unterschiedlichen Konventionen bekommen also unterschiedliche Prüfungen. Die Profile liegen mit den Repository-Einstellungen auf der Festplatte.
Ihre Skills, Ihre Agenten, Ihre Modelle
CodeCrab liest die Skills, die Sie für Claude Code schon pflegen, und kombiniert sie mit den eigenen. Agent und Modell wählen Sie pro Repository, und die App zeigt eine Live-Konsole mit Standardausgabe und Fehlern des Agenten. Wirkt eine Prüfung seltsam, sehen Sie den Befehl, der sie erzeugt hat.
Standardmäßig nur lesend, geprüft mit Ihren Tests
Prüfungen ändern keine Dateien, wechseln keinen Branch, genehmigen keinen Merge und pushen nichts. Optional ist allein das Posten eines Kommentars, und das lösen Sie pro Fund aus. Wenn Sie einen Fix anfordern, wendet CodeCrab ihn auf einem lokalen Branch an und führt Ihre eigene Suite aus, etwa pytest, npm test oder cargo test, bevor der Auftrag als erledigt gilt.
Vor- und Nachteile
Vorteile
- Der Code bleibt auf dem Rechner: kein Upload, kein Proxy, keine Kopie des Repositorys beim Anbieter, was den Einsatz in strengen Umgebungen erlaubt.
- Nutzt Abo und Schlüssel, die Sie bereits haben, also keine zweite Rechnung für das Modell und kein Preis pro Sitz während der Beta.
- Liest den vollständigen Klon statt nur den Diff und findet Regressionen, die Zeilen-Bots übersehen.
- Skills und Profile sind bearbeitbare Dateien, Hausregeln lassen sich also neben dem Code versionieren.
- Die Ausführungskonsole zeigt den zugrunde liegenden Befehl, ein merkwürdiger Fund ist damit in Sekunden geprüft.
Nachteile
- Vor der ersten Prüfung brauchen Sie eine gültige Anmeldung in der GitHub- oder GitLab-CLI und eine authentifizierte KI-CLI, die Einrichtung dauert rund 15 Minuten.
- Das Tempo hängt am Terminal-Agenten. Ein großer Diff braucht Minuten, eine Cloud-Warteschlange als Ausweichweg gibt es nicht.
- Der Windows-Build ist unsigniert, SmartScreen warnt daher und manche Firmen-Laptops blockieren den Installer.
- Bitbucket ist als bald verfügbar angekündigt, Teams dort können CodeCrab noch nicht nutzen.
Häufige Fragen
Nein. CodeCrab liest den lokalen Klon und schickt keinen Code an eigene Server. Die gewählte KI-CLI überträgt die relevanten Dateien unter Ihrem Konto und zu ihren Bedingungen an ihren Anbieter, ein lokales Modell lässt alles auf dem Rechner.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu CodeCrab.
Alternativen zu CodeCrab

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.