
FetchSandbox
FetchSandbox · Coding
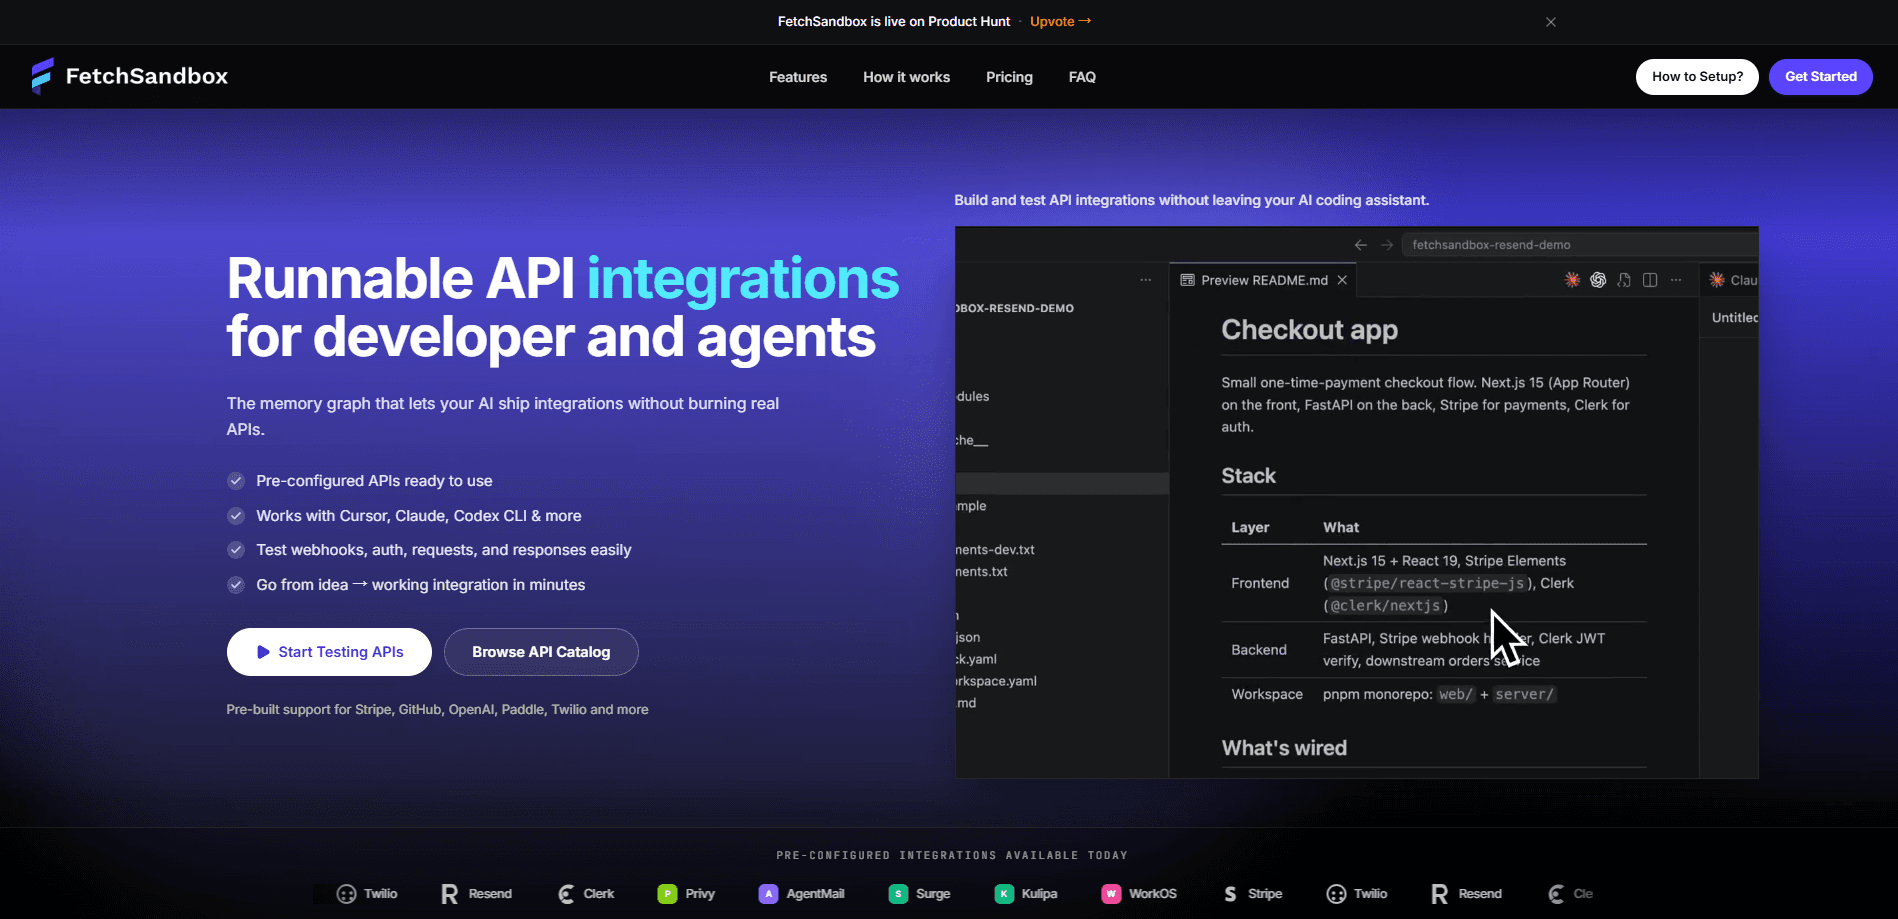
FetchSandbox ist eine API-Sandbox und ein Webhook-Simulator, mit dem Entwickler Integrationen mit echten Diensten wie Stripe, GitHub, Twilio und Resend testen können, ohne Produktionsschlüssel anzufassen oder echtes API-Kontingent zu verbrauchen. Er dockt über einen MCP-Server an KI-Coding-Assistenten an, macht aus einem OpenAPI-Mock-Server einen zustandsbehafteten Ablauf und gibt eine Beleg-URL zurück, die beweist, dass ein Szenario wirklich gelaufen ist. Sieh ihn als Alternative zu Mock-Servern, die den ganzen Ablauf prüft und nicht nur eine einzelne Anfrage. Das Angebot richtet sich an Teams, die Zahlungs-, E-Mail- und Auth-Integrationen ausliefern und immer wieder Fehler finden, die erst auftauchen, wenn ein zweites System reagiert.
Über FetchSandbox
Was ist FetchSandbox
FetchSandbox ist eine gehostete Test-Engine für API-Integrationen. Man wählt eine API aus einem Katalog, und sie startet eine zustandsbehaftete Sandbox, die sich wie der echte Dienst verhält: Sie behält den Zustand zwischen Aufrufen und feuert die Webhooks, die der echte Dienst senden würde. Keine API-Schlüssel, kein OAuth-Setup, keine echten Abbuchungen und keine Produktionsdaten berührt.
Das Produkt lebt in deinem Coding-Workflow. Ein MCP-Server und eine CLI lassen Tools wie Cursor, Claude Code, Codex CLI, VS Code und Windsurf die Sandbox direkt aufrufen, sodass ein KI-Agent ein Szenario ausführen, am alten Code scheitern sehen und am neuen bestätigen kann. Die eigene Beschreibung nennt ihn eine deterministische Verifikations-Engine: Eine Korrektur zählt nur, wenn das Szenario vorher scheitert und danach besteht, und das Urteil ist ein Exit-Code statt einer Meinung. Kurz gesagt, er macht den MCP-Server für Coding-Agenten zur Eingangstür.
Die Grenze, die man vorab kennen sollte, ist die Abdeckung. Der Katalog stützt sich auf eine Reihe vorkonfigurierter Anbieter, und wenn ein benötigtes Szenario im kuratierten Ablauf nicht existiert, sagt das Tool das, statt ein Bestehen vorzutäuschen. Das kommt selten vor. Bei einer API, die nicht im Katalog steht, ist man weitgehend auf sich gestellt, bis man eine eigene Spezifikation mitbringt, und dort kommen die bezahlten Tarife ins Spiel.
Erste Schritte
- Füge den FetchSandbox-MCP-Server zu deiner IDE oder CLI hinzu (Claude Code, Cursor, VS Code, Windsurf und andere werden unterstützt) und melde dich an.
- Wähle eine API aus dem Katalog, etwa Stripe, GitHub Webhooks, OpenAI, Twilio oder Resend.
- Tippe in deinem Agenten eine Aufgabe mit dem Präfix
./fetchsandbox, zum Beispiel./fetchsandbox help me add stripe to my app. - Lass ihn dein Repository prüfen und einen Ablauf gegen die Sandbox ausführen. Der Agent zeigt eine Beweistabelle mit jedem Schritt, dem Antwortcode und dem Webhook-Ergebnis.
- Prüfe den vorgeschlagenen Diff und kopiere dann die Beleg-URL und die Auslieferungsübersicht in deinen Pull Request.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von FetchSandbox.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Solo-Entwickler und Indie-Builder
- Backend- und Integrationsentwickler
- Teams, die auf KI-Coding-Assistenten setzen
Aufgaben
- Einen Stripe-Checkout-Ablauf testen
- Webhook-Handler debuggen
- Eine Korrektur verifizieren
Szenarien
- Eine zweite Integration zu einem Repository hinzufügen, das schon eine hat, wobei das Tool beide liest und sie verbindet.
- Einen Rechnungs- oder Zahlungshandler durchgehen, der sauber aussieht, aber bei einem doppelten Webhook zweimal abbucht.
- Einen Auth-Ablauf prüfen, wenn man lieber keine echten Zugangsdaten anlegt oder einen Live-Anbieter anspricht.
Wichtigste Funktionen
Zustandsbehaftete API-Sandbox
Die Sandbox behält den Zustand zwischen Aufrufen, also ist ein Kunde, den du anlegst, noch da, wenn du ihn belastest, und die Webhooks feuern so, wie es ein echter Dienst täte. Das ist wichtig. Die meisten Integrationsfehler stecken in der Reihenfolge, nicht in einer einzelnen Anfrage. Sie verhält sich wie die Live-API und lässt die Produktion unberührt. Keine echten Schlüssel, keine echten Abbuchungen während der Entwicklung.
Deterministische Verifikation
FetchSandbox beschreibt sich als Verifikations-Engine, nicht als bloßes API-Testtool. Wenn dein Agent behauptet, etwas behoben zu haben, führt das Tool dasselbe Szenario gegen den alten und den neuen Code aus. Die Korrektur zählt nur, wenn der Lauf vorher scheitert und danach besteht, was ein vages "sieht gut aus" in einen Exit-Code verwandelt. Das erklärte Ziel des Unternehmens ist ein Urteil, das man automatisieren kann, nicht die Meinung eines Kollegen.
MCP-Server und CLI
Der MCP-Server verbindet die Sandbox mit gängigen KI-Coding-Assistenten, und die CLI deckt terminalgesteuerte Workflows ab. Beide sind Open Source unter der MIT-Lizenz. Die gehostete Engine, die Sandboxes und die Webhook-Simulation sind das, wofür du zahlst. Diese Trennung ist nützlich, wenn du den Integrationscode lesen willst, bevor du ihm dein Repository anvertraust.
Webhook-Simulation und Sonderfälle
Webhooks sind der Teil, den die meisten Test-Setups überspringen, und genau hier investiert FetchSandbox seine Arbeit. Du kannst einen Webhook duplizieren, Ereignisse in falscher Reihenfolge zustellen oder ein veraltetes Ereignis feuern, um zu sehen, wie dein Handler reagiert. Jeder Ablauf listet die erforderlichen Webhook-Ereignisse und Invarianten als Teil der Spezifikation. "Hat es wirklich funktioniert" hat endlich eine Antwort.
Beleg-URLs
Jeder Lauf erzeugt eine Beleg-URL, die jeder öffnen und nachspielen kann. Das ist das Vertrauensstück: Du klebst sie in einen Pull Request oder einen Slack-Thread, und ein Reviewer kann nachvollziehen, was passiert ist, ohne einem Screenshot blind zu glauben. Jeder Schritt trägt Methode, Pfad, Antwortcode und Dauer, und jeder Webhook trägt ein Signaturprüf-Ergebnis. Schluss mit Rätselraten.
Vorkonfigurierter API-Katalog
Der Katalog bringt fertige Unterstützung für Anbieter wie Stripe, Twilio, Resend, Clerk, Privy, AgentMail, Surge, Kulipa und WorkOS mit. Wählt man einen davon, hat man in Minuten eine laufende Sandbox statt eines leeren Mock-Servers. Höhere Tarife lassen bis zu fünf eigene APIs aus einer Spezifikation hinzufügen, und dort landen Teams mit internen Diensten.
Zusammenspiel über bestehende Repositories
Wenn du eine zweite Integration zu einem Repository mit schon einer hinzufügst, liest das Tool beide und verbindet sie, und eine dritte liest alle drei. In einem dokumentierten Beispiel fließt eine von Clerk gesetzte Nutzer-ID in die Zahlungsmetadaten von Stripe und dann in eine Abfrage bei Resend. Isolierte Mock-Server können das nicht. Näher kommt das Produkt der echten Verdrahtung realer Codebasen nicht.
Ehrliche Fehlerberichte
Wenn ein angefragtes Szenario nicht zustande kommt, sagt das Tool das und erklärt, warum, statt ein falsches Bestehen zu melden. In einer veröffentlichten Stripe-Sitzung vermerkte es, dass ein Szenario mit abgelehnter Zahlung nicht lief, weil die Testkarte des Happy Path im kuratierten Ablauf es übersteuerte, und listete dann die genauen Befehle, um diesen Zweig zu prüfen. Die Grenzen des Tools zu kennen ist nützlicher als ein grüner Haken, dem man nicht trauen kann.
Vor- und Nachteile
Vorteile
- Führt realistische, zustandsbehaftete API-Abläufe ohne echte Schlüssel, echte Abbuchungen oder Produktionsdaten aus.
- Verifiziert Korrekturen deterministisch, also muss eine Änderung vorher scheitern und danach bestehen, um zu zählen.
- MCP-Server und CLI bringen die Sandbox in Cursor, Claude Code und andere KI-Coding-Assistenten.
- Öffentliche Beleg-URLs machen jeden Lauf in einem Pull Request oder Chat prüfbar.
- Der kostenlose Tarif bietet 500 Läufe im Monat ohne Karte.
Nachteile
- Die Abdeckung hängt vom Katalog ab, also braucht eine nicht vorkonfigurierte API einen bezahlten Tarif und eine eigene Spezifikation.
- Nicht jedes Szenario eines kuratierten Ablaufs ist erreichbar, was das Tool einräumt, statt es zu umgehen.
- Der Preis springt von kostenlos auf 200 $ im Monat pro Workspace, ein steiler Schritt für Einzelpersonen.
- Es ist ein junges Produkt, und der Wert liegt in der gehosteten Engine, nicht in den Open-Source-Teilen.
Häufige Fragen
Es ist eine API-Sandbox und ein Webhook-Simulator zum Testen von Integrationen, bevor sie die Produktion erreichen. Du führst ein Szenario gegen eine zustandsbehaftete Sandbox aus, die sich wie die echte API verhält, inklusive Webhooks und Zustandsänderungen, und bekommst eine Beweistabelle plus eine Beleg-URL zurück. Es arbeitet über einen MCP-Server in KI-Coding-Assistenten. Und was bringt das? Weniger Fehler, die nur in der Produktion auftauchen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu FetchSandbox.
Alternativen zu FetchSandbox
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.