
Gecko Security
Gecko Security · Coding
Gecko Security ist ein KI-Sicherheitsingenieur, der Ihre Codebasis scannt, um ausnutzbare Schwachstellen zu finden, und den Entwicklern die Korrekturen liefert.
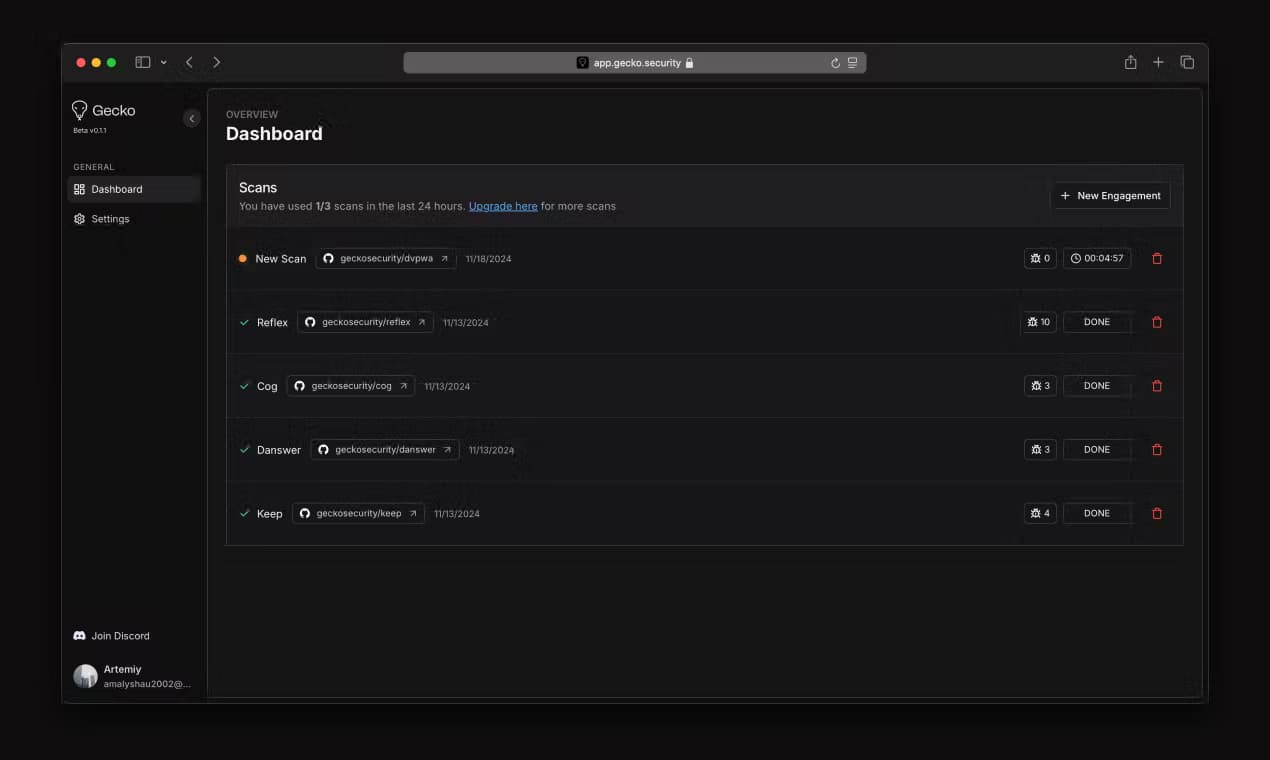
Über Gecko Security
Was ist Gecko Security
Gecko Security ist eine KI-gestützte Plattform für Anwendungssicherheit. Statt bekannte Muster in Ihrem Code abzugleichen, baut sie ein semantisches Modell Ihrer gesamten Anwendung: Quellcode, Infrastruktur und Dokumentation zusammen. Dann verfolgt sie, wie Daten zwischen Diensten fließen und wo Vertrauensgrenzen brechen. Das Ergebnis ist die Erkennung komplexer Fehler, die ältere Scanner übersehen, etwa Fehler in der Geschäftslogik und mehrstufige Angriffsketten.
Der Zielnutzer ist ein Entwicklungs- oder Sicherheitsteam, das schnell Code ausliefert und sich keinen separaten AppSec-Engpass leisten kann. Gecko hängt sich also in Ihre Pipeline, prüft jeden Pull Request und schlägt Ein-Klick-Korrekturen vor. Ein PR/MR-Bot kommentiert Fundstellen, sodass Entwickler Probleme lösen, ohne GitLab oder GitHub zu verlassen. Der Head of Engineering von Cal.com sagte es in einer Fallstudie deutlich: Bei jedem Pull Request, der reinkommt, wissen sie, dass er geschützt ist.
Es ist kein kostenloses Rundum-Tool, und für Solo-Hobbyprojekte ist es nicht gebaut. Der kostenlose Tarif begrenzt Sie auf 10 Scans. Echte Abdeckung beginnt bei Pro für 100 Dollar pro Monat, und Enterprise-Funktionen wie On-Premise-Bereitstellung und SSO stecken hinter einem individuellen Jahrespreis. Wenn Sie nur einen schnellen Lint für ein Nebenprojekt brauchen, ist das viel Ballast. Wenn Sie eine Produktions-Codebasis in einer Microservice-Architektur schützen, sieht die Sache anders aus.
Erste Schritte
- Erstellen Sie ein Konto unter app.gecko.security und verbinden Sie Ihr Repository von GitHub, GitLab oder Bitbucket.
- Lassen Sie Gecko die Codebasis indexieren, damit es seinen semantischen Graphen Ihrer Dienste und Abhängigkeiten aufbauen kann.
- Verbinden Sie unterstützenden Kontext wie Infrastrukturkonfiguration und Dokumentation, damit Scans Daten über Vertrauensgrenzen hinweg verfolgen können.
- Starten Sie Ihren ersten Scan oder öffnen Sie einen Pull Request und lassen Sie den PR/MR-Bot Fundstellen mit vorgeschlagenen Korrekturen markieren.
- Sehen Sie die priorisierten Probleme durch, wenden Sie die automatische Korrektur an und machen Sie weiter.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Gecko Security.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwicklungsteams, die wöchentlich Code ausliefern
- Sicherheitsingenieure in mittleren und großen Unternehmen
- Startup-Gründer ohne dedizierte Sicherheitskraft
Aufgaben
- Pull Requests auf ausnutzbare Fehler prüfen
- Bedrohungen über Dienste und Release-Zyklen modellieren
- Sicherheitsrichtlinien in klarer Sprache schreiben
Szenarien
- Eine Microservice-App, bei der ein Fehler nur zwischen zwei Diensten auftritt
- Ein Team, das sich auf eine Compliance-Prüfung vorbereitet
- Sprint-Arbeit, bei der Sicherheit immer wieder liegen bleibt
Wichtigste Funktionen
Semantische Codeanalyse
Gecko baut einen compiler-genauen Graphen Ihrer Codebasis, statt sich auf brüchiges AST-Parsing oder Call-Graphen zu verlassen. So versteht es, was Ihr Code bedeutet, parst dynamisch typisierte Sprachen und folgt mehrstufigen Schwachstellen durch Ihre Anwendung. Es ist die Engine hinter dem KI-SAST der Plattform.
Erkennung von Angriffspfaden und Logikfehlern
Die meisten Scanner suchen nach Mustern, die sie schon kennen. Gecko wirkt als Schwachstellen-Scanner für Code, der vollständige Angriffspfade, Logikfehler und dienstübergreifende Risiken in Ihrer Umgebung abbildet. Fehler in der Geschäftslogik sind genau dort, wo Sicherheitsverletzungen passieren, und sie sind die Art von Schwachstelle, die Musterabgleich-Tools einfach nicht sehen, egal wie viele Regeln Sie schreiben.
Regeln in natürlicher Sprache
Sie schreiben Sicherheitsrichtlinien so, wie Sie sie einem Kollegen erklären würden, etwa "dieser Dienst sollte keine Daten an eine Drittanbieter-API schreiben". Gecko wendet diese Regel auf Ihren Code, Ihre Abhängigkeiten und die verbundene Umgebung an. Keine DSL zu lernen, kein Regex zu pflegen.
CI/CD- und Pull-Request-Scans
Die Plattform fügt sich in Ihre Pipeline ein, sodass Entwickler Probleme lösen, ohne ihren Workflow zu verlassen. Sie prüft Pull Requests, markiert Probleme und kann eine Fundstelle als behoben kennzeichnen, sobald jemand eine Änderung pusht. So ist Sicherheit keine Mautstation am Ende des Sprints mehr.
Kontextbezogene Scans über Dienste hinweg
Gecko scannt mehrere Repos und Microservices, um Probleme zu finden, die nur zwischen Vertrauensgrenzen auftauchen, und zieht Integrationen wie Jira, Terraform und Cloud-Konfiguration hinzu, um die ganze Umgebung um Ihren Code zu verstehen. Genaue Ergebnisse beginnen mit diesem integrierten Kontext.
Kontinuierliches Lernen und Priorisierung
Gecko lernt aus Ihrem Feedback, um die Genauigkeit mit der Zeit zu verbessern, sodass Fundstellen schärfer werden. Die Marketingzahlen sind 8-mal mehr echte Treffer und 90 % weniger Fehlalarme, und das Unternehmen nennt zudem eine durchschnittliche Behebungszeit von etwa einer Stunde über Kundendeployments hinweg. Nehmen Sie diese Zahlen als Anbieterangaben, nicht als unabhängige Ergebnisse.
Intelligente Priorisierung
Nicht jede Fundstelle verdient Ihren Morgen. Gecko sortiert Probleme danach, wie remote ausnutzbar sie sind, sodass die beängstigendsten zuerst auftauchen. Die begrenzte Aufmerksamkeit Ihres Teams geht an die Schwachstellen, die ein Angreifer wirklich erreichen könnte.
Vor- und Nachteile
Vorteile
- Findet Logikfehler und mehrstufige Angriffsketten, die musterbasierte Scanner meist übersehen.
- Der integrierte PR/MR-Bot und die Ein-Klick-Korrektur halten Sicherheit im Entwickler-Workflow.
- Die semantische Analyse funktioniert bei dynamisch typisierten Sprachen, wo Call-Graph-Tools kämpfen.
- Kostenloser Tarif mit 10-Scan-Grenze verfügbar, sodass Sie den Flow vor dem Bezahlen testen können.
- Enterprise-Optionen umfassen selbst gehostete Bereitstellung, SSO/SAML und Audit-Logs für regulierte Teams.
Nachteile
- Pro startet bei 100 Dollar pro Monat, was für Solo-Entwickler oder kleine Nebenprojekte happig ist.
- Die 10 Scans des Kostenlos-Tarifs sind bei einem aktiven Repo schnell weg.
- Der Enterprise-Preis ist individuell und nur jährlich, sodass Sie den vollen Funktionsumfang nicht selbst buchen können.
- Die Genauigkeitszahlen kommen vom Anbieter, und unabhängige Drittanbieter-Benchmarks sind noch dünn.
Häufige Fragen
Es scannt Ihre Codebasis und die verbundene Infrastruktur, um ausnutzbare Schwachstellen zu finden, und liefert Entwicklern dann die Korrekturen, die sie brauchen, um jedes Problem zu lösen, bevor es die Produktion erreicht. Der Fokus liegt auf komplexen Problemen wie Fehlern in der Geschäftslogik und mehrstufigen Angriffsketten statt auf einfachen Musterübereinstimmungen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Gecko Security.
Alternativen zu Gecko Security

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.