
Koreshield
Koreshield · Business · Sonstiges
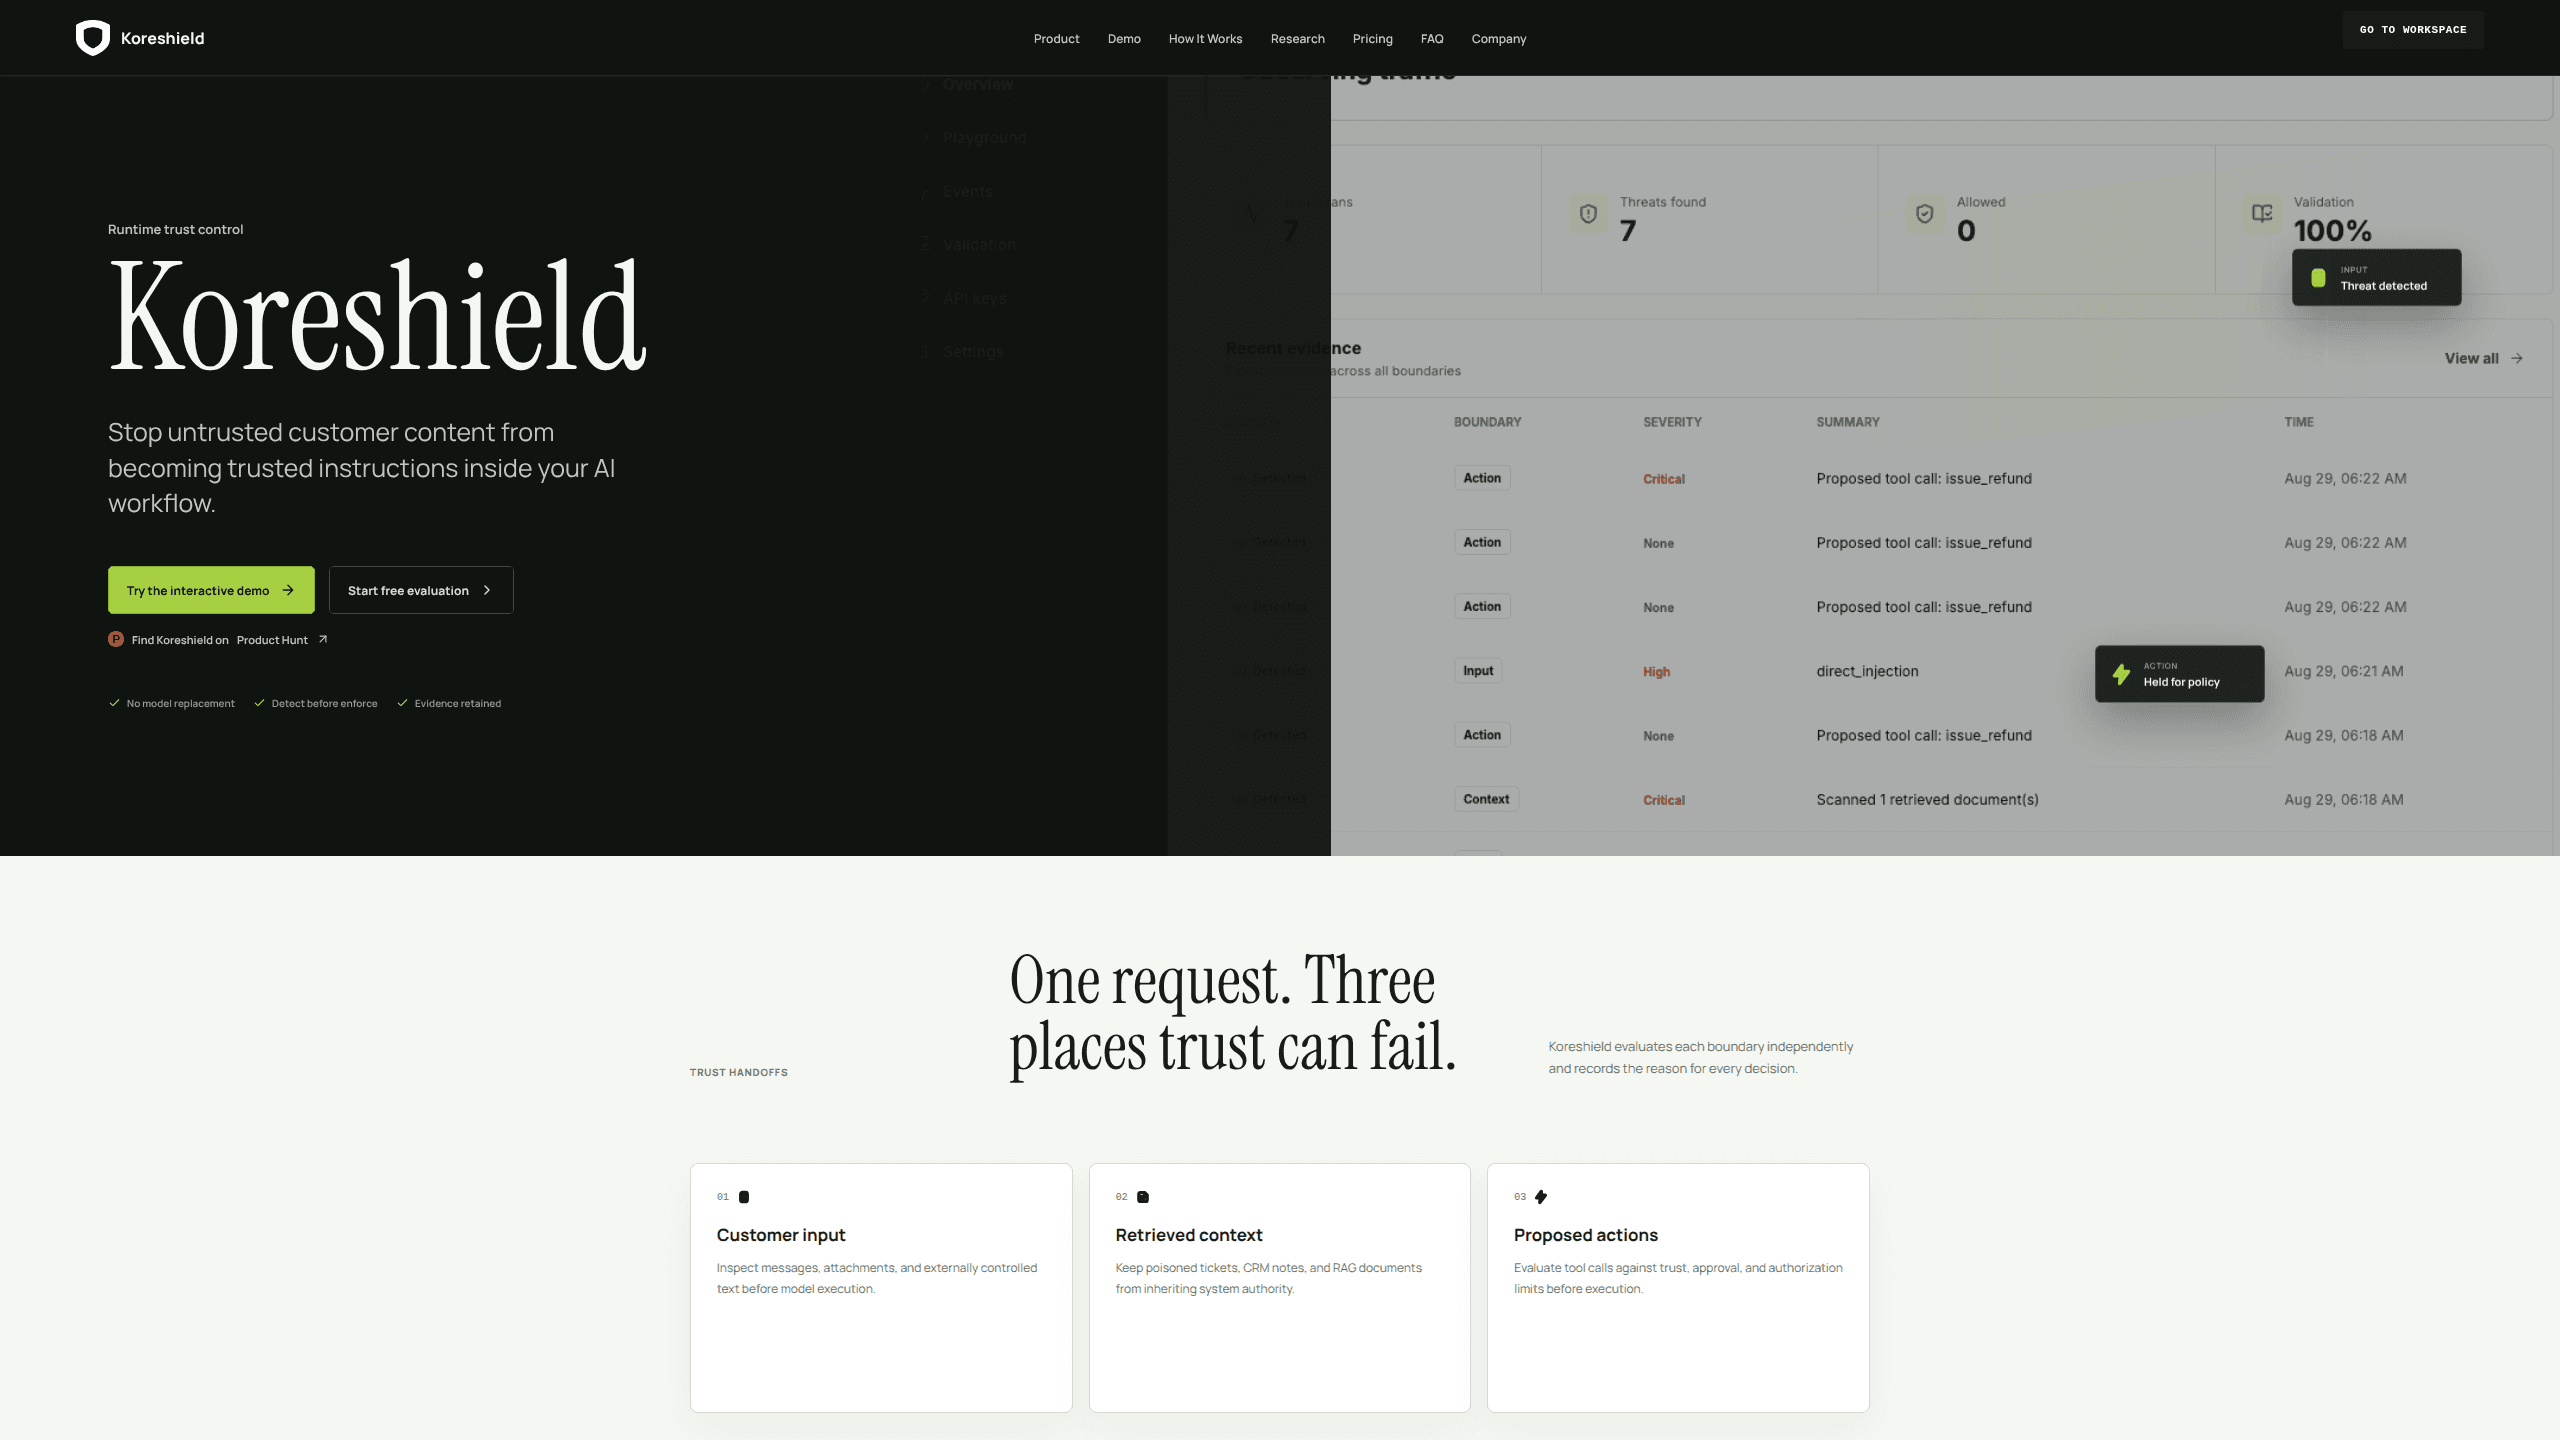
Koreshield ist eine Laufzeitschicht für Sicherheit und Nachweise bei KI-Supportagenten. Sie prüft Kundennachricht, abgerufenen Kontext und vorgeschlagene Aktionen, bevor sie das Modell erreichen oder eine Erstattung auslösen.
Über Koreshield
About
Was ist Koreshield
Koreshield ist eine LLM-Sicherheitsplattform aus dem Vereinigten Königreich für Unternehmen, deren KI-Supportagenten Kundennachrichten lesen, Kontodaten abrufen und Erstattungen oder Kontowechsel vorschlagen. Es richtet sich an Teams, die Sicherheit für KI-Agenten als Teil des Anfragewegs begreifen. Die Plattform sitzt als Prüfpunkt für Laufzeitsicherheit für KI zwischen Ihrer Anwendung und dem Modell. Das Modell denkt weiter nach. Koreshield entscheidet, ob der Workflow der Eingabe, dem abgerufenen Material oder der nächsten Aktion vertrauen darf.
Das Produkt schließt eine konkrete Lücke. Modellanbieter schützen das Modell, kennen aber weder Ihren Kunden noch Ihr Erstattungslimit oder die Frage, ob ein Agent ein Konto schließen darf. Koreshield ergänzt diesen Geschäftskontext an drei Grenzen und hält fest, warum eine Anfrage erlaubt, zurückgehalten oder blockiert wurde. Diese Aufzeichnungen zählen, wenn Sicherheit, Compliance oder Recht Wochen nach einem Vorfall Belege verlangen. Die Prüfungen wirken als KI-Guardrails für den Anfrageweg, nicht als Ersatz für Ihre Freigaberegeln.
Die Grenzen stehen auf der Website und sie sind real. Koreshield ersetzt weder Identitäts- noch Berechtigungssysteme, verspricht keine vollständige Angriffsabdeckung und prüft heute keine beliebigen Dateien oder Bilder. Behandeln Sie das Werkzeug als eine Kontrolle in einem breiteren Programm für die Sicherheit für KI-Workflows, nicht als Ersatz für Ihre Freigaberegeln.
Erste Schritte
- Legen Sie einen Workspace unter koreshield.ai/access an. Die Testphase dauert 7 Tage, umfasst 10.000 geschützte Anfragen und einen API-Schlüssel und verlangt keine Karte.
- Erzeugen Sie in der Konsole einen Scan-Schlüssel für den Server. Legen Sie ihn in Ihrem Secret Manager ab und niemals in Browser-JavaScript.
- Wählen Sie eine Grenze für den Start: Kundeneingabe unter /v1/scan, abgerufener Kontext unter /v1/rag/scan oder eine vorgeschlagene Aktion unter /v1/tools/scan.
- Fahren Sie den Erkennungsmodus neben dem Live-Traffic und sehen Sie sich die Entscheidungen an, auch die Anfragen, die blockiert worden wären.
- Schalten Sie den Durchsetzungsmodus ein, sobald Kundennachricht, Eskalationsweg und Verhalten bei erneutem Versuch klar sind. Speichern Sie jede zurückgegebene Request-ID neben Ihrer eigenen Trace.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Koreshield.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Leiter des Support-Betriebs bei E-Commerce- und DTC-Marken
- Sicherheits- und GRC-Teams in B2B-SaaS-Unternehmen
- Engineering-Teams in regulierten Finanzunternehmen
Aufgaben
- Kundennachrichten vor dem Prompt filtern
- Abgerufene Ticket-Notizen und Richtlinien prüfen
- Vorgeschlagene Erstattungen und Kontowechsel vor der Ausführung prüfen
- Nachweise für eine Sicherheitsprüfung sammeln
Szenarien
- Ein KI-Support-Pilot steht kurz vor Produktions-Traffic
- Eine Kundennachricht wirkt wie der Versuch, Daten eines anderen Kontos zu ziehen
- Ein Sicherheitsfragebogen fragt, wie KI-Agenten kontrolliert werden
Wichtigste Funktionen
Eingabeprüfung vor dem Modell
Jeder Support-Workflow beginnt mit Text von jemandem außerhalb Ihres Unternehmens. Der Eingabe-Scan untersucht diesen Text, bevor er in den Modellkontext gelangt. Er sucht nach Anweisungen, die frühere überschreiben, nach Versuchen, private Daten abzuziehen, und nach anderen feindlichen Mustern. Zurück kommt eine Entscheidung mit Schweregrad und Konfidenzwert. Hier setzen viele Teams den ersten Schutz vor Prompt-Injection an, und hier lässt er sich mit echten Tickets am leichtesten prüfen.
Kontextprüfung für RAG
Supportagenten antworten selten allein aus dem Modell. Sie holen Richtlinienseiten, Bestellverlauf, Ticket-Notizen und CRM-Auszüge in den Prompt. Der RAG-Scan prüft ausgewählte Dokumente und Abschnitte vor dem Zusammenbau des Prompts. Dieser Schritt zählt, wenn Kunden, Partner oder ein kompromittiertes internes Konto die Wissensdatenbank bearbeiten können. Ein vergifteter Artikel, der nie in den Prompt gelangt, kann die Antwort nicht steuern.
Aktionsprüfung vor der Tool-Ausführung
Der dritte Prüfpunkt bewertet vorgeschlagene Tool-Aufrufe. Eine Erstattung, ein Zahlungslink, die Kontoschließung oder ein Datenexport sind Geschäftsaktionen, und das Modell kennt Ihre Freigabegrenzen nicht. Koreshield prüft Argumente und Berechtigungskontext vor der Ausführung und gibt eine Entscheidung zurück, der Ihre Anwendung folgen kann. Identität, Rechte und die letzte Entscheidung bleiben bei Ihnen.
Erkennungsmodus mit Entscheidungsnachweisen
Der Erkennungsmodus zeichnet Bedrohungen auf, ohne den Traffic zu unterbrechen. Jedes Ereignis enthält eine Request-ID, einen Schweregrad, einen Konfidenzwert und die ausgelösten Indikatoren. Support- und Sicherheitsteams können falsche Positive und verpasste Fälle am echten Verhalten prüfen, bevor sie ändern, was Kunden sehen. Der Ansatz passt zu Unternehmen, die Belege brauchen, bevor sie eine Blockade vor einen Umsatzprozess setzen.
Durchsetzungsmodus mit Rückfallweg
Der Durchsetzungsmodus stoppt Anfragen, die gegen die Policy verstoßen. Er ist dafür gedacht, nach dem Erkennungsmodus eingeschaltet zu werden, wenn klar ist, wie normaler Traffic aussieht. Die Website rät, zuerst Kundennachricht, Eskalationsweg und Verhalten bei erneutem Versuch festzulegen. Der Rat ist praktisch: Eine blockierte Erstattung ohne Rückfallweg erzeugt ein Support-Ticket, keinen Sicherheitsgewinn.
Gehostete Konsole und begrenzte API-Schlüssel
Die gehostete Konsole verwaltet Schlüssel, Nachweisprüfung, Policy-Änderungen, Moduswechsel und Validierung. Scan-Schlüssel sind getrennt und widerrufbar, und der reine Scan-OpenAPI-Vertrag lässt eine Agentenplattform die drei Prüfungen importieren, ohne Abrechnung, Teamverwaltung oder Nachweisprüfung als wählbare Modellwerkzeuge offenzulegen. Koreshield läuft als gehosteter Dienst oder als FastAPI-Dienst mit PostgreSQL in Ihrer eigenen Infrastruktur.
Vor- und Nachteile
Vorteile
- Arbeitet neben dem Modellanbieter, den Sie schon nutzen. Kein Modellwechsel und kein Umzug der Prompts zu einem anderen Anbieter.
- Die drei Grenzen folgen dem echten Weg einer Support-Anfrage: Kundentext, abgerufener Kontext, dann eine vorgeschlagene Aktion.
- Der Erkennungsmodus liefert Nachweise vor der Durchsetzung und senkt so das Risiko, während des Rollouts legitime Erstattungen zu blockieren.
- Der Entscheidungsdatensatz enthält Request-ID, Schweregrad, Konfidenz und Indikatoren, sodass ein Engineer eine Blockade bis zu einem echten Ereignis zurückverfolgen kann.
- Die Preise sind veröffentlicht. Starter deckt 250.000 geschützte Anfragen für 20 £ pro Monat ab, Growth 2 Millionen für 99 £.
Nachteile
- Es ersetzt Ihr Berechtigungssystem nicht. Identität, Freigabegrenzen, Mandantentrennung und Ausführung bleiben in Ihrer Anwendung.
- Dateien und Bilder werden heute nicht geprüft, daher braucht ein Agent, der Anhänge liest, für diesen Weg eine weitere Kontrolle.
- Das Unternehmen verspricht keine vollständige Angriffsabdeckung, deshalb kann das Werkzeug nicht Ihre einzige Verteidigung gegen Prompt-Injection sein.
- Die Integration verlangt Arbeit auf dem Server. Teams ohne Backend-Entwickler tun sich schwer, und No-Code-Agentenplattformen haben keinen direkten Weg.
Häufige Fragen
Koreshield schützt den Punkt, an dem nicht vertrauenswürdiger Inhalt in einem KI-Support-Workflow vertrauenswürdig wird. Es prüft Kundeneingabe, abgerufenen Kontext und vorgeschlagene Tool-Aktionen und gibt eine Entscheidung mit Nachweis zurück. Modell und Anwendung behalten ihre bisherigen Rollen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Koreshield.
Alternativen zu Koreshield

Knocket
Knocket (Tencent RTC team) · Produktivität · Business · ChatbotKnocket ist ein kostenloses Werkzeug für Live-Chat und Kontaktseite: Besucher schreiben über Ihre Website, Ihre App oder einen Link, und Sie antworten aus Telegram oder einem einzigen Posteingang.

shippedit.me
Krawlup · Marketing · Businessshippedit.me leitet inzwischen auf Krawlup um, eine Web-Plattform, die SEO, AEO und Ladezeit wöchentlich prüft und die Korrekturen per MCP an Coding-Agenten übergibt.

Ayven
Alknoma · Produktivität · BusinessAyven ist ein KI-Kontrollzentrum von Alknoma: Es macht aus einem einfach formulierten Ziel einen datierten Plan, verteilt die Aufgaben an Ihr Team und seine KI-Agenten und fragt nur dann nach Freigabe, wenn die Entscheidung bei Ihnen liegt.