
PixieBrix
PixieBrix, Inc. · Coding
PixieBrix ist eine Browser-Erweiterung, die die Arbeit von Agenten im Contact Center in Echtzeit beobachtet und riskante Aktionen meldet, blockiert oder markiert, bevor eine Rückerstattung oder ein Kundendatensatz das Haus verlässt.
Über PixieBrix
About
Was ist PixieBrix
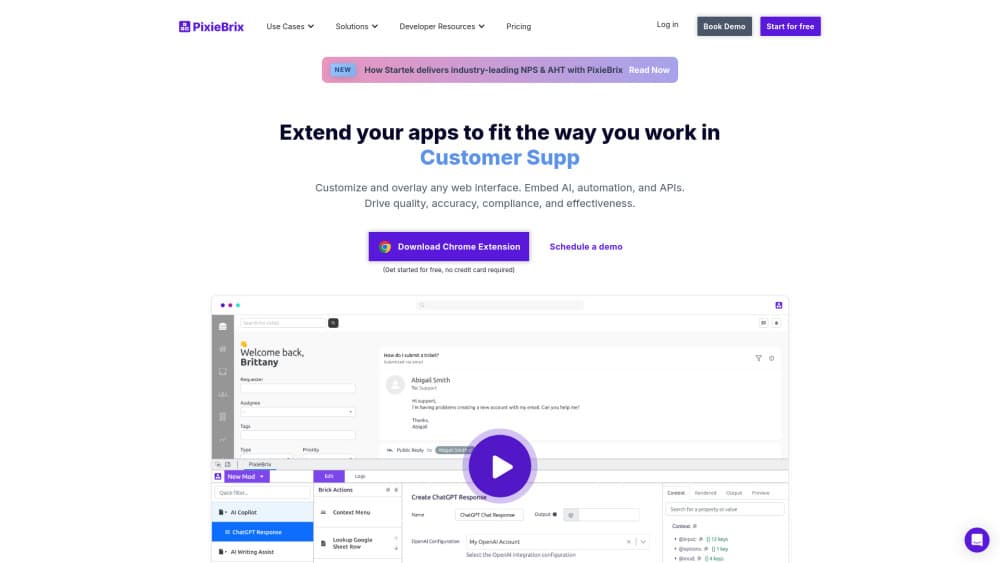
PixieBrix ist eine Browser-Erweiterung für die Überwachung der Agentenaktivität. Wer im Operations-Team sitzt, sieht, was in den Webanwendungen des Alltags tatsächlich passiert: eine eingegebene Rückerstattung, eine kopierte Kartennummer, ein Datensatz, der um zwei Uhr nachts geöffnet wird. Die Regeln aus der Konsole entscheiden, was daraus folgt. Die Aktion läuft durch, löst eine Warnung aus oder wird hart gestoppt.
Die Lücke liegt am letzten Meter der Browserarbeit. Zugriffsprotokolle zeigen, dass ein Agent sich mit gültigen Zugangsdaten angemeldet hat. Sie zeigen nicht, dass derselbe Agent sechs regelwidrige Rückerstattungen gebucht, eine vollständige Kartennummer in eine private Notiz eingefügt oder innerhalb von zehn Minuten zwölf VIP-Konten geöffnet hat. Sicherheit per Browser-Erweiterung dreht die Frage um: nicht wer hineinging, sondern was danach geschah.
Zwei Grenzen zählen vor dem Kauf. Alles läuft in einem Desktop-Browser, native Desktop-Software und Handy-Apps bleiben also außen vor. Und der Nutzen hängt davon ab, dass jemand brauchbare Regeln schreibt. Auswahlmenüs decken den Normalfall in Minuten ab, die feinere Logik um Rückerstattungsgrenzen und gesperrte Konten braucht jemanden, der Ihre Abläufe kennt.
Erste Schritte
- Buchen Sie eine Demo oder starten Sie die 14-tägige Testphase und legen Sie Ihr Team in der PixieBrix-Webkonsole an.
- Installieren Sie die Erweiterung aus dem Chrome Web Store oder dem Edge-Add-on-Store, oder verteilen Sie sie über Ihre Geräteverwaltung. Island ist nur in Enterprise-Tarifen dabei.
- Erfassen Sie die Webanwendungen Ihres Teams und wählen Sie eine erste Regel: eine URL sperren, Kartennummern maskieren oder Datei-Uploads auf einer bestimmten Seite unterbinden.
- Ergänzen Sie die Regeln, auf die es im Tagesgeschäft ankommt. Obergrenzen für Rückerstattungen, Rabattlimits, Sperren für die Zwischenablage und Zugriffe außerhalb der Schicht lassen sich über Menüs einstellen, mit eigener Logik dort, wo das Menü nicht reicht.
- Beobachten Sie den Aktivitätsfeed, justieren Sie Regeln, die zu oft auslösen, und exportieren Sie Regelereignisse über MCP in CRM, SIEM oder BI.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von PixieBrix.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Leitung im Contact-Center-Betrieb
- Betrugs- und Risikoanalysten
- Compliance-Teams in regulierten Dienstleistungen
- IT und Sicherheit in mittleren und großen Betrieben
Aufgaben
- Rückerstattungsbetrug und Rabattmissbrauch eindämmen
- Kartendaten kurz halten
- Muster von Insider-Risiko erkennen
- Aktivität mit anderen Systemen abgleichen
Szenarien
- Ein BPO-Standort mit mehreren Kundenprogrammen auf geteilten Rechnern
- Einarbeitung neuer Agenten
- Prüfung von Zugriffen außerhalb der Arbeitszeit
- Untersuchung eines vermuteten Datenabflusses
Wichtigste Funktionen
Sichtbarkeit auf Browser-Ebene
Die Erweiterung sieht, was in der Seite passiert, nicht nur welche URL geladen wurde. Rückerstattungen, Kopieren und Einfügen, Datensatzänderungen und Suchen landen im Aktivitätsfeed, samt Anwendung, Tab und Agent. Das ist der Unterschied zwischen der Meldung, jemand war im Abrechnungssystem, und der Meldung, jemand hat eine Buchung storniert.
Blockieren und Warnen in Echtzeit
Jede Regel darf still beobachten, den Agenten warnen oder die Aktion stoppen. Die Sperre greift, bevor der Klick ankommt, eine Rückerstattung über der Grenze erreicht das Zahlungssystem also nie. Sie legen die Reaktion pro Regel fest, und die lauten Kontrollen bleiben dort, wo wirklich Geld verloren geht.
Regelwerk ohne Programmierung
Fast jede Regel entsteht aus Auswahlmenüs: URL sperren, Daten maskieren, Screenshots überwachen, Datei-Upload abschalten. Kein Code, kein Ticket an die IT. Die Konsole verteilt die Änderung in Minuten auf alle installierten Browser. Löste eine Regel zu oft aus, lockern Sie sie auf demselben Weg.
Eigene Logik mit KI-Unterstützung
Menüs stoßen bei echten Abläufen schnell an Grenzen. Das Low-Code-Regelwerk ergänzt mehrstufige Führung, Eskalation von Transaktionen, Entscheidungsbäume und das Abschalten einzelner Bedienelemente. Sie beschreiben den Ablauf in normaler Sprache, PixieBrix entwirft die Logik, Sie feilen daran. Ein brauchbarer Start, kein Ersatz für die Kenntnis des eigenen Prozesses.
Abgleich über mehrere Tabs
Regeln vergleichen, was in einem Tab steht, mit dem, was in einem anderen steht. Ein laufender Anruf im Softphone wird im selben Moment gegen den Aufruf im CRM gehalten, ein Agent, der während des Gesprächs einen fremden Datensatz liest, erscheint also als Abweichung. Solche Muster rutschen an Regeln pro Anwendung vorbei.
Erfassung mit Datenschutz im Vorfeld
PixieBrix hasht und schwärzt auf dem Gerät, bevor etwas den Browser verlässt. Der Standard sind Metadaten und Regelereignisse, keine durchgehende Sitzungsaufzeichnung. Daten der besuchten Websites wandern nur, wenn Sie es einstellen. Wer überwachen will, ohne jeden Bildschirm in eine Videodatei zu verwandeln, für den zählt dieser Unterschied.
Datenzugriff über MCP
Jede erfasste Aktion steht über MCP bereit, das Model Context Protocol. Ihre eigenen KI-Agenten und Analysewerkzeuge fragen die Daten direkt ab, CRM, SIEM oder BI ziehen Regelereignisse ohne maßgeschneiderte Integration. So wird PixieBrix nicht noch ein Dashboard, das niemand öffnet.
Vor- und Nachteile
Vorteile
- Kommt als Erweiterung: kein Agent auf dem Rechner, keine Installation am Betriebssystem, keine Migration der Webanwendungen, die Ihr Team schon nutzt.
- Eine Konsole deckt Betrug, Verhinderung von Datenverlust und Compliance in Contact Centern ab, statt drei Werkzeuge mit Überschneidungen.
- Der Eingriff erfolgt im Moment der Aktion, früher als jeder Wochenbericht oder nachträgliche Prüfpfad.
- Läuft auf eigenen Rechnern, auf Geräten von Auftragnehmern und auf geteilten BPO-Plätzen, wo sich Endpoint-Werkzeuge kaum installieren lassen.
- Der Zugriff über MCP bringt die Daten in Systeme, denen Sie schon vertrauen, statt sie in einem eigenen Silo zu halten.
Nachteile
- Chrome und Edge im Standardbetrieb, Island nur in Enterprise-Tarifen. Wer auf Firefox oder Safari gesetzt hat, bleibt draußen.
- Keine öffentliche Preisliste. Ob der Individual-Tarif Ihre Kopfzahl abdeckt, erfahren Sie erst im Gespräch mit dem Vertrieb.
- Die interessanten Regeln brauchen jemanden, der sowohl die Abläufe als auch den Logik-Baukasten versteht, im ersten Monat ist also echte Einrichtungsarbeit fällig.
- Die Abdeckung endet im Browser, Arbeit in nativen Desktop-Programmen oder auf dem Handy bleibt unsichtbar.
Häufige Fragen
Es läuft als Browser-Erweiterung, beobachtet, was Agenten in Webanwendungen tun, und wendet Ihre Regeln auf diese Aktionen an. Praktisch heißt das: Rückerstattungen über dem Limit werden blockiert, Kartennummern maskiert und ungewöhnliche Zugriffe markiert, während sie passieren.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu PixieBrix.
Alternativen zu PixieBrix

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.