
Qwiet AI
Qwiet AI (Harness) · Coding
Qwiet AI von Harness ist eine Plattform für Codesicherheit: Sie führt eine statische Codeanalyse aus, sortiert die real erreichbaren Risiken und entwirft Patches zur Prüfung.
Über Qwiet AI
What Is Qwiet AI
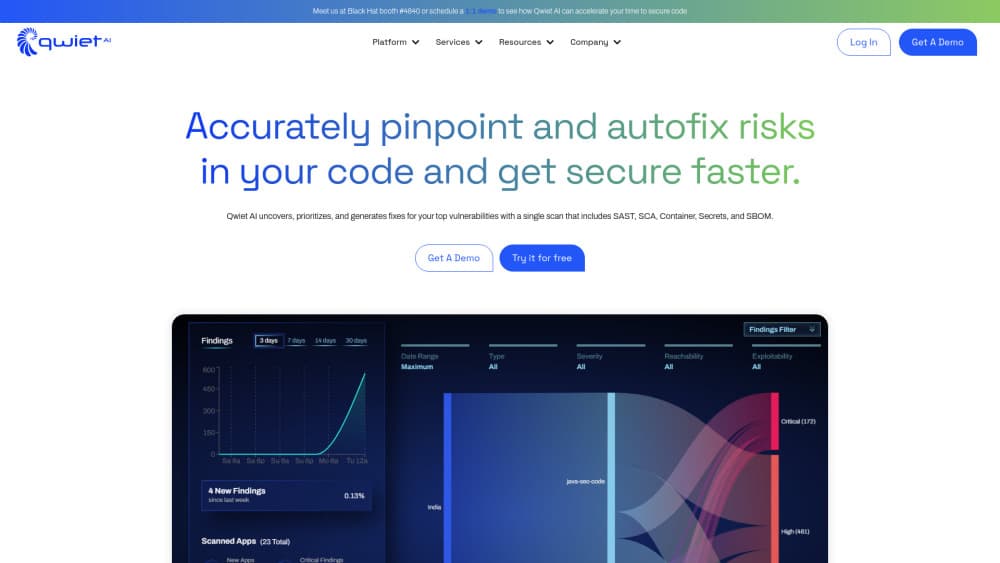
Qwiet AI ist eine Plattform für Anwendungssicherheitstests, gedacht für Teams, die täglich Code ausliefern. Ein einziger Scan liest den Quellcode, Open-Source-Abhängigkeiten, Infrastrukturdateien, Container-Images und fest im Code hinterlegte Secrets. Damit entfällt der Wechsel zwischen fünf Dashboards. Das Unternehmen startete als ShiftLeft und gehört seit September 2025 zu Harness, wo es im Modul für Sicherheitstests sitzt.
Die Botschaft lautet Signal statt Menge. Alte Scanner markieren Muster, die gefährlich aussehen. Qwiet AI baut einen Property Graph über den Code und verfolgt, ob eine riskante Zeile zur Laufzeit überhaupt eine Nutzereingabe erhält. Fundstellen, die niemand aufruft, rutschen nach unten. Der Anbieter nennt eine Quote von 97 Prozent echten Treffern, und diese Zahl stammt aus eigenen Tests, nicht aus einem unabhängigen Labor.
Zwei Grenzen zählen vor der Unterschrift. Der Preis ist nicht öffentlich, es bleibt also bei einem Gespräch mit dem Vertrieb und einem Vertrag nach Codezeilen oder Anwendungen. Und AI Autofix schreibt Patches mit einem Sprachmodell, sodass weiterhin ein Mensch jeden Pull Request prüft. Behandeln Sie den Vorschlag wie den ersten Entwurf eines schnellen Kollegen.
Getting Started
- Verbinden Sie ein Repository über GitHub, GitLab, Bitbucket oder einen CI-Job. Der erste Scan liest den Code und baut den Graphen auf.
- Wählen Sie die Anwendungen aus und legen Sie den Auslöser fest. Die meisten Teams beginnen mit Pull Requests und ergänzen später einen nächtlichen Build.
- Öffnen Sie die Trefferliste, sortiert nach Erreichbarkeit und aktiver Ausnutzung. Jeder Eintrag zeigt den Datenfluss von der Quelle bis zur Senke.
- Starten Sie AI Autofix für einen Treffer, lesen Sie Patch und Unit-Test, und führen Sie den Merge über Ihre übliche Prüfung aus.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Qwiet AI.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsingenieure in mittleren und großen Unternehmen
- Entwickler in Teams mit Sicherheitsvorgaben
- Audit- und Compliance-Verantwortliche
Aufgaben
- Pull Requests vor dem Merge prüfen
- Einen alten Trefferstau abarbeiten
- Open-Source-Abhängigkeiten kontrollieren
- Einen ersten Patch entwerfen
Szenarien
- Freigabeschwelle in der CI
- Auditvorbereitung
- Übernahme einer fremden Codebasis
Wichtigste Funktionen
Ein Scan, fünf Scanner
Eine Analyse deckt Quellcode, Open-Source-Bibliotheken, Infrastructure as Code, Container-Images und eingebettete Secrets ab. Die Zusammenlegung ist das Argument: eine Anmeldung, eine Trefferliste und eine Policy-Sprache statt vier Portale mit getrennten Zugängen.
Filter für Erreichbarkeit und Ausnutzung
Qwiet AI verfolgt, ob eine nicht vertrauenswürdige Eingabe eine verwundbare Funktion erreicht, und gewichtet danach Treffer, die bereits aktiv ausgenutzt werden. Praktisch bedeutet das eine kürzere Liste oben, wo Sicherheitsteams ihren Vormittag verbringen. Nicht erreichbare Funde bleiben für Audits abrufbar, ohne die Ansicht zu füllen.
AI Autofix mit geprüften Patches
Autofix erzeugt eine Codeänderung und einen Unit-Test für einen Treffer, und der Patch erscheint als normaler Pull Request. Sie prüfen ihn wie die Arbeit eines Kollegen, das Modell committet also nie selbst. Der Anbieter nennt 95 Prozent weniger Zeit für die Behebung, ein Wert, den Sie vor Personalplanungen an eigenen Repositories testen sollten.
Analyse über den Code-Property-Graph
Statt Textmuster zu vergleichen, modelliert Qwiet Variablen, Aufrufe und Datenfluss über Dateien und Dienste hinweg. Dieses Modell erlaubt es, einen Wert von einem HTTP-Handler bis zur Datenbankabfrage zu verfolgen, und es erkennt Logik, die nur innerhalb einer Datei sicher wirkt.
Integrationen für Pipelines und Repositories
Der Scanner läuft in Harness-Pipelines und verbindet sich mit GitHub Actions, GitLab CI, Jenkins, Azure DevOps sowie einem Kommandozeilen-Client. Ergebnisse landen als Build-Prüfungen und als Tickets in Jira oder ServiceNow. Die meisten Teams behalten ihre CI und hängen Qwiet als weiteren Schritt an.
Trefferübersicht und Export
Eine Webkonsole gruppiert Funde nach Anwendung, Schweregrad und Erreichbarkeit und exportiert SARIF für andere Werkzeuge. Policy-Regeln lassen einen Build an einer Schweregrenze oder einer bestimmten Kategorie scheitern, und damit wird das Produkt zur Freigabeschwelle.
Vor- und Nachteile
Vorteile
- Ein Scan ersetzt getrennte Werkzeuge für SAST, SCA, IaC, Container und Secrets, was Kosten und Werkzeugvielfalt senkt.
- Der Erreichbarkeitskontext macht eine lange Trefferliste nutzbar, und die Rauschreduktion hält besser als reine Schweregrad-Labels.
- Treffer erscheinen im Pull Request und im vorhandenen Ticketsystem, neue Gewohnheiten braucht der Entwickler nicht.
- AI Autofix liefert einen Patch mit passendem Unit-Test, was die Prüfung bei häufigen Fehlerklassen beschleunigt.
- Eine kostenlose Stufe und der Betrieb in Harness ermöglichen einen Piloten ohne Beschaffungsrunde.
Nachteile
- Der Preis ist nicht öffentlich. Aus der Website lässt sich kein Budget ableiten, dafür braucht es den Vertrieb.
- Die 97 Prozent Genauigkeit meldet der Anbieter selbst. Unabhängige Benchmarks zu Qwiet AI sind rar, testen Sie also mit echtem Code.
- Vorgeschlagene Fixes brauchen einen Prüfer mit Kontext. Ein Patch, der kompiliert, kann Verhalten ändern, das das Modell nicht sieht.
- Policies und Graph-Abfragen anzupassen erfordert technisches Know-how, kleine Teams nutzen den vollen Regelsatz womöglich nie.
Häufige Fragen
Qwiet AI prüft den Code einer Anwendung und ihre Abhängigkeiten auf Sicherheitslücken und ordnet die Funde danach, ob ein Angreifer sie tatsächlich erreichen kann. Zusätzlich schlägt das Werkzeug Korrekturen vor und läuft als Freigabeschwelle in der CI-Pipeline.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Qwiet AI.
Alternativen zu Qwiet AI

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.