
UsageGuard
UsageGuard, Inc. · Coding · Sonstiges
UsageGuard ist eine KI-Observability-Plattform, die Modellaufrufe über einen einzigen Endpunkt leitet und Monitoring, Sicherheit und Kostenkontrolle ergänzt.
Über UsageGuard
About
Was ist UsageGuard
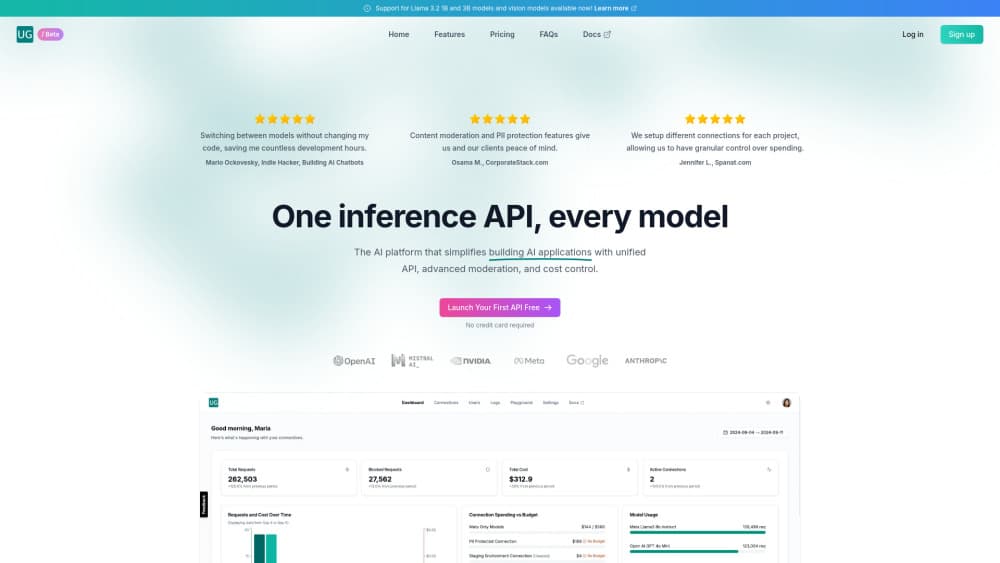
UsageGuard ist eine Plattform zum Bauen und Überwachen von KI-Anwendungen. Sie sitzt zwischen Ihrer Anwendung und den Modellanbietern, sodass jede Anfrage über einen einzigen Endpunkt läuft, der Ihre Sicherheitsregeln anwendet, die Nutzung erfasst und Kosten meldet. Das Unternehmen verkauft sie als die letzte Integration, die ein Team braucht, und die Botschaft richtet sich an Engineering- und Plattformteams statt an einzelne Entwickler.
Diese UsageGuard-Bewertung zeigt, was die Plattform tatsächlich leistet. Die meisten Teams, die LLM-Funktionen ausliefern, landen bei denselben drei Problemen: Anbietercode über Dienste verstreut, kein klarer Blick darauf, was eine Funktion kostet, und keine Richtlinienschicht zwischen Anwendung und Modell. UsageGuard beantwortet alle drei mit einem Gateway. Sie richten Ihren Code auf dessen Endpunkt, behalten die Anbieterschlüssel in der Plattform und wechseln zwischen Modellen von OpenAI, Anthropic, Meta oder Google, ohne die Anwendungslogik anzufassen. Von dort aus verfolgt die Observability-Seite Leistung und Ausgaben, und die Sicherheitsseite prüft Anfragen, bevor sie das Modell erreichen.
Zwei Dinge sind vorab wichtig. Es ist ein Enterprise-Produkt, das über Demos verkauft wird, der Einstieg ist also ein Verkaufsgespräch und kein Anmeldeformular. Und der Nutzen hängt davon ab, wie viele Modelle und Dienste Sie bereits verwalten, sodass ein Team mit einem einzigen Modell in einem einzigen Dienst weniger davon hat als eine Plattformgruppe mit vielen.
Erste Schritte
- Fordern Sie eine Demo an und beschreiben Sie, welche Anbieter und Dienste hinter dem Gateway landen sollen
- Holen Sie sich Ihre Verbindungs-ID und Ihren API-Schlüssel und richten Sie die Aufrufe Ihrer Anwendung auf den UsageGuard-Endpunkt
- Verschieben Sie Ihre Anbieterschlüssel in die Plattform und legen Sie Sicherheitsrichtlinien und Budgetgrenzen je Verbindung fest
- Beobachten Sie Anfrage-, Latenz- und Ausgabendaten im Analyse-Dashboard und justieren Sie die Richtlinien, während die Nutzung wächst
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von UsageGuard.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Platform and infrastructure engineers
- AI product teams
- Security and compliance leads
- Engineering managers
Aufgaben
- Unified model access
- Usage and cost tracking
- Budget enforcement
- Request monitoring
- Security scanning
- Session management
Szenarien
- A team runs features on three providers
- Finance asks what AI cost last month
- A security review asks how prompts are controlled
- A feature ships and usage spikes
- A regulated deployment needs data isolation
Wichtigste Funktionen
Einheitlicher Endpunkt für alle Modelle
UsageGuard setzt eine einzige API vor OpenAI, Anthropic, Meta Llama und Google Gemini, unter anderem. Ihre Anwendung ruft den UsageGuard-Endpunkt auf, und die Plattform leitet die Anfrage an den Anbieter und das Modell weiter, die Sie konfiguriert haben. Wer das UsageGuard KI-Gateway als zentrale Anlaufstelle nutzt, bekommt eine einheitliche LLM-API: Ein Modellwechsel, oder mehrere parallel für einen Vergleich, wird zu einer Einstellungsänderung statt zu einer Neufassung. Die Plattform unterstützt Echtzeit-Streaming, Antworten kommen also weiterhin Token für Token an, und sie glättet die Formatunterschiede zwischen Anbietern, sodass der aufrufende Code gleich bleibt.
Observability und Monitoring
Die Observability-Seite liefert eine einzige Sicht darauf, was Ihre KI-Systeme tun. Sie überwacht Leistung, protokolliert Anfragen und verfolgt den Datenverkehr, und sie erfasst Nutzungsmuster, damit Sie sehen, welche Funktionen und Teams Last erzeugen. Damit wird LLM-Monitoring zur gemeinsamen Grundlage: Für Engineering-Teams heißt das, dass Prompts und Antworten beim Debuggen einsehbar sind; für Verantwortliche stehen Latenz- und Fehlerdaten neben den Kostenwerten. Das Ziel ist, eine LLM-Funktion so messbar zu machen wie jeden anderen Dienst im Stack.
KI-Ausgabenverwaltung
Kostenkontrolle steckt im Gateway statt nachträglich angeflanscht zu werden. Die Plattform erfasst die Nutzung und lässt Sie Budgets setzen, sodass ein teures Modell oder eine aus dem Ruder gelaufene Schleife an einem Limit hängen bleibt, das Sie gesetzt haben, statt an einer Überraschungsrechnung. Da jeder Aufruf über denselben Endpunkt läuft, ist die LLM-Kostenkontrolle konstruktionsbedingt genau: Ausgaben lassen sich je Verbindung, Projekt oder Umgebung zuordnen, was die Granularität ist, die die Finanzabteilung üblicherweise verlangt. Das Unternehmen nennt Kostensenkung als zentrales Ergebnis, und der Mechanismus ist schlicht Sichtbarkeit plus durchgesetzte Obergrenzen.
Sicherheit und Governance
Die Sicherheitsschicht sitzt im selben Anfragepfad wie der Modellaufruf. Sie prüft Prompts auf Injektionsversuche und andere bösartige Eingaben, bevor die Anfrage den Anbieter erreicht. Sie filtert außerdem Inhalte und schützt personenbezogene Daten, damit sensible Informationen Ihre Grenze nicht ungeprüft verlassen. Das ist Schutz vor Prompt-Injection und KI-Sicherheit und Governance an einem Ort statt in zwei angeflanschten Werkzeugen. Richtlinien werden je Verbindung gesetzt, sodass Sie unterschiedliche Regeln für Entwicklung, Staging und Produktion oder für verschiedene Teams aus einer einzigen Steuerungsebene fahren können. Compliance-orientierte Funktionen runden das für regulierte Käufer ab.
Mehrere Verbindungen und Richtlinien-Isolation
UsageGuard erlaubt viele Verbindungen, jede mit eigenem API-Schlüssel, eigenen Sicherheitsrichtlinien, Nutzungslimits und Konfiguration. So trennt eine Organisation Projekte, Teams oder Umgebungen, ohne separate Installationen aufzusetzen. Eine Entwicklungsverbindung kann lockere Limits und Testrichtlinien fahren, während eine Produktionsverbindung die strengen durchsetzt, und die Analyse bleibt zusammen lesbar. Für Plattformteams ist das die Funktion, die ein Gateway zum Governance-Werkzeug macht.
Flexibles Deployment
Die Plattform unterstützt mehrere Deployment-Modelle. Sie läuft als Managed Service auf AWS in US- und EU-Regionen, was zu Teams passt, die Compliance und Datenresidenz einer großen Cloud wollen. Sie bietet außerdem Private-Cloud- und On-Premise-Optionen, darunter air-gapped Deployments mit eigenen Sicherheitsrichtlinien, für Organisationen, die Datenisolation und volle Kontrolle über ihre Infrastruktur brauchen. Dasselbe Produkt läuft in jedem Fall, die Wahl dreht sich also darum, wo die Daten liegen, und nicht darum, welche Funktionen Sie bekommen.
Modellunabhängige Integration
Weil das Gateway die Anbieter abstrahiert, legt Ihre Integration keinen Hersteller fest. Die dokumentierte Einrichtung kommt einem direkten Austausch nahe: Sie ändern den Endpunkt Ihrer API auf UsageGuard und ergänzen Ihren API-Schlüssel und Ihre Verbindungs-ID. Das hält die Tür zu neueren oder günstigeren Modellen offen, ohne Migrationsprojekt. Es erlaubt zudem, dass eine Anwendung ein starkes Modell für eine Aufgabe und ein günstigeres für eine andere nutzt, wobei das Routing zentral und nicht in jedem Dienst erfolgt.
Vor- und Nachteile
Vorteile
- Ein Endpunkt deckt OpenAI, Anthropic, Meta und Google ab, Modellwechsel bleiben also außerhalb des Anwendungscodes
- Ausgabenerfassung und Budgets liegen im selben Gateway, das den Verkehr leitet, die Kostendaten sind also konstruktionsbedingt genau
- Sicherheitsanalyse und Schutz personenbezogener Daten laufen im Anfragepfad statt als separates Werkzeug
- Richtlinien je Verbindung lassen eine Plattform Entwicklung, Staging und Produktion bedienen, ohne die Konfiguration zu verstreuen
- Die Deployment-Optionen reichen von Managed AWS über Private Cloud bis On-Premise, was bei der Datenresidenz hilft
Nachteile
- Kein kostenloser Tarif und keine Selbstregistrierung, Sie können es also nicht vor einem Verkaufsgespräch testen
- Der Preis wird nicht veröffentlicht, was die Budgetplanung für Teams erschwert, die Werkzeuge über eine öffentliche Preisliste vergleichen
- Der Nutzen wächst mit der Zahl der Anbieter und Dienste, ein Einzelmodell-Setup profitiert also weniger
- Die zusätzliche Latenz ist klein, aber real, im Bereich von einigen Zehntel Millisekunden pro Anfrage
Häufige Fragen
UsageGuard ist eine Plattform zum Bauen und Überwachen von KI-Anwendungen. Sie setzt ein einziges Gateway vor Modellanbieter wie OpenAI, Anthropic und Google und ergänzt darauf Observability, Sicherheit und Kostenkontrolle. Jede Anfrage läuft über UsageGuard, das Richtlinien anwendet, die Nutzung erfasst und Ausgaben meldet.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu UsageGuard.
Alternativen zu UsageGuard

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.