
VibeDefend by CybeDefend
CybeDefend · Coding · Produktivität
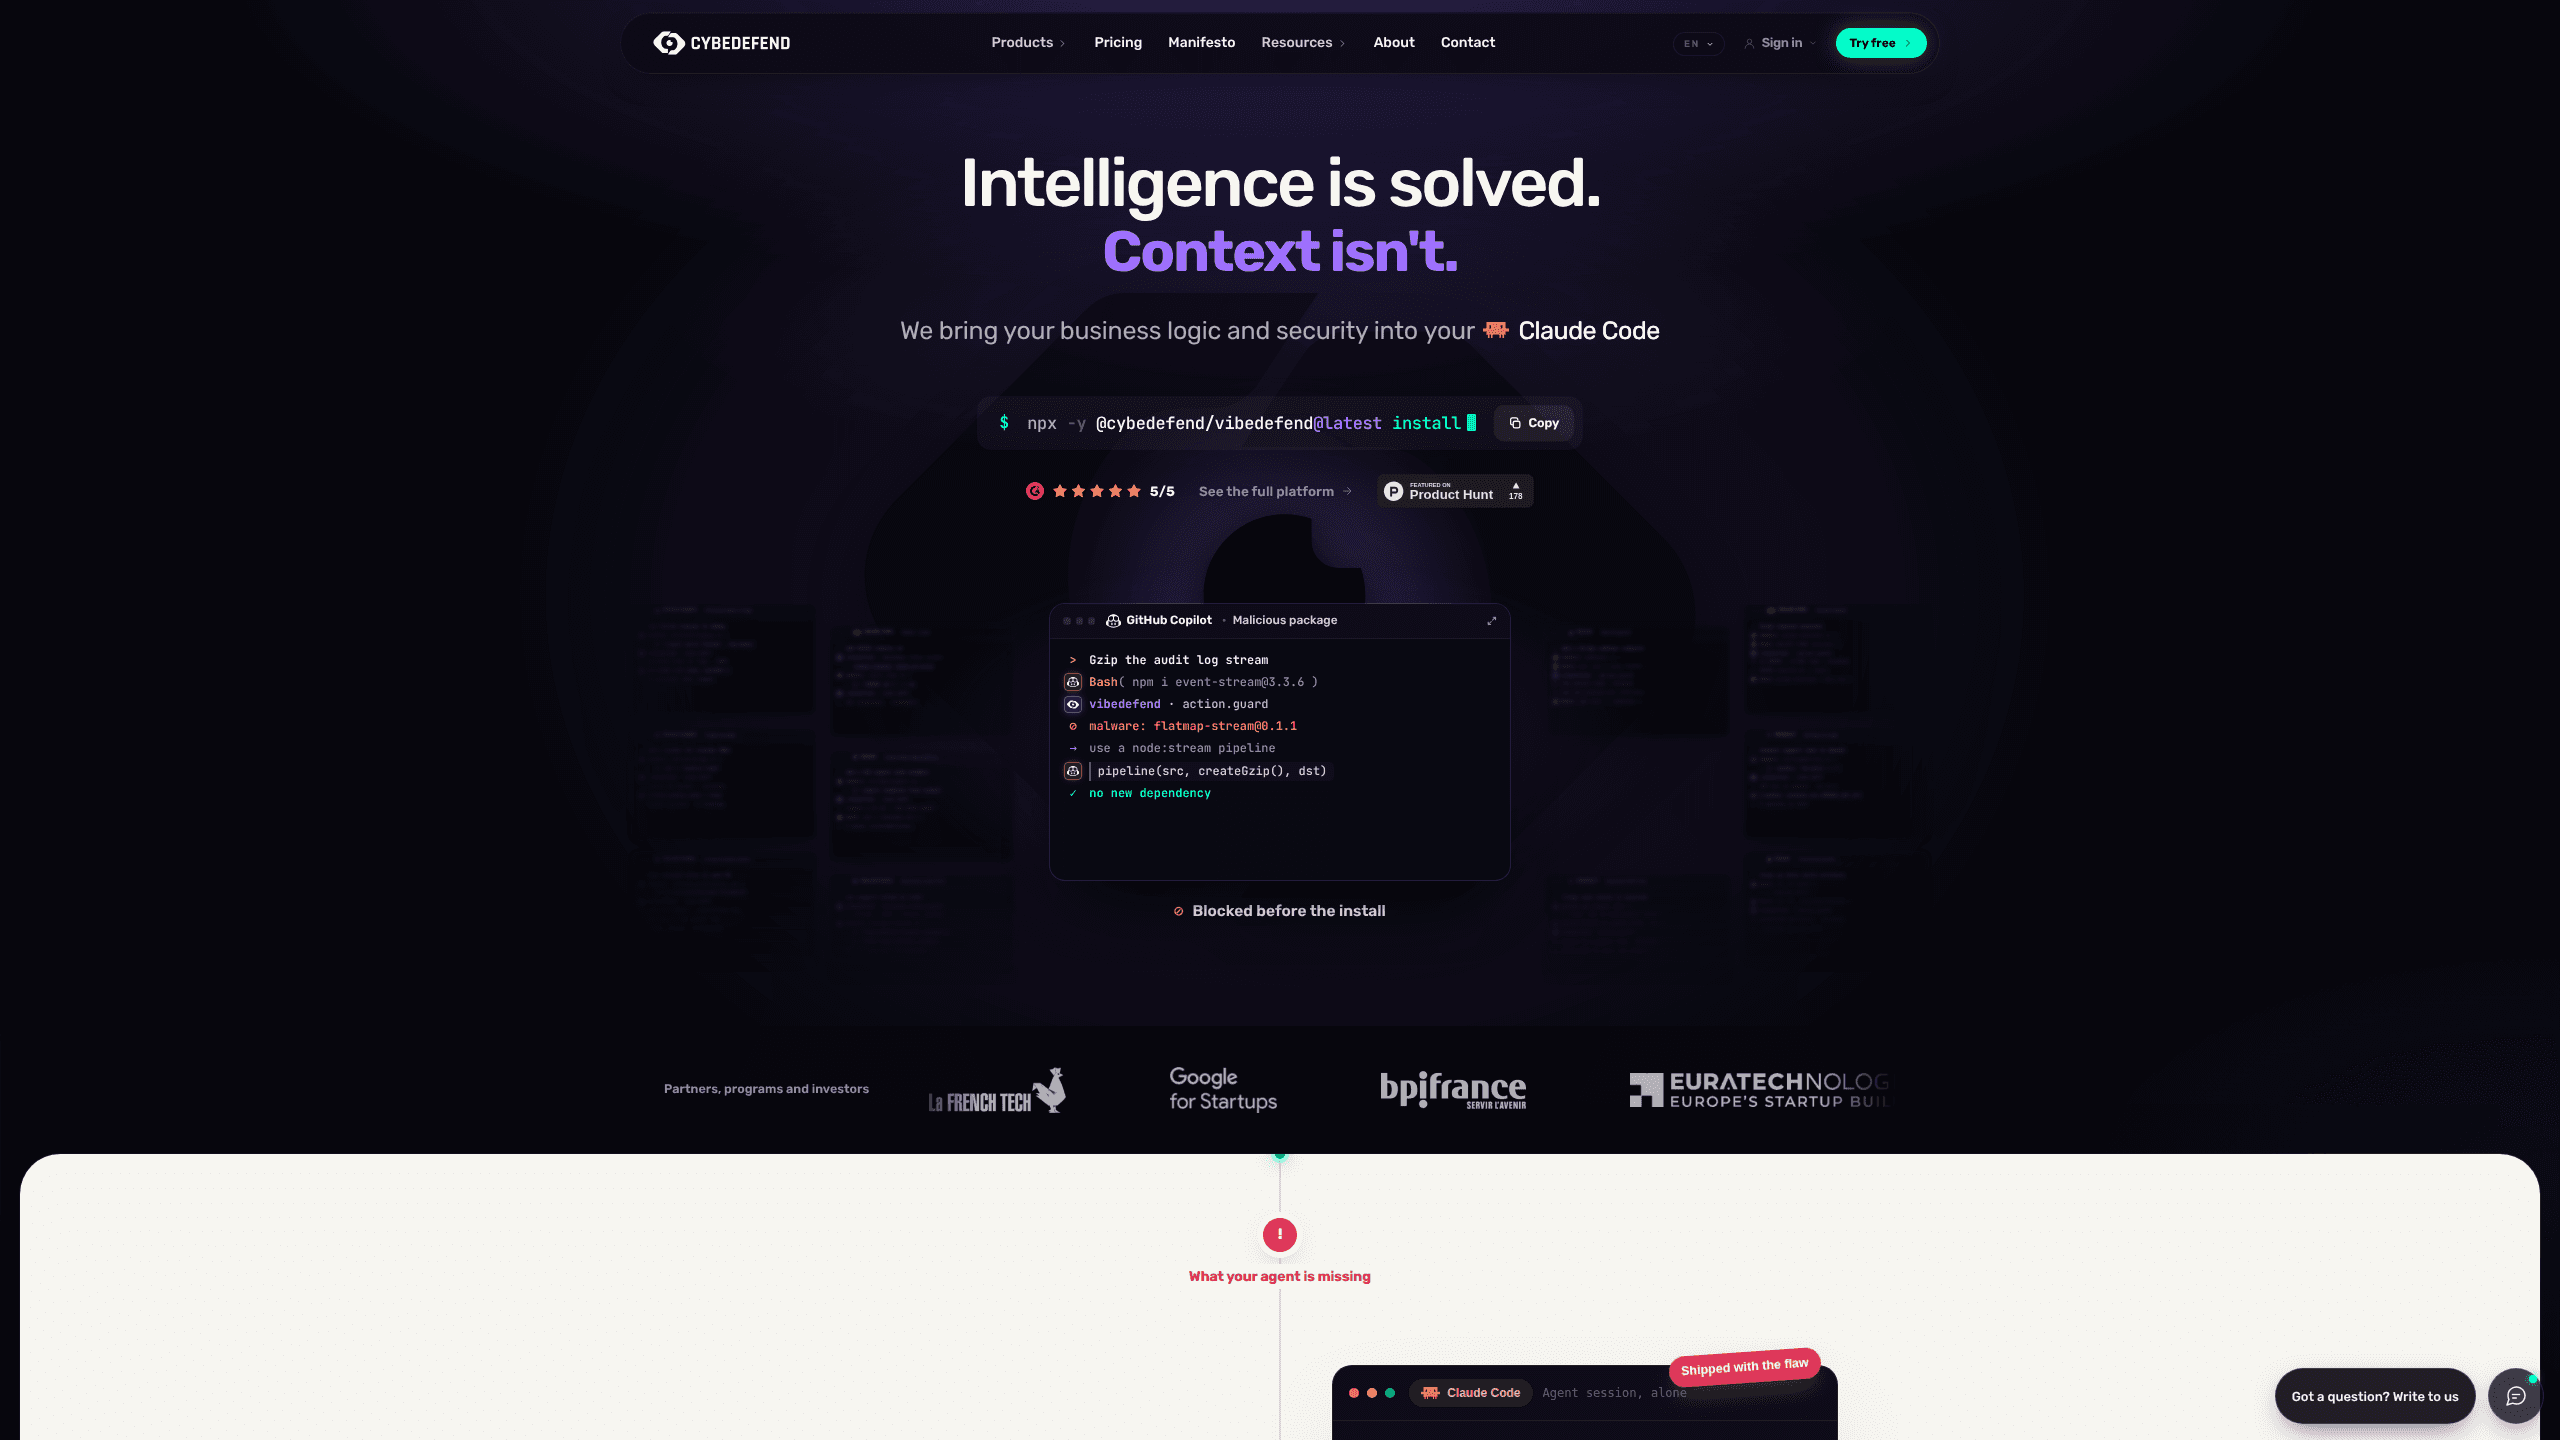
VibeDefend bringt Ihre Geschäfts- und Sicherheitsregeln mit einem Befehl in Claude Code, Cursor, Windsurf, Copilot und Codex, stoppt riskante Aktionen und prüft jeden Diff vor dem Commit.
Über VibeDefend by CybeDefend
About
Was ist VibeDefend
VibeDefend ist die Agentenschicht von CybeDefend, einem Sicherheitsunternehmen mit Sitz in Lille, gegründet 2025. Sie installieren das Werkzeug als Kommandozeilenprogramm auf dem Rechner der Entwicklerin, und ab der nächsten Sitzung hält es den Agenten an Regeln, die Ihr Team längst festgelegt hat. Der Agent bleibt derselbe. Anders ist der Kontext, mit dem er arbeitet.
Sicherheit für Coding-Agenten heißt hier, dass Regeln im Agenten wirken und nicht erst im CI-Lauf. Das Produkt zielt auf einen bestimmten Fehler. Das Team schreibt eine AGENTS.md, der Agent liest sie und bricht die Regel zwei Zeilen später trotzdem. CybeDefend hat am 24. August 2026 eine kontrollierte Studie durchgeführt, bei der ein Agent dieselben dreißig Tickets in drei Aufbauten bearbeitete: 2,28 gebrochene Regeln pro Ticket ohne Werkzeug, 2,27 mit einer von Hand gepflegten Regeldatei, 0,28 mit VibeDefend. Das Unternehmen zitiert außerdem Wallarms Zahl aus API ThreatStats 2026: 43% der API-Schwachstellen nutzen Geschäftslogik aus, keine bekannte CVE.
Drei Grenzen zählen vor der Installation. Die Sperren, also der Teil, der einen Befehl ablehnt, laufen nur in Claude Code, Cursor und Codex; Windsurf und Copilot erhalten die Regeln und die Diff-Prüfung. BLSA, die Analyse der Geschäftslogik, ist für Design-Partner offen und nicht für alle. Und der kostenlose Tarif deckt ein monatliches Kontingent, danach wird nach Nutzung abgerechnet.
Erste Schritte
- Prüfen Sie, ob Node 18.17 oder neuer installiert ist, und führen Sie
npx -y @cybedefend/vibedefend@latest installin einem Terminal unter macOS, Linux oder Windows aus. - Kontrollieren Sie die Liste der erkannten Agenten. Der Installer schreibt die MCP-Anbindung, die Regel-Hooks und die Doctrine-Dateien in jeden davon.
- Wählen Sie Ihre Region, EU oder USA, und melden Sie sich einmal im Browser an.
- Öffnen Sie Claude Code, Cursor, Windsurf, Copilot oder Codex und arbeiten Sie wie gewohnt. Die Regeln kommen mit der Änderung, ein blockierter Befehl erscheint mit Begründung im Editor.
- Sehen Sie sich die Karte im Brain an, der CybeDefend-Konsole, die jede ausgelieferte Regel und jede abgelehnte Aktion dem zuständigen Entwickler zuordnet.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von VibeDefend by CybeDefend.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwicklerinnen und Entwickler, die den Großteil des Codes von Claude Code oder Cursor schreiben lassen
- Engineering-Leads, die fünf Agenten im Team vereinheitlichen
- Sicherheitsteams, die Nachweise brauchen
Aufgaben
- Mandantentrennung und Rechteprüfungen in agentengeschriebenen Abfragen halten
- Zerstörerische Befehle und Secret-Zugriffe stoppen
- Injection- und Abhängigkeitsfunde vor dem Review klären
Szenarien
- Code unter DSGVO, SOC 2 oder dem EU AI Act
- Teams, in denen vier Personen vier verschiedene Agenten nutzen
- Einstellung und Onboarding
Wichtigste Funktionen
Ein Befehl für fünf Agenten
Der Installer erkennt, welche von Claude Code, Cursor, Windsurf, GitHub Copilot und OpenAI Codex auf dem Rechner liegen, und verdrahtet alle in einem Lauf. Er schreibt die MCP-Anbindung, die Regel-Hooks und die Doctrine-Dateien selbst, es gibt also keine Pipeline zu bauen und keinen Agenten einzeln zu konfigurieren. Die Einrichtung dauert Sekunden, die Anmeldung passiert einmal.
Regeln an der bearbeiteten Zeile
Geschäftsregeln stammen aus Ihrem Repository, Sicherheitsregeln aus Ihrem Stack, aus Lizenzpflichten und aus Rahmenwerken wie OWASP, SOC 2 und DSGVO. Das Paar kommt an, während der Agent eine Datei bearbeitet, ausgewählt für diese Datei und nicht als langer Block hineingekippt. CybeDefend berichtet, dass Agenten mit VibeDefend 89% der präzisen Regeln anwendeten, gegenüber 12% ohne Werkzeug und 13% mit einer Regeldatei.
Sperren, die vor der Ausführung ablehnen
Schema-Löschungen, sudo, Force-Pushes, das Lesen einer .env und Schreibzugriffe auf geschützte Verzeichnisse laufen vor dem Start durch Ihre Sperren. Der Agent bekommt eine Ablehnung, die die Regel erklärt und einen anderen Weg vorschlägt, etwa eine WHERE expires_at < now()-Klausel oder eine process.env-Referenz. Jede Sperre landet in der Prüfspur, und jede Regel lässt sich zwischen Warnen und Blockieren umschalten.
Diff-Prüfung mit passender Korrektur
Wenn der Agent stoppt, werden seine Änderungen vor dem Commit geprüft: erreichbare Injection, verwundbare Abhängigkeiten, ausgelaufene Token, riskante Terraform- oder Kubernetes-Einstellungen, kompromittierte CI-Actions. Der Fund kommt als ein behebbarer Punkt mit CWE, Datei und Zeile in die Sitzung des Agenten zurück. Der Agent patcht den Diff vor dem Commit, und das Review liest sauberen Code statt eines Berichts.
Geschäftslogik-Analyse im Beweismodus
BLSA, entwickelt mit dem CNRS und dem CRIStAL-Labor, prüft, ob eine Änderung eine Geschäftsregel weiterhin einhält. Der Beweismodus zeigt die Regel, den Pfad durch den Code und die Zeile, an der die Prüfung sitzt; das Urteil kommt also mit Argument statt mit Punktzahl. BLSA läuft nach dem Commit und steckt derzeit in einem Partnerprogramm.
Brain, eine Karte pro Team
Jede ausgelieferte Regel, jede abgelehnte Aktion und jede Korrektur führt auf einer Karte zu einem Agenten und einem Entwickler. Die Sicherheit sieht, welches Repository Sperren anzieht, und die Leitung prüft, ob die Regeln bei den richtigen Leuten ankommen. Dafür muss niemand ein Protokoll pro Agent öffnen.
Vor- und Nachteile
Vorteile
- Die Installation ist ein einziger npx-Befehl unter macOS, Linux oder Windows, Node 18.17 ist die einzige Voraussetzung.
- Regeln kommen vor der Änderung statt als Rat im Nachhinein, genau das hat die Studie vom August 2026 gemessen.
- Dieselben Regeln decken fünf Agenten ab, ein Team mit gemischten Editoren streitet also nicht mehr über die gültige Konfiguration.
- Sperren und Korrekturen werden pro Entwickler protokolliert, die Sicherheit erhält einen Verlauf, ohne Ingenieure um Berichte zu bitten.
Nachteile
- Die Sperren wirken nur in Claude Code, Cursor und Codex. Wer Windsurf oder Copilot nutzt, bekommt Regeln und Prüfung, ein gefährlicher Befehl kann dort also noch durchlaufen.
- Konsole, BLSA und nutzungsbasierte Abrechnung setzen ein CybeDefend-Konto voraus, also Cloud-Abhängigkeit und eine Regionswahl bei der Installation.
- Das Produkt ist jung. BLSA ist ein Partnerprodukt, und die eigene Studie des Anbieters ist bislang der wichtigste öffentliche Beleg.
Häufige Fragen
VibeDefend ist ein Kommandozeilenwerkzeug von CybeDefend, das Geschäfts- und Sicherheitsregeln in Coding-Agenten bringt, gefährliche Befehle ablehnt und jede Änderung vor dem Commit prüft.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu VibeDefend by CybeDefend.
Alternativen zu VibeDefend by CybeDefend

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

GitGlow
GitGlow · Coding · ProduktivitätGitGlow ist ein Git-Client für den Desktop, der Ihren Code und die Änderungen Ihrer KI-Agenten in einer Review bündelt, damit Sie vor dem Ausliefern sehen, was die Maschine verlässt.