

Cencurity
Cencurity · Otro
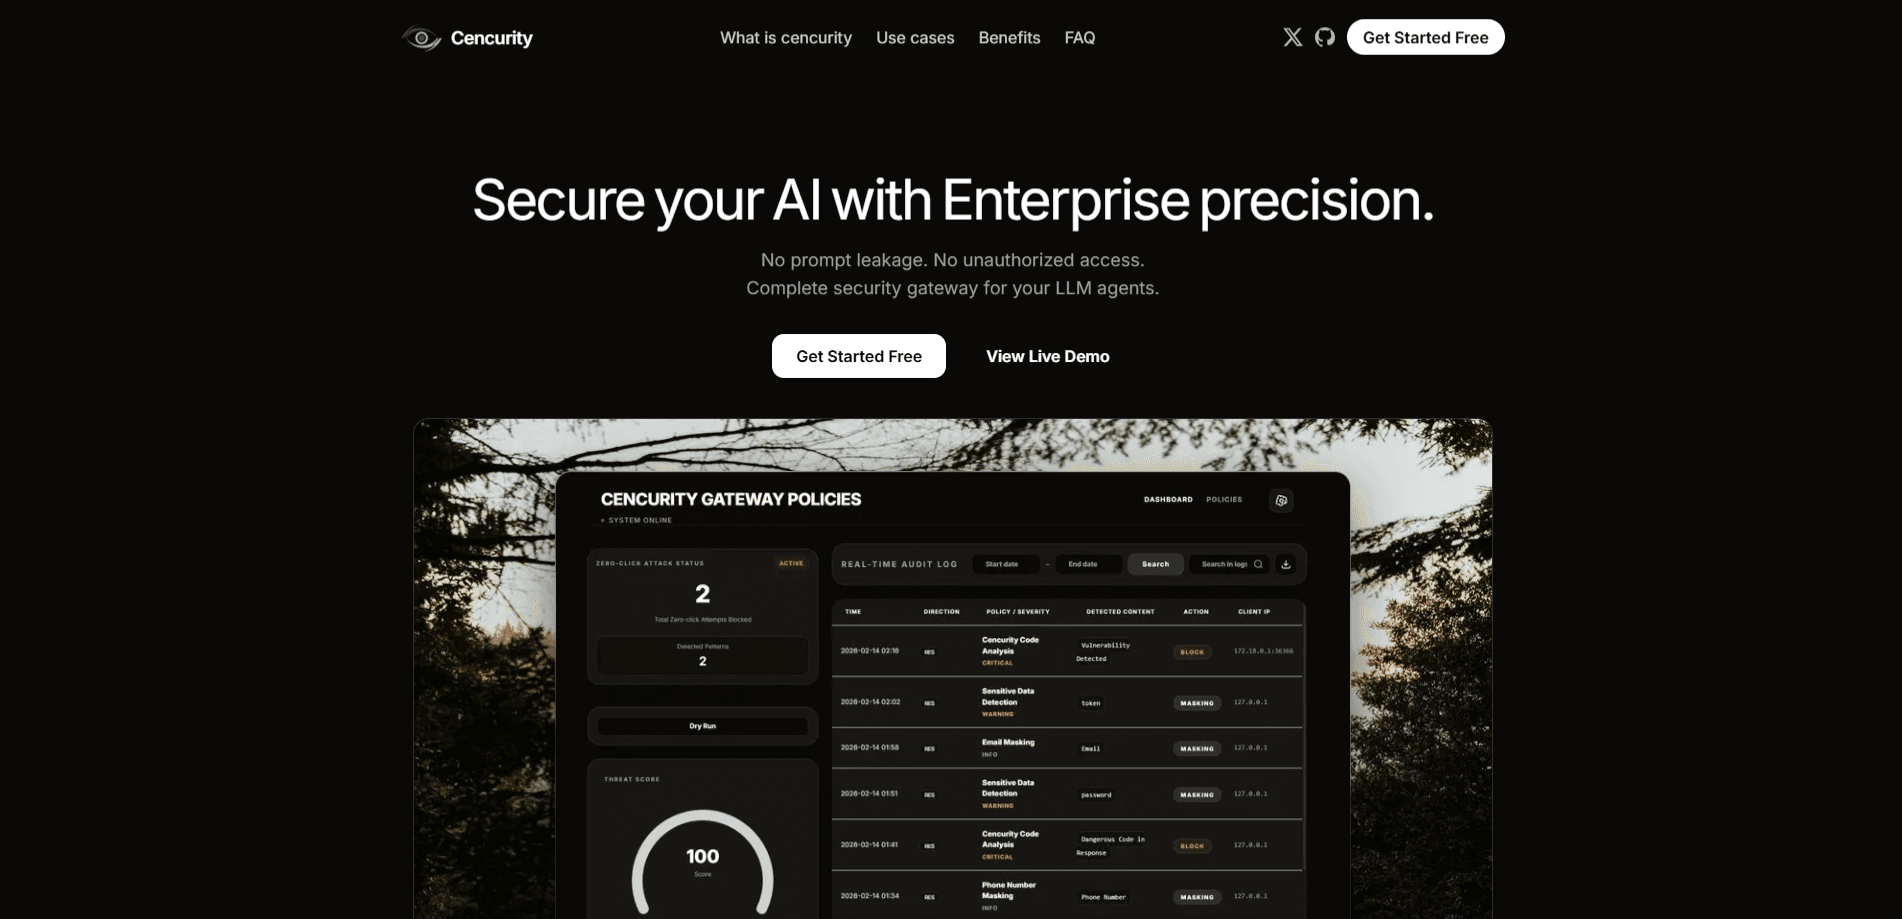
Cencurity es una puerta de enlace de seguridad que se sitúa entre tus agentes de IA y los modelos que invocan. Funciona como un proxy de LLM: inspecciona prompts y respuestas en tiempo real, y puede enmascarar, redactar o bloquear datos sensibles antes de que lleguen a un modelo o a un usuario. Es prevención de pérdida de datos de IA centrada en la capa de prompts, no solo en el borde de la red. La idea es sencilla. Sigues construyendo con cualquier agente o IDE que ya uses, y Cencurity vigila el canal en busca de secretos, datos personales y patrones de código riesgoso, mientras mantiene un registro de auditoría que puedes entregar a un equipo de seguridad.
Acerca de Cencurity
Qué es Cencurity
Cencurity es una puerta de enlace de seguridad de IA creada para equipos que trabajan con modelos de lenguaje grande pero no quieren que su código, credenciales o datos de clientes se filtren a través de los prompts. Funciona como una capa de proxy. Tus agentes y herramientas de IDE se conectan a ella en lugar de hablar directamente con los proveedores, y cada solicitud pasa por reglas de detección que buscan secretos, información de identificación personal y salidas inseguras. El objetivo es la protección contra la filtración de prompts sin pedirle a cada desarrollador que cambie su forma de trabajar.
El producto apunta al hueco que la mayoría de las empresas encuentra cuando la IA sale de un entorno aislado. Alguien pega una clave de API en un chat. Un agente devuelve el registro de un cliente. Un asistente de código sugiere un fragmento con un token codificado de forma fija. La propuesta de Cencurity es que atrapas esos momentos en el borde, en tiempo real, en lugar de descubrirlos en una revisión posterior al incidente semanas después.
Hay dos límites que conviene conocer de antemano. Primero, se vende como una puerta de enlace de nivel empresarial, así que el sitio está orientado a demos y despliegues, no a un plan gratuito de autoservicio. Segundo, añadir un proxy significa un salto más en tu tráfico de IA, así que los equipos deben sopesar la latencia y el esfuerzo de configuración frente a la protección. También necesitas enrutar el tráfico a través de ella: ese es justamente el punto, pero implica un cambio en la forma en que se conectan tus herramientas.
Cómo empezar
- Solicita una demo a través del sitio oficial para obtener acceso y hablar de tu despliegue.
- Conecta tus agentes, IDE y proveedores de modelos actuales a la puerta de enlace Cencurity. La empresa dice que una sola integración funciona en todos los modelos, herramientas y entornos sin reescribir tu configuración.
- Configura las políticas de detección para secretos, PII y salidas riesgosas, y decide qué debe enmascararse, redactarse o bloquearse.
- Ejecuta primero en modo de prueba para medir cuántas solicitudes activan tus políticas antes de aplicar nada.
- Activa la aplicación, conecta alertas por webhook a Slack o Jira, y revisa el panel y los registros mientras fluye el tráfico.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Cencurity.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Ingenieros de seguridad y de plataforma
- Equipos de ingeniería en empresas
- Personal de cumplimiento y riesgo
Tareas
- Bloquear filtraciones de secretos
- Redactar datos personales
- Monitorear la actividad de los agentes
Casos de uso
- Desplegar herramientas de IA por toda la empresa
- Investigar una filtración sospechosa
- Prepararte para una auditoría
Funciones clave
Proxy de LLM y redacción
Cencurity actúa como proxy de tu tráfico de LLM y redacta automáticamente los datos sensibles a su paso. Eso significa que la puerta de enlace ve cada prompt y cada respuesta, así que el enmascaramiento de datos sensibles ocurre en el canal en lugar de depender de que cada app limpie su propia entrada. Para los equipos, esto elimina la necesidad de tocar cada base de código que habla con un modelo.
Prevención de filtraciones en tiempo real
La puerta de enlace detecta y bloquea secretos, PII y salidas riesgosas en el borde, antes de que ese contenido llegue a usuarios o modelos. Si un asistente de código está a punto de emitir una credencial codificada de forma fija, o un agente está a punto de devolver datos de clientes, el bloqueo ocurre en el punto de salida. Esa es la promesa central. Detén la filtración en el momento, no después.
Panel de seguridad centralizado
Un solo panel muestra cada llamada de agente: solicitudes, respuestas, latencia, activaciones de políticas, redacciones y bloqueos, todo en tiempo real. En lugar de unir registros de proveedores, obtienes una vista única de lo que hace tu entorno de IA. Eso importa cuando algo se ve raro y necesitas verlo rápido. Se acabaron las conjeturas.
Análisis de registros en tiempo real
Cada interacción es trazable de extremo a extremo. Puedes buscar, filtrar y correlacionar solicitudes, respuestas y decisiones de política para rastrear el riesgo en segundos. ¿Por qué importa? Por la velocidad de triaje. Cuando salta una alerta, sabes qué llamada la disparó y qué se le pidió al modelo.
Detección basada en políticas con despliegue en modo de prueba
Tú defines qué cuenta como violación, y la puerta de enlace prioriza lo que importa. El modo de prueba te deja medir cuántas solicitudes activarían una política antes de encender la aplicación, y así evitas romper un flujo de trabajo que funciona el primer día. Después despliegas la aplicación sin adivinar. Ese avance por etapas lo es todo.
Notificaciones por webhook
Las alertas verificadas se pueden enviar a Slack, Jira y otras herramientas que ya usas. Enrutar los avisos a tus canales existentes hace que tu equipo los vea donde ya trabaja, en lugar de en otra consola que nadie revisa.
Soporte para despliegues empresariales
La puerta de enlace trae un proceso de despliegue a su alrededor, no solo un inicio de sesión. La medición en modo de prueba, el ajuste de políticas y el cableado de webhooks se tratan como parte de la implantación. No es buena opción si querías registrarte y empezar en diez minutos. Es una opción razonable si la revisión de seguridad y la aplicación por etapas ya son la forma en que tu organización lanza cosas.
Ventajas y desventajas
Ventajas
- Funciona con los agentes y IDE que ya usas, así que la configuración no exige reconstruir tus flujos de trabajo de IA.
- La detección y la redacción ocurren en tiempo real en el borde, y atrapan filtraciones antes de que lleguen a un modelo o a un usuario.
- El modo de prueba deja que un equipo mida el impacto de las políticas antes de aplicar nada.
- Los registros listos para auditoría dan a los equipos de seguridad y cumplimiento evidencia concreta en lugar de resúmenes vagos.
Desventajas
- No hay precios públicos ni plan gratuito, así que tienes que hablar con ventas antes de juzgar el costo, y eso frena la evaluación.
- Enrutar el tráfico por un proxy añade un salto, y el impacto en la latencia no lo puedes verificar sin una prueba.
Preguntas frecuentes
Es una puerta de enlace de seguridad que actúa como proxy de tu tráfico de LLM y agentes, lo inspecciona en busca de secretos, datos personales y salidas riesgosas, y luego enmascara, redacta o bloquea lo que rompe tus reglas. También guarda registros de cada solicitud y respuesta para auditorías.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Cencurity.
Alternativas a Cencurity

Odyssey 3
Odyssey · OtroOdyssey-3 es el modelo del mundo fundacional de Odyssey. Simula física en tiempo real, convierte una descripción en un entorno interactivo y se adapta a robots, coches y videojuegos.

JarvisCore
Prescott Data · Programación · Productividad · OtroJarvisCore es un runtime de código abierto en Python donde los agentes de IA actúan como pares en una malla, reclaman tareas de un libro mayor compartido y llegan a servicios externos por un bróker sin confianza.
Clef
Cloudflare · Negocios · OtroClef es el modelo de decisión de código abierto de Cloudflare para Workers AI. Devuelve probabilidades calibradas para preguntas tipadas en lugar de texto, así que un agente clasifica, enruta y actúa rápido.