
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · Otro
Extension Auditor Security Analyzer es una plataforma de seguridad del navegador que analiza extensiones de Chrome, Edge y Firefox, puntúa su riesgo y te avisa cuando cambia un permiso o el propietario.
Acerca de Extension Auditor Security Analyzer
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer es un escáner de seguridad de extensiones creado por Alpha CISO Pte. Ltd. Revisa los complementos que ya tienes instalados, lee a qué puede acceder cada uno y lo convierte en una puntuación de riesgo fácil de entender. La idea es sencilla: casi nadie comprueba qué hace de verdad una extensión, y una sola actualización maliciosa puede leer en silencio cada sitio que visitas.
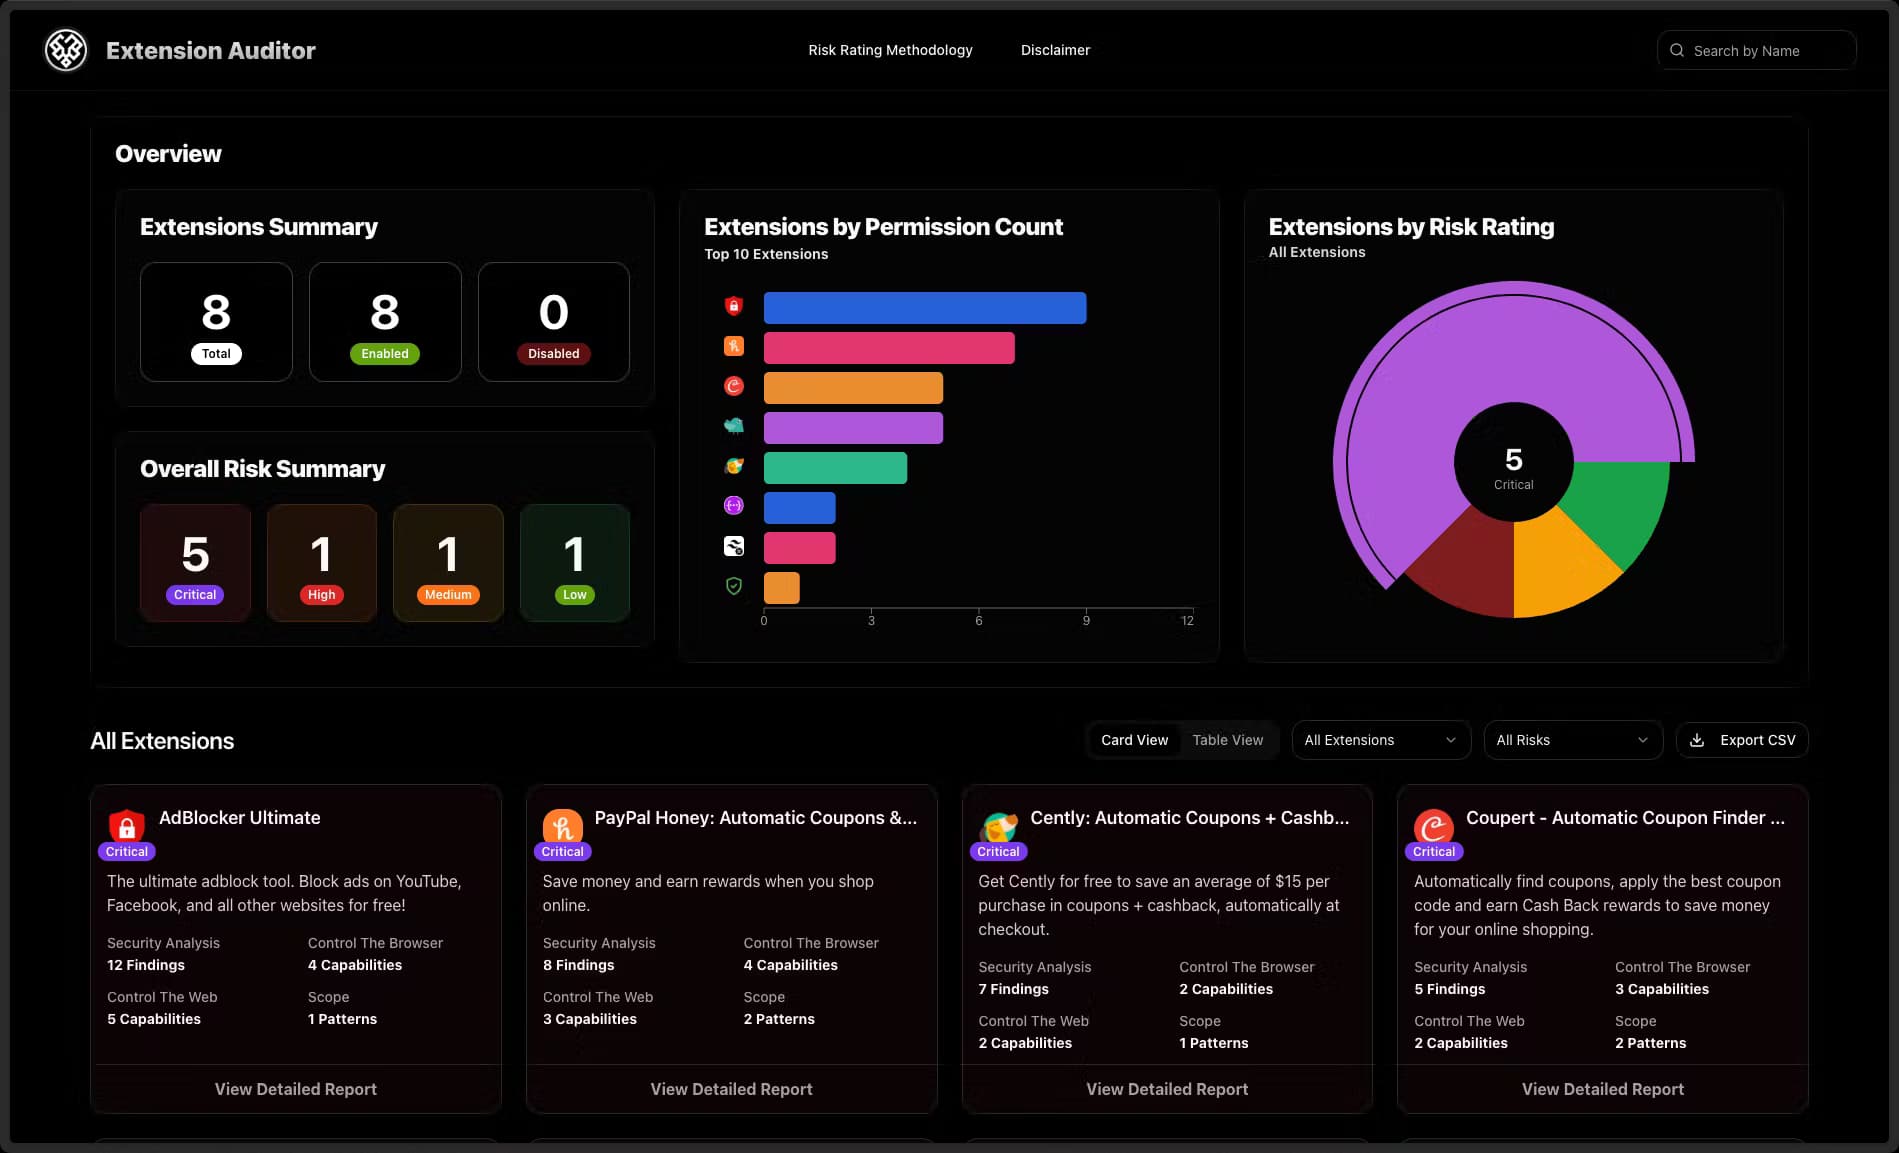
La herramienta vigila una base de datos de más de 1,9 millones de extensiones, no solo las que tú consultas. Su motor de puntuación parte de investigación de seguridad publicada, así que valora las solicitudes de permisos igual que lo haría un revisor. Cada nota cae en una de cuatro bandas: Crítica, Alta, Media o Baja.
El límite principal está en el alcance. Es una herramienta centrada en el navegador, con planes para particulares, equipos pequeños y departamentos de TI, no una suite completa de seguridad de dispositivos. Comprueba el comportamiento de las extensiones, no todo tu equipo, y la mayoría de las funciones para equipos dan por hecho que conectas una cuenta de trabajo como Google Workspace o Microsoft 365.
Getting Started
- Crea una cuenta gratuita en el sitio de Extension Auditor o empieza la prueba de 7 días desde la página de precios.
- Añade la extensión al navegador en Chrome, Edge o Firefox, o pega la URL de una tienda para hacer una consulta puntual sin instalar nada.
- Conecta Google Workspace, Microsoft 365, Okta o Jamf si quieres un inventario de toda la flota en vez de un solo navegador.
- Revisa las puntuaciones de riesgo y luego define políticas para permitir, advertir o bloquear extensiones en tu equipo.
- Elige adónde van las alertas, por ejemplo correo, Slack, Teams o un webhook hacia tu SIEM, y confirma que llegan las primeras notificaciones.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Extension Auditor Security Analyzer.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Usuarios cotidianos de Chrome
- Administradores de TI y seguridad
- Personas preocupadas por su privacidad
Tareas
- Auditar complementos instalados
- Detectar actualizaciones peligrosas
- Filtrar antes de desplegar
Casos de uso
- Estrenar un portátil de trabajo
- Reaccionar ante un susto en la cadena de suministro
- Revisar el navegador de un familiar
Funciones clave
Consulta de extensiones y puntuación de riesgo
Introduces el ID o la URL de cualquier extensión y la herramienta te devuelve sus permisos, el historial del editor y una puntuación de riesgo. La nota se agrupa en bandas Crítica, Alta, Media y Baja, cada una con una frase que aclara qué implica ese nivel. Todo esto sin instalar nada.
Detección de extensiones maliciosas
El motor señala las extensiones que los revisores marcan como maliciosas o que arrastran hallazgos críticos, y las lista junto al número de usuarios de cada una. La base de datos cubre toda la Chrome Web Store, así que la inteligencia no se limita a lo que buscas. Según Alpha CISO, el motor se entrenó con 30 o más trabajos de seguridad revisados por pares.
Monitorización continua
Extension Auditor revisa 11 tipos de eventos cada dos horas, incluyendo cambios de permisos, actualizaciones de versión, transferencias de propiedad, cambios de CSP y variaciones de visibilidad. Cuando una extensión aprobada empieza a comportarse distinto, recibes el aviso en ese momento y no después del daño. Esto es justo lo que un análisis puntual no puede replicar.
Alertas e integraciones
Las notificaciones llegan a la vista dentro de la app, al correo, a Slack, a Teams o a un webhook, de modo que los equipos de seguridad mantienen los avisos dentro de las herramientas que ya miran. Para automatizar, un webhook puede enviar eventos a un SIEM. Las conexiones con Google Workspace, Microsoft 365, Okta y Jamf traen tus usuarios y dispositivos actuales sin meterlos a mano.
Inventario y políticas para toda la flota
Desde un panel ves todas las extensiones de Chrome, Edge y Firefox, por usuario y por dispositivo. Después defines políticas de permitir, advertir o bloquear para que un complemento arriesgado nunca llegue a un navegador gestionado. El despliegue funciona con agente o sin él, algo que importa cuando no puedes instalar software en todas partes.
Análisis en lote para revisiones de despliegue
Subes un CSV o un archivo de texto con IDs y URLs de tienda y la herramienta devuelve un único informe guardado en lugar de una lista de consultas sueltas. Encaja justo cuando un equipo quiere estandarizar su configuración de navegador antes de un despliegue. Te ahorra revisar cada complemento uno por uno.
API REST y controles de acceso
Una API REST documentada, con autenticación por clave de API y OAuth2, permite a los equipos llevar los datos de riesgo de extensiones como JSON a sus propios flujos. Los planes de pago incluyen cupos mensuales de llamadas que van de 1.000 a 50.000, con precios por uso para el producto solo de API. El SSO SAML y el registro de auditoría vienen en todos los planes, incluso el más barato.
Ventajas y desventajas
Ventajas
- La puntuación de riesgo se apoya en investigación de seguridad publicada y no en conjeturas, así que las notas se sostienen ante un revisor.
- La cobertura abarca las tres grandes tiendas de navegador, no solo las extensiones que nombras, lo que atrapa amenazas que no se te habría ocurrido comprobar.
- La monitorización continua con alertas por Slack, Teams, correo y webhook mantiene visible la deriva de las extensiones sin volver a analizarlas a mano.
- Sin muros de pago por función: el SSO SAML, el registro de auditoría y el acceso completo a la API están en todos los planes, así que los equipos pequeños no quedan fuera de los controles básicos.
Desventajas
- Los planes más baratos limitan cuántas extensiones se analizan por navegador, así que un uso personal intenso puede tocar el techo pronto.
- Los planes Team y Business exigen mínimos de 10 y 100 usuarios, algo caro para un administrador en solitario que solo necesita políticas de flota.
- Cubre solo la seguridad de extensiones, así que quien quiera protección de dispositivos o de red todavía necesita otra herramienta.
- Valores como las bandas de riesgo dependen del modelo del propio proveedor, y no hay una auditoría externa de esa puntuación.
Preguntas frecuentes
Lee los permisos, los patrones de código y los datos del editor de las extensiones instaladas en Chrome, Edge y Firefox, y los convierte en una puntuación de riesgo entre Crítica y Baja. También sigue los cambios de esas extensiones con el tiempo.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Extension Auditor Security Analyzer.
Alternativas a Extension Auditor Security Analyzer

Odyssey 3
Odyssey · OtroOdyssey-3 es el modelo del mundo fundacional de Odyssey. Simula física en tiempo real, convierte una descripción en un entorno interactivo y se adapta a robots, coches y videojuegos.

JarvisCore
Prescott Data · Programación · Productividad · OtroJarvisCore es un runtime de código abierto en Python donde los agentes de IA actúan como pares en una malla, reclaman tareas de un libro mayor compartido y llegan a servicios externos por un bróker sin confianza.
Clef
Cloudflare · Negocios · OtroClef es el modelo de decisión de código abierto de Cloudflare para Workers AI. Devuelve probabilidades calibradas para preguntas tipadas en lugar de texto, así que un agente clasifica, enruta y actúa rápido.