
Koreshield
Koreshield · Negocios · Otro
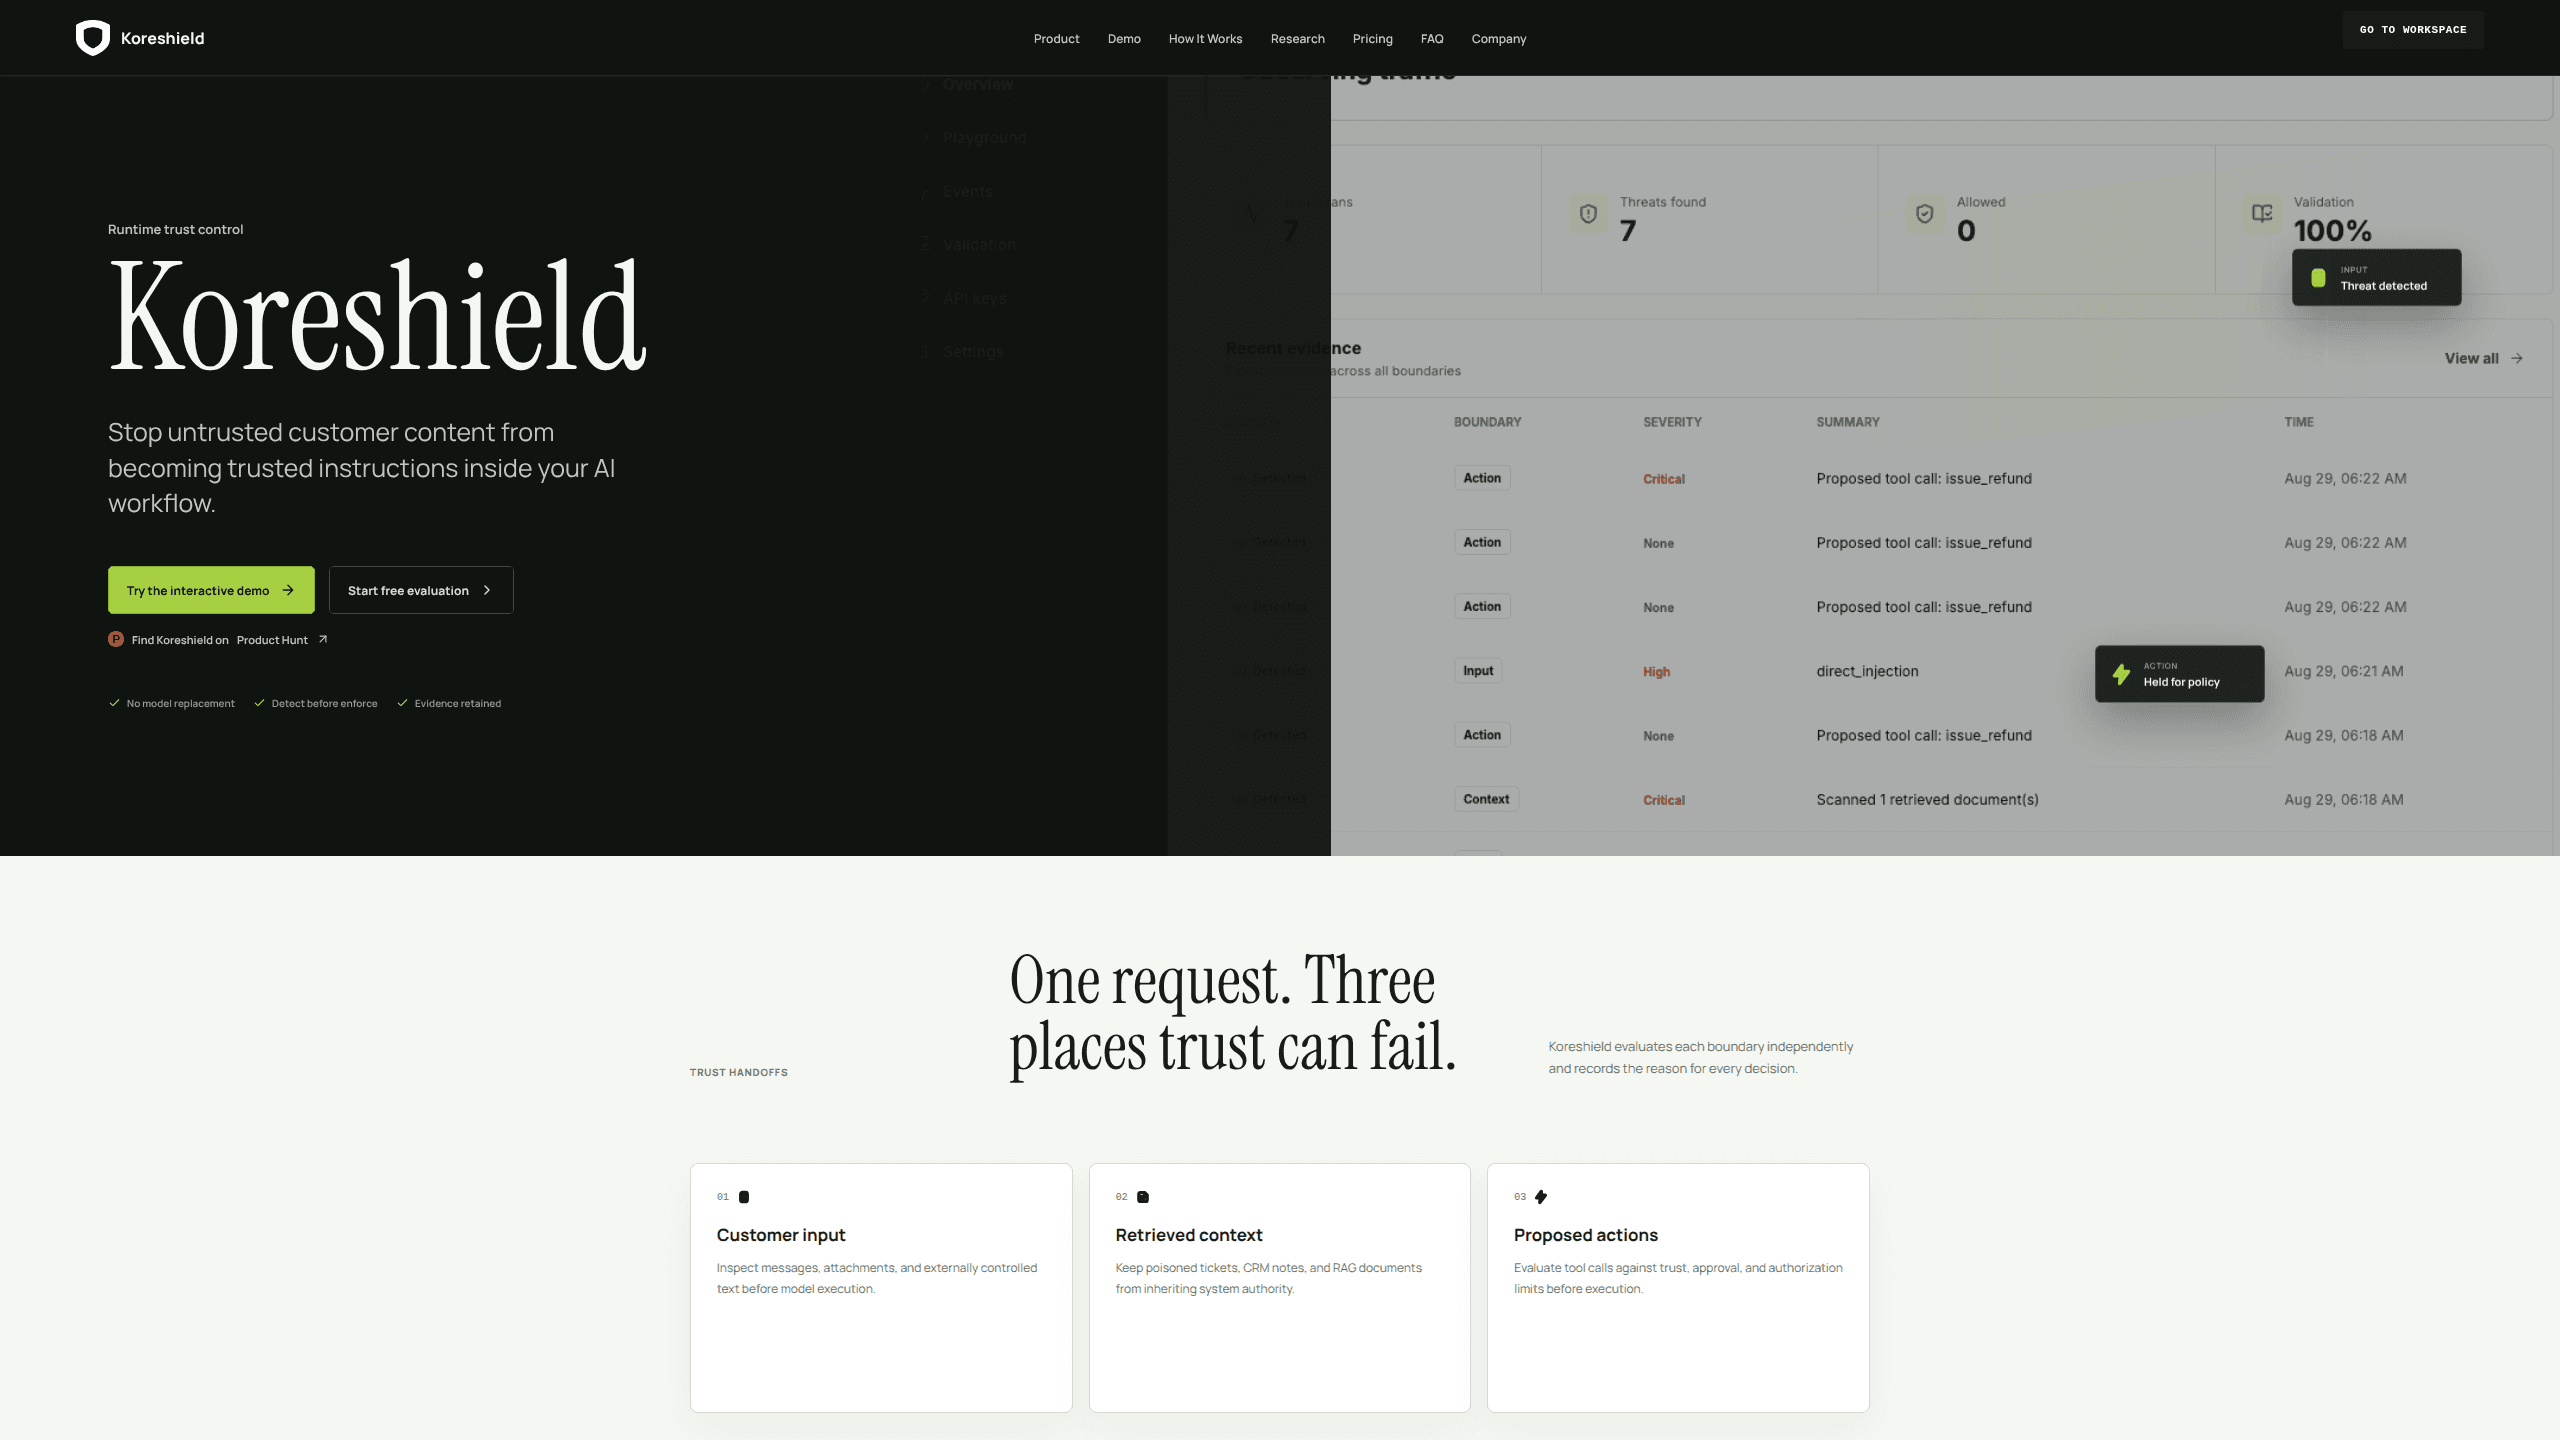
Koreshield es una capa de seguridad y evidencia en tiempo de ejecución para agentes de soporte con IA. Revisa el mensaje del cliente, el contexto recuperado y las acciones propuestas antes de que lleguen al modelo o disparen un reembolso.
Acerca de Koreshield
About
Qué es Koreshield
Koreshield es una plataforma de seguridad para LLM creada en Reino Unido para empresas que dejan que un agente de soporte con IA lea mensajes de clientes, consulte datos de cuenta y proponga reembolsos o cambios. Se coloca entre tu aplicación y el modelo como punto de control en tiempo de ejecución. El modelo sigue razonando. Koreshield decide si el flujo debe confiar en la entrada, en el material recuperado o en la acción que viene después.
El producto cubre un hueco concreto. Los proveedores de modelos protegen el modelo, pero no conocen a tu cliente, tu límite de reembolso ni si un agente puede cerrar una cuenta. Koreshield añade ese contexto de negocio en tres fronteras y registra por qué cada solicitud se aceptó, se retuvo o se bloqueó. Esos registros sirven cuando seguridad, cumplimiento o legal piden pruebas semanas después de un incidente. Los controles funcionan como guardrails de IA para la ruta de la solicitud, no como sustituto de tus reglas de aprobación.
Los límites están publicados y son reales. Koreshield no sustituye tus sistemas de identidad ni de autorización, no promete cobertura total frente a ataques y hoy no inspecciona archivos ni imágenes arbitrarias. Conviene tratarlo como un control dentro de un programa más amplio de seguridad de flujos de trabajo con IA, no como reemplazo de tus reglas de aprobación.
Primeros pasos
- Crea un espacio de trabajo en koreshield.ai/access. La evaluación dura 7 días, incluye 10.000 solicitudes protegidas y una clave de API, y no pide tarjeta.
- Genera una clave de escaneo del lado del servidor desde la consola. Guárdala en tu gestor de secretos y no la pongas nunca en JavaScript del navegador.
- Elige una sola frontera para empezar: la entrada del cliente en /v1/scan, el contexto recuperado en /v1/rag/scan o una acción propuesta en /v1/tools/scan.
- Ejecuta el modo detección junto al tráfico real y revisa las decisiones, incluidas las solicitudes que se habrían bloqueado.
- Activa el modo aplicación cuando tengas claro el mensaje al cliente, la vía de escalado y el comportamiento en caso de reintento. Guarda cada request ID junto a tu propia traza.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Koreshield.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Responsables de operaciones de soporte en comercio electrónico y marcas DTC
- Equipos de seguridad y GRC en empresas SaaS B2B
- Equipos de ingeniería en servicios financieros regulados
Tareas
- Filtrar mensajes de clientes antes de montar el prompt
- Revisar notas de tickets y documentos de políticas recuperados
- Revisar reembolsos y cambios de cuenta propuestos antes de ejecutarlos
- Reunir evidencia para una revisión de seguridad
Casos de uso
- Un piloto de soporte con IA está a punto de tocar tráfico de producción
- Un mensaje de cliente parece un intento de extraer datos de otra cuenta
- Un cuestionario de seguridad pregunta cómo se controlan los agentes de IA
Funciones clave
Escaneo de entrada antes del modelo
Todo flujo de soporte empieza con texto de alguien externo a tu empresa. El escaneo de entrada revisa ese texto antes de que entre en el contexto del modelo. Busca instrucciones que anulan las anteriores, intentos de sacar datos privados y otros patrones hostiles, y devuelve una decisión con severidad y puntuación de confianza. Aquí es donde muchos equipos colocan la primera protección contra inyección de prompts, y suele ser la más fácil de comprobar con tickets reales.
Control del contexto recuperado para RAG
Los agentes de soporte rara vez responden solo con el modelo. Meten en el prompt páginas de políticas, historial de pedidos, notas de tickets y fragmentos del CRM. El escaneo RAG revisa los documentos y fragmentos elegidos antes de montar el prompt. Ese paso importa cuando clientes, socios o una cuenta interna comprometida pueden editar la base de conocimiento. Un artículo envenenado que nunca llega al prompt no puede desviar la respuesta.
Revisión de acciones antes de ejecutar herramientas
El tercer punto de control evalúa las llamadas a herramientas propuestas. Un reembolso, un enlace de pago, el cierre de una cuenta o una exportación de datos son acciones de negocio, y el modelo no conoce tus límites de aprobación. Koreshield revisa los argumentos y el contexto de autorización antes de la ejecución y devuelve una decisión que tu aplicación puede seguir. La identidad, los permisos y la decisión final siguen en tu aplicación.
Modo detección con evidencia de decisiones
El modo detección registra amenazas sin cortar el tráfico. Cada evento incluye un request ID, una severidad, una puntuación de confianza y los indicadores que se activaron. Los equipos de soporte y seguridad pueden revisar falsos positivos y omisiones sobre comportamiento real antes de cambiar lo que ven los clientes. El enfoque encaja en empresas que necesitan pruebas antes de poner un bloqueo delante de un flujo de ingresos.
Modo aplicación con una salida de emergencia
El modo aplicación detiene las solicitudes que violan la política. Está pensado para activarse después de que el modo detección haya mostrado cómo es el tráfico normal. La web pide definir primero el mensaje al cliente, la vía de escalado y el comportamiento ante reintentos. Es un consejo práctico: un reembolso bloqueado sin salida genera un ticket de soporte, no una victoria de seguridad.
Consola alojada y claves de API con alcance limitado
La consola alojada gestiona claves, revisión de evidencia, cambios de política, modos y validación. Las claves de escaneo son independientes y revocables, y el contrato OpenAPI de solo escaneo deja que una plataforma de agentes importe las tres comprobaciones sin exponer facturación, administración de equipo o revisión de evidencia como herramientas que el modelo pueda elegir. Koreshield funciona como servicio alojado o como servicio FastAPI con PostgreSQL dentro de tu infraestructura.
Ventajas y desventajas
Ventajas
- Convive con el proveedor de modelos que ya usas. No hay que cambiar de modelo ni mover los prompts a otro proveedor.
- Las tres fronteras siguen el recorrido real de una solicitud de soporte: texto del cliente, contexto recuperado y acción propuesta.
- El modo detección genera evidencia antes de aplicar bloqueos, lo que reduce el riesgo de frenar reembolsos legítimos durante el despliegue.
- El registro de decisión incluye request ID, severidad, confianza e indicadores, así un ingeniero puede rastrear un bloqueo hasta un evento concreto.
- Los precios están publicados. Starter cubre 250.000 solicitudes protegidas por 20 £ al mes, y Growth cubre 2 millones por 99 £.
Desventajas
- No sustituye tu sistema de autorización. La identidad, los límites de aprobación, el aislamiento entre clientes y la ejecución siguen en tu aplicación.
- Hoy no inspecciona archivos ni imágenes, así que un agente que lee adjuntos necesita otro control para esa ruta.
- La empresa no promete cobertura total frente a ataques, de modo que la herramienta no puede ser tu única defensa contra la inyección de prompts.
- La integración exige trabajo del lado del servidor. Un equipo sin ingenieros de backend lo pasará mal, y los constructores de agentes sin código no tienen una vía directa.
Preguntas frecuentes
Koreshield protege el punto en el que el contenido no confiable pasa a ser confiable dentro de un flujo de soporte con IA. Escanea la entrada del cliente, el contexto recuperado y las acciones de herramientas propuestas, y devuelve una decisión con evidencia. El modelo y tu aplicación mantienen sus funciones actuales.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Koreshield.
Alternativas a Koreshield

Knocket
Knocket (Tencent RTC team) · Productividad · Negocios · ChatbotKnocket es una herramienta gratuita de chat en vivo y página de contacto: los visitantes escriben desde tu web, tu app o un enlace, y tú respondes desde Telegram o una sola bandeja.

shippedit.me
Krawlup · Marketing · Negociosshippedit.me redirige ahora a Krawlup, una plataforma web que audita SEO, AEO y velocidad cada semana y pasa las correcciones a agentes de código mediante MCP.

Ayven
Alknoma · Productividad · NegociosAyven es un centro de control de IA de Alknoma que convierte un objetivo escrito en lenguaje natural en un plan con fechas, reparte las tareas entre tu equipo y sus agentes de IA y solo te pide aprobación cuando la decisión te corresponde.