
Sprinto
Sprinto · Otro
Sprinto es una plataforma de automatización del cumplimiento de seguridad que ayuda a las empresas tecnológicas de rápido crecimiento a avanzar hacia la preparación para SOC 2, ISO 27001 y HIPAA sin contratar un equipo de cumplimiento completo. Se conecta a tus sistemas existentes, recopila evidencia según un calendario y hace seguimiento de los controles para que las auditorías dejen de sentirse como una carrera de última hora.
Acerca de Sprinto
Qué es Sprinto
Sprinto es una plataforma de automatización del cumplimiento dirigida a empresas que necesitan demostrar su postura de seguridad a clientes, auditores y compradores corporativos. En lugar de guardar políticas en documentos y capturas de pantalla en hilos de chat, extrae la evidencia directamente de las herramientas que ya usas y luego asigna esa evidencia a los marcos de los que eres responsable. Puedes elegir un marco como SOC 2 o ISO 27001, dejar que la plataforma delimite el programa y trabajar sobre las brechas que encuentra.
Los problemas centrales que aborda son conocidos para los equipos pequeños. Un acuerdo depende de una revisión de seguridad y, de repente, nadie es dueño de la hoja de cálculo que nunca se creó para una auditoría. Sprinto convierte esa dispersión en una lista de tareas con responsables y estados, y luego renueva la evidencia a medida que las cosas cambian. Los compradores que buscan software de cumplimiento HIPAA suelen querer exactamente esto. Quieren pruebas, no promesas.
La principal limitación que debes tener presente es que Sprinto es una herramienta de flujo de trabajo de cumplimiento, no un auditor ni un escáner de seguridad para tu código. Te ayuda a organizar los controles y a prepararte para la auditoría, pero sigues necesitando un auditor externo que emita el informe final, y el criterio humano decide cómo se delimita tu entorno.
Cómo empezar
- Regístrate en el sitio web de Sprinto y reserva una sesión de incorporación con el equipo de cumplimiento.
- Elige tu marco objetivo, como SOC 2, ISO 27001 o HIPAA, y confirma el alcance de tu programa.
- Conecta tus herramientas de nube, identidad y productividad para que Sprinto extraiga la evidencia de forma automática.
- Trabaja sobre la lista de brechas generada, asigna responsables y sube las políticas que aún te falten.
- Comparte el espacio de trabajo estructurado con tu auditor o úsalo para responder los cuestionarios de seguridad de los clientes.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Sprinto.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Fundadores de startups que preparan su primera auditoría SOC 2 o ISO 27001
- Responsables de operaciones y TI en empresas en crecimiento
- Equipos de ventas y seguridad que enfrentan cuestionarios frecuentes de clientes
Tareas
- Alcanzar la preparación para la auditoría de SOC 2, ISO 27001 o HIPAA
- Responder cuestionarios de seguridad
- Hacer seguimiento del riesgo de proveedores
- Mantener el cumplimiento continuo
Casos de uso
- Un acuerdo corporativo se estanca en una revisión de seguridad
- Un segundo marco se suma al primero
- Un equipo pequeño sin contratación de seguridad necesita verse creíble ante los compradores
Funciones clave
Monitoreo Continuo del Cumplimiento
Sprinto vigila tus controles conectados las 24 horas y señala desviaciones cuando algo cambia. En lugar de enviar una alerta y esperar, dirige las aprobaciones hacia ti y renueva la evidencia para que tu postura se mantenga al día. Esto importa sobre todo entre auditorías, cuando los controles se desincronizan en silencio de cómo trabaja realmente tu equipo.
Automatización de Cuestionarios de Seguridad
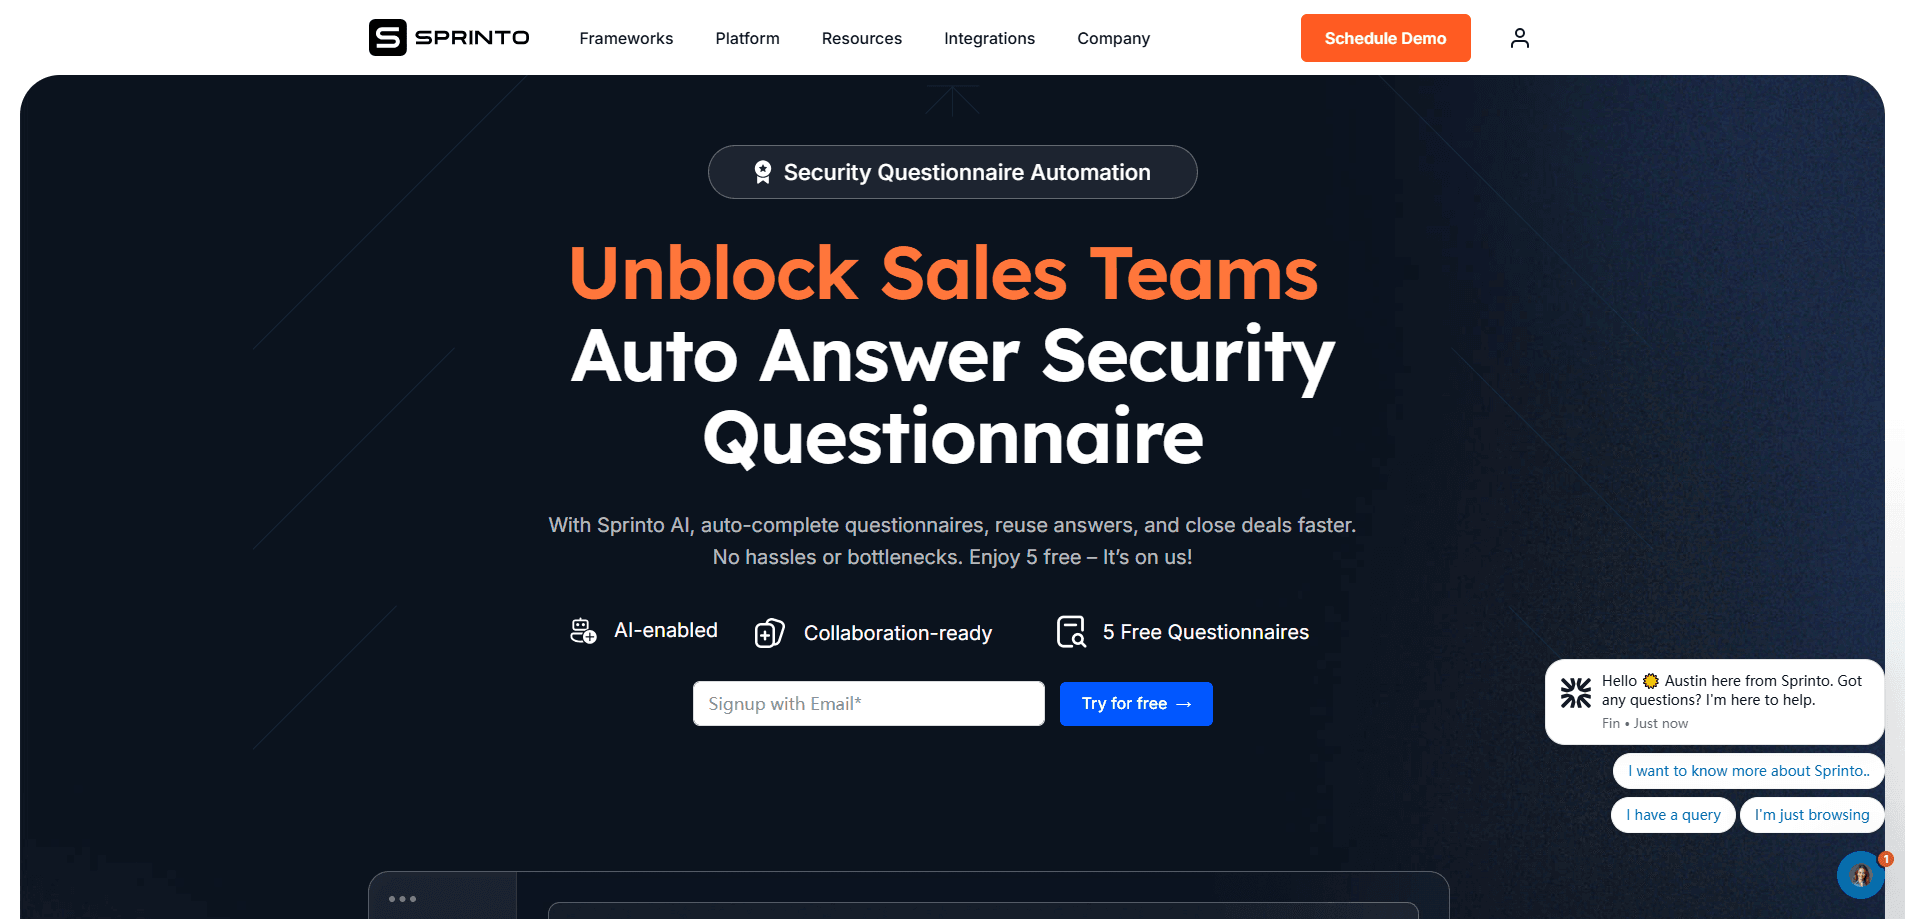
La plataforma mantiene tus controles, políticas y evidencia en una base de conocimiento consultable y luego reutiliza ese material para completar los cuestionarios de seguridad de los clientes. Guarda las respuestas. Los equipos que responden las mismas preguntas de proveedores cada mes pueden tomar de las respuestas almacenadas en lugar de reconstruirlas desde cero. Esta es la función en la que se apoyan los equipos de ventas cuando la revisión de un comprador es lo último que separa un acuerdo de la firma.
Gestión Autónoma del Riesgo de Proveedores
Sprinto descubre proveedores a medida que entran en tu entorno, los clasifica por riesgo y lanza la diligencia debida automáticamente. Hace seguimiento hasta que las revisiones se completan, así las relaciones con terceros quedan documentadas sin que alguien persiga hojas de cálculo. Los proveedores se acumulan rápido. Cada uno toca tus datos en algún punto. Esto ayuda a las empresas que dependen de muchos proveedores SaaS a mantener un registro actualizado de quién toca sus datos.
Recopilación de Evidencia Desde Tus Herramientas Existentes
En lugar de pedir capturas de pantalla a los ingenieros, Sprinto se conecta a tus sistemas de nube, identidad y productividad y extrae evidencia de solo lectura según un calendario. Las políticas, los registros de acceso y los registros de configuración fluyen hacia la plataforma y se asignan a los controles que exige tu marco. Se acabó la caza de capturas. Mantienes el flujo de trabajo que ya tienes y añades el seguimiento de cumplimiento encima.
Asignación de Marcos y Regulaciones
Sprinto interpreta marcos, regulaciones, contratos y políticas internas, y luego los estructura en controles legibles por máquina asignados a tu entorno. Cuando una regla cambia, la asignación se actualiza para que sigas alineado con aquello de lo que realmente eres responsable. Un solo programa puede cubrir requisitos superpuestos en lugar de tratar cada auditoría como un proyecto aparte.
Soporte para Programas con Varios Marcos
El cumplimiento rara vez se queda en un solo marco. Sprinto ejecuta SOC 2, ISO 27001 y HIPAA como programas conectados, así que el segundo marco reutiliza los controles y la evidencia del primero. Esa reutilización es el punto. Los ciclos de auditoría superpuestos comparten un calendario en lugar de competir por la atención del mismo ingeniero.
Ventajas y desventajas
Ventajas
- Se conecta a herramientas de nube, identidad y productividad para que la evidencia se recopile de forma automática en lugar de mediante solicitudes manuales
- Reutiliza controles entre SOC 2, ISO 27001 e HIPAA, lo que reduce el esfuerzo de añadir un segundo marco
- La base de conocimiento central de cuestionarios acelera las revisiones de seguridad de los clientes y reutiliza las respuestas almacenadas
- El módulo de riesgo de proveedores gestiona el descubrimiento, la clasificación y el seguimiento de la diligencia debida en un solo lugar
Desventajas
- El precio es personalizado y basado en cotización, así que no puedes estimar el costo desde el sitio web antes de hablar con ventas
- Organiza el trabajo de cumplimiento pero no reemplaza al auditor externo que emite la certificación final
- Las integraciones intensas hacen que la configuración dependa de que tu nube y tus herramientas estén razonablemente bien organizadas primero
Preguntas frecuentes
Sprinto automatiza el trabajo de obtener y mantener el cumplimiento con marcos como SOC 2, ISO 27001 y HIPAA. Se conecta a tus sistemas, recopila evidencia, hace seguimiento de los controles y mantiene un espacio de trabajo estructurado que puedes entregar a un auditor o reutilizar para los cuestionarios de los clientes.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Sprinto.
Alternativas a Sprinto

Odyssey 3
Odyssey · OtroOdyssey-3 es el modelo del mundo fundacional de Odyssey. Simula física en tiempo real, convierte una descripción en un entorno interactivo y se adapta a robots, coches y videojuegos.

JarvisCore
Prescott Data · Programación · Productividad · OtroJarvisCore es un runtime de código abierto en Python donde los agentes de IA actúan como pares en una malla, reclaman tareas de un libro mayor compartido y llegan a servicios externos por un bróker sin confianza.
Clef
Cloudflare · Negocios · OtroClef es el modelo de decisión de código abierto de Cloudflare para Workers AI. Devuelve probabilidades calibradas para preguntas tipadas en lugar de texto, así que un agente clasifica, enruta y actúa rápido.