
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · Autres
Extension Auditor Security Analyzer est une plateforme de sécurité du navigateur qui analyse les extensions Chrome, Edge et Firefox, note leur risque et vous prévient quand une permission ou un propriétaire change.
À propos de Extension Auditor Security Analyzer
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer est un analyseur de sécurité des extensions créé par Alpha CISO Pte. Ltd. Il examine les modules que vous avez déjà installés, lit ce à quoi chacun peut accéder et transforme cela en un score de risque facile à comprendre. L'idée est simple : presque personne ne vérifie ce que fait vraiment une extension, et une seule mise à jour malveillante peut lire en silence chaque site que vous consultez.
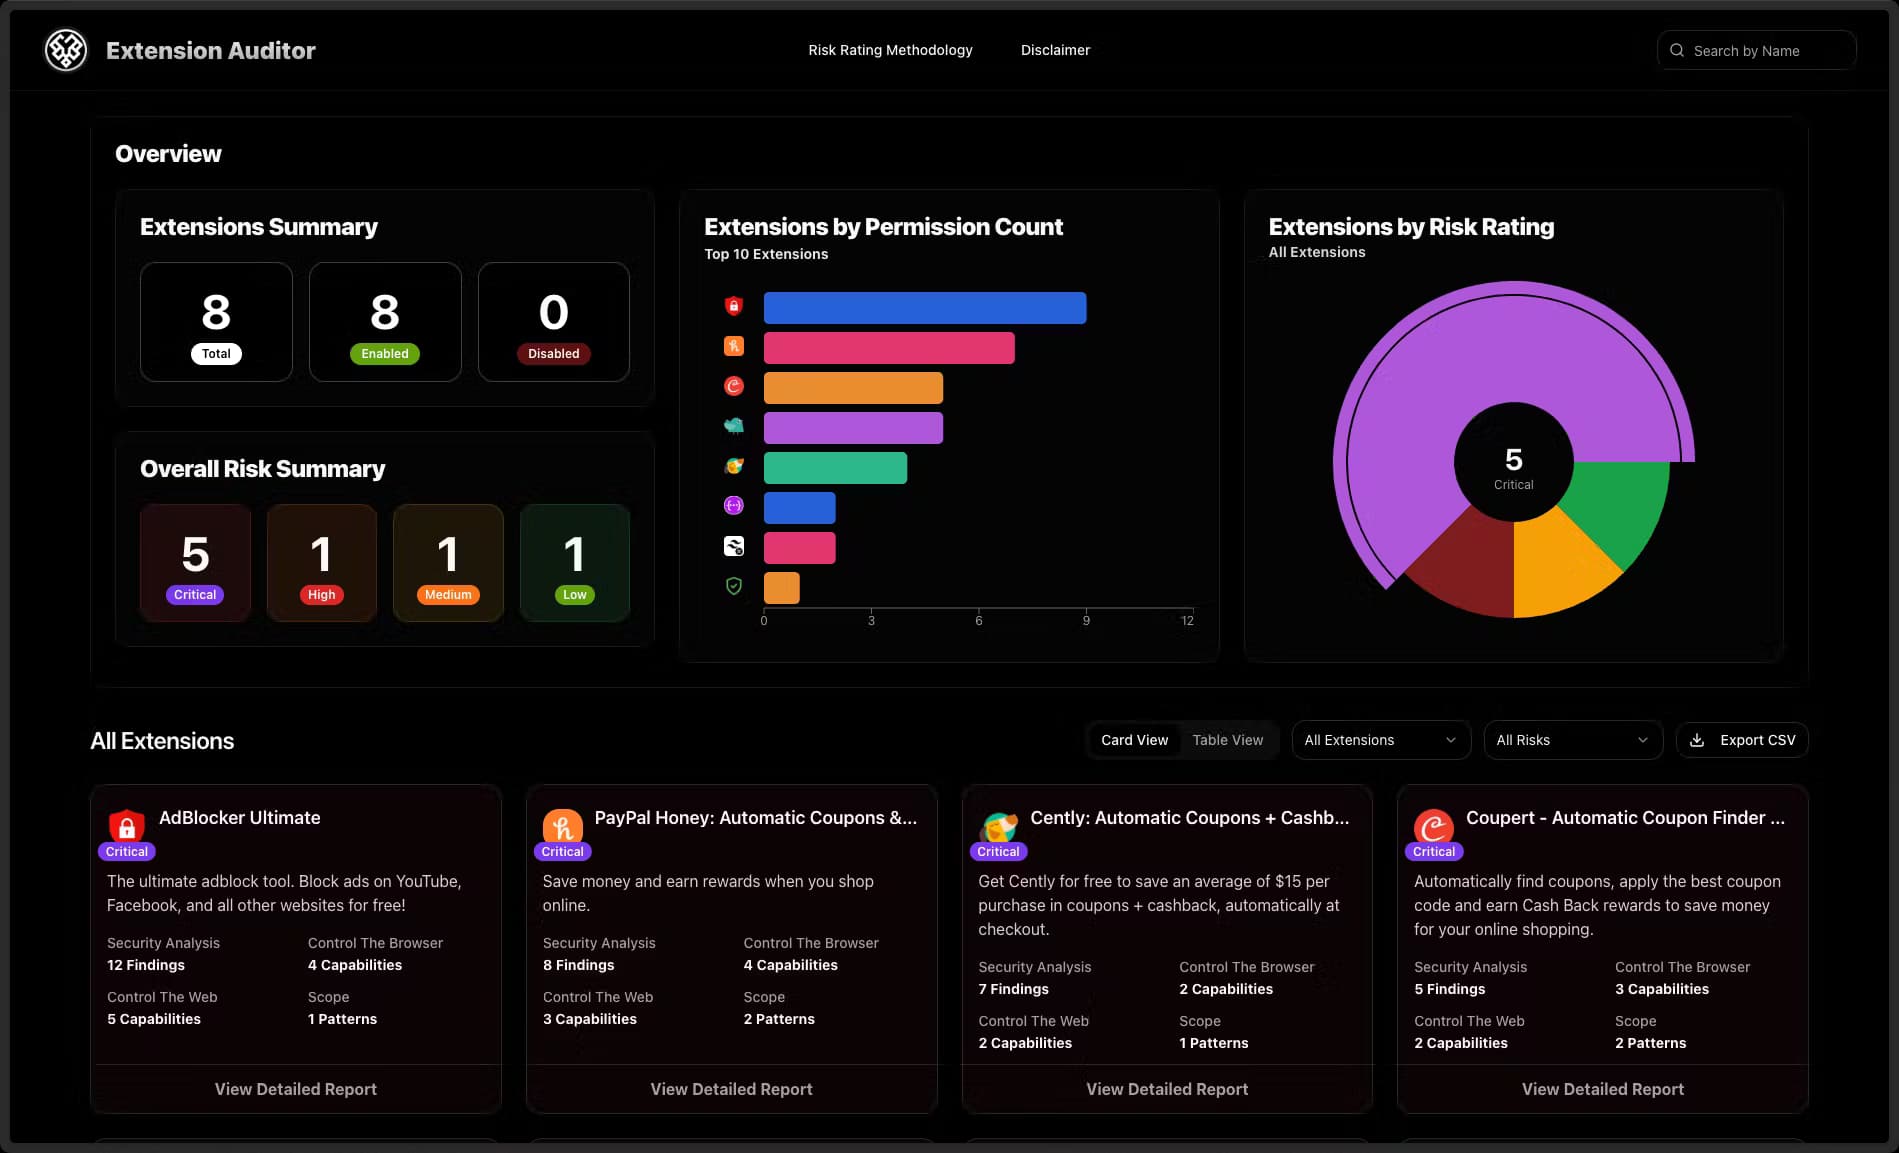
L'outil suit une base de plus de 1,9 million d'extensions, et pas seulement celles que vous interrogez. Son moteur de notation s'appuie sur des travaux de sécurité publiés, si bien qu'il évalue les demandes de permissions comme le ferait un relecteur. Chaque note tombe dans l'une de quatre bandes : Critique, Élevée, Moyenne ou Faible.
La limite principale tient à la portée. C'est un outil centré sur le navigateur, avec des offres pour les particuliers, les petites équipes et les services informatiques, pas une suite complète de sécurité des postes. Il vérifie le comportement des extensions, pas tout votre appareil, et la plupart des fonctions d'équipe supposent que vous connectez un compte professionnel comme Google Workspace ou Microsoft 365.
Getting Started
- Créez un compte gratuit sur le site d'Extension Auditor, ou lancez l'essai de 7 jours depuis la page des tarifs.
- Ajoutez l'extension au navigateur sur Chrome, Edge ou Firefox, ou collez l'URL d'une boutique pour une consultation ponctuelle sans rien installer.
- Connectez Google Workspace, Microsoft 365, Okta ou Jamf si vous voulez un inventaire de tout le parc plutôt qu'un seul navigateur.
- Passez en revue les scores de risque, puis définissez des politiques pour autoriser, avertir ou bloquer des extensions dans votre équipe.
- Choisissez la destination des alertes, par exemple l'e-mail, Slack, Teams ou un webhook vers votre SIEM, et vérifiez que les premières notifications arrivent.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Extension Auditor Security Analyzer.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Utilisateurs quotidiens de Chrome
- Administrateurs informatiques et sécurité
- Personnes soucieuses de leur vie privée
Tâches
- Auditer les modules installés
- Repérer les mises à jour dangereuses
- Filtrer avant un déploiement
Cas d'usage
- Étrenner un ordinateur portable de travail
- Réagir à une alerte dans la chaîne d'approvisionnement
- Vérifier le navigateur d'un proche
Fonctionnalités clés
Consultation d'extensions et score de risque
Vous saisissez l'ID ou l'URL d'une extension et l'outil renvoie ses permissions, l'historique de l'éditeur et un score de risque. La note est regroupée en bandes Critique, Élevée, Moyenne et Faible, chacune accompagnée d'une phrase qui précise ce que ce niveau implique. Le tout sans rien installer.
Détection d'extensions malveillantes
Le moteur signale les extensions que les relecteurs marquent comme malveillantes ou qui portent des constats critiques, et les liste avec le nombre d'utilisateurs de chacune. La base couvre tout le Chrome Web Store, donc le renseignement ne se limite pas à ce que vous cherchez. Selon Alpha CISO, le moteur a été entraîné sur 30 travaux de sécurité évalués par des pairs ou plus.
Surveillance continue
Extension Auditor vérifie 11 types d'événements toutes les deux heures, couvrant les changements de permissions, les mises à jour de version, les transferts de propriété, les changements de CSP et les variations de visibilité. Quand une extension approuvée se met à se comporter autrement, l'alerte arrive à ce moment-là et non après les dégâts. C'est exactement ce qu'une analyse ponctuelle ne peut pas reproduire.
Alertes et intégrations
Les notifications arrivent dans la vue de l'application, par e-mail, sur Slack, sur Teams ou via un webhook, si bien que les équipes de sécurité gardent les avis dans les outils qu'elles surveillent déjà. Pour automatiser, un webhook peut transmettre les événements à un SIEM. Les connexions à Google Workspace, Microsoft 365, Okta et Jamf récupèrent vos utilisateurs et appareils existants sans saisie manuelle.
Inventaire et politiques pour tout le parc
Depuis un tableau de bord, vous voyez toutes les extensions Chrome, Edge et Firefox, par utilisateur et par appareil. Vous définissez ensuite des politiques autoriser, avertir ou bloquer pour qu'un module risqué n'atteigne jamais un navigateur géré. Le déploiement fonctionne avec ou sans agent, ce qui compte quand vous ne pouvez pas installer de logiciel partout.
Analyse en lot pour les revues de déploiement
Vous importez un CSV ou un fichier texte d'IDs et d'URL de boutique et l'outil renvoie un rapport unique enregistré plutôt qu'une pile de consultations isolées. Cela convient au moment où une équipe veut uniformiser la configuration de son navigateur avant un déploiement. Vous évitez de vérifier chaque module un par un.
API REST et contrôles d'accès
Une API REST documentée, avec authentification par clé d'API et OAuth2, permet aux équipes d'intégrer les données de risque des extensions en JSON à leurs propres flux. Les offres payantes incluent des quotas mensuels d'appels allant de 1 000 à 50 000, avec une tarification à l'usage pour le produit API seul. Le SSO SAML et la journalisation d'audit figurent dans toutes les offres, même la moins chère.
Avantages et inconvénients
Avantages
- Le score de risque s'appuie sur des travaux de sécurité publiés et non sur des suppositions, donc les notes tiennent devant un relecteur.
- La couverture embrasse les trois grandes boutiques de navigateur, pas seulement les extensions que vous nommez, ce qui attrape des menaces que vous n'auriez pas pensé à vérifier.
- La surveillance continue avec des alertes sur les extensions par Slack, Teams, e-mail et webhook garde visible la dérive sans les réanalyser à la main.
- Pas de mur payant par fonction : le SSO SAML, la journalisation d'audit et l'accès complet à l'API sont dans chaque offre, donc les petites équipes ne sont pas privées des contrôles de base.
Inconvénients
- Les offres les moins chères limitent le nombre d'extensions analysées par navigateur, donc un usage personnel intensif peut vite atteindre le plafond.
- Les offres Team et Business imposent des minimums de 10 et 100 utilisateurs, ce qui pèse pour un administrateur seul qui a juste besoin de politiques de parc.
- L'outil ne couvre que la sécurité des extensions, donc qui veut une protection des postes ou du réseau a encore besoin d'un autre outil.
- Des valeurs comme les bandes de risque dépendent du modèle du fournisseur lui-même, et cette notation n'est pas auditée par un tiers.
Questions fréquentes
Il lit les permissions, les motifs de code et les données d'éditeur des extensions installées sur Chrome, Edge et Firefox, puis les convertit en un score de risque allant de Critique à Faible. Il suit aussi l'évolution de ces extensions dans le temps.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Extension Auditor Security Analyzer.
Alternatives à Extension Auditor Security Analyzer

Odyssey 3
Odyssey · AutresOdyssey-3 est le modèle du monde fondationnel d'Odyssey. Il simule la physique en temps réel, transforme une consigne en environnement interactif et s'adapte aux robots, voitures et jeux.

JarvisCore
Prescott Data · Programmation · Productivité · AutresJarvisCore est un runtime Python open source où les agents IA travaillent en pairs sur un maillage, prennent les tâches dans un registre partagé et joignent les services externes via un broker zero trust.
Clef
Cloudflare · Entreprise · AutresClef est le modèle de décision open source de Cloudflare pour Workers AI. Il renvoie des probabilités calibrées pour des questions typées au lieu de texte, ce qui permet à un agent de classer, router et agir vite.