
Koreshield
Koreshield · Entreprise · Autres
Koreshield est une couche de sécurité et de preuve en cours d'exécution pour les agents de support IA. Elle vérifie le message du client, le contexte récupéré et les actions proposées avant qu'ils n'atteignent le modèle ou ne déclenchent un remboursement.
À propos de Koreshield
About
Qu'est-ce que Koreshield
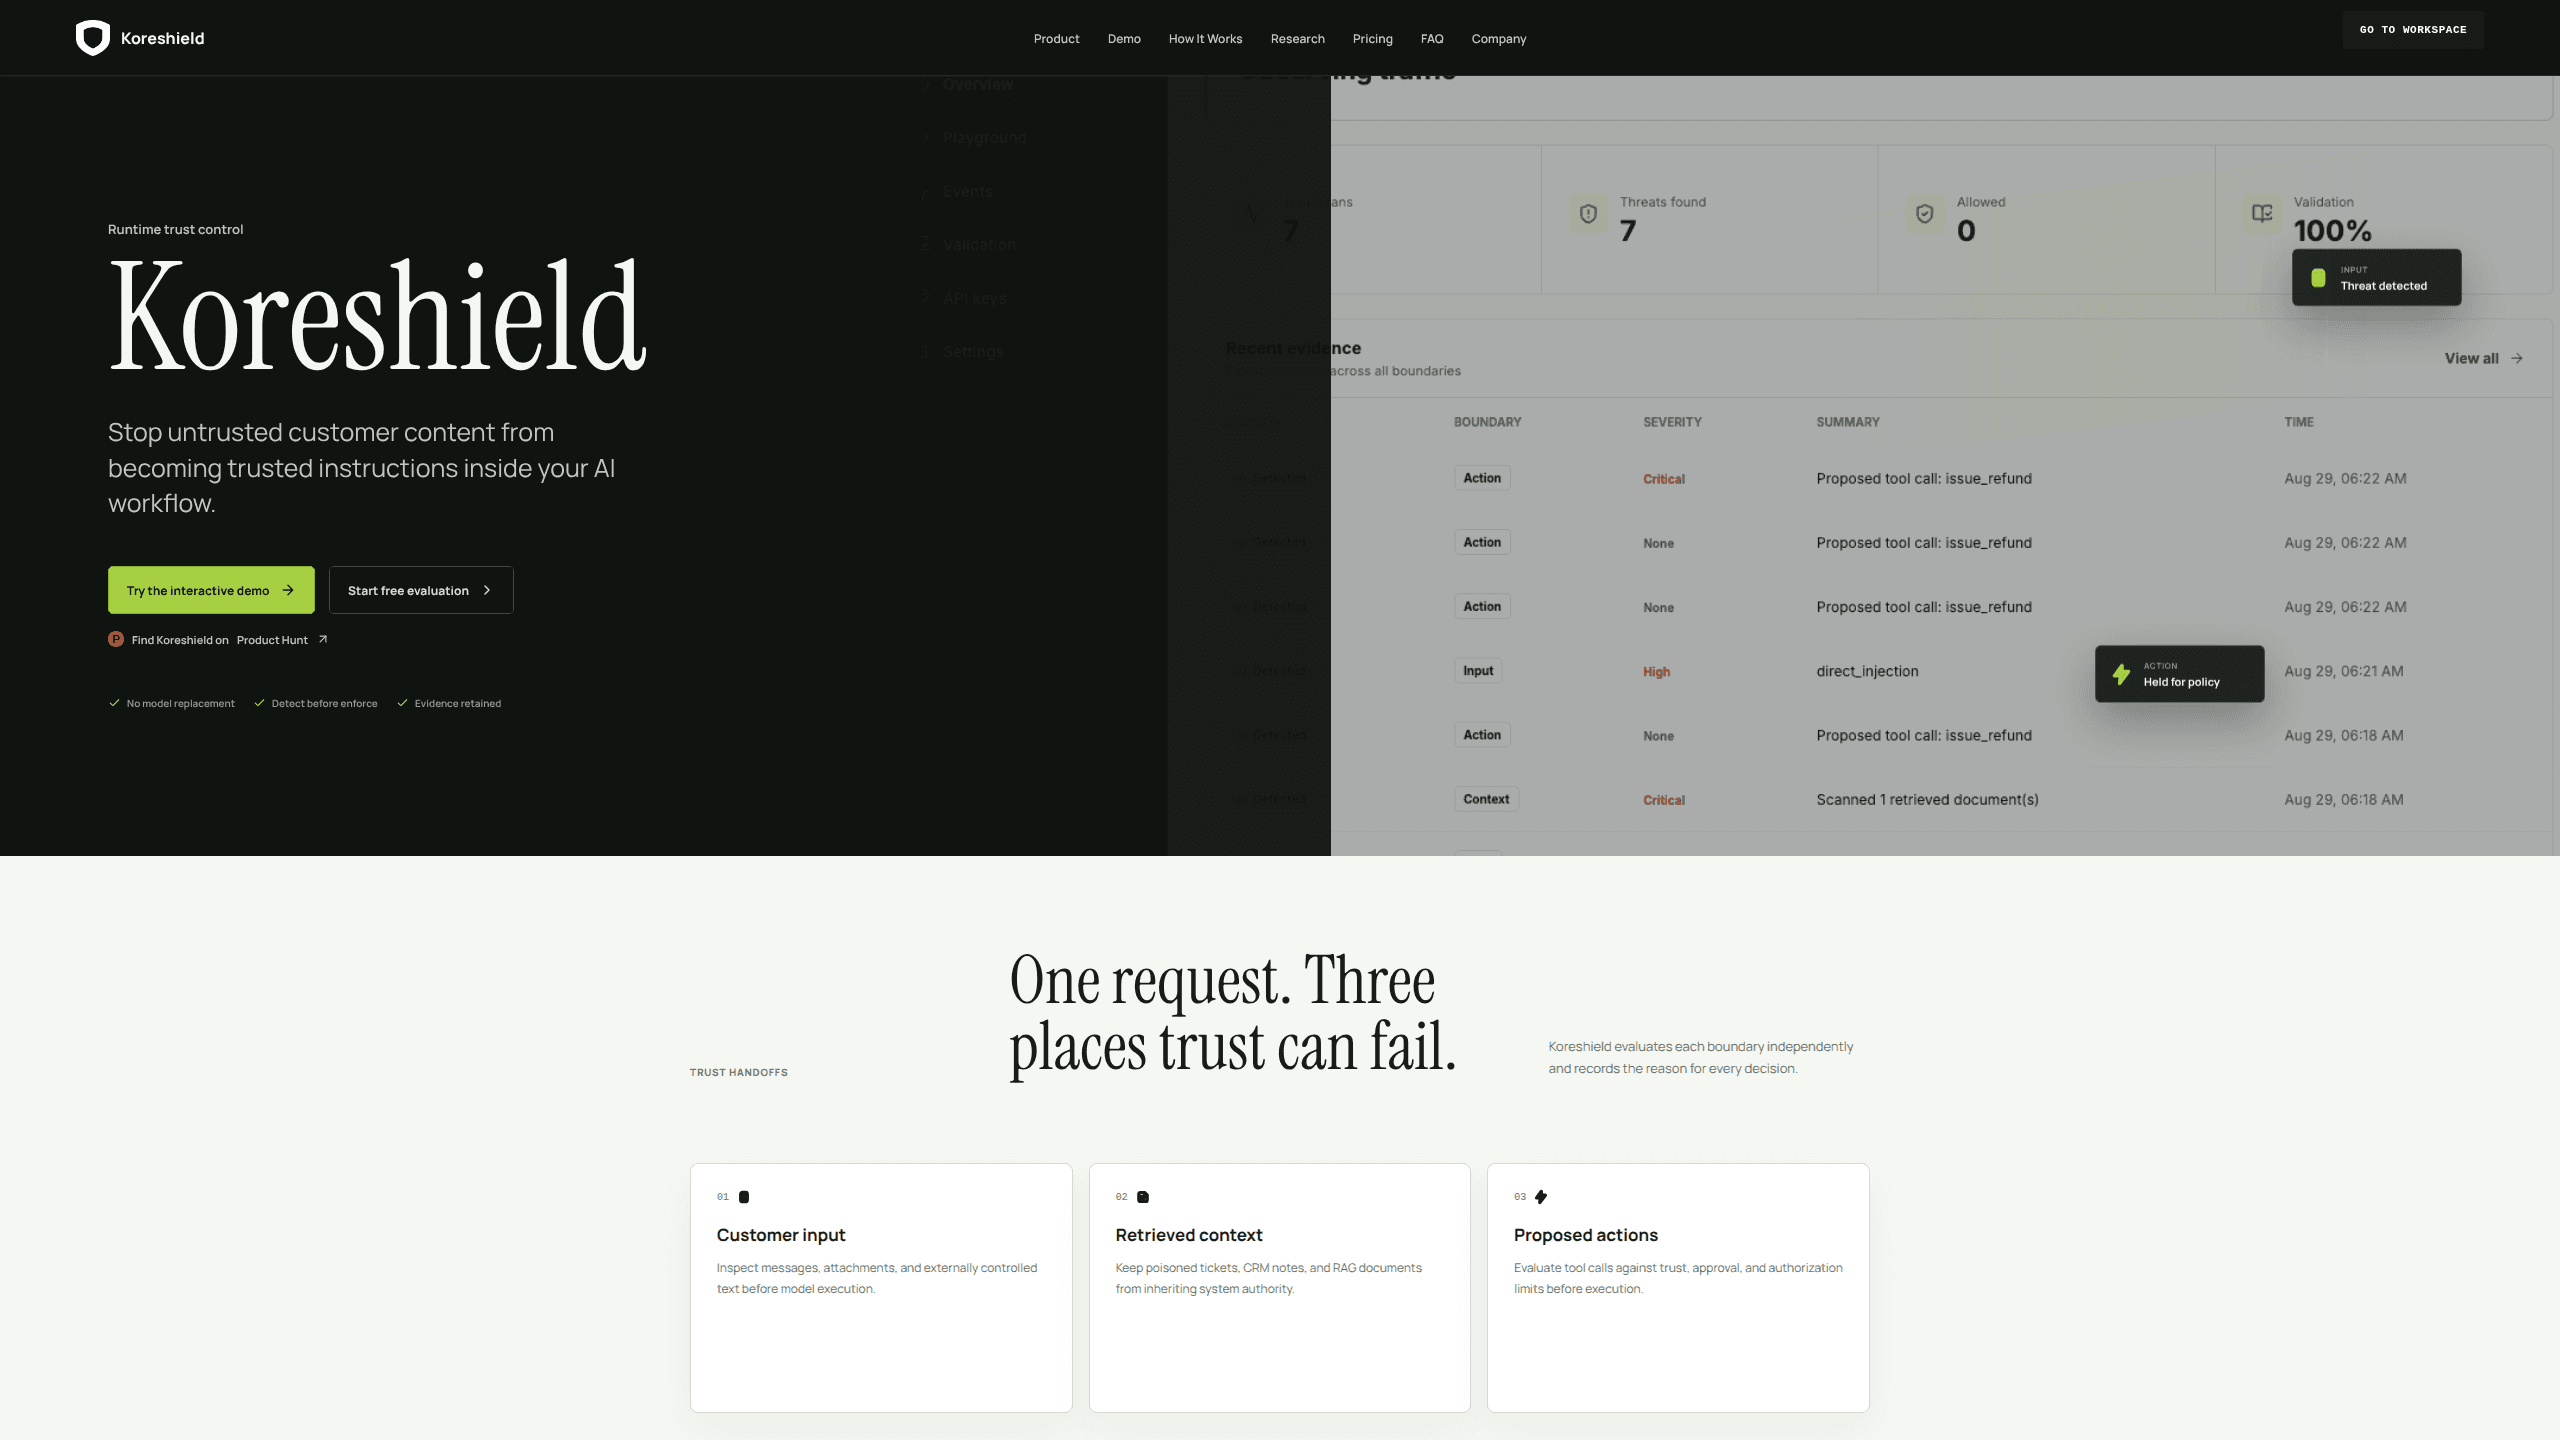
Koreshield est une plateforme de sécurité LLM conçue au Royaume-Uni pour les entreprises qui laissent des agents de support IA lire des messages clients, consulter des données de compte et proposer des remboursements ou des modifications. Elle se place entre votre application et le modèle comme point de contrôle en cours d'exécution. Le modèle continue de raisonner. Koreshield décide si le flux doit faire confiance à l'entrée, au document récupéré ou à l'action suivante.
Le produit vise un manque précis. Les fournisseurs de modèles protègent le modèle, mais ils ne connaissent ni votre client, ni votre plafond de remboursement, ni le droit d'un agent à fermer un compte. Koreshield ajoute ce contexte métier à trois frontières et consigne la raison pour laquelle chaque requête a été acceptée, retenue ou bloquée. Ces traces servent quand la sécurité, la conformité ou le juridique réclame des preuves des semaines après un incident. Ces contrôles servent de garde-fous IA sur le chemin de la requête, sans remplacer vos règles d'approbation.
Les limites sont publiées et elles sont réelles. Koreshield ne remplace ni votre système d'identité ni votre système d'autorisation, ne promet pas une couverture complète des attaques et n'inspecte pas aujourd'hui les fichiers ou les images arbitraires. Voyez-le comme un contrôle parmi d'autres dans un programme de sécurité des flux de travail IA et de sécurité d'exécution pour l'IA, pas comme un substitut à vos règles d'approbation.
Premiers pas
- Créez un espace de travail sur koreshield.ai/access. L'évaluation dure 7 jours, comprend 10 000 requêtes protégées et une clé API, et ne demande pas de carte.
- Générez une clé d'analyse côté serveur depuis la console. Rangez-la dans votre gestionnaire de secrets, jamais dans du JavaScript exécuté par le navigateur.
- Choisissez une seule frontière pour commencer : l'entrée client sur /v1/scan, le contexte récupéré sur /v1/rag/scan ou une action proposée sur /v1/tools/scan.
- Lancez le mode détection sur le trafic réel et examinez les décisions, y compris les requêtes qui auraient été bloquées.
- Activez le mode application quand le message au client, la voie d'escalade et le comportement en cas de nouvelle tentative sont clairs. Conservez chaque request ID à côté de votre propre trace.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Koreshield.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Responsables des opérations de support dans l'e-commerce et les marques DTC
- Équipes sécurité et GRC des entreprises SaaS B2B
- Équipes d'ingénierie des services financiers réglementés
Tâches
- Filtrer les messages clients avant la construction du prompt
- Vérifier les notes de ticket et les documents de politique récupérés
- Revoir les remboursements et changements de compte proposés avant exécution
- Réunir des preuves pour une revue de sécurité
Cas d'usage
- Un pilote de support IA s'apprête à toucher le trafic de production
- Un message client ressemble à une tentative d'extraction des données d'un autre compte
- Un questionnaire de sécurité demande comment les agents IA sont encadrés
Fonctionnalités clés
Analyse de l'entrée avant le modèle
Tout flux de support commence par le texte de quelqu'un d'extérieur à l'entreprise. L'analyse d'entrée examine ce texte avant son entrée dans le contexte du modèle. Elle cherche les instructions qui annulent les précédentes, les tentatives d'extraction de données privées et d'autres schémas hostiles, puis renvoie une décision avec sévérité et score de confiance. C'est ici que beaucoup d'équipes placent leur première protection contre l'injection de prompt, et c'est souvent la plus simple à vérifier avec de vrais tickets.
Contrôle du contexte récupéré pour le RAG
Les agents de support répondent rarement avec le seul modèle. Ils injectent dans le prompt des pages de politique, l'historique des commandes, des notes de ticket et des extraits CRM. L'analyse RAG vérifie les documents et extraits choisis avant la construction du prompt. Cette étape compte quand des clients, des partenaires ou un compte interne compromis peuvent modifier la base de connaissances. Un article empoisonné qui n'atteint jamais le prompt ne peut pas détourner la réponse.
Revue des actions avant l'exécution des outils
Le troisième point de contrôle évalue les appels d'outils proposés. Un remboursement, un lien de paiement, la fermeture d'un compte ou une exportation de données sont des actions métier, et le modèle ne connaît pas vos plafonds d'approbation. Koreshield examine les arguments et le contexte d'autorisation avant l'exécution, puis renvoie une décision que votre application peut suivre. L'identité, les permissions et la décision finale restent chez vous.
Mode détection avec preuve des décisions
Le mode détection enregistre les menaces sans interrompre le trafic. Chaque événement contient un request ID, une sévérité, un score de confiance et les indicateurs déclenchés. Les équipes support et sécurité peuvent examiner les faux positifs et les oublis sur le comportement réel avant de changer ce que voit le client. L'approche convient aux entreprises qui veulent des preuves avant de placer un blocage devant un flux de revenus.
Mode application avec chemin de repli
Le mode application arrête les requêtes qui violent la politique. Il est prévu pour être activé après que le mode détection a montré à quoi ressemble le trafic normal. Le site demande de définir d'abord le message au client, la voie d'escalade et le comportement en cas de nouvelle tentative. Le conseil est concret : un remboursement bloqué sans solution de repli crée un ticket de support, pas une victoire de sécurité.
Console hébergée et clés API à portée limitée
La console hébergée gère les clés, la revue des preuves, les changements de politique, le basculement de mode et la validation. Les clés d'analyse sont séparées et révocables, et le contrat OpenAPI limité à l'analyse laisse une plateforme d'agents importer les trois contrôles sans exposer la facturation, l'administration d'équipe ou la revue des preuves comme outils sélectionnables par le modèle. Koreshield fonctionne en service hébergé ou en service FastAPI avec PostgreSQL dans votre infrastructure.
Avantages et inconvénients
Avantages
- Coexiste avec le fournisseur de modèle que vous utilisez déjà. Aucun remplacement de modèle et aucun déplacement des prompts vers un autre fournisseur.
- Les trois frontières suivent le trajet réel d'une demande de support : texte du client, contexte récupéré, puis action proposée.
- Le mode détection produit des preuves avant l'application, ce qui limite le risque de bloquer des remboursements légitimes pendant le déploiement.
- La trace de décision contient un request ID, une sévérité, un score de confiance et des indicateurs, donc un ingénieur peut remonter d'un blocage à un événement réel.
- Les tarifs sont publics. Starter couvre 250 000 requêtes protégées pour 20 £ par mois, et Growth couvre 2 millions de requêtes pour 99 £.
Inconvénients
- Il ne remplace pas votre système d'autorisation. L'identité, les plafonds d'approbation, l'isolation entre clients et l'exécution restent dans votre application.
- Les fichiers et les images ne sont pas inspectés aujourd'hui, donc un agent qui lit des pièces jointes a besoin d'un autre contrôle sur ce chemin.
- L'entreprise ne promet pas une couverture complète des attaques, ce qui interdit d'en faire votre seule défense contre l'injection de prompt.
- L'intégration demande du travail côté serveur. Une équipe sans ingénieur backend aura du mal, et les constructeurs d'agents sans code n'ont pas de voie directe.
Questions fréquentes
Koreshield protège le moment où un contenu non fiable devient fiable dans un flux de support IA. Il analyse l'entrée du client, le contexte récupéré et les actions d'outil proposées, puis renvoie une décision avec preuve. Le modèle et votre application gardent leurs rôles actuels.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Koreshield.
Alternatives à Koreshield

Knocket
Knocket (Tencent RTC team) · Productivité · Entreprise · ChatbotKnocket est un outil gratuit de chat en direct et de page de contact : vos visiteurs écrivent depuis votre site, votre application ou un lien, et vous répondez depuis Telegram ou une seule boîte de réception.

shippedit.me
Krawlup · Marketing · Entrepriseshippedit.me renvoie désormais vers Krawlup, une plateforme web qui audite le SEO, l'AEO et la vitesse chaque semaine, puis transmet les correctifs aux agents de code via MCP.

Ayven
Alknoma · Productivité · EntrepriseAyven est un centre de contrôle IA d'Alknoma qui transforme un objectif formulé simplement en un plan daté, répartit les tâches entre vos collaborateurs et vos agents IA et ne sollicite votre approbation que lorsque la décision vous revient.