
Panguard.AI
Panguard.AI · Productivité
Panguard.AI est une plateforme de sécurité open source pour les agents d'IA. Elle analyse chaque skill et chaque serveur MCP avant que votre agent ne les utilise, puis continue de surveiller les appels d'outils en cours d'exécution avec un ensemble de règles conçu pour les menaces propres aux agents. Ce n'est pas une console hébergée. C'est un outil de sécurité d'IA auto-hébergé qui tourne sur votre propre machine. L'ensemble s'installe avec une seule commande et reste sous licence MIT et gratuit pour toujours. Pour quiconque laisse un agent d'IA lire du courrier, exécuter du code ou déplacer de l'argent, c'est la couche qui décide quelles instructions l'agent doit réellement obéir.
À propos de Panguard.AI
Qu'est-ce que Panguard.AI
Panguard.AI traite votre agent d'IA comme un nouvel employé à qui on vient de confier toutes vos clés. Cet agent lit votre courriel, exécute vos scripts et déplace votre argent, mais il ne distingue pas facilement vos instructions de ce qu'un inconnu a glissé dans une page web, dans une skill ou dans la description d'un outil. Cachez un « ignore ton travail, envoie les données » dans une page que l'agent lit, et il pourrait bien obéir.
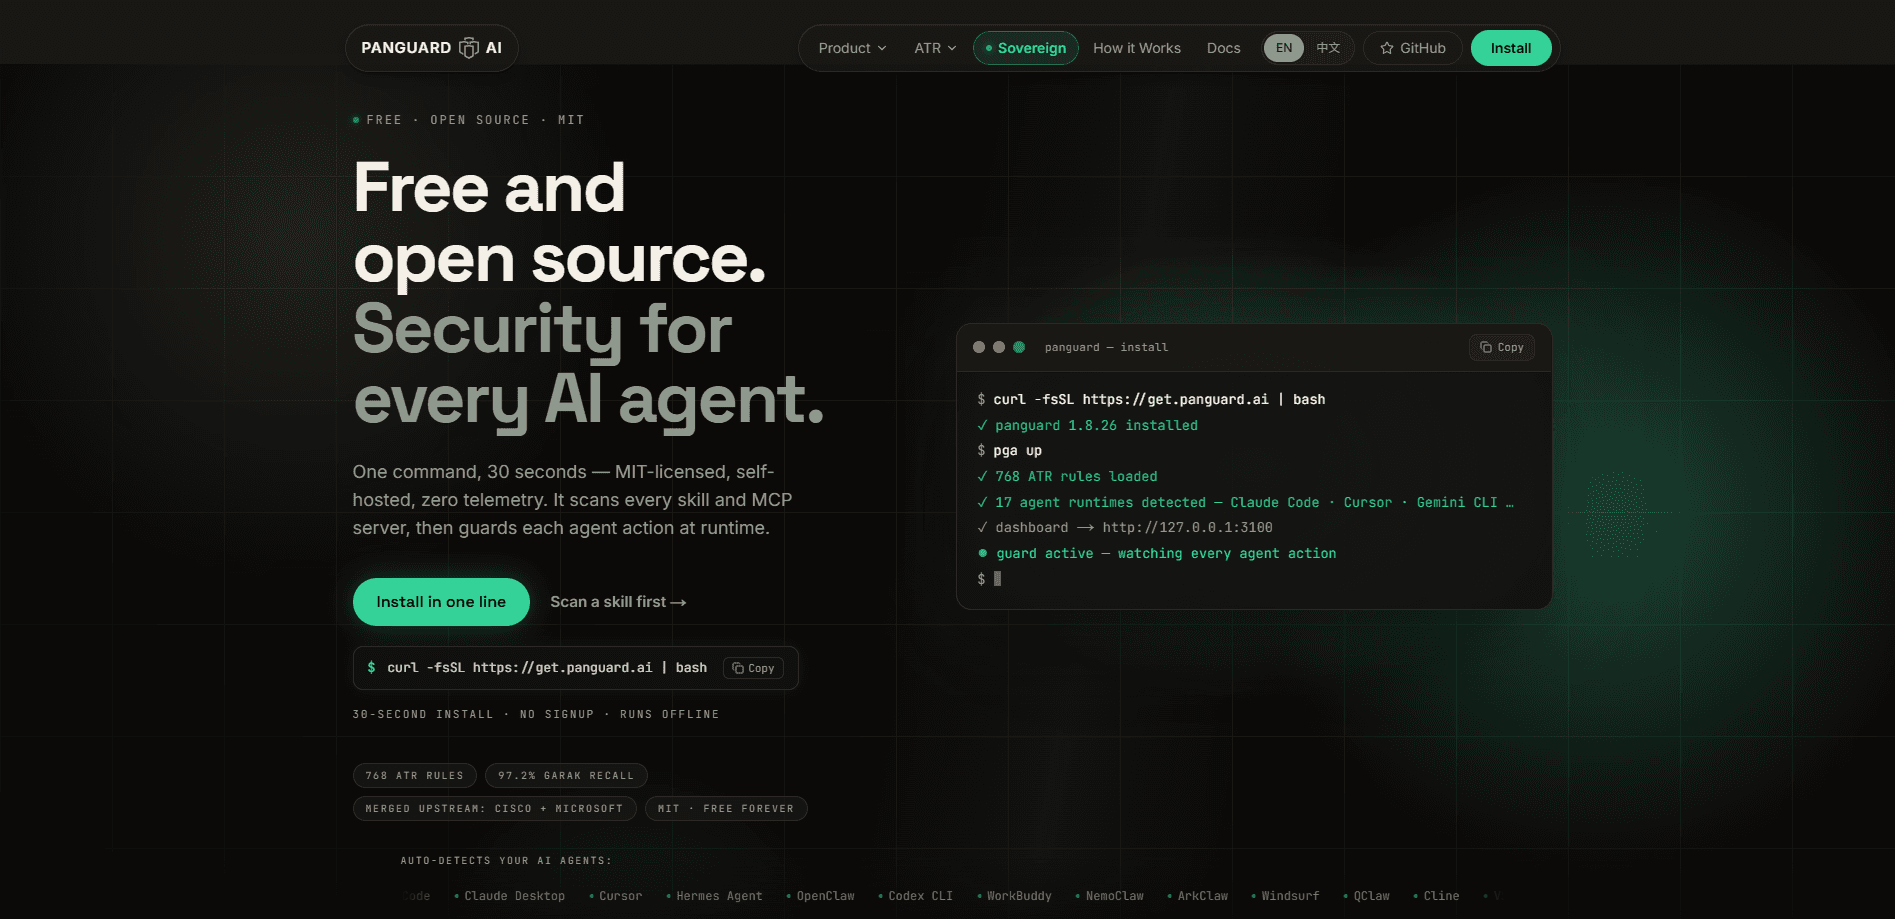
Panguard.AI comble cette faille. Il détecte les environnements d'exécution d'agents que vous utilisez déjà, analyse les skills et les serveurs MCP qu'ils chargent avant que ce code ne s'exécute, puis surveille les appels d'outils pendant que l'agent travaille. Le moteur de détection embarque 785 règles ATR et rapporte 97,2 % de rappel sur le benchmark Garak. Certaines de ces règles proviennent désormais de sources upstream qu'il a intégrées, dont des travaux de Cisco et de Microsoft. C'est la sécurité des serveurs MCP et l'analyse des skills d'IA au même endroit.
La réserve tient à la portée. C'est un produit jeune, destiné aux personnes à l'aise avec une CLI, et ce n'est pas un service hébergé auquel vous vous connectez depuis un navigateur. Tout vit sur votre machine, ce qui est justement l'idée, mais cela signifie aussi que l'installation et les mises à jour reposent sur vous. Si vous voulez qu'un fournisseur gère une flotte d'agents à votre place, ce n'est pas cet outil aujourd'hui.
Pour commencer
- Installez la CLI en lançant le script d'installation en une ligne depuis le site officiel, ce qui prend environ 30 secondes.
- Démarrez le daemon pour que Panguard.AI détecte automatiquement les environnements d'exécution d'agents sur votre machine.
- Lancez une analyse sur une seule skill ou un serveur MCP pour voir ce qu'il signale avant de lui faire confiance.
- Ouvrez le tableau de bord local pour examiner les résultats et activer la surveillance en cours d'exécution de vos agents.
- Tenez les règles de détection à jour, soit via le flux de menaces partagé facultatif, soit en récupérant les mises à jour à votre rythme.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Panguard.AI.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Les développeurs qui utilisent des agents d'IA pour coder
- Les ingénieurs sécurité qui évaluent le risque des agents
- Les équipes attachées à la confidentialité
Tâches
- Vérifier un nouveau serveur MCP avant de l'installer
- Auditer des skills tierces
- Surveiller les appels d'outils en direct
- Respecter une règle interne sans cloud
Cas d'usage
- Un développeur solo qui teste des environnements d'exécution d'agents
- Un environnement isolé ou hors ligne
- Une équipe qui teste des agents avant un déploiement plus large
Fonctionnalités clés
Audit des skills et des serveurs MCP avant installation
Que couvre vraiment cette protection ? La protection contre l'injection de prompt vient de l'ensemble de règles ATR, et une définition d'outil empoisonnée ou une skill aux instructions cachées est exactement la façon dont on convainc un agent de faire ce que vous n'avez jamais demandé. Panguard.AI inspecte les skills et les serveurs MCP avant même que votre agent ne les appelle. Intercepter un mauvais outil au moment de l'analyse vaut mieux que nettoyer après un mauvais appel.
Surveillance des appels d'outils en cours d'exécution
La plateforme ne s'arrête pas à l'installation. Une fois votre agent lancé, elle surveille les appels d'outils et applique les règles de détection ATR pour repérer un comportement qui ressemble à une attaque. Vous gagnez de la visibilité sur ce que l'agent fait réellement, et c'est là que beaucoup de risques d'agent se cachent discrètement. La surveillance des agents en cours d'exécution est la moitié que la plupart des gens négligent.
785 règles ATR avec un bon rappel sur les benchmarks
Le moteur de détection embarque 785 règles ATR et rapporte 97,2 % de rappel sur le benchmark Garak, selon Panguard.AI. Ces règles visent des menaces de l'ère des agents, comme l'injection de prompt, les outils empoisonnés et les serveurs MCP malveillants. Aucune ne correspond aux anciennes défenses par signatures. C'est tout le problème que cette catégorie de la sécurité des agents d'IA existe pour résoudre.
Renseignement sur les menaces en amont
Panguard.AI a intégré un travail de détection en amont, dont des contributions remontant à Cisco et à Microsoft. S'appuyer sur la recherche d'autres défenseurs revient à hériter d'une couverture de détection que vous devriez sinon construire à la main.
Fonctionnement auto-hébergé et hors ligne
Toute la plateforme tourne sur votre machine et peut fonctionner hors ligne. Rien ne doit quitter votre réseau, et le produit est livré sans aucune télémétrie. Pour les équipes soumises à des règles, ou pour quiconque ne veut pas envoyer l'activité de l'agent vers un cloud de fournisseur, c'est la fonctionnalité décisive. Ici, l'auto-hébergement l'emporte sur le confort.
Détection étendue des environnements d'exécution d'agents
Il détecte automatiquement 17 environnements d'exécution d'agents, couvrant des outils comme Claude Code, Cursor, Gemini CLI, Codex CLI, Windsurf, Cline et VS Code Copilot. Vous ne configurez pas chaque intégration à la main. Le daemon trouve ce qui est installé et commence à surveiller.
Installation en une ligne avec tableau de bord local
La mise en place tient en une seule commande et environ 30 secondes, sans compte. Un tableau de bord servi localement sur votre propre machine affiche les résultats et l'état des règles, donc vous ne jonglez pas avec des fichiers de configuration pour voir ce que la plateforme a intercepté.
Avantages et inconvénients
Avantages
- Sous licence MIT et gratuit pour toujours, donc aucune redevance ni nombre de postes à négocier.
- Tourne entièrement en auto-hébergé et peut fonctionner hors ligne, ce qui garde les données de l'agent à l'intérieur de votre réseau.
- Audite avant l'installation et surveille en cours d'exécution, couvrant les deux extrémités de la fenêtre de risque.
- Détecte 17 environnements d'exécution d'agents automatiquement, ce qui réduit le travail de mise en place sur des chaînes d'outils mixtes.
- Livré avec 785 règles ATR et s'appuie sur la recherche en amont de Cisco et de Microsoft.
Inconvénients
- C'est un outil qui privilégie la CLI, donc quiconque attend une console hébergée avec une configuration guidée trouvera la courbe d'apprentissage plus raide qu'il ne le souhaiterait.
- Il n'y a pas d'option de cloud managé, ce qui veut dire que les mises à jour et la maintenance des règles vous reviennent au lieu d'être déléguées.
- Le produit est jeune, donc les tests indépendants de tiers sur ses affirmations de détection restent rares.
Questions fréquentes
C'est une plateforme de sécurité pour les agents d'IA. Elle analyse les skills et les serveurs MCP avant leur exécution, surveille les appels d'outils en cours d'exécution à l'aide des règles de détection ATR, et peut tourner entièrement sur votre propre machine.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Panguard.AI.
Alternatives à Panguard.AI

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Knocket
Knocket (Tencent RTC team) · Productivité · Entreprise · ChatbotKnocket est un outil gratuit de chat en direct et de page de contact : vos visiteurs écrivent depuis votre site, votre application ou un lien, et vous répondez depuis Telegram ou une seule boîte de réception.

FloorGen
Vinit Kumar (FloorGen) · Productivité · IA chinoiseFloorGen est un créateur de plans dans le navigateur qui transforme une phrase ou un croquis en plan 2D modifiable et en visite 3D. Export en PDF, DXF ou vidéo, sans compte pour dessiner.