
Aikido Attack
Aikido Security · コーディング
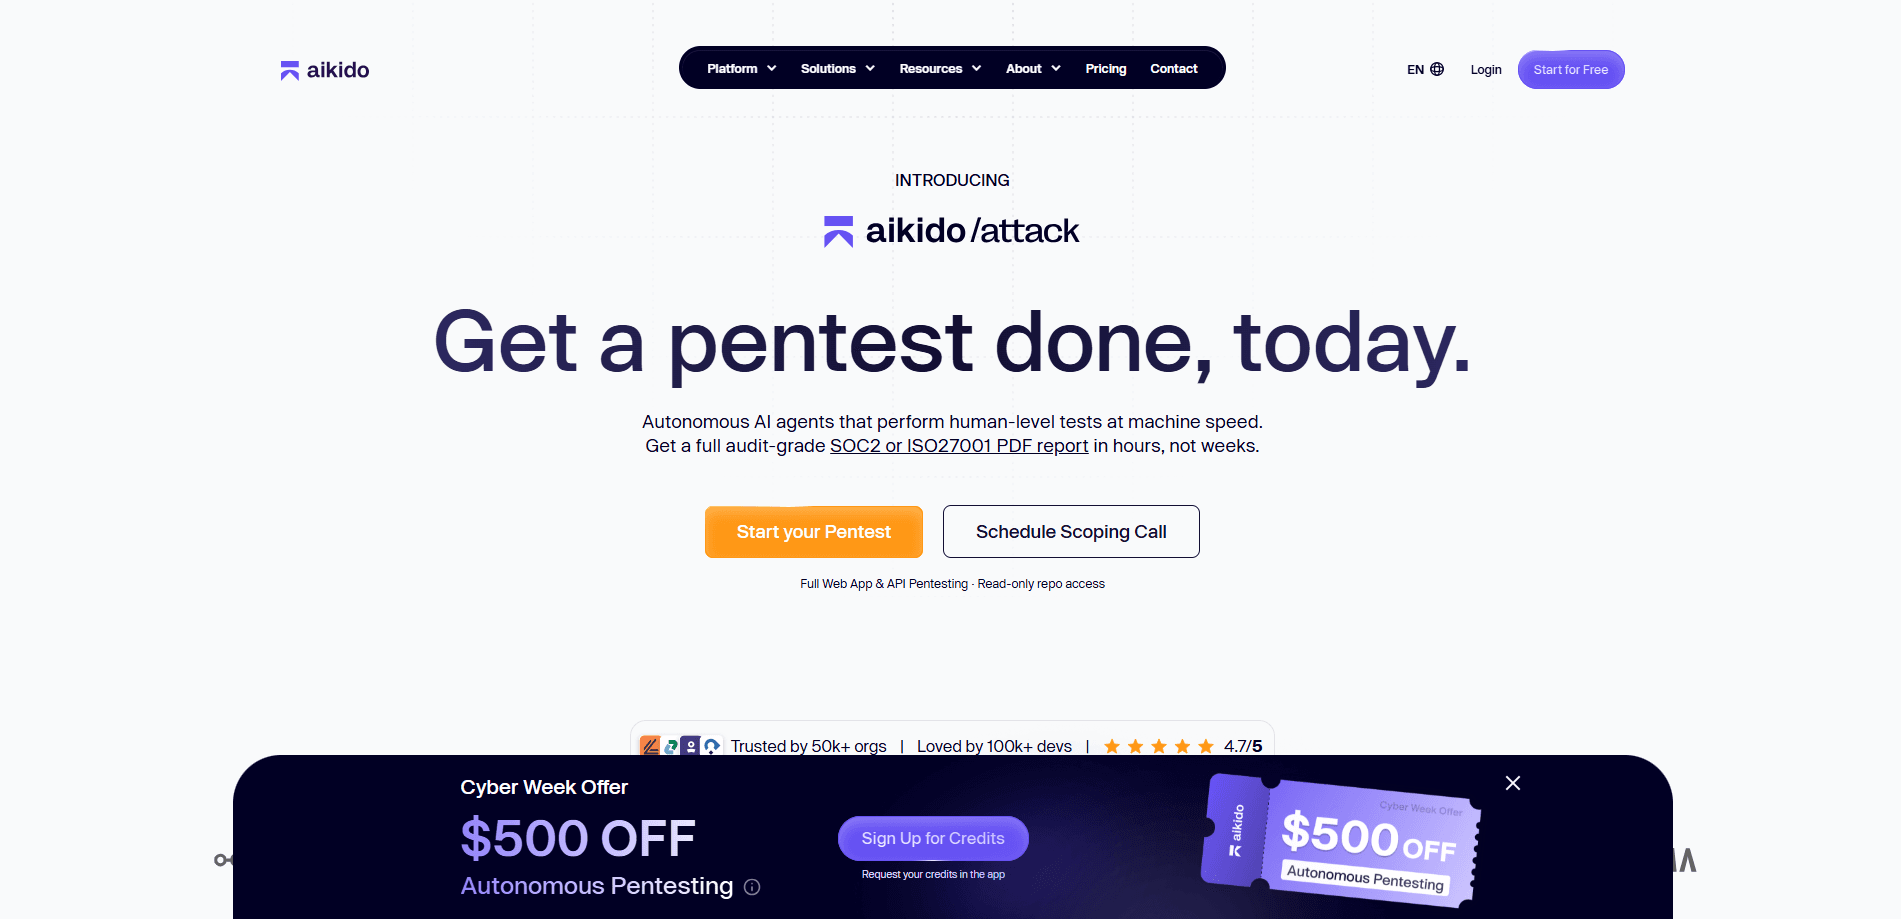
Aikido Attackは、Aikido Securityが提供するAIによる自律型ペネトレーションテストサービスだ。かつてペネトレーションテストの自動化といえば、スキャナがアラートを吐き出すだけのものだった。Aikido Attackはもっと大きな話である。人間のペネトレーションテストチームを何週間も待つ代わりに、アプリやAPIへ向けて仕掛けると、エージェントが実際の攻撃経路を探り、悪用を試み、どこが本当に破られるかを確認する。見返りは、SOC2やISO27001の監査水準を満たすPDFレポートを数時間で得られること、そして修正をプッシュするたびに即座に再テストできることだ。
Aikido Attack について
Aikido Attackとは何か
Aikido Attackは、Aikido Securityプラットフォームの攻撃側の一面である。Aikido自体は、コードからクラウドまでのセキュリティプラットフォームであり、リポジトリ、クラウド、依存関係に既知の問題がないか見張る。スタック全体の脆弱性スキャンと依存関係チェックを担う。Attackはさらに踏み込み、攻撃者のように振る舞う。その自律型エージェントは、本物のペネトレーションテスト担当者がするように発見事項をつなぎ合わせる。だからこそ、平坦な警告の一覧を眺めるのではなく、どの脆弱性が本当に危険な場所へ通じるのかが見えてくる。
この製品が狙うのは、素早く出荷し、今や顧客、投資家、監査人に対してセキュリティの証明を求められているチームだ。コンプライアンスの質問票がきっかけになることが多い。従来のペネトレーションテストがスケジュールにどうしても収まらないローンチ期限も、同じくきっかけになる。
正直な限界が一つある。価格は公開されていない。Aikidoの専門家と話してペネトレーションテストの範囲を定めるか、リポジトリを接続して即時の見積もりを得るかだ。予算は、どのくらいの範囲を対象にしたいかによって大きく変わる。
はじめかた
- 無料のAikidoアカウントを作成し(クレジットカード不要)、Webアプリにログインする。
- AI Pentestsセクションを開き、範囲を定める。テストしたいドメイン、Webアプリ、またはAPIを選ぶ。
- 対象へ読み取り専用のアクセスを許可する。Aikidoは、あなたのデータが他の誰かと共有されることはないと述べている。
- エージェントを走らせる。攻撃対象領域を描き、弱点を探り、悪用を試みる。
- SOC2またはISO27001のレポートをダウンロードし、重要な箇所を直し、再テストを起動して修正が保たれることを確認する。
AIツール情報
Aikido Attackの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 顧客や投資家向けにセキュリティレポートが必要だが何週間も待てないスタートアップのエンジニアリングチーム。素早い処理は厳しいデューデリジェンスの日程に収まる。
- 社内にセキュリティ専任がいない個人開発者や小規模SaaSの開発者。読み取り専用の設定なら、認証情報を渡さずに稼働中の製品をテストできる。
- すでにAikidoプラットフォームを使っているDevSecOpsエンジニア。Attackは依存関係やクラウドのスキャンと同じダッシュボードに入る。
タスク
- ローンチ前のセキュリティ検証。リリース前に走らせ、まだ直す時間があるうちに悪用可能な経路を捕まえる。
- コンプライアンス証跡の収集。人間のペネトレーションテストを予定せずに、監査対応のSOC2またはISO27001のPDFを生成する。
- 修正後の検証。パッチ後すぐに再テストを起動し、脆弱性が実際に消えたことを証明する。
シーン
- 資金調達ラウンドが完了間近で、投資家がアプリの安全性の証明を求める。
- 顧客の購買チームが、ペネトレーションテスト報告書を添付するよう求めるセキュリティ質問票を送ってくる。
- チームが毎日出荷しており、年に一度の単発テストではなく継続的な検証を必要としている。
主な機能
自律型AIペネトレーションテストエージェント
Aikido Attackの中核は、創造的な人間のテスターのように振る舞うAIエージェントの一群だ。データベースとパターンを照合するだけではない。アプリを探索し、どこで破れるかについて仮説を立て、その箇所を悪用しようとする。スキャナが四百件の問題を挙げ、そのうちどれが本当に重要かを疑問に思ったことはないか。このエージェントは、小さな弱点をつなぎ合わせ、ある連鎖が価値あるものへ届くまで攻めることで、その問いに答える。忍耐強い攻撃者が丸一日かけて標的を攻めるのと同じやり方だ。結果として、誤検知は減り、誰かが実際にたどれる本物の攻撃経路に対応する発見が増える。
数時間で監査水準のレポート
数週間ではなく数時間で、SOC2やISO27001の形式に沿った完全なPDFレポートが手に入る。この処理時間は、ペネトレーションテストを使える人を変える。もはや四半期先に予定する年に一度の行事ではない。商談やローンチが求めたときに走らせられるものになる。つまりセキュリティの話は、ロードマップ上の妨げではなくなり、午後一つで片付くチェック項目になる。
即時の再テスト
発見事項を修正した後、すぐに再テストを開始し、修正が保たれる確認を得られる。これは多くのチームが悩むループを閉じる。従来のペネトレーションテストでは、問題を直した後、元のベンダーが戻って検証するまで何か月も待つ。しかも多くの場合、追加費用がかかる。修正を出荷してからそれが機能することを証明するまでのこの空白こそ、退行が潜む場所であり、何か月ではなく数分でそれを閉じることは、人々が信頼するセキュリティプロセスと、静かに無視されるプロセスの違いになる。
攻撃対象領域とAPI探索
攻撃する前に、Aikido Attackはあなたが露出しているものを描き出す。APIエンドポイントと、より広い攻撃対象領域を浮かび上がらせる。忘れてしまったかもしれないシャドウAPIも含む。見えないものは守れない。文書化されていないエンドポイントは、多くの実際の侵害の出発点だ。
DASTと継続的な検証
Aikido Attackは、プラットフォームのDASTと並んで存在する。DASTとは、ソースコードを読むのではなく、稼働中のシステムに対して実行されるライブアプリのテストだ。つまり、CIで走らせる静的チェックと、ここでの能動的な悪用テストが同じシステムに流れ込む。コード水準の警告と、どれが悪用可能かの証明を、どちらも得られる。
読み取り専用でデータを共有しない設定
このサービスは読み取り専用のアクセスで対象に対して動く。Aikidoはデータが共有されないと述べている。自動化ツールを本番環境へ向けることに不安を感じるチームにとって、これはハードルを下げる。また、出会ったばかりのツールに長期間有効な認証情報を渡さずに済むということでもある。セキュリティチームはまさにこの理由で新しいツールを止めがちであり、範囲を絞った読み取り専用の接続は、導入が頓挫する前に反対意見を取り除く。
メリットとデメリット
メリット
- 何週間もかかるペネトレーションテストを数時間のものに変え、ローンチやデューデリジェンスの期限に収まる。
- 自律型エージェントが実際の悪用を試みるため、発見は生のアラートではなく本物の攻撃経路を反映する。
- 即時の再テストにより、二度目の依頼に金を払わずに修正を検証できる。
- 読み取り専用のアクセスとデータを共有しない方針が、社内での承認を容易にする。
- より広いAikidoプラットフォームに組み込まれ、他のセキュリティスキャンとダッシュボードを共有する。
デメリット
- 価格が公開されていない。営業と話すかリポジトリを接続して数字を得る必要があり、素早い予算確認が遅れる。
- 稼働中のWebアプリやAPIを持つチーム向けに作られている。気軽なスキャンを求める個人ユーザーなら、設定はワンクリックツールより手間がかかる。
- エージェント方式は古典的なペネトレーションテストより新しい。コンプライアンスのレビュー担当者の中には、記録上に名前のある人間のテスターを依然として求める人もいる。
よくある質問
Aikido Securityプラットフォーム内の自律型AIペネトレーションテストサービスだ。エージェントが攻撃対象領域を描き、脆弱性の悪用を試み、どれが本物かを確認し、監査対応のレポートを届ける。
関連コンテンツ
Aikido Attackに関連するツール、スキル、記事を探す。
Aikido Attackの代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。