
Auditive
Auditive, Inc. · その他
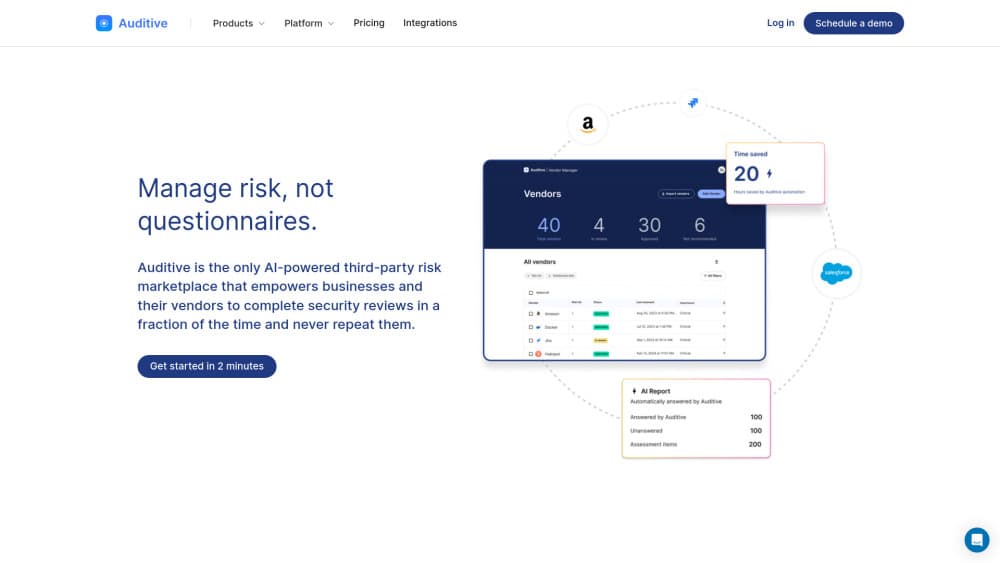
Auditiveは、デューデリジェンス、顧客オンボーディングのコンプライアンス、ベンダーの継続監視をAIで自動化する第三者リスク管理プラットフォームだ。金融テックと規制業種の企業を主な対象とする。
Auditive について
About
Auditiveとは
Auditiveは、カリフォルニア州ウォールナットクリークに拠点を置くAuditive, Inc.のTPRMプラットフォームである。対象は二つ。取り込む法人顧客を審査する必要があるフィンテックや決済事業者と、長い取引先リストを抱える規制業種の企業だ。どちらも同じ部品を使う。受付フォーム、資料収集、AIによる書類の読み取り、承認後の継続監視である。
狙っているのはよくある光景だ。コンプライアンス担当がメールで資料を求め、目で読み、次に思い出すのは一年後。Auditiveはその作業を一つの作業領域に集約し、共有ベンダーネットワークから証跡を取り込み、証明書の失効や契約変更を通知する。Auditiveが売るのはAIコンプライアンス自動化であり、もう一つのファイル置き場ではない。狙いは明確で、表計算の削減と監査前の想定外を減らすことにある。
デモを申し込む前に知っておきたい制約もある。企業間のコンプライアンス向けであり、個人消費者には使えない。汎用の文書管理ツールでもない。ProfessionalとEnterpriseの料金はデモ後に提示され、サイトに価格表はない。コンプライアンスのプロセスが何もないチームにとって、導入作業は重くのしかかる。
はじめかた
- Auditiveのサイトからデモか戦略相談を申し込み、現在の顧客受け入れやベンダー審査の流れを伝える。
- プランを選ぶ。Basicは無料で証跡共有と回数制限付きのAIチャットを含む。ProfessionalとEnterpriseは段階的なリスク評価と自動化が加わる。
- 自社のリスク基準に合わせて受付フォームを組む。顧客やベンダーは関係する質問だけに答える形になる。
- 顧客やベンダーを作業領域に招き、他の場所で検証済みの証跡はネットワークから補完する。
- AIの要約とスコアを確認し、チーム向けの通知ルールを決め、以後は継続監視に任せる。
AIツール情報
Auditiveの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- フィンテックや決済事業者のコンプライアンス責任者:受付と採点の流れが法人顧客の受け入れを前提に組まれているため、メールで資料を追う作業が減る。採点を活かすにはリスク方針の定義が要る。
- 規制業種の調達・情報セキュリティ担当:一つの作業領域で全ベンダーを追跡し、SOC 2、ISO 27001、NIST、PCI、HIPAAに対応付ける。すでに定例の審査サイクルがある組織ほど効果が出る。
- 質問票を受け取るベンダーやパートナー:無料のBasicで検証済みの信頼プロファイルを一度公開すれば、求めてくる顧客にそのまま共有できる。有料席位は不要だ。
- 成長中のプラットフォームの運用責任者:人数を増やさずに顧客数が伸びる局面で効く。ただし審査の判断は誰かが下し続ける必要がある。
タスク
- 顧客オンボーディングのデューデリジェンス:知能化した受付フォームが必要な証跡を集め、AIが書類を読んで採点し、最後は人が承認する。
- ベンダーリスク管理の評価:固有リスク分析と段階評価で共有の表計算を置き換える。判断ごとに活動ログが残る。
- 継続的モニタリング:証明書の失効、契約変更、SLAの未達を検知して通知する。年次審査まで待たなくて済む。
- 監査の準備:逸脱は申告しているフレームワークに照らして追跡される。監査人に出す証跡はすでに一か所にそろっている。
シーン
- 決済プロダクトの立ち上げ:最初の取引前に顧客審査を回す必要がある。無料プランでパートナーに証跡を共有してもらいながら、有料の流れを組める。
- 数百社のベンダーを抱えた年次審査の時期:継続監視とAI要約が手作業の読解を減らす。初回のデータ移行には計画が要る。
- 大口顧客が数日での稼働を希望:共有の信頼プロファイルが、最初の一週間を潰しがちな資料の往復を短くする。
- 監督当局から特定ベンダーの証跡を求められた:活動ログと保存済みの評価で答えられる。メールボックスを探し回る必要はない。
主な機能
AIによるコンプライアンス書類の読み取り
集めた証跡を読み、要約とリスクスコアに変える。担当者は生のPDFではなく結論を確認すればよい。Enterpriseでは文書要約、パートナー評価、固有リスク分析まで広がる。精度はベンダーが何を上げるかに左右され、契約に関わる判断は人が承認すべきだ。
共有の信頼プロファイルとベンダーネットワーク
ベンダーは検証済みのデータを一度公開すれば、プラットフォーム上の顧客が参照できる。両者とも嫌う質問票の反復がなくなる。無料のBasicが存在する理由はこのネットワーク効果にある。参加するパートナーが増えるほど、全員が資料を追う時間は短くなる。
受付と契約管理の自動化
フォームは自社のリスク基準に沿い、契約は対応する評価の隣に置かれる。ProfessionalとEnterpriseは受付と契約の工程を自動化する。基準が変わったら表計算を作り直すのではなくフォームを編集し、記録は顧客に紐づいたまま残る。
継続監視とアラート
年に一度の点検ではなく、証明書の失効、規制上の警告、契約変更、SLAの未達を見張り、担当者に通知を送る。メール通知があるので、チームが常にダッシュボードに張り付く必要はない。価値が出るのは審査と審査の間、つまり多くのインシデントが始まる場所だ。
フレームワーク対応と逸脱の追跡
評価はSOC 2、ISO 27001、NIST、PCI、HIPAAといった主要なフレームワークに事前対応付けされている。申告するフレームワークに対して逸脱を追跡し、対応が必要な箇所を示す。OCC、DORA、FFIECの指針に向き合うチームなら、報告時の手作業の突合表が不要になる。
製品内のAIチャット
全プランにAIチャットが付き、利用上限はBasicからEnterpriseへ上がる。作業領域の証跡について質問できるので、審査担当が特定ベンダーの背景を知りたいときに役立つ。承認の権限ではなく、調べる近道として扱いたい。
連携と個別接続
Enterpriseには外部システムとの連携が含まれ、既存システム向けの個別接続も可能だ。ベンダー情報が調達やGRCのツールにあり、二つ目のサイロを作りたくない場合に効く。設定はセルフサービスのメニューではなく、導入時にAuditiveのチームと進める。
メリットとデメリット
メリット
- AIによる書類の読み取りで、顧客受け入れとベンダー評価の読解負担が減る。
- 共有ベンダーネットワークが双方の証跡集めを短くする。TPRM製品では珍しい。
- 無料のBasicで、自社が何も買う前にパートナーがコンプライアンス情報を共有できる。
- SOC 2、ISO 27001、NIST、PCI、HIPAAへの対応付けで、監査証跡が一か所に集まる。
- 継続監視が審査の合間にも働くため、証明書の失効は監査指摘ではなくアラートとして上がる。
デメリット
- ProfessionalとEnterpriseの価格が公開されておらず、予算検討は営業との通話から始まる。
- 画面はリスク方針と審査フローが既にある前提で作られており、ゼロからのチームは足を取られる。
- AIの採点は契約に関わる部分で人の確認が要る。減るのは読む時間で、人員ではない。
- ネットワークの効果はベンダー側の参加次第で、PDFをメールで送り続ける先も残る。
よくある質問
第三者リスク管理を自動化する。顧客やベンダーからコンプライアンス証跡を集め、AIが書類を読んで採点し、承認後も関係を監視し続ける。
関連コンテンツ
Auditiveに関連するツール、スキル、記事を探す。
Auditiveの代替ツール

Odyssey 3
Odyssey · その他Odyssey-3はOdysseyの基盤ワールドモデルだ。物理をリアルタイムにシミュレーションし、プロンプトからインタラクティブな環境を生成して、ロボットや車、ゲームに適応する。

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。