
ClawSecure
ClawSecure · その他
ClawSecureは、Claude Code、Cursor、Gemini、OpenClawといったエージェントを守るために作られたオープンソースのAIエージェントセキュリティプラットフォームだ。無料のインストール前スキャナーと有料のランタイム監視を組み合わせ、その両方をAI CISOと呼ぶアシスタントで包んでいる。訴えはシンプルである。スキルがあなたのファイルに触れる前にエージェントセキュリティ監査を走らせ、デプロイ後も監視を続ける。
ClawSecure について
ClawSecureとは
ClawSecureは、自律型AIエージェントを動かす人向けのセキュリティサービスだ。そうしたエージェントはあなたのファイルを読み、あなたのツールを呼び出し、あなたの代わりにデータを送る。その活動のほとんどは誰も見ていないところで起きる。ClawSecureは2つの時点で介入する。何かをインストールする前と、それが動いている間である。
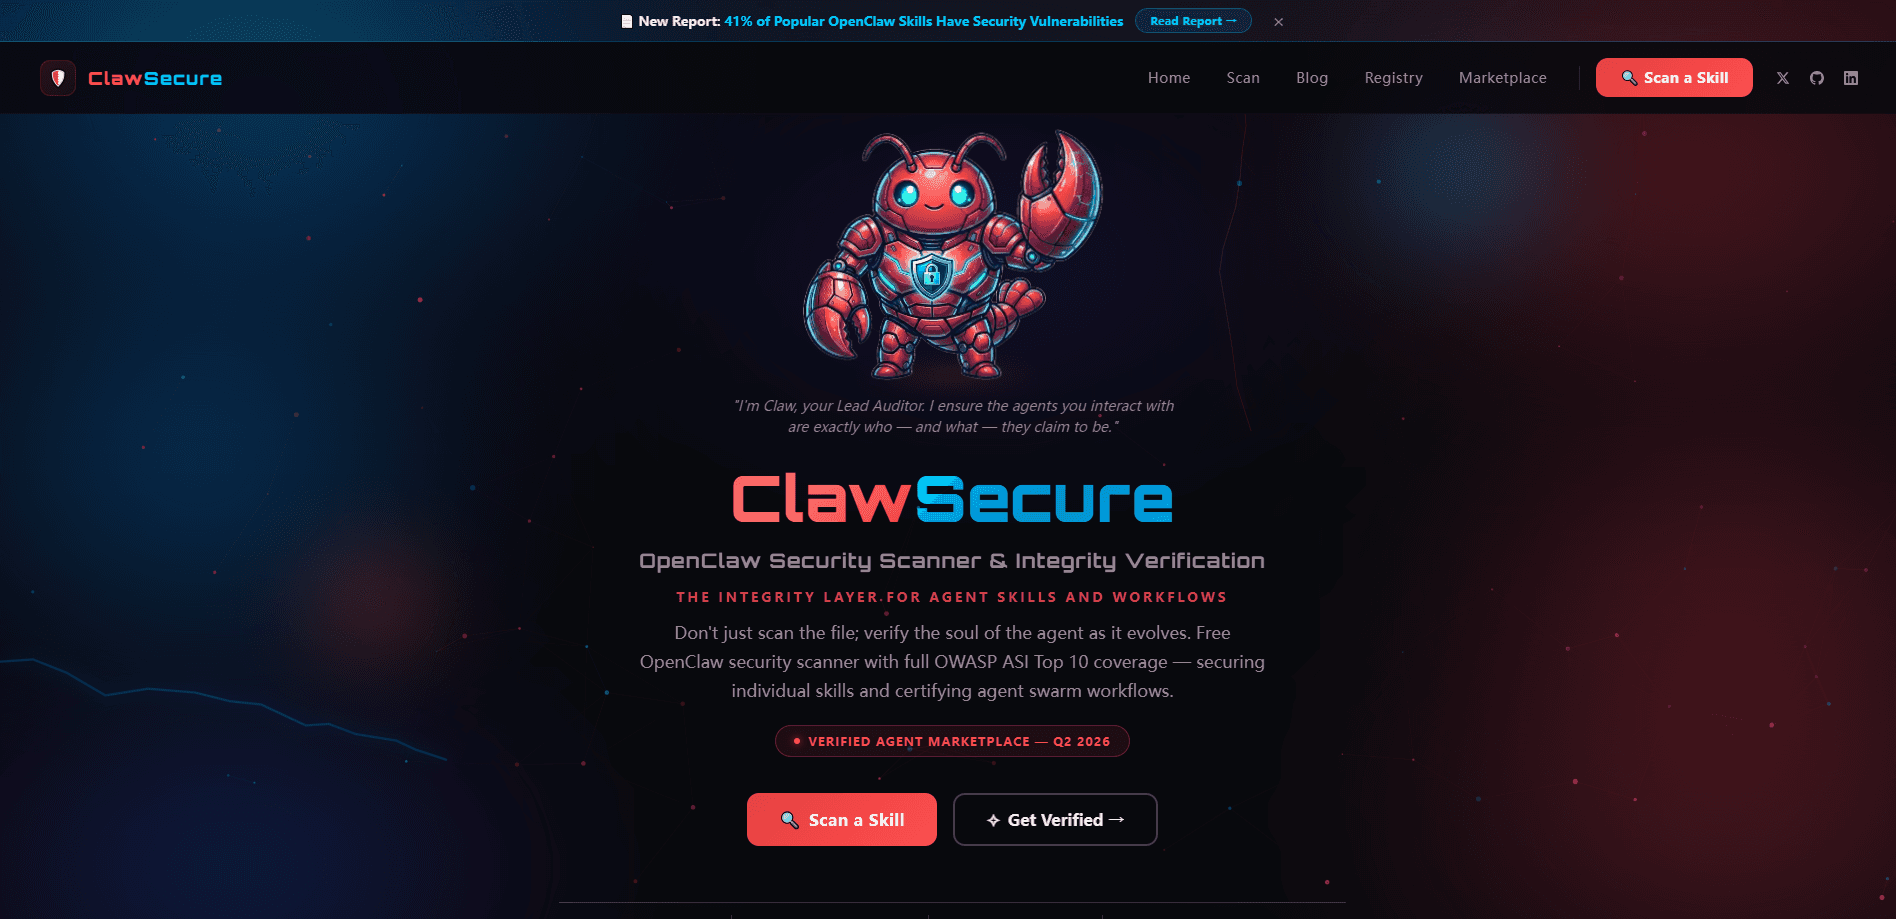
AIエージェント向けセキュリティスキャナーは3層監査プロトコルに頼っている。悪意あるコード、挙動上の脅威、プロンプトインジェクション、サプライチェーンの問題、そして55以上の脅威パターンを調べる。サイト上の企業データは、主要ツールの41%が重大なリスクを抱えるとしている。さらに5つに1つは密かにデータを外部送信し、22.9%はインストール後にコードを書き換える。これらの数字はClawSecure自身の監査に由来するため、独立した結果ではなくベンダーの主張として扱うべきだ。
公開マーケットからエージェントスキルを確認せずにインストールするのは、見知らぬ他人のコードに、あなたのメール、コードリポジトリ、保存済みパスワードと同じアクセス権を渡すことだ。ClawSecureが縮めたいのは、まさにそのリスクである。
大きな制約は範囲にある。ClawSecureは、実際にスキャンを走らせてデーモンを動かし続けてこそ役に立つ。すでに信頼したエージェントによる損害を取り消すことはできない。そしてより深い監視層は毎月それなりの費用がかかる。
はじめかた
- clawsecure.aiにアクセスし、GitHubリンクを貼るか、スキルファイルをアップロードするか、ClawHubのURLを貼る。
- 無料スキャンを実行し、約30秒でセキュリティ監査レポートを手に入れる。この手順に登録もカードも要らない。
- 環境全体でランタイム監視を使いたいなら、1つのコマンドでClawSecureデーモンをインストールする。
- GitHubまたはGoogle SSOでブラウザダッシュボードをつなぎ、AI CISOにインストール設定を任せる。
- Slack、Telegram、WhatsApp、WeChatでClawに状態を尋ねるか、ターミナルから
clawsecure ask "is my environment safe?"を実行する。
AIツール情報
ClawSecureの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- AIコーディングエージェントを動かす個人開発者。無料スキャンがインストール前に危険なスキルを炙り出す。深い監視には有料層が要る。
- エージェント環境を共有する小規模チーム。ShieldプランはGmail、GitHub、Slack、ファイルシステムに誰がアクセスできるかを可視化する。
- OpenClawやClaude Codeを使うセキュリティ意識の高いパワーユーザー。設定を自分で詰めたくないなら、AI CISOがインストールを設定してくれる。
タスク
- インストール前にスキルを見極める。ソースを貼れば数秒でリスクレポートが返る。
- 進行中のセッションでプロンプトインジェクションを捕まえる。AI CISOが会話をリアルタイムで防御する。
- どのツールが認証情報に届くかを監査する。権限マッピングが露出したAPIキーと設定ミスのサンドボックスを示す。まずい構成を見つける手っ取り早い方法だ。
- 新しいClawHubスキルをスキャンする。ClawHubスキルスキャナーはURLを受け取り判定を返す。
シーン
- ClawHubで便利なスキルを見つけ、安全か知りたい。まずスキャンし、それから決める。
- エージェントがこれまでにない動きを始める。異常検知がその変化を捉えて通知する。
- エージェントツールで埋まったマシンを引き継ぎ、基準が欲しい。1コマンドのインストールが環境全体を可視化する。
主な機能
3層監査プロトコル
すべてのスキャンは3つの層を通り、55以上の脅威パターンにわたって悪意あるコード、挙動上の脅威、サプライチェーンリスクを探す。スキャンごとに公開のエージェントセキュリティ監査レポートが手に入るので、結果は共有も保存もできる。狙いは何か。普通のウイルススキャンなら見逃す問題を捕まえることだ。
AI CISO
ClawSecureは自社のアシスタントをAI CISOと呼ぶ。その名が期待を定める。すべてのインストールを安全に設定し、プロンプトインジェクション対策の穴をふさぎ、さらにソーシャルエンジニアリングと認証情報の窃取にも対処する。ダッシュボード、メッセージアプリ、ターミナルから到達できる。FreeとShieldの層は軽めの保護水準で、FortressはOSレベルの監視を加える。 プロンプトインジェクション対策がここでの中心的な約束だ。なぜ重要か。インジェクションがエージェント最大の脅威であり、ほとんどのツールはそれをまったく見られないからだ。
ランタイム監視と異常検知
デーモンが動き出せば、ClawSecureは新しいコンポーネントとエージェントの挙動を起きたそばから観察する。Sentinelは、エージェントがこれまでにないことをした瞬間のアラートに加え、完全なツール呼び出し履歴と挙動の傾向を提供する。初回スキャンを通過したあとで悪くなるスキルを捕まえるのがこの層だ。
Watchtowerコミュニティ監視
Watchtowerは何千ものコミュニティスキルを24時間見張る。他所で見つかった脅威はあなたの保護に還元される。無料版を含むすべての層で動く。動きの速いスキル市場では、その共有された知見が、悪いパッケージを捕まえるか見逃すかの分かれ目になることが多い。
MCPとCLIの権限マッピング
Shield以上の層は、Gmail、GitHub、Slack、あなたのファイルシステムに何がアクセスできるかを正確に示す。MCPセキュリティ層はClaude Code、Cursor、Windsurf、Gooseに組み込まれる。CLIはどのターミナルからも動く。すでに開発ワークフローにどっぷり浸かっているなら、新しく覚えるツールなしで馴染む。
OWASP ASI Top 10への対応
ClawSecureは、自律エージェントの主要リスク一覧であるOWASP ASI Top 10を10/10で完全にカバーすると主張する。プロンプトインジェクションがその一覧の先頭に立つ。カバー範囲はすべての層に含まれ、有料顧客のために取っておかれることはない。
メリットとデメリット
メリット
- 登録もカードも不要の無料AIエージェントセキュリティスキャナーで、実在のスキルを1分以内に試せる。
- OWASP ASI Top 10の完全なカバーとWatchtower監視が無料で付く。
- Claude Code、Cursor、Gemini、OpenClawなど人気のエージェント環境で動く。
- すでに使っているツールから届く。ダッシュボード、Slack、Telegram、WhatsApp、WeChat、CLI。
- オープンソースなので、監査ロジックは鵜呑みにせず検証できる。
デメリット
- ランタイム監視、権限マッピング、セキュリティダッシュボードは有料層の後ろにある。
- Fortress(OSレベルの監視、ネットワーク分析)は定価で月199ドルで、個人利用には高い。
- 目を引くリスク統計はClawSecure自身の監査に由来し、独立した検証を受けていない。
- 新しいプラットフォームで、既存のエンドポイントセキュリティベンダーほど公開実績がない。
よくある質問
AIエージェントのスキルとコンポーネントを、インストール前に悪意あるコード、プロンプトインジェクション、サプライチェーンリスクの観点で調べ、その後エージェントの稼働中にあなたの環境を監視する。無料層はスキャンをカバーし、有料層が深いランタイム監視を加える。
関連コンテンツ
ClawSecureに関連するツール、スキル、記事を探す。
ClawSecureの代替ツール

Odyssey 3
Odyssey · その他Odyssey-3はOdysseyの基盤ワールドモデルだ。物理をリアルタイムにシミュレーションし、プロンプトからインタラクティブな環境を生成して、ロボットや車、ゲームに適応する。

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。