
CodeThreat
CodeThreat · コーディング
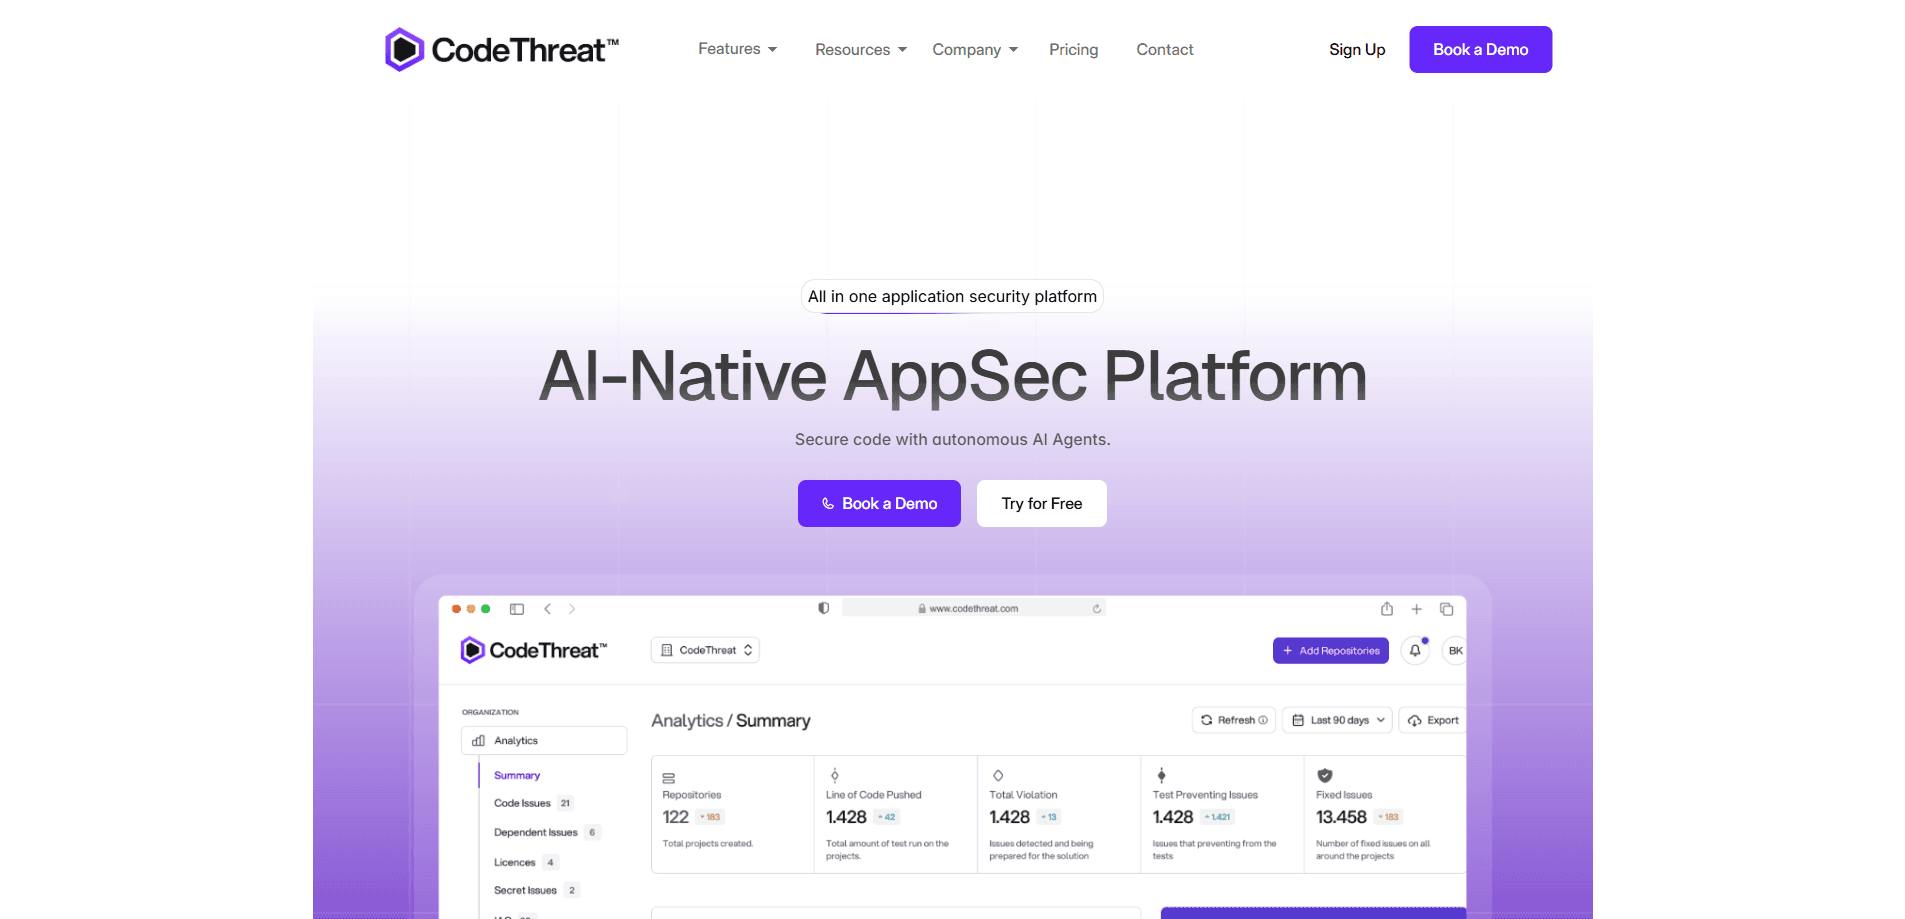
CodeThreatは、コードベースの脆弱性をスキャンし、マージ前にプルリクエストをレビューするAI SASTプラットフォーム。ルールベースの静的アプリケーションセキュリティテスト(SAST)と、誤検知を削り本当に重要なリスクを説明するAIエージェントを組み合わせている。チームはリポジトリを接続し、普段のワークフローの中で検出結果を受け取り、無料枠では足りなくなった時点でコントリビューター単位の課金に切り替える。
CodeThreat について
CodeThreatとは
CodeThreatは、ひとつの素朴な発想から作られたコードセキュリティのプラットフォームだ。一日中オオカミ少年を叫ぶスキャナーは、誰も読まないスキャナーである。決定的なSAST、SCA、インフラとシークレットのスキャンを実行し、その上にAIエージェントを載せて弱い検出結果を捨て、本物だけを説明する。重い仕事を担うのはこの二層目だ。セキュリティチームを、誰も片付ける時間のない山に埋めてしまうのは、スキャンではなくトリアージのほうだからだ。
売りは、従来のSASTツールと何も使わない状態のすき間にある。旧来のスキャナーは何でも指摘し、後は開発者に任せる。CodeThreatは検出結果を再確認し、悪用できないものに印を付け、なぜそれが誤検知だと考えたかを示す。では、日常で何が変わるのか。アラートの仕分けに使う時間が減り、本当に効くものを直す時間が増える。
Python、Java、JavaScript、Go、C#を含む27以上の言語に対応し、Django、React、Spring、Laravelといったフレームワーク向けのルールも備える。検出結果にはAIが生成した修正案を添えられる。主な制約は範囲にある。深いカバレッジ、オンプレミス配備、エージェントの無制限実行はProとEnterpriseの背後にあり、無料プランの小規模チームは割当枠の中で動くことになる。
はじめかた
- app.codethreat.comで登録し、最大3つのプライベートリポジトリが使える無料プランで始める。
- GitHub、GitLab、Bitbucket、Azureのいずれかでソース管理を接続し、スキャンしたいリポジトリを選ぶ。
- 決定的なエンジンに、コードベース全体のSAST、SCA、シークレットスキャン、IaCチェックを実行させる。
- 誤検知の排除とエージェント型コードレビューのAIエージェントを有効にし、pushごとにスキャンしたいならCI/CDをつなぐ。
- ダッシュボードかPRコメントで検出結果を確認し、提案された修正を適用してpushする。
AIツール情報
CodeThreatの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 小規模な開発チーム:無料プランはプライベートリポジトリ3つと基本のSASTとSCAをカバーするので、支払う前に流れを試せる。
- ノイズに疲れたセキュリティエンジニア:誤検知エージェントが、通常は週の大半を食うトリアージを代わりにこなす。
- コンプライアンスを重視する企業:Enterpriseではオンプレミス配備、監査ログ、高度なコンプライアンス報告が加わる。
タスク
- マージ前にプルリクエストのセキュリティをレビューする:PRレビューエージェントが変更の入ってきた時点でコメントする。
- 見慣れないコードベースを理解する:リポジトリ要約とリポジトリマッピングが構造、エンドポイント、データフローを説明する。
- 漏れた鍵や認証情報を捕まえる:シークレットスキャンが露出したトークンに印を付け、Jira連携がそれらを追跡可能な課題に変える。
シーン
- 専任のAppSecレビュー段階なしで速く出荷する:スキャンはCI/CD内で走るので、セキュリティは別の関門でなくなる。
- 新しいエンジニアを迎え入れる:生成されたリポジトリマップが、初日からプロジェクトの作業モデルを与える。
- セキュリティ監査の準備をする:SAST、SCA、IaCの結果がまとまっていると、証拠を集めやすい。
主な機能
文脈を理解するAI SAST
AI駆動のスキャンはプロジェクトの文脈を見て、ルールベースのスキャナーが見落とすロジックの欠陥、データフロー、認証経路を捕まえる。関数やファイル間でデータがどう動くかも追うので、プロジェクトを先にビルドしなくても危険な流れに印を付けられる。ビルド手順はない。コンパイルを待たずにセキュリティが始まる。
誤検知の排除
これがCodeThreatの看板の主張で、料金もそれを反映している。エージェントはSASTの検出結果を再確認し、悪用できないものに印を付け、それぞれがなぜ誤検知らしいかを説明する。偽のアラートが減る。本当の問題に割く時間が増える。開発者は、行き止まりのチケットを閉じる作業から解放される。
エージェント型PRレビュー
プルリクエストごとに変更ファイルのセキュリティレビューが走り、フィードバックはPRコメントとして届く。セキュリティは配備後に後付けする手順ではなく、コードレビューの一部になる。多くのチームがそこで見失う。ここでは、開発者がすでにいる場所に現れる。
エージェント型リポジトリ分析とマッピング
プラットフォームはリポジトリ全体をマッピングし、アーキテクチャ、ドキュメント、エンドポイント、依存関係、データフローに関する洞察を生成する。視覚的なマップが構成要素と関係を結び付けるので、新しいエンジニアは全ファイルを読まずに構造を理解できる。千のファイルがあって文書のないプロジェクトに加わるときに役立つ。
幅広い言語と連携のカバレッジ
CodeThreatは27以上のプログラミング言語とフレームワークに対応し、GitHub、GitLab、Bitbucket、CI/CDパイプライン、クラウド事業者に接続する。導入のためにチームの働き方を変える必要はない。これは機能一覧が示す以上に効いてくる。
ワンストップのAppSecカバレッジ
SAST、SCA、IaC、コンテナセキュリティ、シークレットスキャンがすべて単一のプラットフォームから走る。4社のベンダーを渡り歩くことも、報告書を手作業でつなぎ合わせることもない。すでに別々のツールに払っているチームにとって、この統合こそ本当の魅力だ。ダッシュボードは一つ。請求も一つ。ツール間の穴が減る。
自前のLLMを持ち込める
Enterpriseの顧客は、プライベートモデルのホスティングを含むカスタムLLM連携を使える。コードを自社インフラの外に出せないがエージェント層は欲しいなら、検討すべき選択肢だ。配備計画全体を左右するので、早めに確認する価値がある。
メリットとデメリット
メリット
- 誤検知の排除が、SASTツールへの最大の不満に正面から取り組む。
- 無料プランは小規模チームに本当に使える。プライベートリポジトリ3つで、クレジットの追加購入もない。
- 幅広い言語カバレッジ(27以上)とGitHub、GitLab、Bitbucket、CI/CDとの連携。
- オールインワンのカバレッジ。SAST、SCA、IaC、コンテナ、シークレットスキャンが同じ屋根の下にある。
- コントリビューター単位の透明な料金で$39。EnterpriseではオンプレミスとプライベートLLMの選択肢がある。
デメリット
- 有料プランはコントリビューター単位の課金なので、費用は利用量ではなく開発者の人数に比例して増える。
- 最も強力なエージェント機能はFreeとProで割当枠に制限され、小規模チームが最初に影響を受ける。
- オンプレミス配備とカスタムLLMホスティングはEnterprise限定で、営業とのやり取りが必要になる。
よくある質問
CodeThreatは、静的アプリケーションセキュリティテストとAIエージェントを組み合わせたAIネイティブのアプリケーションセキュリティプラットフォームだ。コードの脆弱性をスキャンし、誤検知を除外し、プルリクエストをレビューし、リポジトリをマッピングする。すべてを一つのダッシュボードから行う。
関連コンテンツ
CodeThreatに関連するツール、スキル、記事を探す。
CodeThreatの代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。