
Corgea
Corgea · コーディング
Corgeaはコードやパッケージ、基盤構成を読み取り、チケットを切るだけでなくマージできる修正まで書き出すAIアプリケーションセキュリティ基盤だ。
Corgea について
About
Corgeaとは
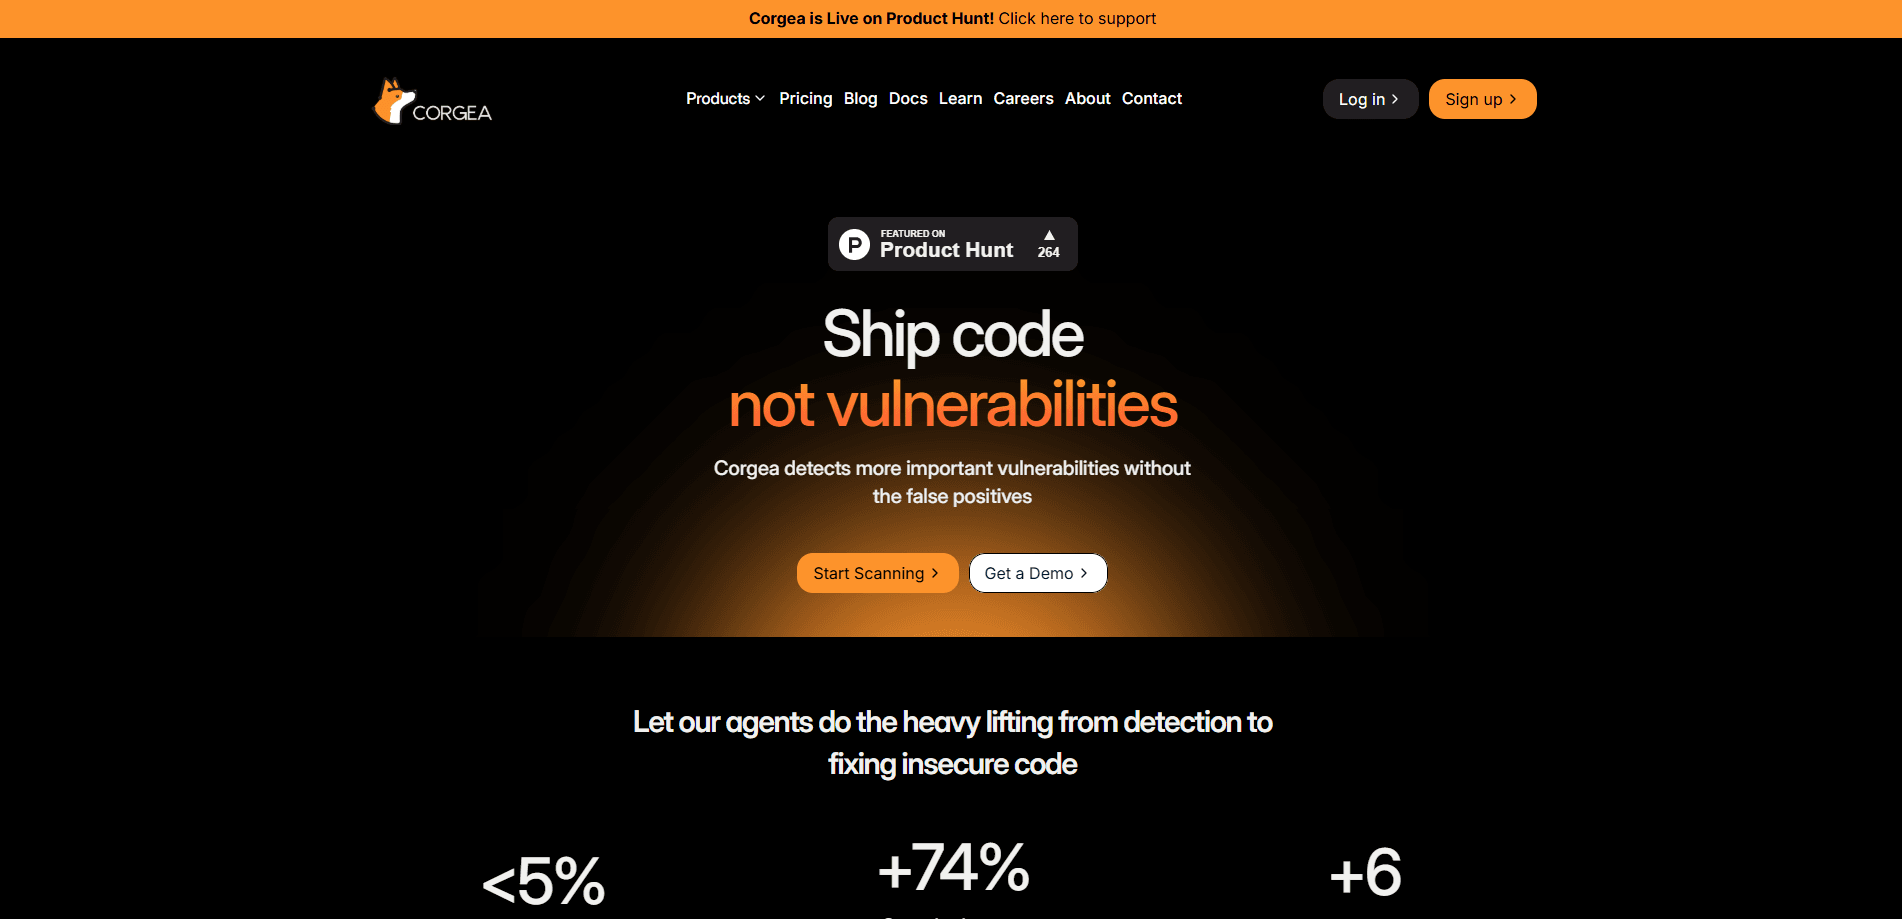
Corgeaは開発者向けに作られたアプリケーションセキュリティ基盤である。コード、ビジネスロジック、基盤構成を読み取って本当のリスクをあぶり出し、脆弱性の修復を、すでに使っているワークフローにそのまま乗る修正として返す。
大半のアプリケーションセキュリティ製品は検知で止まる。何千件もの警告をダッシュボードに流し込み、誰かが何週間もかけてノイズと本当の脅威を仕分けることになる。Corgeaはこの詰まりを両側から崩す。中身は静的セキュリティ解析ツールで、従来のスキャナが取りこぼす欠陥を捕まえる。認証の破綻や、実際のアプリケーションの流れに埋もれた認可の穴が典型だ。問題が本物だと確認できたら、パッチを書く。
注意したいのは、Corgeaが推論にAIモデルを使い、宣伝している精度の数字(真陽性が2倍、誤検知が3分の1、自動修正の正確度90%超)が自社の顧客コードでのテストに由来することだ。マーケティングも誤検知の削減といった抽象的な言い回しを好むので、信用する前に自分のリポジトリで数字を確かめたほうがいい。無料プランはメンバー2人、リポジトリ10個までなので、チームが育つとすぐ有料プランに移ることになる。
はじめかた
- corgea.appでメールアドレスを登録する。無料プランにクレジットカードは要らない。
- GitHub appでリポジトリをつなぐ。コードがGitLab、Azure DevOps、Bitbucket、Harnessにあるなら、そちらも取り込める。
- 最初のスキャンを走らせる。到達可能なルート、認証の流れ、依存関係のリスクを整理し、数分で結果を返す。
- 並んだ問題を確認し、生成された修正を受け入れ、Corgeaにブランチへのpull requestを開かせる。
AIツール情報
Corgeaの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- ソフトウェア開発者:セキュリティの指摘を、監視すべきダッシュボードではなくリポジトリ内のpull requestとして受け取りたいチームに向く。
- アプリケーションセキュリティ担当とセキュリティエンジニア:静的解析(SAST)、機密、依存関係、コンテナ、IaCのスキャンを一か所にまとめ、5つのツールを行き来せずに各欠陥を正しい担当へ回せる。
- スタートアップの技術責任者:無料プランは2席、10リポジトリまでの小規模チームをカバーし、セキュリティ基盤をまだ正当化できない初期プロジェクトに合う。
- 規制対応が求められる企業:ScaleとEnterpriseプランはSSO、監査ログ、シングルテナント配備、SOC 2 Type IIの統制を加え、規制産業でも使える。
タスク
- 安全でないコードの修正を大規模に進める:SQLインジェクション、壊れたアクセス制御、埋め込まれた機密、弱い暗号に対してパッチを生成し、PRを開く。チームは書き直すのではなくレビューすればいい。
- ビジネスロジックの欠陥を捕まえる:/loginのような公開ルートから実行経路をたどり、従来のスキャナが飛ばす到達可能な弱点まで届く。認可の不備がすり抜けない。
- マージ前にセキュリティを確認する:PRスキャンが、機能ブランチのマージ前に問題を指す。コードが書いた本人の頭にまだ新しいうちに手を打てる。
- 脆弱な依存関係を片づける:依存関係の更新とSCAの指摘がコード修正と一緒に来るので、ライブラリのリスク修补が別仕事にならない。
シーン
- 機能を急いで出す:ブランチをスキャンし、自動修正を当ててそのままマージする。セキュリティレビューがリリースを止めない。
- AIコーディング支援を導入する:CursorやCopilot、エージェント型のビルダーを使うチームは、速く生成されたコードが持ち込む危険な書き方を捕まえるためにCorgeaを足す。
- 監査に備える:レポートと分析、監査ログがあれば、ある期間に見つけて直した内容の証拠を出せる。
- 引き継いだコードを固める:古いリポジトリに全体スキャンをかけ、何年も誰も見ていなかったロジックの欠陥や古い依存関係を掘り出す。
主な機能
AI静的解析(AI SAST)
Corgeaの中核スキャナは、パターン照合だけでなく人間のようにソースコードを読む。認証の破綻、認可チェックの欠落、ルールベースのツールがよく見落とすアクセスの穴など、ロジック層の欠陥を狙う。同社によれば、エンジンは従来のSASTの約2倍の真陽性を見つけ、誤検知ははるかに少ないという。
自動修正のPull Request
確認できた指摘には、リポジトリへのpull requestという形で修正案が付く。diffを確認し、必要なら直してマージする。修正は別の修復キューではなく、開発者の通常の流れの中に残る。無料アカウントは自動修正10件、GrowthとScaleは50件と200件に増える。
自律型ペネトレーションテストエージェント
Corgeaのペネトレーションテストエンジンは小さなセキュリティチームのように動く。調整役のエージェントが専門のサブエージェント(認証の探索、APIの調査、インジェクション試験)を立ち上げ、発見を共有しながら学習に応じて適応する。公開された試験で、同社はエージェントが25件の指摘を見つけ、人間のペネトレーションテスターは6件だったと述べている。納品は数週間ではなく数時間だ。
幅広いスキャナの網羅
1つの基盤で、SAST、依存関係スキャン、機密検出、コンテナスキャン、Infrastructure as Codeの設定ミスまで覆う。これが効くのは、多くのセキュリティプログラムがこれらを別々のツールと別々の警告として抱え、多くのDevSecOpsツールが散発的な警告をさらに増やすからだ。Corgeaはそれらを1つの一覧にまとめ、攻撃者が本当に到達できる順に並べる。
開発者とエージェントの連携
Corgeaはバージョン管理でGitHub、GitLab、Azure DevOps、Bitbucket、Harnessにつながり、エディタではVS Code、Cursor、Visual Studio 2022、IntelliJにつながる。MCPサーバーも備え、AIコーディングエージェントが指摘を自力で読み、動けるようにする。
到達可能性による優先順位づけ
Corgeaは生の深刻度で並べる代わりに、公開の入口から実行経路をたどり、それが触れるコードとパッケージまで追う。同じ弱点に収束する複数のルートをつなぎ、影響を脆弱なコードに対応づける。チームは悪用可能なものから直せる。
メリットとデメリット
メリット
- 修正をpull requestとして渡すので、脆弱性の修復がチームがすでに働く場所で起きる。
- 5種類のスキャンを1つの基盤にまとめ、ツールの乱立と重複した警告を減らす。
- 無料プランでも本物のSASTとロジック解析が使え、デモだけではない。
- MCPサーバーとIDE拡張により、AIエージェントが人手を介さず指摘に動ける。
デメリット
- 無料プランは2席、10リポジトリで止まり、試作段階を過ぎたチームには窮屈だ。
- 精度の数字(誤検知の削減、自動修正の増加)はベンダー自身のテストによるもので、第三者検証はまだ薄い。
- 人間の確認なしに自動変更が本番ブランチに触れることに、慎重なセキュリティ責任者もいる。
よくある質問
使える。クレジットカード不要の無料プランがあり、AI SAST、ロジックと認証のスキャン、依存関係スキャン、機密検出、コンテナスキャン、IaCスキャンを覆う。メンバー2人とリポジトリ10個までで、自動修正10件が付く。
関連コンテンツ
Corgeaに関連するツール、スキル、記事を探す。
Corgeaの代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。