
Gecko Security
Gecko Security · コーディング
Gecko Securityは、コードベースをスキャンして悪用可能な脆弱性を見つけ、修正内容を開発者に渡すAIセキュリティエンジニアだ。
Gecko Security について
Gecko Securityとは
Gecko SecurityはAIを活用したアプリケーションセキュリティ基盤だ。コード内の既知のパターンを照合するのではなく、アプリケーション全体の意味モデルを構築する。ソースコード、インフラ、ドキュメントをまとめて扱う。その後、データがサービス間をどう流れ、どこで信頼境界が崩れるかを追跡する。その結果、従来のスキャナがよく見落とす複雑な不具合、たとえば業務ロジックの欠陥や多段階の攻撃チェーンを検出できる。
想定ユーザーは、コードを速く出荷し、AppSecという別のボトルネックを抱えられない開発チームやセキュリティチームだ。だからGeckoはパイプラインに組み込まれ、すべてのプルリクエストをレビューし、ワンクリックの修正を提案する。PR/MRボットが指摘にコメントするので、エンジニアはGitLabやGitHubを離れずに問題を片付けられる。Cal.comのエンジニアリング責任者はケーススタディで率直に述べている。入ってくるプルリクエストはすべて保護されていると分かっている、と。
何でも無料で使えるツールではないし、個人の趣味プロジェクト向けでもない。無料プランはスキャン10回まで。実用的なカバレッジは月100ドルのProから始まり、オンプレミス配備やSSOといった企業向け機能は個別見積もりの年契約の背後にある。ちょっとした副業プロジェクトに素早いlintが欲しいだけなら、荷が重すぎる。マイクロサービス構成の本番コードベースを守るなら、話は別だ。
はじめかた
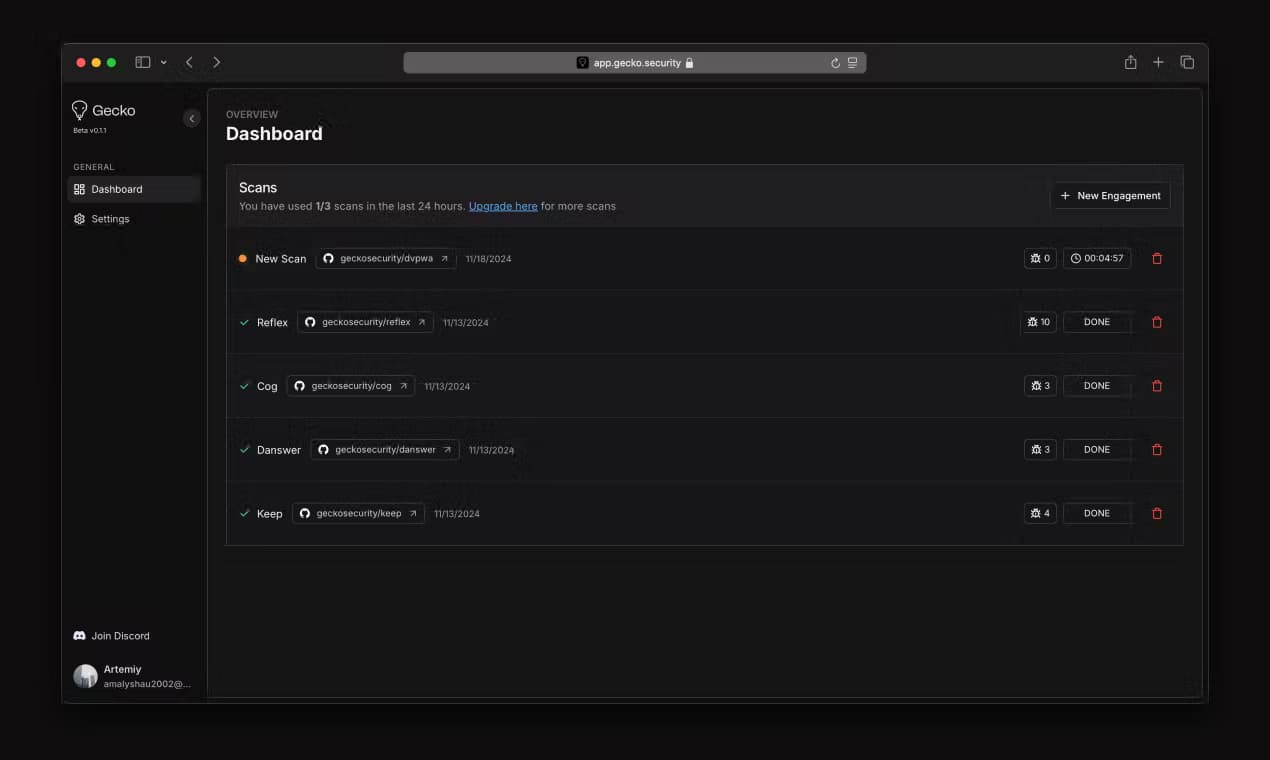
- app.gecko.securityでアカウントを作成し、GitHub、GitLab、Bitbucketからリポジトリを接続する。
- Geckoにコードベースをインデックスさせ、サービスと依存関係の意味グラフを構築させる。
- インフラ設定やドキュメントといった補助コンテキストを接続し、スキャンが信頼境界をまたいでデータを追えるようにする。
- 最初のスキャンを実行するか、プルリクエストを開き、PR/MRボットに修正案付きで指摘を出させる。
- 優先順位付けされた問題を確認し、自動修正を適用して先へ進む。
AIツール情報
Gecko Securityの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 毎週コードを出荷する開発チーム:GeckoはPRフローの中で動くので、セキュリティ確認は別会議ではなくなる。接続済みのリポジトリと、スキャン量をまかなえるプランが必要だ。
- 中堅・大企業のセキュリティエンジニア:コンテキストを踏まえたスキャンは、単体のスキャナが見落とすサービス間リスクを浮かび上がらせる。チームは通常ProかEnterpriseの料金から始める。
- 専任のセキュリティ担当がいないスタートアップ創業者:無料プランで基準となるスキャンと、すべてのプルリクエストにボットが付く。ただし10回のスキャンはすぐ尽きると知っておこう。
タスク
- 悪用可能な不具合がないかプルリクエストをレビューする:PR/MRボットが各指摘にコメントし、マージ前にワンクリックの修正を出す。
- サービスとリリースサイクルをまたいで脅威をモデリングする:攻撃シナリオを書くと、Geckoが実際のコードと依存関係に照らして対応付ける。
- 平易な言葉でセキュリティポリシーを書く:自然言語のルールがコード、依存関係、接続済み環境に適用される。
シーン
- 2つのサービス間でしか欠陥が現れないマイクロサービスアプリ:コンテキストを踏まえたスキャンは、信頼境界のすき間に潜む問題を捕まえる。
- コンプライアンス審査を準備するチーム:Enterpriseの監査ログと自己ホスト配備の選択肢が、脆弱性データを自社の管理下に置く。
- セキュリティがいつも後回しになるスプリント作業:CI/CDに組み込まれたスキャンが、自動で起きることへ変える。
主な機能
セマンティックなコード解析
Geckoは脆いAST解析やコールグラフに頼らず、コードベースのコンパイラ精度のグラフを構築する。これによりコードの意味を理解し、動的型付け言語を解析し、アプリケーション全体で多段階の脆弱性を追える。プラットフォームのAI SASTを支えるエンジンだ。
攻撃パスとロジック欠陥の検出
ほとんどのスキャナは、すでに認識しているパターンを探す。Geckoはコード脆弱性スキャナとして動き、環境全体で完全な攻撃パス、ロジック欠陥、サービス間リスクを描き出す。業務ロジックの不具合こそ侵害が起きる場所であり、パターンマッチ型のツールにはルールをいくら書いても見えない種類の脆弱性だ。
自然言語ルール
セキュリティポリシーは、同僚に説明するように書ける。「このサービスはサードパーティAPIにデータを書き込むべきではない」といった具合だ。Geckoはそのルールをコード、依存関係、接続済み環境に適用する。学ぶべきDSLも、維持すべき正規表現もない。
CI/CDとプルリクエストのスキャン
プラットフォームはパイプラインに組み込まれ、開発者はワークフローを離れずに問題を直せる。プルリクエストをレビューし、問題を指摘し、誰かが変更をプッシュすると指摘を修正済みにできる。セキュリティはスプリント終わりの料金所ではなくなる。
サービスをまたぐコンテキストスキャン
Geckoは複数のリポジトリとマイクロサービスをスキャンし、信頼境界の間でしか現れない問題を見つける。Jira、Terraform、クラウド設定といった連携も取り込み、コードを取り巻く環境全体を理解する。正確な結果はその統合されたコンテキストから始まる。
継続的な学習と優先順位付け
Geckoはフィードバックから学び、時間をかけて精度を高めるので、指摘は鋭くなる。マーケティング上の数字は、真陽性が8倍、偽陽性が90%少ないというものだ。同社は顧客配備での平均修復時間が約1時間とも述べている。これらの数字はベンダー側の主張として扱い、独立した結果とは考えないほうがいい。
インテリジェントな優先順位付け
すべての指摘が午前中を費やす価値を持つわけではない。Geckoは遠隔でどれだけ悪用可能かで問題を並べ替えるので、最も危険なものが先に出る。チームの限られた注意は、攻撃者が実際に到達できる脆弱性に向かう。
メリットとデメリット
メリット
- パターン型スキャナがたいてい見落とすロジック欠陥や多段階の攻撃チェーンを見つける。
- 統合されたPR/MRボットとワンクリックの自動修正が、セキュリティを開発者のワークフロー内に保つ。
- セマンティック解析は、コールグラフ型ツールが苦手とする動的型付け言語でも機能する。
- スキャン10回上限の無料プランがあり、支払う前にワークフローを試せる。
- Enterpriseの選択肢には自己ホスト配備、SSO/SAML、規制業界向けの監査ログが含まれる。
デメリット
- Proは月100ドルからで、個人開発者や小さな副業プロジェクトには割高だ。
- 無料プランの10回スキャンは、活発なリポジトリではすぐに尽きる。
- Enterpriseの料金は個別見積もりかつ年契約のみで、全機能をセルフで契約できない。
- 精度の数字はベンダー由来で、独立した第三者ベンチマークはまだ乏しい。
よくある質問
コードベースと接続済みインフラをスキャンして悪用可能な脆弱性を見つけ、各問題が本番に届く前に解決するための修正を開発者に渡す。単純なパターン一致ではなく、業務ロジックの欠陥や多段階の攻撃チェーンといった複雑な問題に焦点を当てる。
関連コンテンツ
Gecko Securityに関連するツール、スキル、記事を探す。
Gecko Securityの代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。