
Kastra
Kastra · コーディング
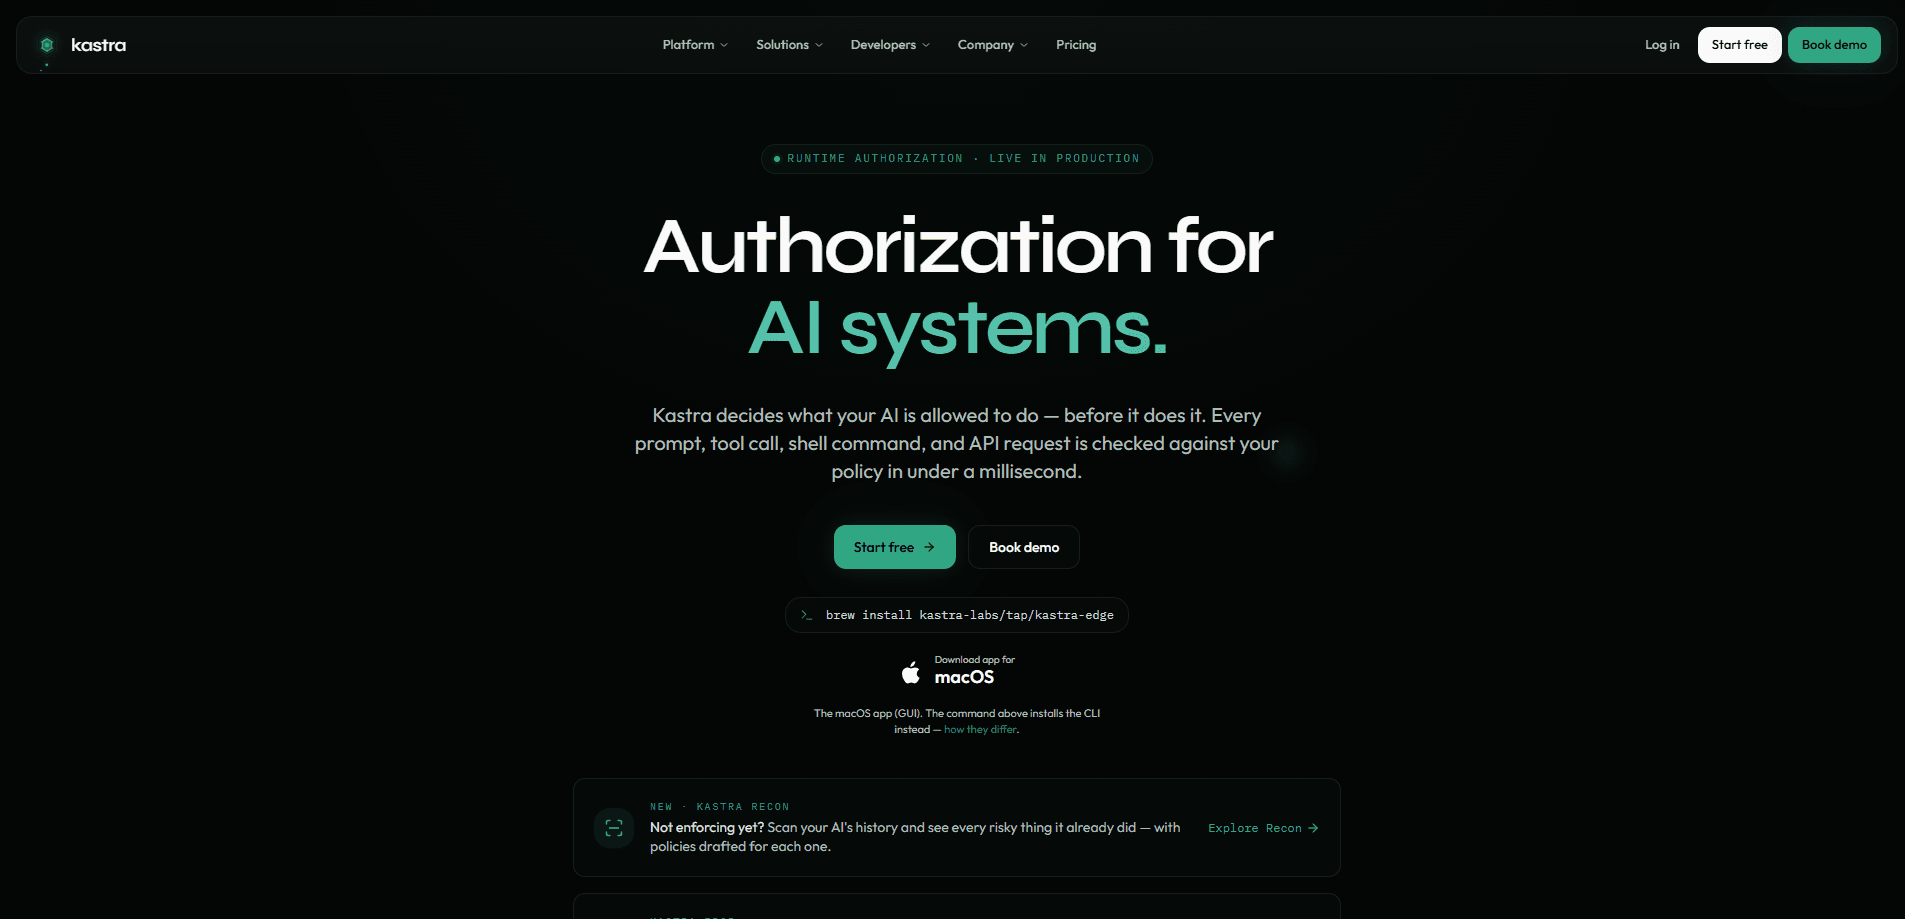
Kastraは、AIシステム向けの実行時承認レイヤーである。AIエージェントが行うあらゆるプロンプト、ツール呼び出し、シェルコマンド、データベースクエリ、APIリクエストの実行経路に位置し、実際の操作が走る前に1ミリ秒未満で許可か拒否の判断を返す。エージェントが行動した後を見張るのではなく、Kastraはまず何を許すかを決め、各判断を改ざん検知可能な監査トレイルに記録する。AIの実行制御を必要とするチームにとって、これは被害が出る前に走る検査である。 理想的ではないだろうか。コーディングエージェントを野放しにしたことのある人なら、この感覚は分かる。対象は、Claude Code、Codex CLI、Cursorなどのコーディングエージェントを動かす開発者とチーム、さらに自律的なワークフローのガバナンスを必要とする企業である。
Kastra について
Kastraとは何か
Kastraは承認のためのインフラであり、監視の追加機能ではない。大半のAI安全ツールは、エージェントが行ったことを記録し、問題を後から指摘する。Kastraはその検査を操作の前に移す。エージェントが次の一手を選んだ瞬間、Kastraはそれをポリシーに照らして評価し、許可、拒否、マスク、保留を返す。承認された操作だけがデータベース、API、シェルに到達する。
製品は1つのポリシー言語を共有する4つの層に分かれる。プロキシ、サイドカー、SDK、ネイティブゲートウェイを通じてリクエストを取り込む入口層、決定論的なポリシーエンジン、暗号化された証拠保管庫、そしてマネージドクラウド、単一テナントVPC、完全エアギャップのセルフホストとして動くデプロイ層である。小さく始められる。Kastra Edgeは1台のノートPCを統制し、ローカルのコーディングエージェントによるシェルコマンド、ファイル編集、API呼び出しをすべて検査する。同じエンジンはエンジニアリング組織全体の強制適用まで拡張する。それが製品の主張のすべてである。
主な制約は範囲にある。Kastraが統制するのはAIの操作なので、モデルプロバイダー、エージェントフレームワーク、完全なSIEMを置き換えるものではない。それらを支えるツールである。モデル選択や学習にまたがるLLMガバナンスも扱わない。ネイティブのTypeScript、Python、Go SDKは近日公開とされており、初期の統合は現時点でプロキシ経路かCLIとMCPに頼ることになる。
はじめかた
- app.kastra.aiで15日間の無料トライアル(クレジットカード不要)に登録するか、まずmacOSまたはWindowsにKastra Edgeをインストールする。
- ダウンロードページからデスクトップアプリを入れるか、CLIとフックのために
brew install kastra-labs/tap/kastra-edgeを実行する。 kastra-edge loginでサインインし、kastra-edge install-cursorのようなコマンドでエージェントを接続する。- ポリシーは平易な英語かYAMLで書き、Kastra Reconにエージェントの履歴をスキャンさせて、すでに行われたリスクのある操作からルールを下書きさせる。
kastra-edge statusで強制適用を確認し、判断がSlack、webhook、監査エクスポートへ流れるのを見る。
AIツール情報
Kastraの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- コーディングエージェントを動かす開発者:Kastra Edgeは、自分のマシン上でClaude Code、Codex CLI、Cursorによるあらゆるシェルコマンド、ファイル編集、API呼び出しを実行前に検査する。すでにローカルエージェントを用意し、常時見張らずにガードレールがほしい場合に最適である。
- AIを大規模に配備するエンジニアリングチーム:Teamプランは承認インフラを束ね、ポリシーをマシン間で同期するので、管理者は1つのルール群を全台に強制できる。最低3席が必要である。
- 規制対象の企業:どのAI操作がどのポリシーで承認されたかを示す監査トレイルを必要とする金融、医療、公共部門のチーム。完全エアギャップのセルフホスト配備は外部ネットワークのない環境に合う。
タスク
- 破壊的なシェルコマンドの遮断:ポリシーはコマンド実行前に`rm -rf`や本番ファイルへの書き込みを拒否でき、エージェントが無監督で動くときこそ重要になる。
- データベースとAPI呼び出しの選別:クエリの範囲を絞り、エージェントが必要な行だけを読むようにし、資金を動かすリクエストは人が承認するまで保留する。
- 実際の履歴からポリシーを生成:Kastra Reconはエージェントがすでに行ったことをスキャンし、リスクのある操作ごとにワンクリックでポリシーを下書きする。既存のワークフローにガバナンスを後付けするときに役立つ。
- AIの判断の監査:許可か拒否のたびに署名されハッシュで連鎖するので、コンプライアンス審査用にCSVやJSONの証拠をエクスポートできる。
シーン
- コーディングエージェントを一晩動かす:端での強制適用は、誰もターミナルを見ていない午前3時でも不正なコマンドを捕まえる。
- AIをチーム全体に展開する:集中管理されたポリシーにより、各開発者が自分の設定を調整するのではなく、全員が同じルールに従う。
- AIガバナンス審査を通過する:証拠保管庫は、自律システムが何をいつ許されたかの監査可能な記録を生む。
主な機能
1ミリ秒未満のポリシー判断
Kastraは各操作を実行前に検査し、1ミリ秒未満で判定を返す。公表値はp99が1ミリ秒未満、p50が0.4ミリ秒付近である。ここでは速度が重要だ。実行経路に遅いゲートがあれば、エージェントの各ステップが止まる。エンジンは単純なパターン照合ではなく、身元、範囲、意図、内容、宛先を推論する。
4つの組み合わせ可能な層
プラットフォームは入口、AIポリシーエンジン、証拠保管庫、デプロイを1つの制御面に積み重ね、各層は個別に検査できる。すべてが1つのポリシー言語を共有するので、ノートPC向けに書いたルールはVPCでも機能する。既存のスタックを解体せず、1層ずつ採用できる。
平易な英語でのポリシー作成
始めるのにYAMLを書く必要はない。Kastraは平易な英語のルールを強制可能なポリシーに変換し、バージョン管理を好むチーム向けにYAMLとUIベースの管理もサポートする。ポリシーはホットリロードするので、エンジンを再起動せずに変更が効く。再デプロイは不要である。
Kastra Recon
ReconはAIコーディングエージェントのローカル履歴をスキャンし、すでに行ったリスクのある操作をすべて洗い出して、それぞれのポリシーを下書きする。エージェントがあるマシンで何をしてきたかを見て、それを実際のガードレールに変える最速の方法である。下書きされたポリシーは自己検証される。使いたいものを有効にする。
Kastra Edge
Edgeは強制適用をノートPC自体に置き、Claude Code、Codex CLI、Cursorによるシェルコマンド、ファイル編集、API呼び出しをローカルで実行前に捕まえる。macOSとWindowsのデスクトップアプリはCLIとMCPを同梱し、承認ポップオーバー付きのメニューバーUIを加える。多くの個人開発者が最初に触れる層である。
改ざん検知可能な監査トレイル
すべての判断は署名され、ハッシュで連鎖した追記専用のログにテナント単位の暗号化とともに書き込まれる。封印されたプロンプトは暗号化されたまま保たれ、監査されたアクセスを通じてのみ開く。事後に何かが編集されることはない。ストリームはDatadog、Splunk、S3などのSIEMツールにエクスポートでき、Teamプランは1年以上の保持を維持する。
幅広いスタック統合
Kastraは、チームがすでに使うモデルプロバイダー、エージェントフレームワーク、可観測性ツールに接続する。OpenAI、Anthropic、Google Gemini、AWS Bedrock、LangChain、LlamaIndex、Vercel AI SDK、Mastra、CrewAI、Kubernetes、Istio、Envoyなどである。この広がりは、ガバナンスを加えるためにパイプラインを作り直す必要がないことを意味する。
柔軟なデプロイ
エンジンは、SOC 2 Type IIとアクティブ・アクティブのフェイルオーバーを備えたマネージドなマルチリージョンクラウド、AWS、Azure、GCP、Oracle上の単一テナントVPC、または完全エアギャップのセルフホストとして動く。規制対象やオフラインの環境も他と同じポリシーエンジンを得る。鍵はあなたのもののままだ。
メリットとデメリット
メリット
- 判断は1ミリ秒未満で届くので、強制適用がエージェントを遅くしない。
- 強制適用は操作の前に行われ、事後の記録では見逃す破壊的コマンドを捕まえる。
- Reconはエージェントの実際の履歴をすぐ有効化できるポリシーに変え、設定時間を短縮する。
- 監査トレイルは暗号学的に連鎖し、SIEMツールにエクスポートできる。
- デプロイの選択肢はノートPCからエアギャップのデータセンターまで及ぶ。
デメリット
- ネイティブのTypeScript、Python、Go SDKは依然として近日公開とされ、SDK優先の統合は待たされる。
- Teamプランは最低3席で、単独の開発者には合わない。
- 15日間のトライアルが終わると、Kastraは記録を続けるが支払わない限り遮断を止めるので、無料の強制適用層ではない。
- 統制するのはAIの操作だけで、モデルのホスティングと完全な可観測性には別のツールが要る。
よくある質問
Kastraは、AIの操作が実行前に許可されるかを決める承認レイヤーである。プロンプト、ツール呼び出し、シェルコマンド、データベースクエリ、APIリクエストをポリシーに照らして検査し、1ミリ秒未満で許可、拒否、マスク、保留を返す。
関連コンテンツ
Kastraに関連するツール、スキル、記事を探す。
Kastraの代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。