
Koreshield
Koreshield · ビジネス · その他
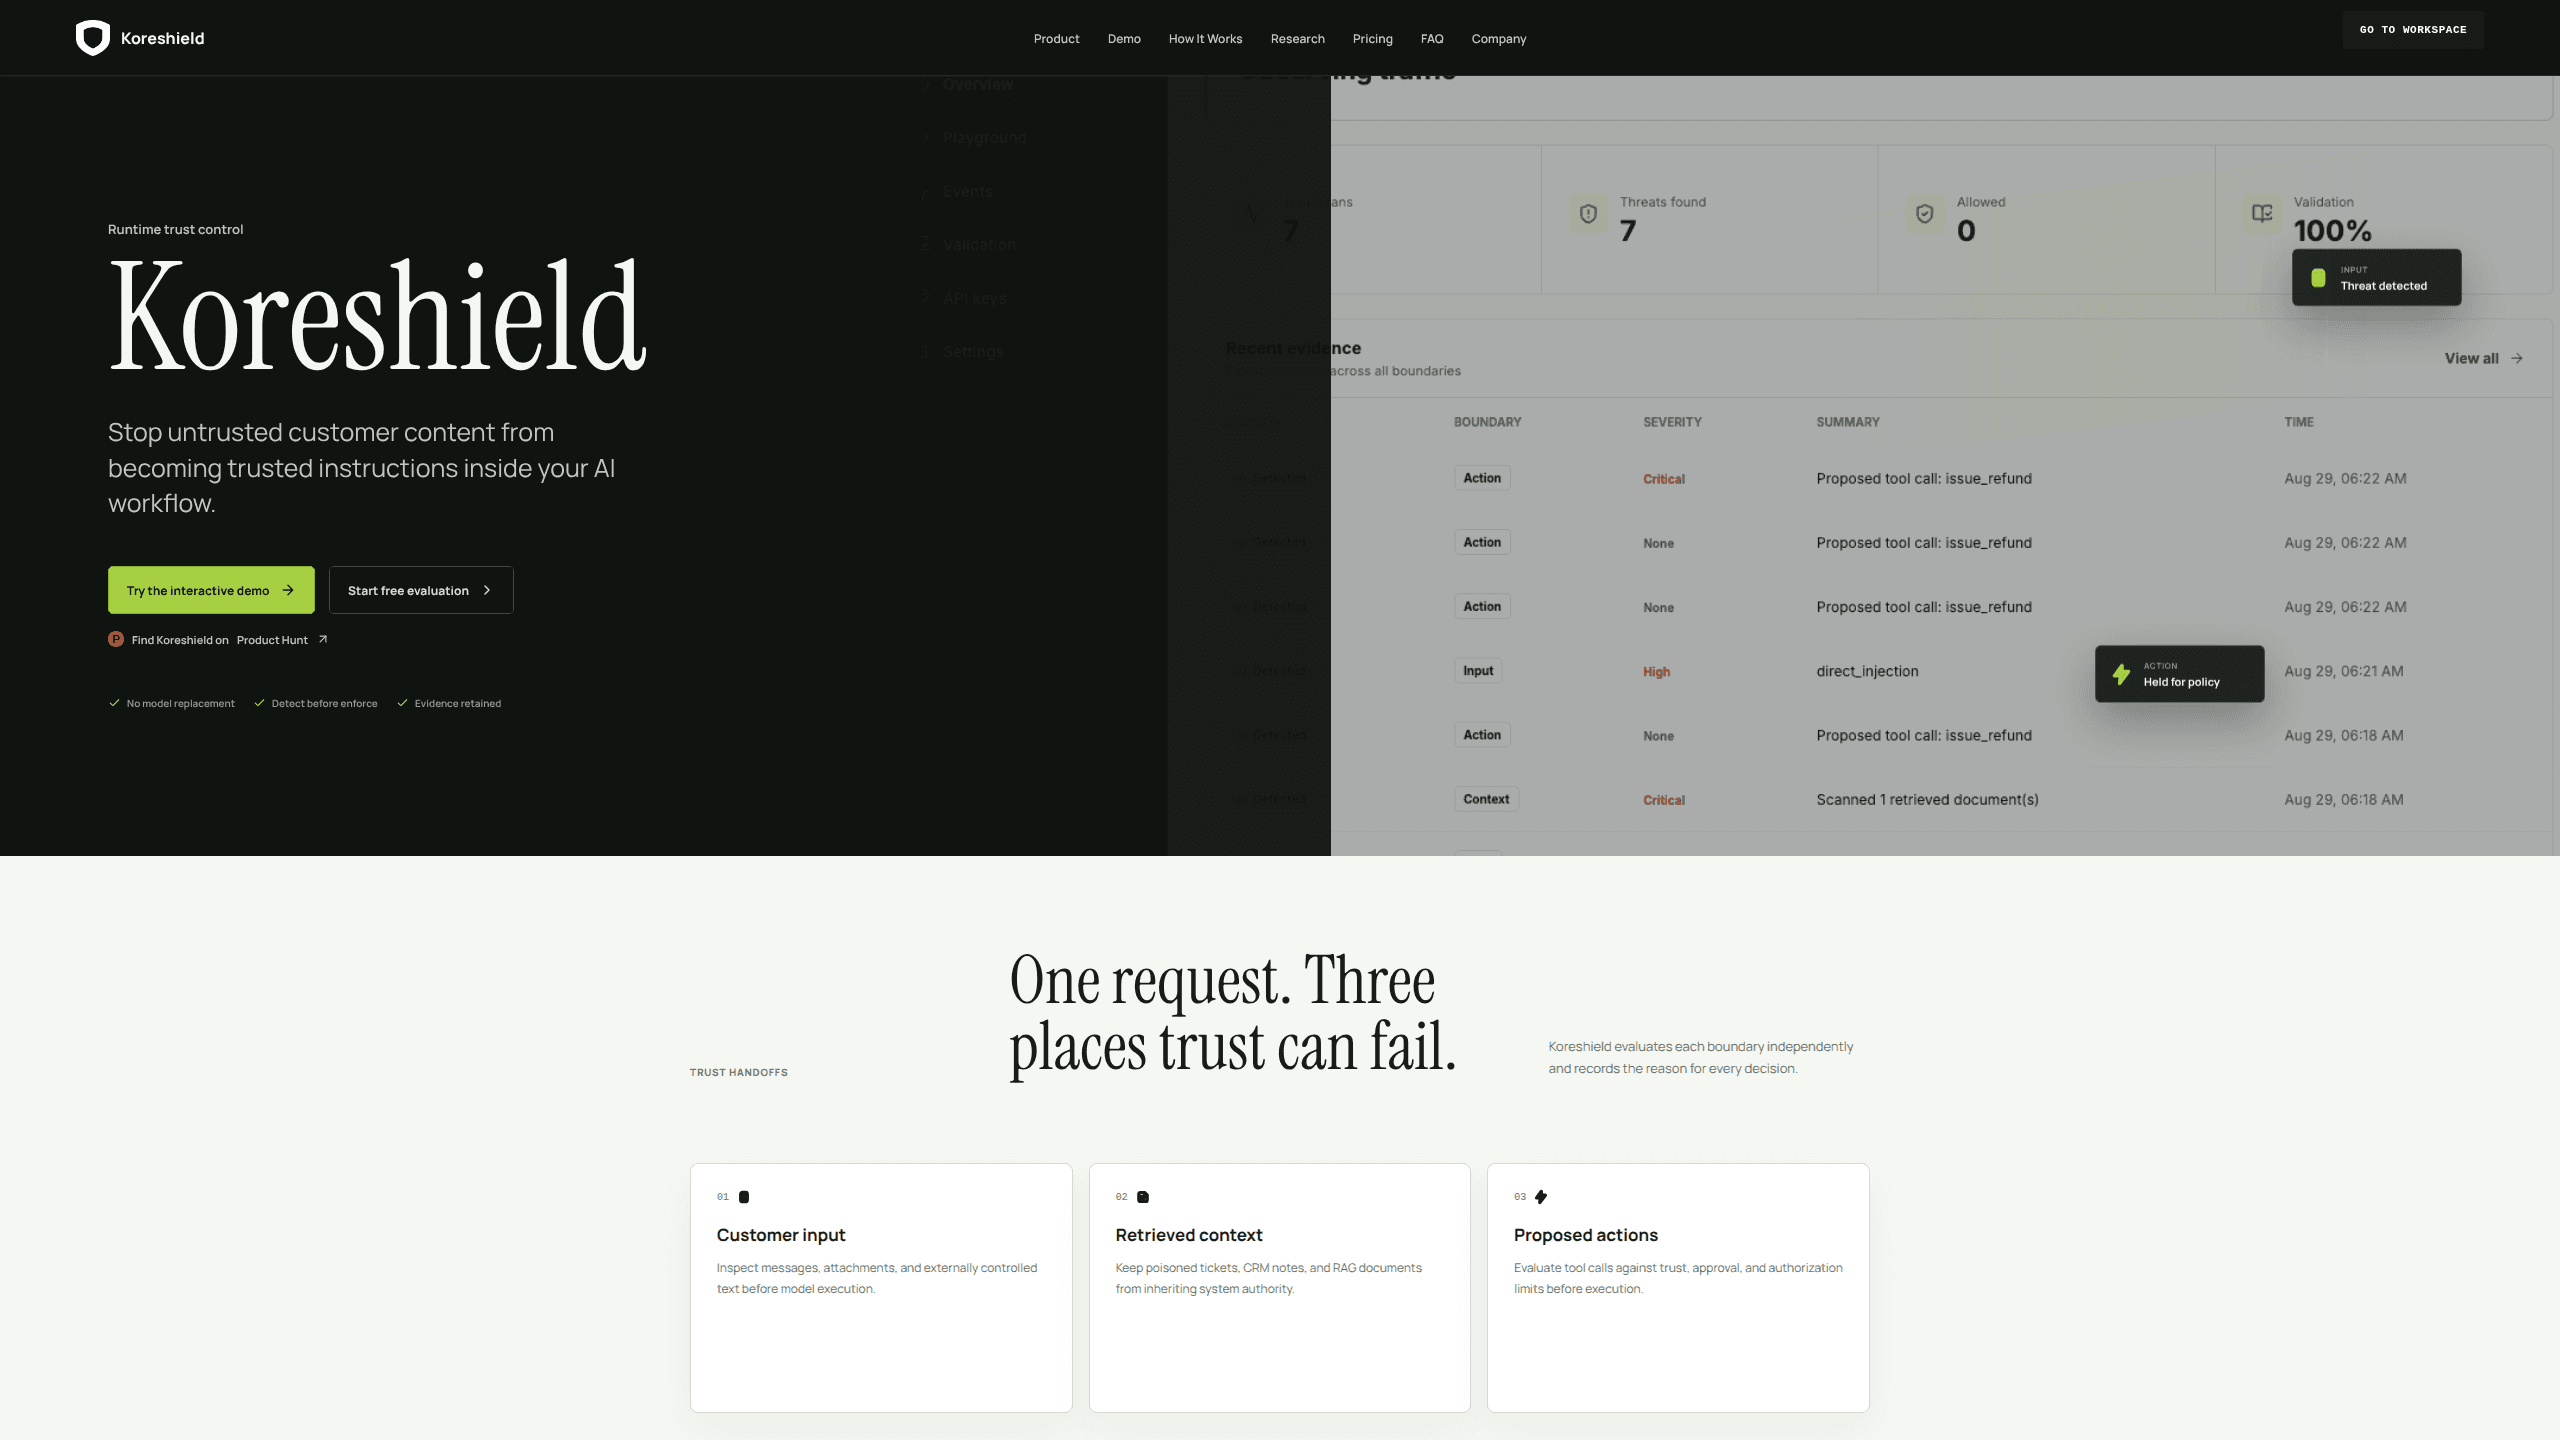
Koreshieldは、AIサポートエージェント向けの実行時セキュリティと証跡のレイヤーだ。顧客のメッセージ、検索された文脈、エージェントが提案する操作を、モデルに届く前、あるいは返金が実行される前に確認する。
Koreshield について
About
Koreshieldとは
Koreshieldは英国で開発されたLLMセキュリティプラットフォームで、AIエージェントセキュリティを必要とする企業を対象にする。AIサポートエージェントに顧客のメッセージを読ませ、口座データを引かせ、返金や口座変更を提案させる企業だ。アプリケーションとモデルの間に立ち、AIの実行時セキュリティを担うチェックポイントとして働く。推論はモデルが担う。Koreshieldは、その入力、検索された資料、次に実行する操作をワークフローが信頼してよいかを決める。
狙いは狭い隙間にある。モデル提供者はモデルそのものを守るが、顧客が誰か、返金の上限がいくらか、エージェントに口座を閉じる権限があるかは知らない。Koreshieldは三つの境界で業務の文脈を足し、各リクエストをなぜ通したか、保留したか、止めたかを記録する。インシデントから数週間後にセキュリティ、コンプライアンス、法務が証拠を求めたとき、この記録が効く。こうした確認はAIガードレールの一部であり、承認ルールの代わりではない。
限界は公式サイトに明記されている。KoreshieldはIDや認可の仕組みを置き換えない。すべての攻撃を覆うとも約束しない。任意のファイルや画像は現時点で検査しない。AIワークフローのセキュリティ全体で使う一つの制御として扱うべきで、承認ルールの代替にはならない。
導入の流れ
- koreshield.ai/accessでワークスペースを作る。評価は7日間で、保護リクエスト10,000件とAPIキー1本が付き、クレジットカードは要らない。
- コンソールでサーバー側のスキャンキーを発行する。秘密管理サービスに置き、ブラウザで動くJavaScriptには絶対に入れない。
- 最初に選ぶ境界は一つだけ。顧客入力は/v1/scan、検索された文脈は/v1/rag/scan、提案された操作は/v1/tools/scanだ。
- 検知モードを本番トラフィックに並べて走らせ、判断を確認する。止めていたはずのリクエストも見る。
- 顧客向けのメッセージ、担当者へのエスカレーション経路、再試行時の挙動が固まったら、強制モードに切り替える。返ってきたrequest IDは自社のトレースと一緒に保存する。
AIツール情報
Koreshieldの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- EC・DTCブランドのサポート運用責任者:エージェントが返金を承認したり住所を変えたりできるなら、AIサポートエージェントのセキュリティは技術だけの問題では済まない。Koreshieldはヘルプデスクを替えずに、判断の記録を残す。
- B2B SaaS企業のセキュリティ・GRCチーム:ベンダー審査や社内監査に添付できる証拠が手に入る。トラフィックを止める前に証拠を集める検知モードもある。
- 規制業種の金融機関のエンジニアリングチーム:セルフホストならセキュリティ判断を自社ネットワーク内に置ける。権限を絞ったスキャンキーが、連携できる範囲を狭める。
タスク
- プロンプトを組む前に顧客メッセージをふるいにかける:入力スキャンは、チケットのコメント、チャット、問い合わせフォームに紛れた指示を見つける。プロンプトインジェクション対策で最も見落とされやすい場所だ。
- 検索されたチケットメモやポリシー文書を確認する:RAGスキャンは、選ばれた文書と断片がプロンプトに入る前に調べる。知識ベースの記事が汚染されていても、信頼できる文脈にはならない。
- 返金や口座変更を実行前に見直す:ツールスキャンは引数と認可の文脈を評価し、アプリケーションが送金したり記録を変えたりする前に判断を返す。
- セキュリティ審査用の証拠を集める:各判断にはrequest ID、重大度、信頼度、発火した指標が付く。自社ログと並べて保管できる。
シーン
- AIサポートの試験運用を本番トラフィックに近づける:まず検知モードで動かし、想定内と想定外の判断を比べ、チームが理解した境界だけで止める。
- 顧客メッセージが別口座のデータを引き出そうとしているように見える:入力スキャンはパターンを示し、理由を記録する。検知モードのまま処理が続いても同じだ。
- セキュリティ質問票でAIエージェントの統制を問われる:Koreshieldは連携経路、ポリシーモード、保存期間を一か所にまとめる。
主な機能
モデルに入る前の入力スキャン
サポートの流れは、社外の誰かが書いた文章から始まる。入力スキャンはその文章をモデルの文脈に入る前に調べる。以前の指示を打ち消す命令、個人データを引き出す試み、その他の敵対的なパターンを探し、重大度と信頼度を添えた判断を返す。多くのチームが最初にプロンプトインジェクション対策を置く場所であり、実際のチケットで検証しやすい。
RAGの検索文脈チェック
サポートエージェントはモデルだけで答えることは少ない。ポリシーページ、注文履歴、チケットメモ、CRMの断片をプロンプトに載せる。RAGスキャンは、選んだ文書と断片をプロンプトの組み立て前に確認する。顧客、取引先、侵害された社内アカウントが知識ベースを編集できるなら、この工程は軽視できない。プロンプトに届かなかった汚染記事は、回答を誘導できない。
ツール実行前の操作レビュー
三つ目のチェックポイントは、提案されたツール呼び出しを評価する。返金、決済リンク、口座閉鎖、データ出力は業務の操作であり、モデルは承認上限を知らない。Koreshieldは実行前に引数と認可の文脈を見て、アプリケーションが従える判断を返す。ID、権限、最終判断はアプリケーション側に残る。
判断の証拠を残す検知モード
検知モードはトラフィックを止めずに脅威を記録する。各イベントにはrequest ID、重大度、信頼度、発火した指標が含まれる。サポートとセキュリティのチームは、顧客に見える挙動を変える前に、誤検知と見逃しを実トラフィックで確認できる。売上に関わる流れの手前にブロックを置く前に、証拠が欲しい企業に向く。
退避経路を前提にした強制モード
強制モードはポリシーに反するリクエストを止める。検知モードで通常のトラフィックを把握した後に有効化する設計だ。公式サイトは、顧客向けメッセージ、担当者のエスカレーション経路、再試行の挙動を先に決めるよう促す。もっともな助言である。退避策のない返金ブロックは、セキュリティの成果ではなくサポートチケットを増やす。
ホスト型コンソールと権限を絞ったAPIキー
ホスト型コンソールはキー、証拠の確認、ポリシー変更、モード切替、検証を担う。スキャンキーは別管理で失効でき、スキャン専用のOpenAPI契約を使えば、エージェントプラットフォームは三つの確認だけを取り込める。請求、チーム管理、証拠確認をモデルが選べるツールとして露出させない。Koreshieldはホスト型サービスとしても、自社インフラ内のFastAPIとPostgreSQLでも動く。
メリットとデメリット
メリット
- 既存のモデル提供者と並べて使える。モデルを替える必要も、プロンプトを別ベンダーへ移す必要もない。
- 三つの境界がサポート依頼の実際の流れに対応する。顧客の文章、検索された文脈、そして提案された操作だ。
- 検知モードが強制の前に証拠を作る。導入中に正当な返金を止めるリスクを下げられる。
- 判断の記録にrequest ID、重大度、信頼度、指標が含まれ、エンジニアはブロックを実イベントまでたどれる。
- 料金は公開されている。Starterは月20英ポンドで保護リクエスト25万件、Growthは月99英ポンドで200万件を覆う。
デメリット
- 認可の仕組みを置き換えない。ID、承認上限、テナント分離、実行はアプリケーション側に残る。
- ファイルと画像は現時点で検査しない。添付を読むエージェントには別の制御が要る。
- 公式はすべての攻撃を覆うとは約束していない。プロンプトインジェクションへの唯一の防御にはできない。
- 連携にはサーバー側の実装が要る。バックエンドエンジニアのいないチームには重く、ノーコードのエージェント基盤には直接の道がない。
よくある質問
Koreshieldは、信頼できない内容がAIサポートの流れの中で信頼される瞬間を守る。顧客入力、検索された文脈、提案されたツール操作をスキャンし、証拠付きの判断を返す。モデルとアプリケーションの役割は変わらない。
関連コンテンツ
Koreshieldに関連するツール、スキル、記事を探す。
Koreshieldの代替ツール

Knocket
Knocket (Tencent RTC team) · 生産性向上 · ビジネス · チャットボットKnocketは無料のライブチャット兼コンタクトページだ。訪問者はウェブサイト、アプリ、共有リンクから書き込み、こちらはTelegramか一つの受信トレイから返信する。

shippedit.me
Krawlup · マーケティング · ビジネスshippedit.me は現在 Krawlup へ転送される。SEO、AEO、表示速度を毎週監査し、修正内容を MCP 経由で AI コーディングエージェントに渡すウェブプラットフォームだ。

Ayven
Alknoma · 生産性向上 · ビジネスAyvenはAlknomaのAIコントロールセンターだ。普通の言葉で伝えた目標を日付入りの計画に変え、チームのメンバーとAIエージェントに仕事を割り振り、判断が自分の領分であるときだけ承認を求める。