
MCP Snitch
Adversis LLC · コーディング
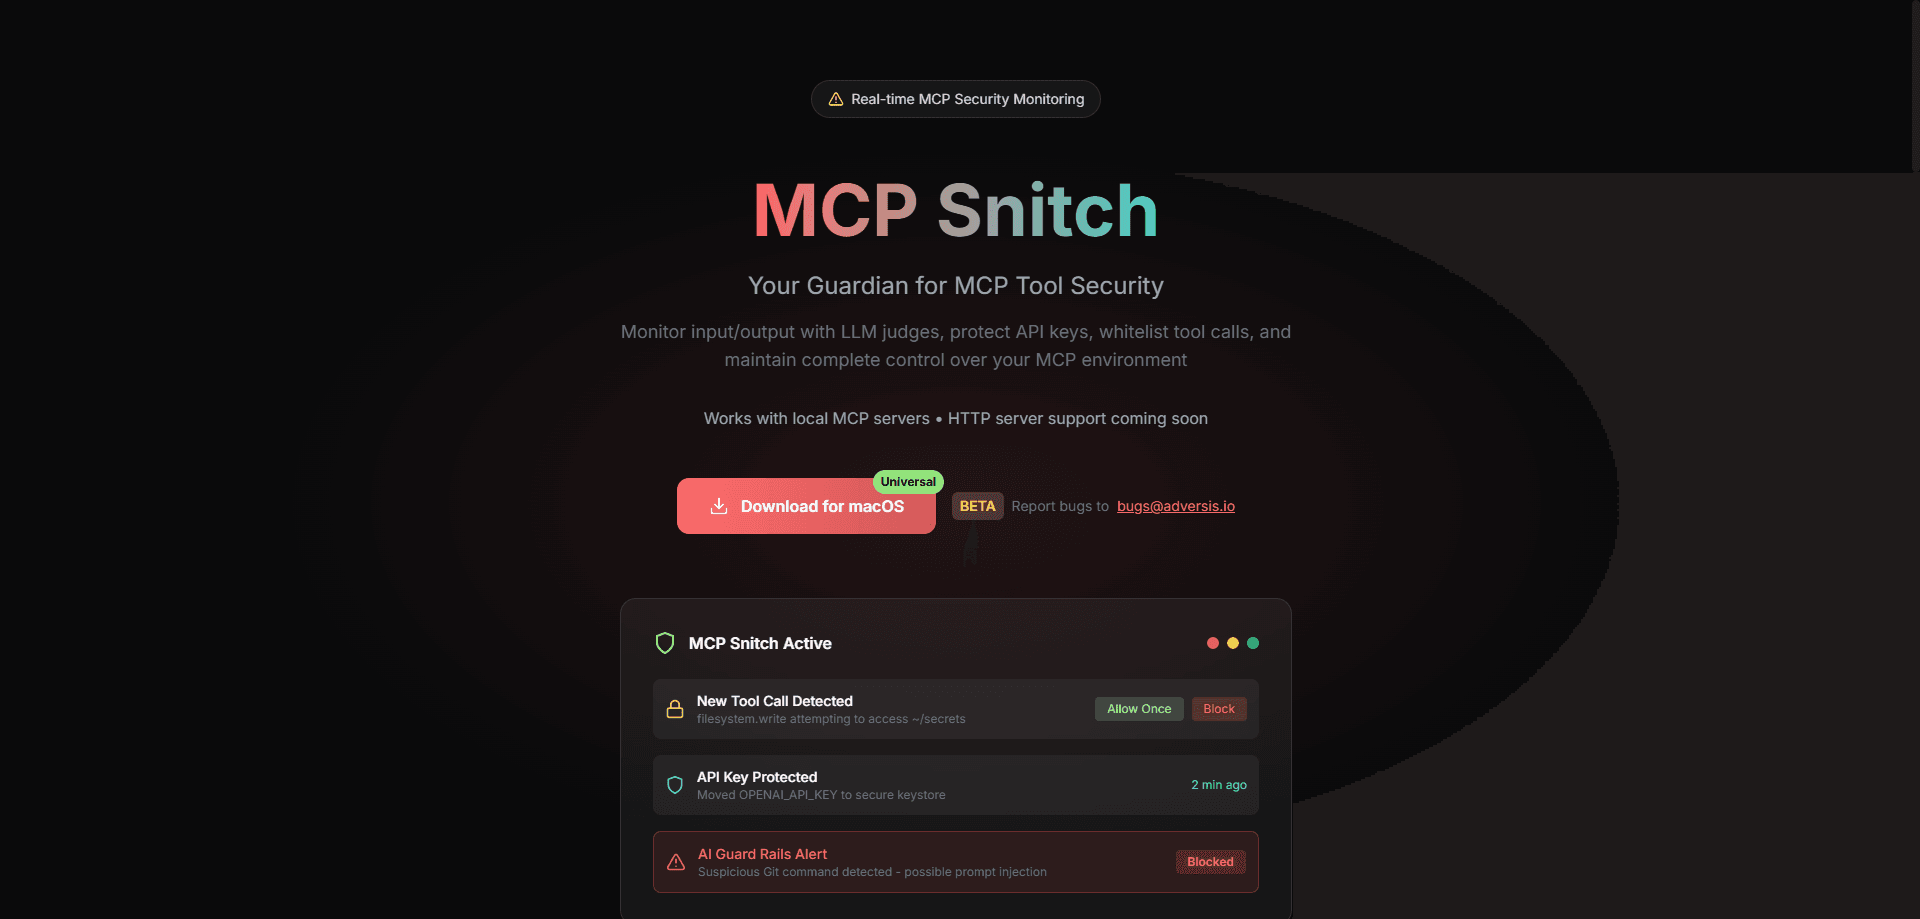
MCP Snitchは、AIエージェントが行うあらゆる呼び出しを監視し、許可すべきかをリアルタイムで判断するMCPツール向けのセキュリティ監視ツールだ。Adversisが開発し、APIキーを守り、MCPサーバーのセキュリティを強化し、後からMCPツール呼び出しを監査できる完全な監査記録を残す。macOSで動作し、VS CodeとCursorに接続し、分析はすべて手元のマシンに留める。
MCP Snitch について
MCP Snitchとは
MCP Snitchは、AIエージェントをMCPサーバーにつなぐ人向けのデスクトップセキュリティアプリだ。Model Context Protocolがあれば、ツールはユーザーの代わりにファイルを読み、APIを叩き、コマンドを実行できる。便利だが、つまり汚染されたツール説明が一つあるだけで、あるいはモデルの呼び出しが一度それるだけで、SSHキーやデータベースに届いてしまうということでもある。MCP Snitchはその間に立ち、各呼び出しを実行前に確認する。
内部ではLLMを審査役にする仕組みを使う。別のモデルがツール呼び出しの入力と出力を読み、怪しい点に印を付け、アプリが設定したポリシーを適用する。あらゆる判断が記録されるため、どのツールが何に触れたかを正確にさかのぼって確認できる。すべてローカルで動く。自分でHTTPサーバーを指定しない限り、端末の外には何も出ない。
難点は範囲にある。現時点ではmacOSアプリで、ローカルのMCPサーバーで動く。HTTPサーバーの対応は近日提供とされており、リモートのMCP構成を運用するチームは様子を見たほうがいい。若いプロジェクトでもあり、最初の公開は2025年10月なので、機能はまだ動いていくと考えたほうがいい。
はじめかた
- 公式サイトからMCP Snitchアプリをダウンロードし、Macにインストールする。
- VS CodeまたはCursor用の連携拡張機能を入れて、エディタが監視ツールとやり取りできるようにする。
- ダッシュボードを開き、検出されたMCPサーバーとツールを確認する。
- ツール呼び出しのホワイトリスト、信頼するサーバー、APIキーの扱いについてポリシーを設定する。
- あとは動かすだけだ。アラートが届くたびに新しい呼び出しを承認またはブロックする。以上だ。
AIツール情報
MCP Snitchの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- AIコーディングエージェントを動かす開発者:CursorやVS CodeでMCPサーバーを使う人は誰でも、設定を変えずにツール呼び出しに安全網をかけられる。
- セキュリティを重視するエンジニアチーム:監査記録とホワイトリストは、レビューの場で示せる材料になる。ただしローカルのMCPサーバーを運用している場合に限る。
- MCPを試す個人開発者:ローカル完結の設計なので、データをどこにも送らずに試せる。
タスク
- ツール呼び出しの活動を確認する:ダッシュボードには、どのMCPツールが動いたか、何に触れたか、その呼び出しが承認・ブロック・フラグのどれだったかが並ぶ。
- APIキーを守る:機密キーは設定ファイルから安全なキーストアへ移され、うっかりした呼び出しでは読めなくなる。
- エージェントにできることを制御する:呼び出しごとの承認と信頼サーバーのリストがあれば、暴走したツールが触れるべきでないものに手を出さずに済む。
シーン
- ファイルシステムへのアクセス権を持つエージェントとのコーディング作業:MCP Snitchは危険な読み取りを明示的な承認まで保留するので、パスを読み間違えても個人ファイルが黙って引き出されない。
- 信頼できるMCPサーバーとそうでないサーバーを混在させる:ホワイトリストがあれば、検証済みのサーバーは動かしつつ、新しいものは短い鎖につないでおける。
- インシデントの後に何が起きたかをたどる:完全な監査ログに、ツール呼び出しの順序とそれぞれへの判断が残る。
主な機能
LLMを審査役に
MCP Snitchは静的ルールだけに頼らない。ツール呼び出しの入力と出力に対してLLMのチェックを走らせ、疑わしいパターンが起きたその場で見つける。単純な許可リストでは見逃す奇妙な挙動も捕まえられる。パラメータに普段と違うものを忍ばせた、見た目は普通のリクエストを思い浮かべてほしい。ではどの呼び出しを信頼するのか。ポリシーが通したものだけだ。
APIキーの保護
機密キーは平文の設定ファイルから自動的に抜き出され、安全なキーストアへ移される。ツールがそうしたキーを保持する環境変数を読もうとすると、その呼び出しはブロックされ、キーは手の届かないところに留まる。MCPサーバーが知らぬ間に認証情報をかすめ取るのではと心配したことがあるなら、この機能はまさにそこを狙っている。
ツール呼び出しのホワイトリスト
どのMCPツールを動かしてよいかを、個々の呼び出し単位まで自分で決められる。新しい呼び出しや見慣れない呼び出しには明示的な承認を求め、既知の安全な呼び出しは動かし続ける。これは、ワークフローを殺す一律禁止と、日常で実際に付き合っていけるポリシーとの違いだ。
リアルタイムのアラート
新しいツール呼び出しが現れるたびに、常に許可・今回だけ許可・ブロックの三択を備えた通知が届く。ネイティブ通知のおかげでダッシュボードに座って待つ必要はない。一度決めればいい。アプリがその選択を覚えている。
信頼できるMCPサーバー
MCP Snitchは検証済みMCPサーバーのホワイトリストを保つので、確認済みのものは滑らかに動き、新顔は疑いの目で扱われる。時間が経つと、自分の環境が実際にどのサーバーを信頼しているかが明確に見えてくる。小さなことだ。だが積み上がる。
完全な可視性
ツールとのやり取りはすべて記録された監査証跡に残り、入力・出力・その後の判断が添えられる。呼び出しがブロックされたりフラグが立ったりしたとき、理由が分かる。こうしてログを手作業で掘らずにMCPツール呼び出しを監査できる。この履歴を見返すことが、当てずっぽうなしでポリシーを調整する方法だ。
メリットとデメリット
メリット
- ローカル完結の分析により、MCPツールのデータは既定で手元のマシンに留まる。
- LLMを審査役にした監視は、静的許可リストが見逃す微妙な問題を捕まえる。
- 呼び出しごとの承認と信頼サーバーのリストで、細かい制御ができる。
- 監査ログがあれば、どのツールが動いて何に触れたかがすぐ分かる。
- GPL-3.0で無料かつオープンソースで、コードはGitHubにある。
デメリット
- 今のところmacOS専用で、WindowsとLinuxのユーザーは対象外だ。
- HTTPサーバーの対応がまだなく、リモートのMCP構成は使えない。
- 若いプロジェクトだ。機能と安定性はまだ固まりきっていない。
よくある質問
MCPツール呼び出しをリアルタイムで監視し、設定したポリシーに基づいて各呼び出しを実行すべきか判断する。その過程でAPIキーを守り、信頼するサーバーをホワイトリストに入れ、あらゆるやり取りを記録する。
関連コンテンツ
MCP Snitchに関連するツール、スキル、記事を探す。
MCP Snitchの代替ツール

Base Code
Base44 (Wix) · コーディング · 生産性向上Base CodeはBase44の共有クラウド開発環境だ。既存のGitHubリポジトリに対する変更をチャットで伝え、プレビューで確認し、プルリクエストとして返せる。

Google EmbeddingGemma 2
Google DeepMind · ライティング · 画像 · コーディングGoogle EmbeddingGemma 2 は 7 億 4000 万パラメータのオープンなモデルで、テキスト、コード、画像、音声、動画フレームを同じ 768 次元空間のベクトルに変え、スマートフォンやノート PC 上で動く。

GitGlow
GitGlow · コーディング · 生産性向上GitGlow は自分のコードと AI エージェントの変更を一つのレビューにまとめるデスクトップ Git クライアントだ。出荷前に、マシンから何が出ていくのかを確かめられる。