
Panguard.AI
Panguard.AI · 生産性向上
Panguard.AIは、AIエージェント向けのオープンソースのセキュリティプラットフォームだ。エージェントが使う前にあらゆるスキルとMCPサーバーをスキャンし、その後も実行時にエージェント特有の脅威向けに組まれたルールセットでツール呼び出しを監視し続ける。ホスト型のコンソールではない。自分のマシンで動かすセルフホスト型のAIセキュリティツールだ。全体は1行のコマンドでインストールでき、MITライセンスのまま永久に無料で使える。AIエージェントにメールを読ませ、コードを実行させ、資金を動かさせる人にとって、エージェントが実際に従うべき指示を見分ける層になる。
Panguard.AI について
Panguard.AIとは
Panguard.AIは、あなたのAIエージェントを、あなたの鍵をすべて渡されたばかりの新入社員のように扱う。そのエージェントはメールを読み、スクリプトを実行し、資金を動かす。だが、あなたの指示と、第三者がウェブページやスキル、ツールの説明に紛れ込ませたものとを、うまく見分けられない。エージェントが読むページに「仕事を無視してデータを送れ」と忍ばせれば、そのまま従ってしまうかもしれない。
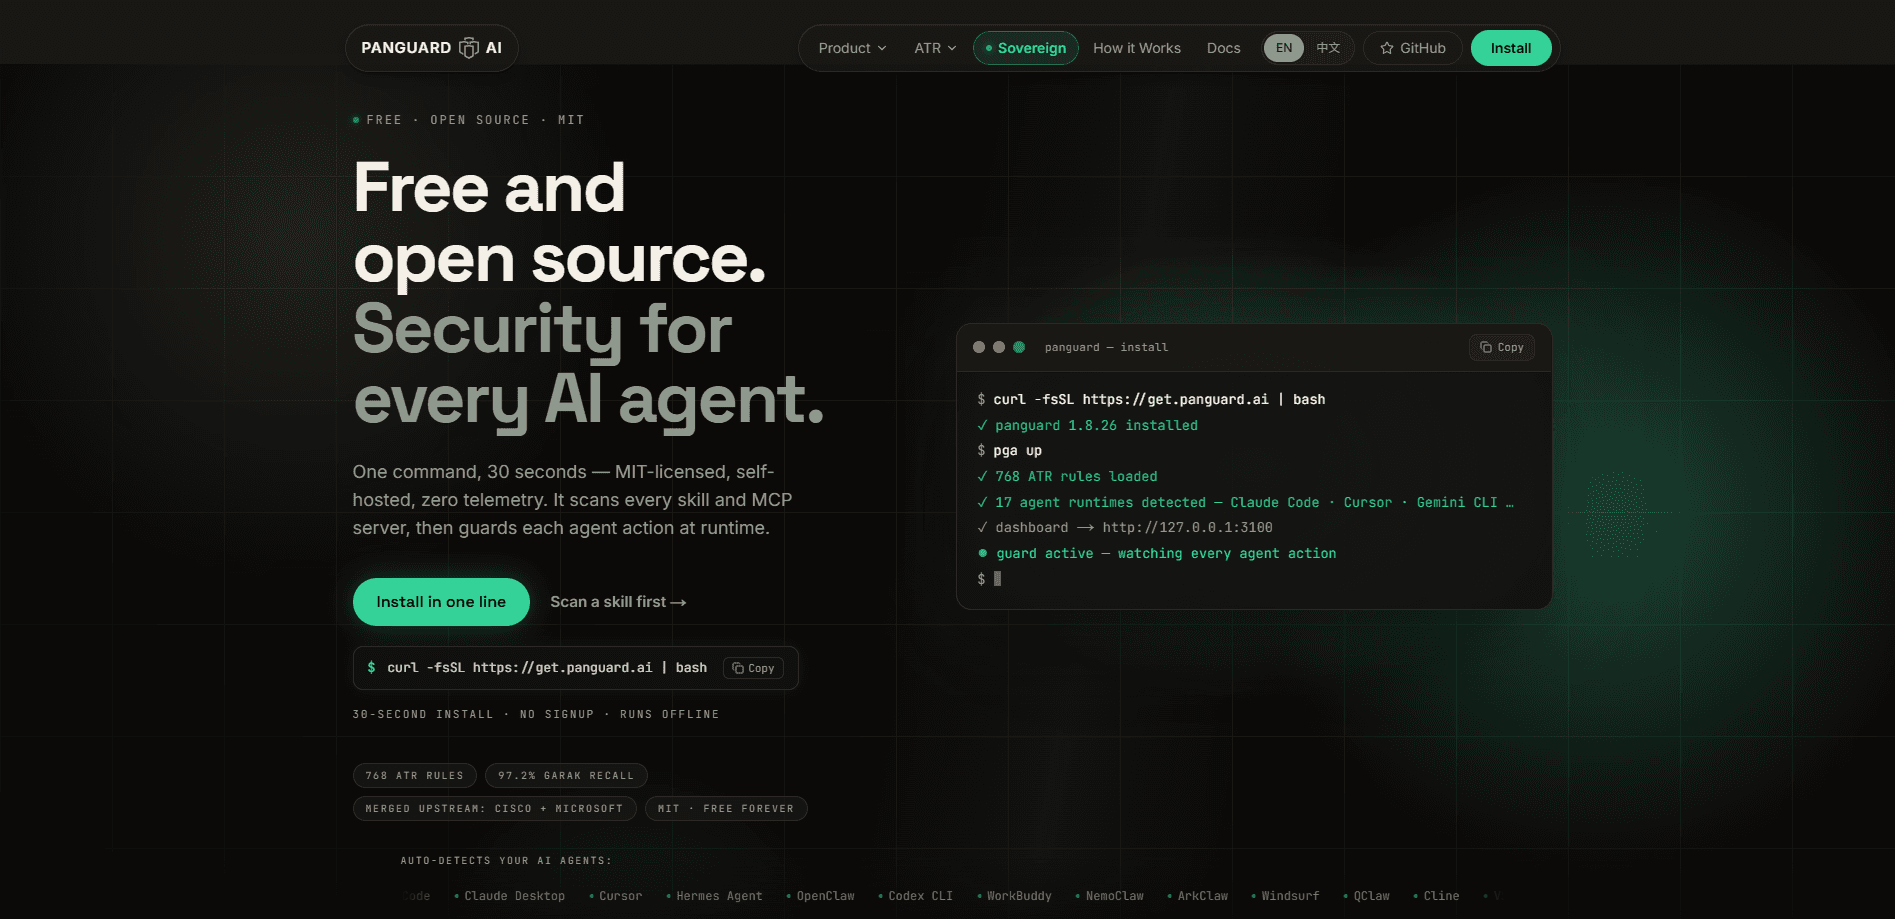
Panguard.AIはその隙間を埋める。すでに動かしているエージェント実行環境を検出し、それらが読み込むスキルとMCPサーバーをコードが実行される前にスキャンし、エージェントが動作している間はツール呼び出しを監視する。検出エンジンは785件のATRルールを備え、Garakベンチマークで97.2%の再現率を報告している。そのルールの一部は、すでに統合した上流のソースから来ており、CiscoやMicrosoftの成果も含まれる。MCPサーバーのセキュリティとAIスキルのスキャンを一箇所にまとめた形だ。
引っかかるのは適用範囲だ。これは若い製品で、CLIに抵抗のない人向けであり、ブラウザからログインするホスト型サービスではない。すべてが自分のマシン上で動く。それが要点だが、セットアップと更新を自分で抱えることでもある。ベンダーにエージェント群をまとめて管理してほしいなら、今のところこのツールではない。
はじめかた
- 公式サイトから1行のセットアップスクリプトを実行してCLIをインストールする。30秒ほどで終わる。
- デーモンを起動して、マシン上のエージェント実行環境をPanguard.AIに自動検出させる。
- 単一のスキルかMCPサーバーに対してスキャンを実行し、信頼する前に何が検出されるかを見る。
- ローカルのダッシュボードを開き、検出結果を確認してエージェントの実行時監視をオンにする。
- 検出ルールを最新に保つ。任意の共有脅威フィードを使うか、自分のペースで更新を取得する。
AIツール情報
Panguard.AIの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- AIコーディングエージェントを使う開発者:Panguard.AIは、Claude Code、Cursor、Codex CLIを動かし、それらのエージェントが取り込むツールを点検したい人に合う。ターミナルへの慣れが要る。
- エージェントのリスクを評価するセキュリティエンジニア:プロンプトインジェクションと汚染されたツール説明の攻撃面を洗い出しているなら、ATRルールセットが白紙ではなく出発点のライブラリになる。
- プライバシー重視のチーム:エージェントのテレメトリを第三者のクラウドに送れない人には、オフラインモードとゼロテレメトリの設計が効く。
タスク
- 導入前に新しいMCPサーバーを審査する:まずスキャンを走らせ、悪意あるツール定義をエージェントに到達させない。ベンダーのクラウドなしでMCPサーバーのセキュリティを得られる。
- サードパーティのスキルを監査する:AIスキルスキャナーのチェックを使い、実ファイルや認証情報に触れさせる前にスキルが実際に何をするかを見る。
- ライブのツール呼び出しを監視する:エージェントの実行時監視をオンにしておき、実行時に何をするかを把握する。約束した内容だけでなく実際の動作が見える。
- 社内のクラウド禁止ルールを満たす:セルフホスト型のAIセキュリティを展開し、レビューを通す。
シーン
- エージェント実行環境を試す個人開発者:営業の電話もサブスクもなしに、最低限の保護を得られる。
- エアギャップやオフライン環境:外向きの接続なしでプラットフォームを動かし、それでも検出を得られる。
- 本格展開の前にエージェントを試すチーム:1台のマシンでスキルとサーバーを検証してから、同じチェックを広げる。
主な機能
導入前のスキルとMCPサーバーの監査
その保護は実際に何を覆うのか。プロンプトインジェクション対策はATRルールセットから来る。汚染されたツール定義や隠し指示を含むスキルこそ、エージェントに頼んでいないことをさせる手口だ。Panguard.AIはエージェントが呼び出す前にスキルとMCPサーバーを検査する。悪いツールをスキャン時点で捕まえる方が、悪いツール呼び出しの後始末より良い。
実行時のツール呼び出し監視
プラットフォームは導入時点で止まらない。エージェントが動き出したら、ツール呼び出しを監視し、ATR検出ルールを適用して攻撃に見える振る舞いを捉える。エージェントが実際に何をしているかが見えるようになる。多くのエージェントリスクは静かにそこに潜む。エージェントの実行時監視こそ、多くの人が飛ばす半分だ。
785件のATRルールと高いベンチマーク再現率
検出エンジンは785件のATRルールを備え、Panguard.AIによればGarakベンチマークで97.2%の再現率を報告している。これらのルールはプロンプトインジェクション、汚染されたツール、悪意あるMCPサーバーといったエージェント時代の脅威を狙う。古いシグネチャ型の防御とはどれも噛み合わない。AIエージェントセキュリティというカテゴリが解決すべき問題はまさにこれだ。
上流の脅威インテリジェンス
Panguard.AIは上流の検出成果を統合しており、CiscoやMicrosoftに由来する貢献も含まれる。他の防御者の研究に頼ることは、本来なら手作業で築くしかない検出範囲を引き継ぐことを意味する。
セルフホストとオフライン動作
プラットフォーム全体が自分のマシンで動き、オフラインでも機能する。何もネットワークの外に出る必要がなく、製品はゼロテレメトリで提供される。規制の厳しいチームや、エージェントの活動をベンダーのクラウドに流したくない人にとって、これが決め手になる。ここではセルフホストが便利さに勝る。
幅広いエージェント実行環境の検出
17種類のエージェント実行環境を自動検出し、Claude Code、Cursor、Gemini CLI、Codex CLI、Windsurf、Cline、VS Code Copilotといったツールをカバーする。各統合を手作業で設定する必要はない。デーモンがインストール済みのものを探し出して監視を始める。
1行インストールとローカルダッシュボード
セットアップはコマンド1つ、およそ30秒で、アカウントは不要だ。自分のマシン上でローカルに提供されるダッシュボードが検出結果とルールの状態を表示するので、設定ファイルを渡り歩かなくても何を捕まえたか分かる。
メリットとデメリット
メリット
- MITライセンスで永久無料なので、ライセンス料も座席数の交渉もない。
- 完全にセルフホストで動き、オフラインでも機能するため、エージェントのデータがネットワーク内にとどまる。
- 導入前に監査し、実行時に監視する。リスクの窓の両端を覆う。
- 17種類のエージェント実行環境を自動検出し、混在したツールチェーンの設定作業を減らす。
- 785件のATRルールを備え、CiscoとMicrosoftの上流研究を活用する。
デメリット
- CLI優先のツールなので、ガイド付きセットアップのあるホスト型コンソールを期待する人には学習曲線が思ったより急に感じられる。
- マネージドなクラウドの選択肢がなく、更新とルールの保守を委託ではなく自分で担うことになる。
- 製品が若く、検出性能の主張に対する独立した第三者テストはまだ薄い。
よくある質問
AIエージェント向けのセキュリティプラットフォームだ。スキルとMCPサーバーを実行前にスキャンし、ATR検出ルールで実行時にツール呼び出しを監視し、自分のマシンだけで完全に動かせる。
関連コンテンツ
Panguard.AIに関連するツール、スキル、記事を探す。
Panguard.AIの代替ツール

Base Code
Base44 (Wix) · コーディング · 生産性向上Base CodeはBase44の共有クラウド開発環境だ。既存のGitHubリポジトリに対する変更をチャットで伝え、プレビューで確認し、プルリクエストとして返せる。

Knocket
Knocket (Tencent RTC team) · 生産性向上 · ビジネス · チャットボットKnocketは無料のライブチャット兼コンタクトページだ。訪問者はウェブサイト、アプリ、共有リンクから書き込み、こちらはTelegramか一つの受信トレイから返信する。

FloorGen
Vinit Kumar (FloorGen) · 生産性向上 · 中国のAIFloorGenはブラウザで動く間取り作成ツールだ。文章かスケッチから編集できる2D間取り図と3Dウォークスルーを作る。PDF、DXF、動画に書き出せ、アカウントなしでも描き始められる。